QuboleのAWS連携で10月14日に不正アクセス、顧客の認証情報やデータを窃取
クラウドデータ処理サービス「Qubole」のAWS連携が悪用され、複数の顧客環境から認証情報や保存データが盗まれました。攻撃者はQuboleに関連するAWSアカウントの認証情報を使い、顧客が連携用に設けたアクセス権限を取得しており、2026年10月14日から26日まで活動が観測されました。利用されなくなった連携にも信頼設定が残り、不正アクセスを受け入れる状態でした。
好奇心が、日常をおもしろくする
クラウドデータ処理サービス「Qubole」のAWS連携が悪用され、複数の顧客環境から認証情報や保存データが盗まれました。攻撃者はQuboleに関連するAWSアカウントの認証情報を使い、顧客が連携用に設けたアクセス権限を取得しており、2026年10月14日から26日まで活動が観測されました。利用されなくなった連携にも信頼設定が残り、不正アクセスを受け入れる状態でした。
GitHub上のセキュリティツールや解析用リポジトリを装ったプロジェクトに、バックドアや情報窃取マルウェアが仕込まれていました。Doctor Webの調査時点で感染端末は2,000台を超え、攻撃対象は暗号資産利用者から情報セキュリティ分野の開発者にも広がっています。
Cursorの拡張機能マーケットプレイスで10月29日、AnthropicのClaude Code拡張機能を改変した不正版が約11時間配布されました。Cursorは、最大5,000人に影響した可能性があるとしています。不正コードは端末情報を送信し、SSHを使って外部から接続できる状態を作ろうとするものでした。

Hugging Faceのモデルリポジトリを悪用し、GPUサーバーに暗号資産マイナーやバックドアを仕込む攻撃が、アカウント削除後も再発しました。最も多くダウンロードされたモデルは2万8,412回に達し、モデルのウイルス検査を通過していたとPluto Securityの研究者が報告しています。攻撃にはモデルの重みではなく、読み込み時に実行されるPythonコードが使われました。
Radwareの研究者は、GitHubの公開リポジトリ61件で、悪意あるコードを含むissueやプルリクエストなど83件を確認しました。うち77件は9月1日の43分間に投稿され、残る6件もその後2分以内に見つかりました。
中国政府と連携する攻撃者Storm-0940は、侵入テスト用のAIエージェント基盤「ARTEX」を使い、ConnectWiseの複数顧客が利用するアプリの認証情報を悪用しました。攻撃者は2,250を超えるMicrosoft 365テナントへのサインインを試み、一部では標的の選定から3時間以内にクラウド環境の管理者権限を得ました。
LiteLLMのリリース経路が10月21日に侵害され、認証情報などを盗むマルウェアを含むv1.107.0がPyPIとコンテナレジストリで公開されました。PyPI版は約2時間、複数のDockerイメージは最大で約2時間半、侵害された状態で配布されていました。影響した環境では、Pythonの起動時に不正コードが実行される仕組みが組み込まれていました。
Arch User Repository(AUR)は、Arch Linuxの利用者が管理するパッケージ索引です。公式リポジトリ以外のソフトウェアなどを扱い、パッケージのビルド手順を記したPKGBUILDを提供します。
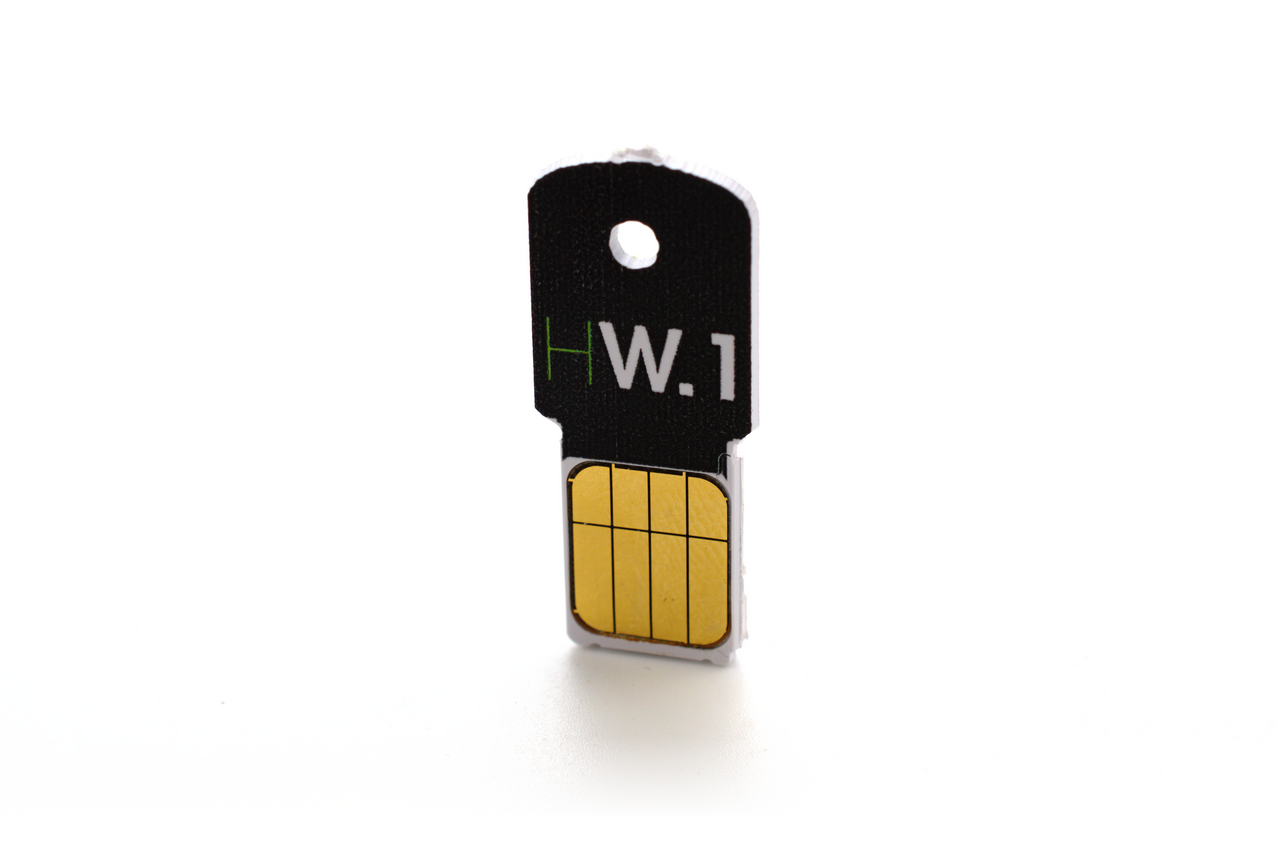
暗号資産を管理するLedgerのハードウェアウォレットで、不正な部品が組み込まれた端末が確認されました。資産が予期せず流出したという報告は、東南アジアの販売店CryptoBilisを通じて販売された端末に関連しています。
2026年9月下旬から、日本国内で企業・組織からの情報流出の公表が相次いでいます。カーシェア、飲食チェーン、証券会社、新聞社、大学と業種を問わず被害が出ていますが、これは単一の攻撃ではありません。性質の異なる複数の攻撃が同じ時期に重なっているのが実態です。本記事では、公表情報と報道をもとに、何が起きているのかを整理します。