Claude Codeの設定ファイルが公開GitHubに流出、63組織の認証情報を検出
AIで開発作業を支援するClaude Codeの個人用設定ファイルが公開GitHubリポジトリに入り、パスワードやAPIトークンなどが露出していました。セキュリティ企業Apiiroの調査では、公開された設定ファイルは10万件超に上り、そのうち約1100件に63組織の秘密情報が含まれていました。コマンドの実行許可を保存する際、コマンド内の認証情報も一緒に記録される仕組みが関係しています。
 TopicBase
好奇心が、日常をおもしろくする
AIで開発作業を支援するClaude Codeの個人用設定ファイルが公開GitHubリポジトリに入り、パスワードやAPIトークンなどが露出していました。セキュリティ企業Apiiroの調査では、公開された設定ファイルは10万件超に上り、そのうち約1100件に63組織の秘密情報が含まれていました。コマンドの実行許可を保存する際、コマンド内の認証情報も一緒に記録される仕組みが関係しています。
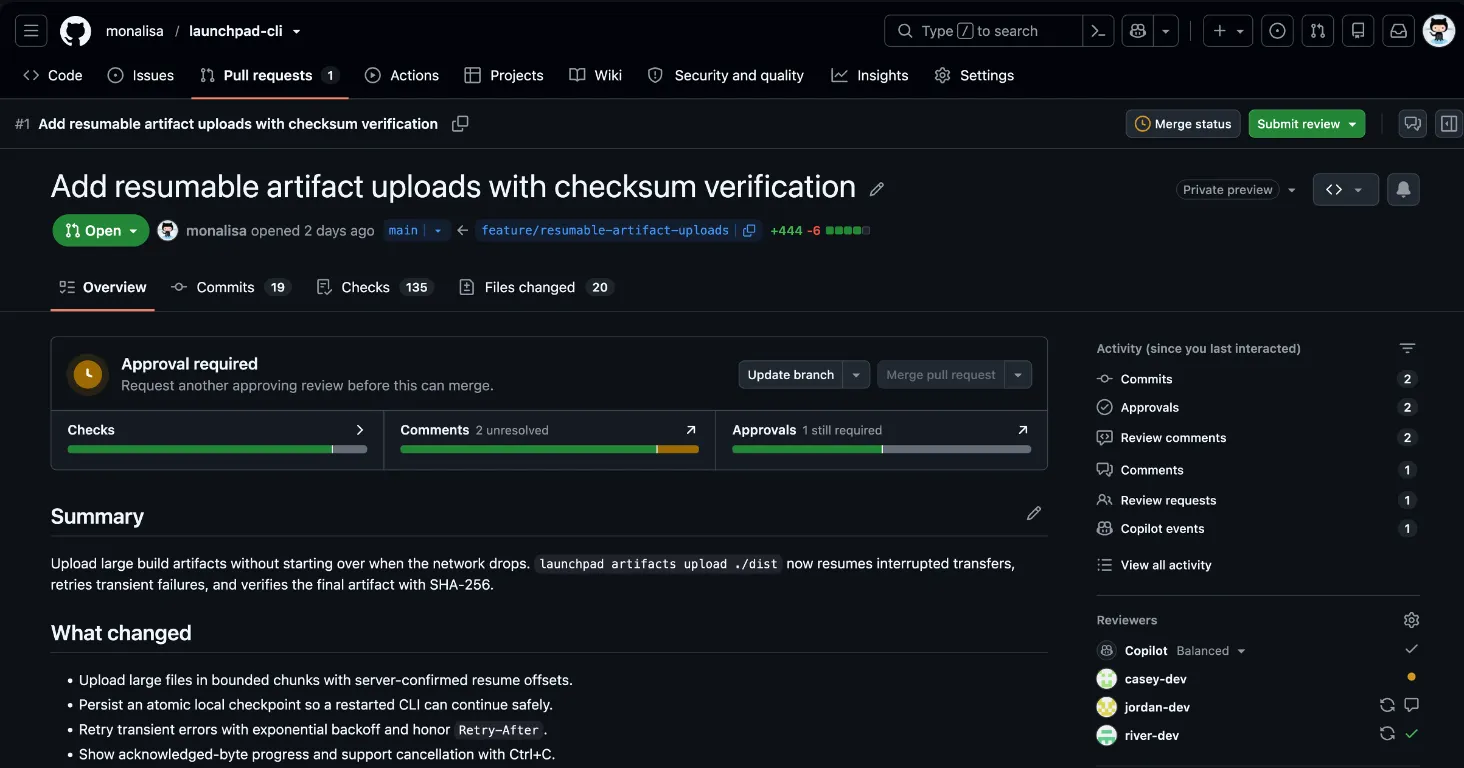
GitHubは2026年11月5日、コードの変更を提案し、レビューを受けるプルリクエスト(PR)の新しいOverviewをパブリックプレビューとして公開しました。チェック結果、レビューコメント、承認状況をページ上部に集め、変更を取り込む「マージ」を妨げている条件の確認から、条件がそろった後のマージまで行えます。利用者が選択して試す方式で、プレビュー期間中は従来の表示にも戻せます。
AIエージェントを使う開発は、コード生成だけでなく、計画・実装・検証・運用調査までを含みます。GitHubでは2026年10月の1週間に12億件を超えるコミットがあり、前年同期の4倍を超えました。コード作成が速くなる一方で、要件の整理や変更のレビュー、リリース後の調査も開発者の仕事として残ります。
GitHub上のセキュリティツールや解析用リポジトリを装ったプロジェクトに、バックドアや情報窃取マルウェアが仕込まれていました。Doctor Webの調査時点で感染端末は2,000台を超え、攻撃対象は暗号資産利用者から情報セキュリティ分野の開発者にも広がっています。
GitHubは10月28日、複数のAIモデルを使い分ける「Copilot Fusion」の一般提供を開始しました。利用者が選ぶ処理レベルと依頼内容に応じて、単一モデルで処理するか、複数モデルを連携させるかをFusionが決めます。対応するのはVS Code、GitHub Copilotアプリ、CLI、JetBrains IDEです。
Radwareの研究者は、GitHubの公開リポジトリ61件で、悪意あるコードを含むissueやプルリクエストなど83件を確認しました。うち77件は9月1日の43分間に投稿され、残る6件もその後2分以内に見つかりました。
GitHubではコードのコミットやプルリクエストが急増し、2026年の過去12カ月間にCPUコア400万個、高速ストレージ160ペタバイト、ネットワーク容量50Tb/sが追加されました。エージェント型AIが開発作業に加わるなか、処理能力の増強とともにGitの基盤構成も見直されています。
GitHub上で、実在するPS5エミュレーターを装ったマルウェア入りのリポジトリが確認されました。ダウンロードしたソフトはパスワードなどの個人情報を盗み、Microsoft Defenderの検査を避ける設定も加えます。
GitHubは、コードの周辺情報を読む分類モデルを秘密情報の検出に導入しました。従来のLLMを使う処理と比べ、リポジトリ所有者単位で重み付けした検出結果の受け入れ率が11.5%上昇し、コミット後スキャンの実行時間の中央値は86%短縮しました。この高速化を受け、コミット後だけでなく、変更をプッシュする前の検査にも汎用的な秘密情報の検出を広げています。
FakeGitと呼ばれるマルウェア配布活動が10月4日に再開し、GitHub上の17,610件のリポジトリでSmartLoaderを配布しています。SmartLoaderは別のマルウェアを端末に送り込むローダーで、今回の活動では情報窃取マルウェアStealCにつながります。