エレコムのWi-Fi 7対応ルーター3製品に、管理画面にログインできる攻撃者が任意のOSコマンドを実行できる可能性がある脆弱性が見つかりました。対象はファームウェアのVer.2.1.3以前で、Ver.2.2.3以降への更新によって対策できます。
対象は3製品のVer.2.1.3以前
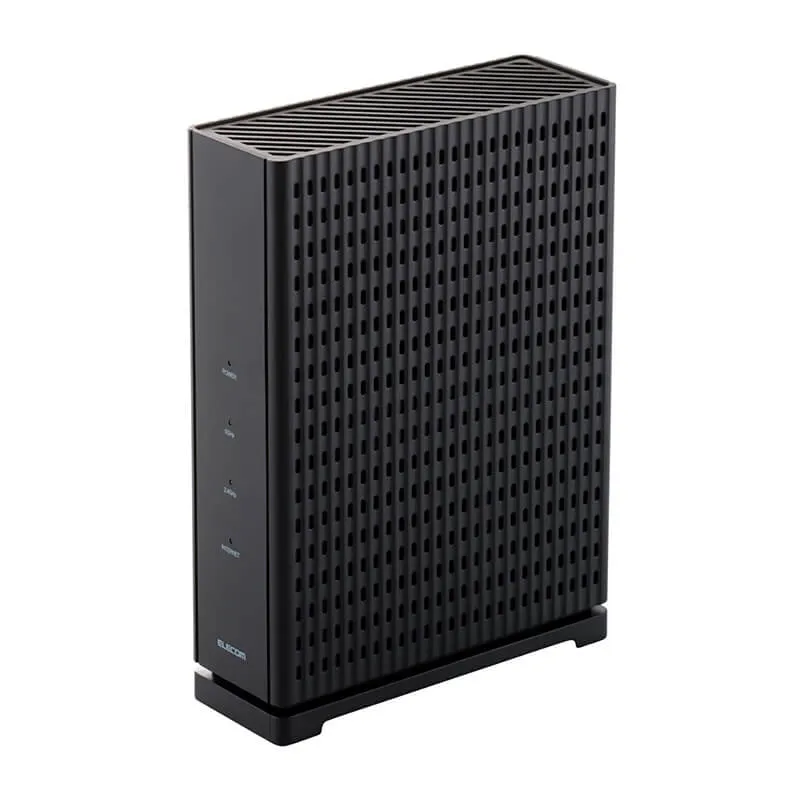
対象製品は「WRC-BE36QS-B」「WRC-BE36QSD-B」「WRC-W701-B」の3機種です。いずれもWi-Fi 7に対応する無線LANルーターです。脆弱性の識別番号は「CVE-2026-101113」です。
3機種ともファームウェアのVer.2.1.3以前が影響を受けます。対策済みのVer.2.2.3以降に更新することで、問題を回避できます。
管理画面にログインできる攻撃者がコマンドを実行する可能性
脆弱性の種類はOSコマンドインジェクションです。管理画面にアクセスしてログインできる攻撃者によって、任意のコマンドが実行される可能性があります。脆弱性を共通の基準で評価するCVSSの基本値は、バージョン3.1で7.2、バージョン4.0で8.6です。
この問題はTeamT5のCharlie Chang氏がJPCERT/CCに報告し、JPCERT/CCが開発者との調整を行いました。
工場出荷時はファームウェアの自動更新が有効
3製品は工場出荷時の設定でファームウェアの自動更新が有効です。エレコムは、購入後に設定を変更していない場合、今回の更新に際して利用者が行う操作はないとしています。設定を変更した利用者や不安のある利用者には、ファームウェアのバージョン確認を案内しています。
WRC-BE36QSD-B向けにはVer.2.4.1のファームウェアが提供されています。手動更新では、パソコンに専用ファイルをダウンロードして解凍し、その後はユーザーズマニュアルを参照して更新します。同機種のVer.2.2.3は2026年9月15日の変更履歴に掲載されています。