Firefox 159.0.1、レイアウト処理の脆弱性を修正

Mozilla Foundationは2026年11月3日、脆弱性「CVE-2026-120572」を修正したFirefox 159.0.1を公開しました。脆弱性はFirefoxのレイアウト処理にあり、Mozillaは重要度を「高」と評価しています。
好奇心が、日常をおもしろくする
Mozilla Foundationは2026年11月3日、脆弱性「CVE-2026-120572」を修正したFirefox 159.0.1を公開しました。脆弱性はFirefoxのレイアウト処理にあり、Mozillaは重要度を「高」と評価しています。

OpenSSHとmusl Cライブラリを組み合わせた一部のLinux環境で、257〜1,024バイトのパスワードを送ると、パスワード認証を無効にしたアカウントへログインできる脆弱性が見つかりました。Alpine Linuxでは条件がそろうと、SSHポートへ接続できる攻撃者が認証を突破し、アカウントによってはroot権限に達する可能性があります。

OpenAIは11月5日、サイバーセキュリティ研究向けのAIモデル「GPT-6 Cyber」を公開しました。指定された脆弱性を悪用できるか測る評価「ExploitGym」で48.5%を記録し、GPT-5.6 Cyberの32.1%を上回りました。 脆弱性の調査だけでなく、攻撃が成立するかを検証する能力も評価対象です。
OpenAIはLinuxカーネルを自律的に調査し、一般ユーザーがroot権限を得られる948件のローカル権限昇格(LPE)エクスプロイトを生成したと発表しました。候補の検出から動的な再現、悪用可能性の評価、修正案の作成までを一連の工程で行いました。約121万ドル(約1億9,000万円)のAPIクレジットを使った検証では、発見後の確認やメンテナーへの報告も行いました。
Cloudflareは、重大なインターネット脆弱性を扱う公開情報フィード「Zero Wire」をCloudflare Radarのセキュリティ欄で公開しました。脆弱性の平易な説明、調査対象、推奨対応、根拠資料やベンダーの案内をまとめ、組織が影響を調べるための情報を提供します。
Atredis PartnersのBryan Alexander氏らは、Windows版Steamでリモートコード実行(RCE)に関する問題2件と、ローカル権限昇格(LPE)に関する問題4件を報告しました。研究者らは、攻撃者が標的と同じSteamアカウントで認証されたクライアントを操作できる条件で、利用者がリンクをクリックしたりファイルを開いたりせずにコードを実行させる「ゼロクリック」の手法も実証しました。
Drupal Commerce Coreに、認証されていない攻撃者がアクセス制御を回避できる重大な脆弱性が見つかり、実際の攻撃で悪用されています。Drupalのセキュリティチームは、対象バージョンを使う管理者に直ちに更新し、注文データに不整合がないか監査するよう求めました。
GitLabで見つかった重大な脆弱性4件は、Rubyに組み込まれた正規表現エンジン「Onigmo」の不具合に起因していました。攻撃者が細工した正規表現を処理すると、GitLabサーバーで任意のコードを実行されるおそれがあり、GitLabでは悪用も確認されています。

AI開発ツール5製品の内蔵ブラウザーで脆弱性が見つかりました。Cursorではホスト上でのコード実行、Claude Desktop、Codex、VS Codeではローカルファイルの読み取り、GitHub Copilotではアドレスバーの偽装につながる問題が確認されています。CursorとCopilotの問題は修正されましたが、報告時点でCodexとVS Codeの問題は未修正です。
Time4Popcorn版Popcorn Timeに残された更新機能により、最大35万台のMacが攻撃にさらされる状態でした。開発元が活動を停止した後も、更新用のバックグラウンドサービスは動き続けていました。Eye Researchは2025年11月から2026年3月にかけて、この機能を無効化する更新を配信しました。
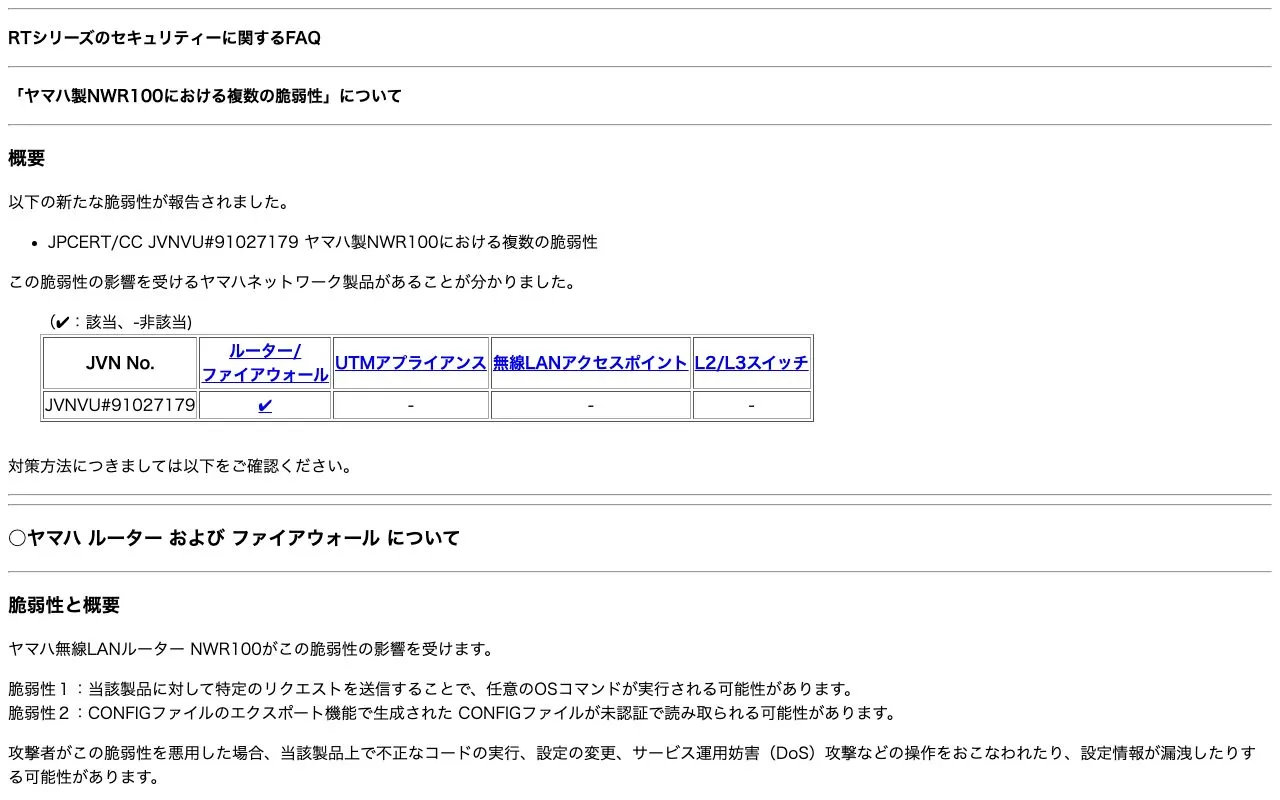
ヤマハの法人向け無線LANルーター「NWR100」に、OSコマンドインジェクションと設定ファイルのアクセス制御不備の2件の脆弱性が見つかりました。対象はファームウェアRev.26.00.07以前で、ヤマハは修正版Rev.26.00.08を公開しています。
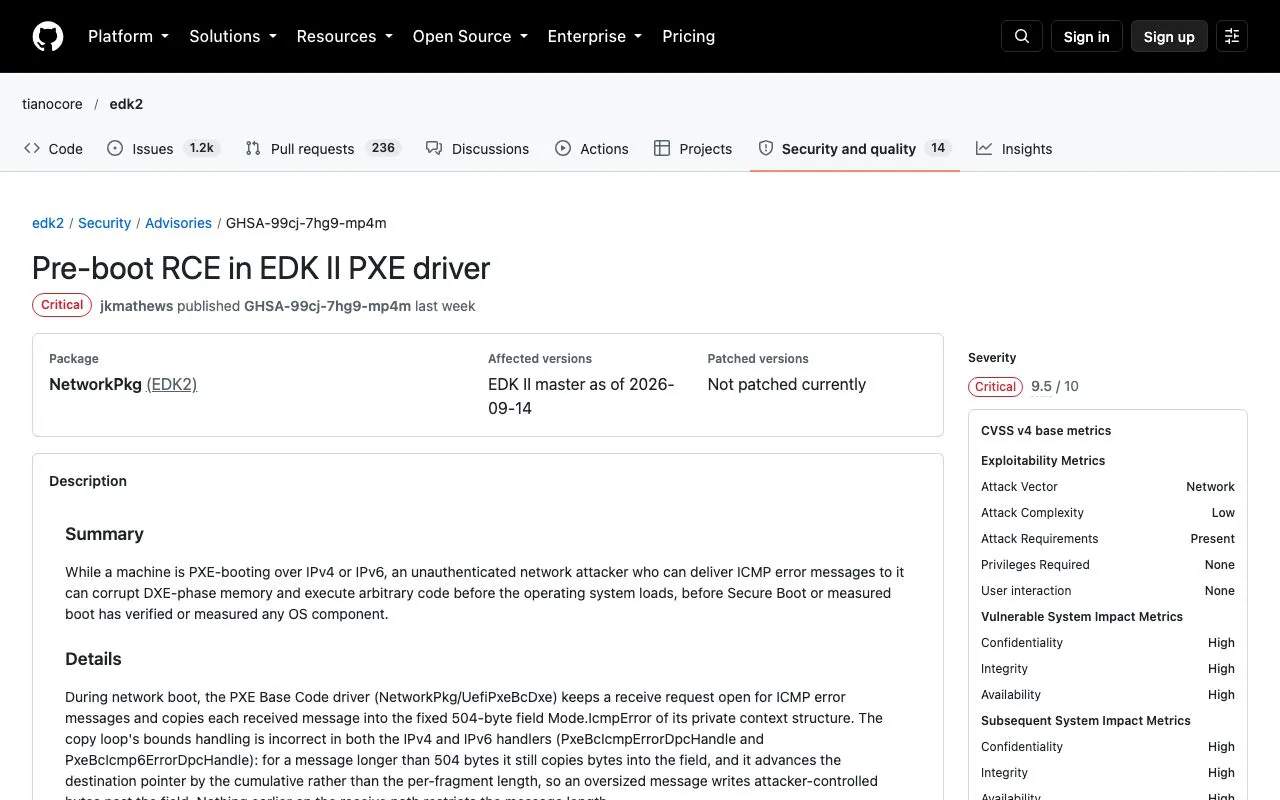
EDK IIのPXEドライバーに、ネットワーク経由でコードを実行されるおそれのある脆弱性「CVE-2026-97631」が見つかりました。深刻度は10段階中9.5です。悪用されると、OSの起動前にファームウェア上でコードが実行される可能性があります。
TailscaleのSSH機能などに、認証済みの接続からroot権限で操作される可能性のある脆弱性が見つかり、修正を含むクライアント版v1.104.4が2026年10月27日に公開されました。TailscaleはSSH機能の一律停止を求めていませんが、更新前の対策として、アクセス対象の見直しやSSH転送の停止を案内しています。
PHPで未認証の攻撃者がサーバー上でコードを実行できる重大な脆弱性が見つかり、修正版が公開されました。修正の遅れには、対応チームの人員不足と意思決定の停滞が関わり、PHP Foundationは体制の見直しを進めています。一方、PHPのインストール環境の多くはサポート終了済みのバージョンを使っており、修正を届ける側だけでなく、運用側の更新も課題です。
Googleが開発した圧縮技術Brotliのデコーダーに、細工されたデータでメモリー破損を起こす脆弱性が見つかりました。条件によってはメモリー内容の漏洩や、認証なしでのリモートコード実行につながるおそれがあります。Node.jsのほか、複数のソフトウェアにも修正版が出ています。
PHPで、ウェブサイトの乗っ取りやマルウェアの遠隔実行につながる可能性がある3件目の脆弱性「CVE-2026-115560」が見つかりました。PHP Foundationは、発生に必要な設定の組み合わせは実用環境では極めてまれだとして、緊急修正を見送り、次回の通常リリースで修正版と詳しい勧告を公開する方針です。
Nintendo Switch向けプログラミングソフト『プチコン4 SmileBASIC』は、2026年10月23日時点で国内外のNintendo Storeから購入できない状態です。海外メディアは、同ソフトの脆弱性を利用したNintendo Switch 2の改造手段が報告された件との関連を伝えています。
Ruby開発チームは10月23日、Ruby 4.0.9、3.4.12、3.3.13を公開しました。いずれも正規表現エンジンOnigmoの不具合を修正しています。GitLabは、この問題がサーバー上での任意コード実行につながる可能性を確認しました。
Node.jsで10件の脆弱性が判明し、開発チームは26.x、24.x、22.x向けの修正版を公開しました。Brotli形式の圧縮データを展開する処理には、リモートからコードを実行されるおそれのある問題が含まれています。

PHPの2件の重大な脆弱性について、Amazonは一般公開の4日前に攻撃の試みを確認し、公開後は実環境で悪用が広がっていると警告しました。PHPは多くのウェブサイトで使われており、脆弱性を突かれると、認証なしでサーバー上のコードを実行されるおそれがあります。PHPの開発チームは修正版を公開しており、影響を受ける環境では更新が必要です。
PHPの重大な脆弱性を受け、長期運営されてきたオンラインゲーム2作品がサービスを終了しました。一方、複数の大手タイトルは緊急メンテナンス後に再開しました。サーバー環境を更新できるかどうかが、サービス継続の判断を分けました。
Cloudflareは、PHPの脆弱性「php2shell」を狙う通信へのWAF対策を2026年10月21日に公開しました。WAFはWebアプリケーションへの通信を検査・制御する仕組みです。今回の対策では、リクエストとサーバーの応答を組み合わせて攻撃の成否を判定します。WAFを利用する全プランに自動適用され、無料プランも対象です。
PHPで、認証されていない攻撃者がサーバー上でコードを実行できる2件の脆弱性が見つかり、修正版が10月21日に公開されました。深刻度はCVSSで9.2と評価されています。複数のサイバーセキュリティ機関は、修正できない場合、インターネットからの接続を一時的に遮断するよう勧告しています。
インターネットから接続できる未修正のPlex Media Serverを狙った攻撃が確認され、暗号資産マイナーや住宅回線を中継するプロキシが仕込まれています。 Plexは修正版を公開しましたが、脆弱なサーバーは約49,000台残っていました。 4件の脆弱性が連鎖し、ログイン情報を持たない攻撃者がサーバー上でコードを実行できます。
Node.jsプロジェクトは、複数の脆弱性を修正するセキュリティアップデートを、2026年10月21日またはその直後に公開する予定です。対象は26.x、24.x、22.xの3系列で、修正対象のうち最も深刻な脆弱性の重要度は「高」とされています。
EC-CUBE 4向けの公式「AmazonPayプラグイン」に、外部からWebパラメータを操作される脆弱性が見つかりました。注文手続き中に任意のWebサイトへ転送され、アカウント情報などを盗まれるおそれがあります。脆弱性を悪用する攻撃もすでに確認されています。
Movable Typeで、アップグレード処理を通じたリモートコード実行や不正なSQL実行、サイト内検索を通じた非公開データの出力につながる脆弱性が修正されました。シックス・アパートは2026年10月7日、修正版を複数の系列で公開しています。サポートが終了したバージョンも影響対象に含まれます。
Ghostscriptの10.08.0より前のバージョンに、細工したPDFからの任意コード実行と、Windows版での権限昇格につながる脆弱性が見つかりました。修正は2026年9月のアップデートで提供されており、2件は原因や攻撃条件が異なります。GhostscriptはPDFやPostScriptを解釈し、描画や変換に使われるソフトウェアです。
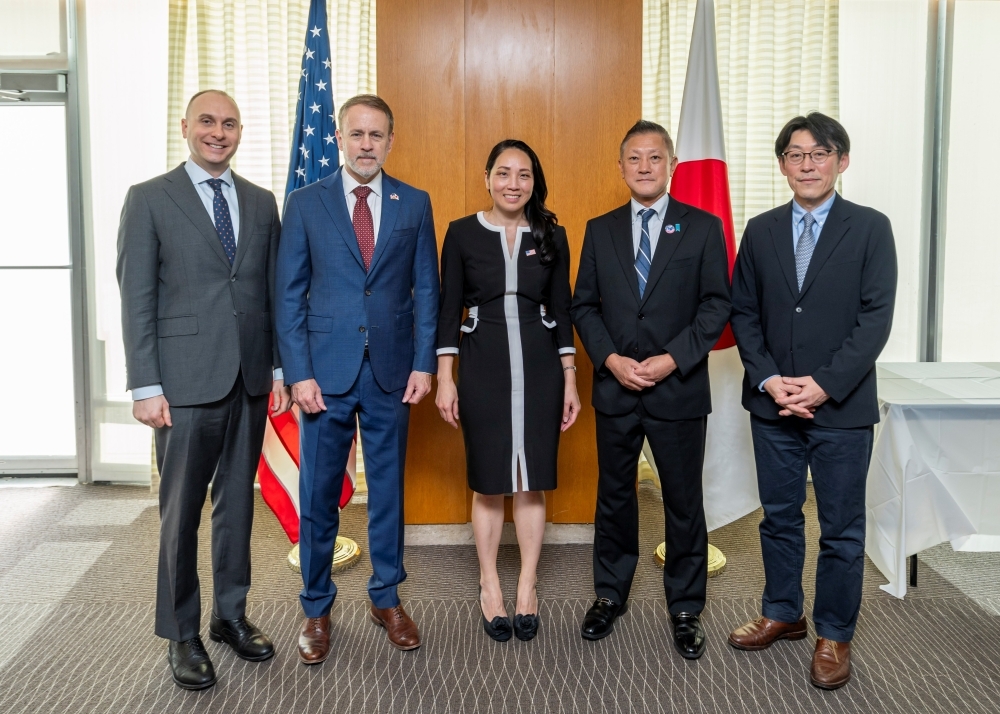
国家サイバー統括室(NCO)と警察庁は10月9日、中国を拠点とする企業「永信至誠科技集団(ITG)」が支援するサイバー攻撃グループについて、国際アドバイザリー(注意喚起文書)を公表しました。米国が作成した文書に、日本、米国、英国、豪州、カナダ、スペイン、ニュージーランドの7カ国が共同署名しています。
総合教育サービスを提供するアップは、運営する「洛西進学教室」と「進学館」の2サイトが不正アクセスを受け、サーバー内に保存していた個人情報が第三者に参照された可能性があると明らかにしました。不正アクセスは2026年8月24日に発覚し、利用プラグインの脆弱性が悪用されて、不正なプログラムが設置されていました。
JPCERT/CCは10月8日、国内組織への不正アクセスや個人情報などの漏えいを受け、攻撃手法と対策をまとめた注意喚起を公表しました。直近では複数の製品やサービスで被害が発生しており、被害の拡大状況から、大量の情報漏えいにつながる攻撃類型が増えている可能性があるとしています。
Anthropicは、参加を希望するオープンソースプロジェクトに無料で定期的な脆弱性スキャンを提供する「OSS Scanner」を開始しました。Claude Mythosを含む同社のモデルが報告を作成しますが、人による確認は行われないため、保守者には報告の検証も求められます。
WebPros Internationalは2026年9月29日、ホスティング管理ツール「cPanel & WHM」の脆弱性3件を修正するセキュリティリリースを公開しました。いずれも深刻度は「クリティカル」と評価され、root権限でのコマンド実行や、WHM管理者のセッションを使った操作につながるおそれがあります。