Firefox 159.0.1、レイアウト処理の脆弱性を修正

Mozilla Foundationは2026年11月3日、脆弱性「CVE-2026-120572」を修正したFirefox 159.0.1を公開しました。脆弱性はFirefoxのレイアウト処理にあり、Mozillaは重要度を「高」と評価しています。
好奇心が、日常をおもしろくする
Mozilla Foundationは2026年11月3日、脆弱性「CVE-2026-120572」を修正したFirefox 159.0.1を公開しました。脆弱性はFirefoxのレイアウト処理にあり、Mozillaは重要度を「高」と評価しています。

偽のOpenAI、SpaceX、Anthropicのイベント登録ページを使い、企業アカウントの認証情報やログイン状態を盗むフィッシング攻撃が確認されました。攻撃者はMicrosoftとGoogleで異なる認証の仕組みを悪用し、多要素認証(MFA)を通過した後のセッションも狙います。

OpenSSHとmusl Cライブラリを組み合わせた一部のLinux環境で、257〜1,024バイトのパスワードを送ると、パスワード認証を無効にしたアカウントへログインできる脆弱性が見つかりました。Alpine Linuxでは条件がそろうと、SSHポートへ接続できる攻撃者が認証を突破し、アカウントによってはroot権限に達する可能性があります。

OpenAIは11月5日、サイバーセキュリティ研究向けのAIモデル「GPT-6 Cyber」を公開しました。指定された脆弱性を悪用できるか測る評価「ExploitGym」で48.5%を記録し、GPT-5.6 Cyberの32.1%を上回りました。 脆弱性の調査だけでなく、攻撃が成立するかを検証する能力も評価対象です。
NTTドコモは、ドコモオンラインショップと会員サービス「My docomo」への不正アクセスにより、一部の利用者情報が流出したと発表しました。対象は最大約30万件で、氏名、住所、生年月日、携帯電話番号、連絡先電話番号などが含まれます。
OpenAIはLinuxカーネルを自律的に調査し、一般ユーザーがroot権限を得られる948件のローカル権限昇格(LPE)エクスプロイトを生成したと発表しました。候補の検出から動的な再現、悪用可能性の評価、修正案の作成までを一連の工程で行いました。約121万ドル(約1億9,000万円)のAPIクレジットを使った検証では、発見後の確認やメンテナーへの報告も行いました。
LINEヤフーは、iPhone版LINEでアカウント引き継ぎ時にパスキーを使えるアップデートを公開しました。パスキーは、パスワードを入力せず、顔認証や指紋認証などで本人確認してログインする方法です。アプリのバージョン26.17.0以上で利用できます。
国税庁は2026年11月4日、国税電子申告・納税システム「e-Tax」で不審な通信を検知し、確認のため機器の緊急メンテナンスを始めました。e-Taxは国税の申告や納税に使うシステムです。

Appleは、iOS、iPadOS、macOS、visionOSの各27.3以降で、iCloudの「リンクを知っている人」設定を使って共有された写真やファイルに有害なコンテンツがないか確認します。この設定では、リンクを知る人なら誰でも共有アイテムにアクセスできます。
レジャー・遊び体験の予約サイト「アソビュー!」で、顧客情報1582万1184件が外部に流出しました。流出情報には、メールアドレスや会員情報のほか、チケットの購入・利用履歴も含まれます。
SHIFT UPとLevel Infiniteは11月4日、『勝利の女神:NIKKE』のPCランチャーで、スクリプトファイルが第三者によって改ざんされた可能性のある異常を確認したと発表しました。PCランチャーは、PCでゲームを起動するためのソフトです。運営は同日2時30分頃、クライアントを修正し、アップデートしました。
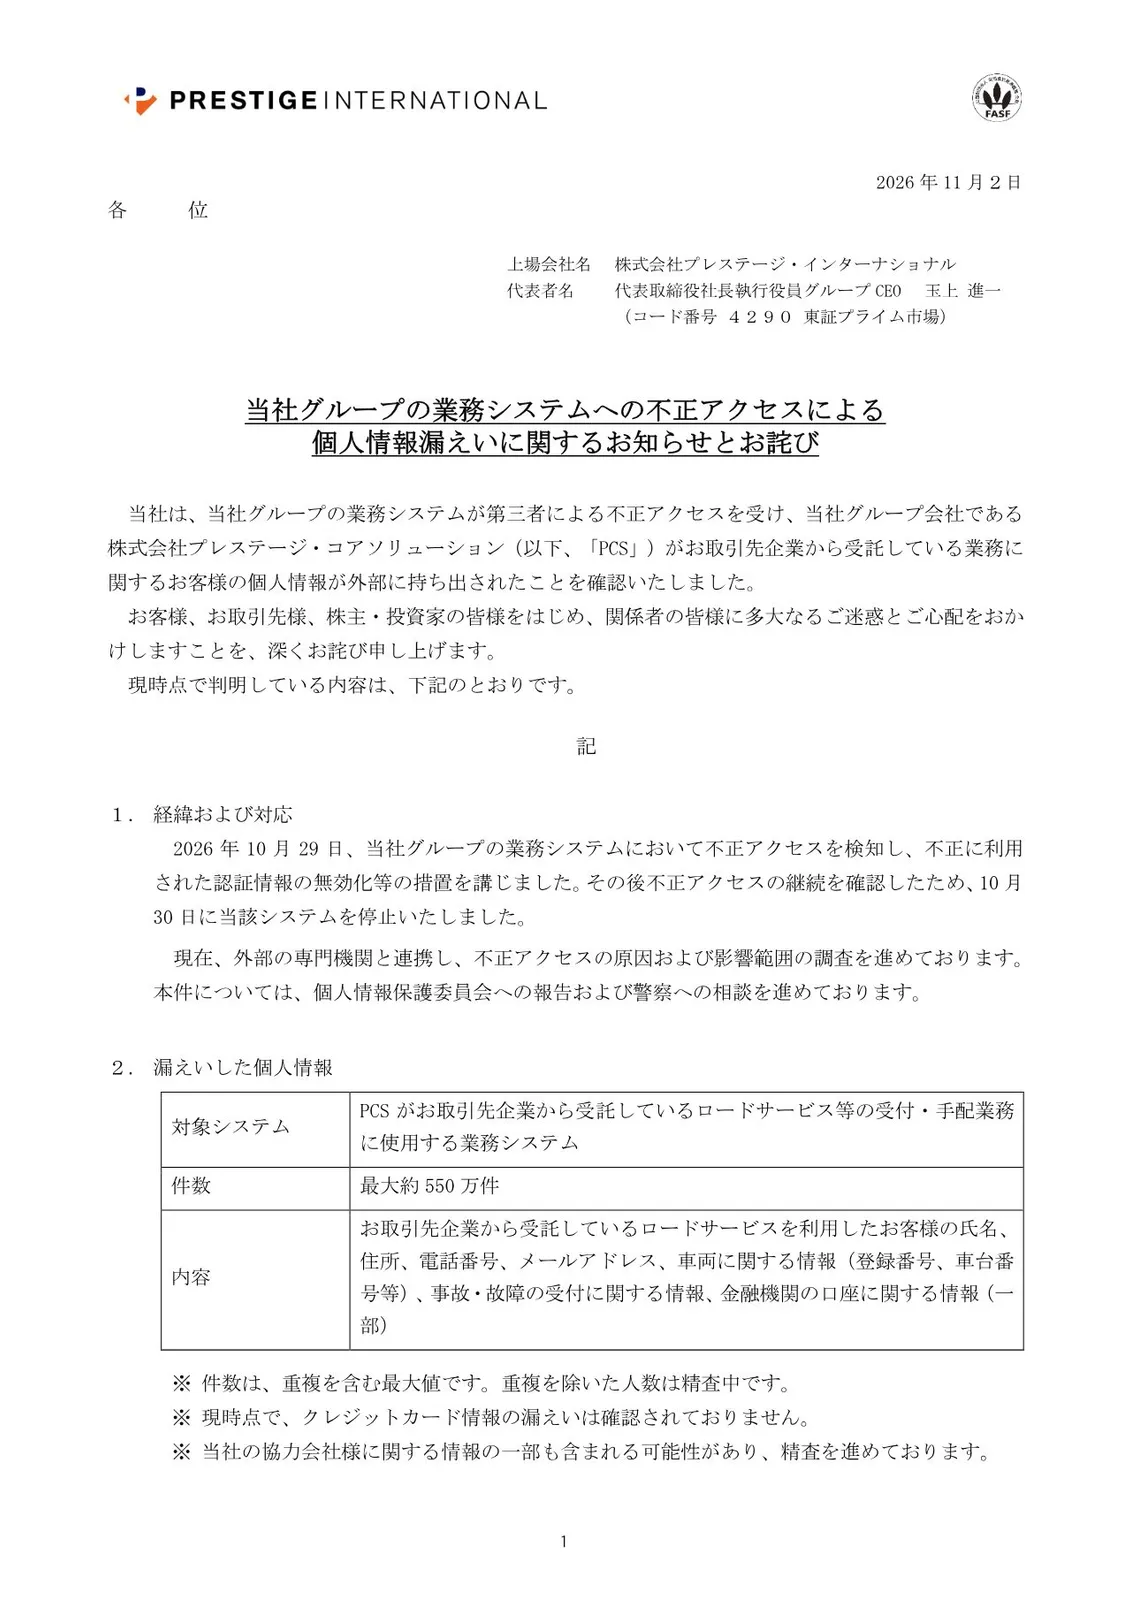
プレステージ・インターナショナルのグループ会社、プレステージ・コアソリューション(PCS)が取引先から受託する業務のシステムに不正アクセスがあり、個人情報が外部に持ち出されました。影響した情報は最大約550万件で、重複を除いた人数は調査中です。
ライフカードのプリペイドサービス「Vプリカ」で、利用者69アカウントの情報の一部が窃取されました。氏名や連絡先に加え、計6アカウントではVプリカ番号も対象となっています。カード情報が漏えいした3アカウントは退会処理され、不正利用や二次被害は確認されていません。
Cloudflareは、重大なインターネット脆弱性を扱う公開情報フィード「Zero Wire」をCloudflare Radarのセキュリティ欄で公開しました。脆弱性の平易な説明、調査対象、推奨対応、根拠資料やベンダーの案内をまとめ、組織が影響を調べるための情報を提供します。
cPGuardの更新システムが侵害され、悪意あるスクリプトがLinuxサーバーにバックドアを設置し、認証情報などを持ち出しました。開発元のOpsShieldは2,946台への影響を確認し、修正版への更新に加えて、流出した可能性のあるパスワードや鍵の変更を求めています。
LLMjacking(LLMジャッキング)は、盗んだ認証情報などを使って企業の大規模言語モデル(LLM)へのアクセスを乗っ取り、第三者に利用させる攻撃です。2026年に確認された事例では、不正利用によるクラウド料金が1日で10万ドル(約1,600万円)を超え、組織によっては不正請求額が最大100万ドル(約1億6,000万円)に達しました。

Binanceで10月29日に約63億ドル(約1兆円)相当の暗号資産が盗まれた事件では、偽の採用面接で従業員の端末にマルウェアを仕込み、社内システムへ侵入する手口が使われました。攻撃者は内部AIツールやウォレット関連の認証情報も悪用し、Binanceは利用者の出金を一時停止しました。FBIは北朝鮮が窃取に関与したと判断し、この活動を「TraderTraitor」と呼んでいます。
Ericssonは、既存の携帯電話ネットワークを使って、低空を飛ぶドローンなどの物体を検知・追跡する「Ericsson ISAC System」を発表しました。選定した顧客との小規模な商用試験を2027年に始め、2028年以降に導入範囲を広げる計画です。
Googleと各国の協力組織は、Android TV搭載のストリーミング機器など130万台超に広がった「XCPE」バックドアを遮断しました。Googleは、中国の機器メーカーVideostrong Technologyが金銭目的でバックドアを開発・配布したと高い確度で評価しています。

ロシア連邦統計局(Rosstat)は、10月29日から11月1日にかけて情報システムが標的型サイバー攻撃を受けたと認めました。一方、データベースが侵害されたことや、法的に保護された情報が持ち出されたことを示す証拠は見つかっていないとしています。
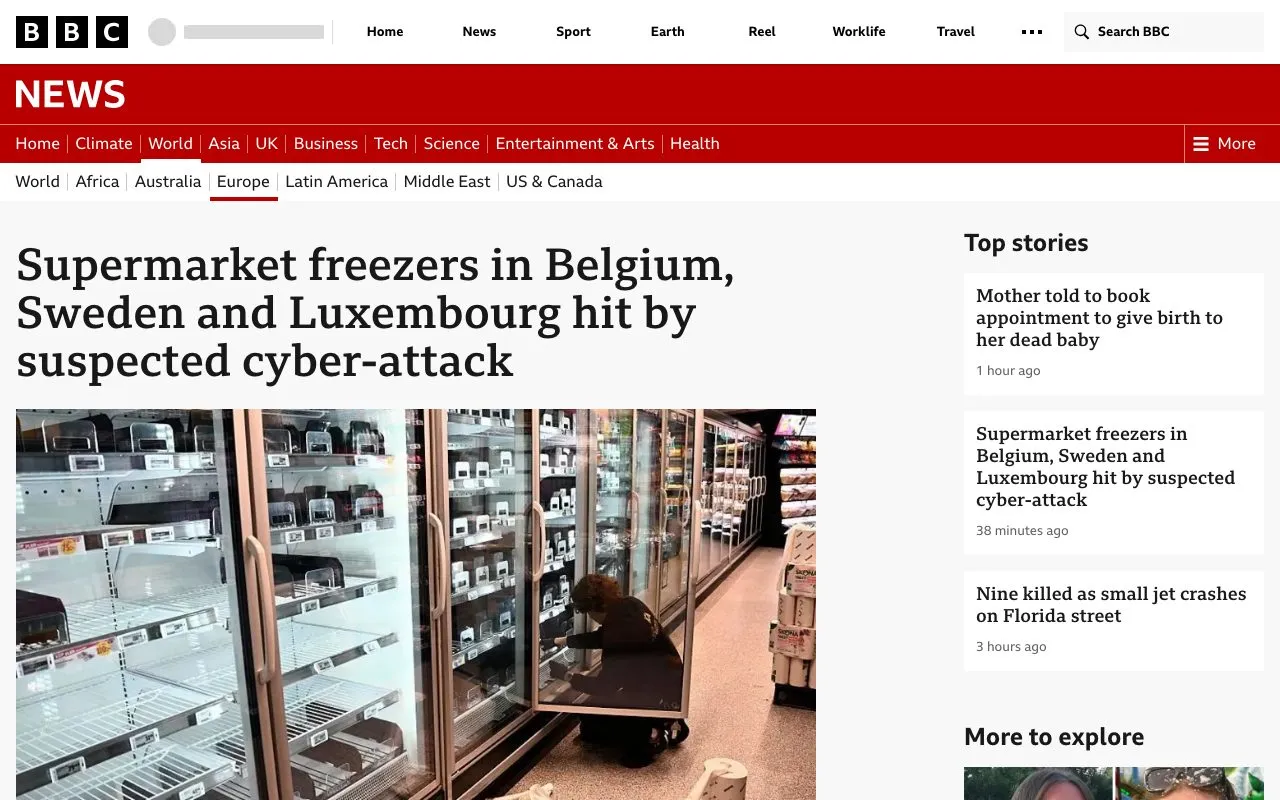
ベルギーとスウェーデンのスーパーマーケットで、冷蔵庫や冷凍庫の温度が遠隔操作されたとみられるサイバー攻撃が起きました。一部の冷凍庫は設定温度を50度まで上げられ、食品の廃棄が発生しています。
GMOグローバルサインのID管理・シングルサインオンサービス「GMOトラスト・ログイン」で、2492社・4万5030人の情報を含むファイルが第三者に取得されました。ファイルは2017年11月14日頃から2026年9月15日まで外部から取得できる状態にあり、同社は設定不備と一時ファイルの保存方法を原因として挙げています。
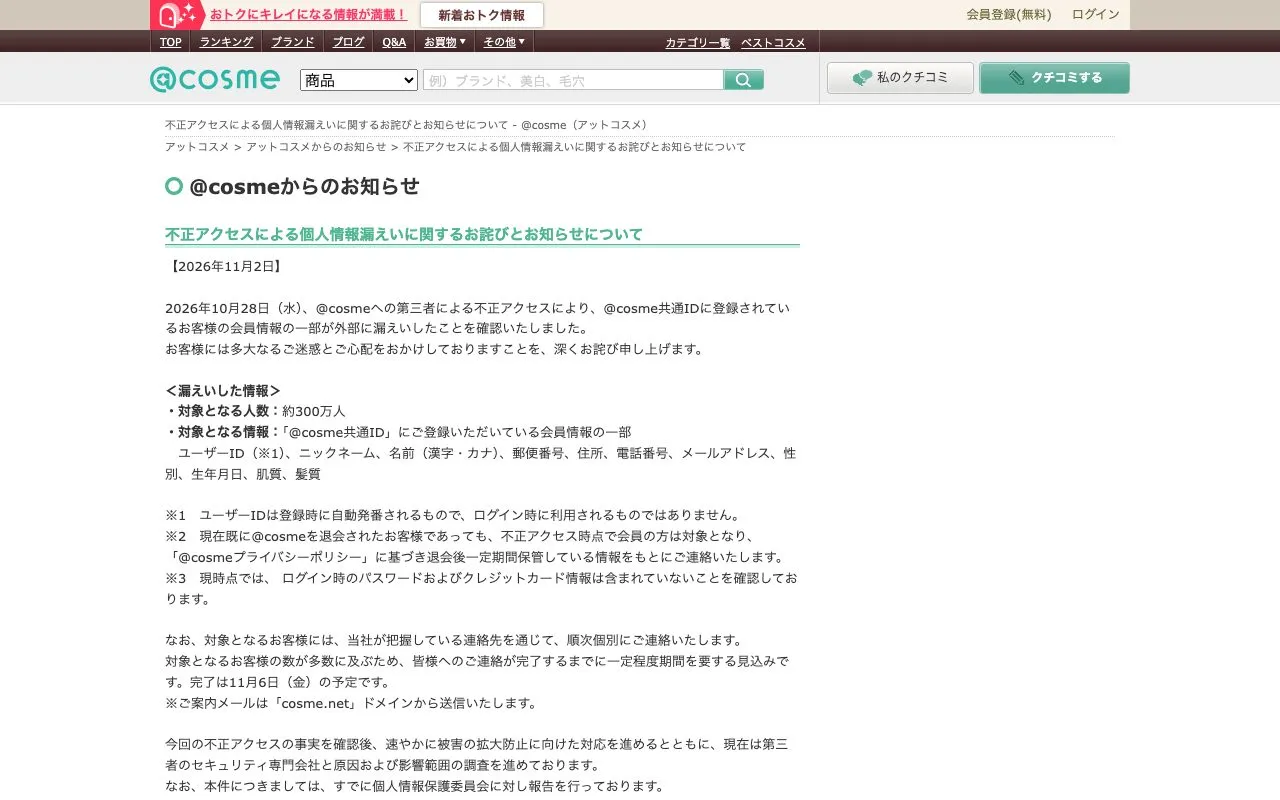
アイスタイルが運営する美容総合サイト「@cosme(アットコスメ)」で第三者による不正アクセスがあり、約300万人分の会員情報が漏えいしました。アイスタイルは2026年10月28日に漏えいを確認し、11月2日に公表しました。
ペイクラウドホールディングスは11月2日、子会社アララが運営するメール配信サービス「アララ メッセージ」への不正アクセスで、メールアドレス約7,700万件が外部に持ち出された恐れがあると発表しました。契約企業の環境にあるサーバー97台で会員情報などの持ち出しも確認され、サービスは10月31日から停止しています。
Windows向け情報窃取マルウェア「VOLTA-AUTODOXER」は、感染した端末から集めた情報をAIモデルに渡し、金銭化しやすい資産を順位付けします。認証情報などを盗むだけでなく、被害者ごとの情報を分析して攻撃者の選別作業を助ける点が特徴です。
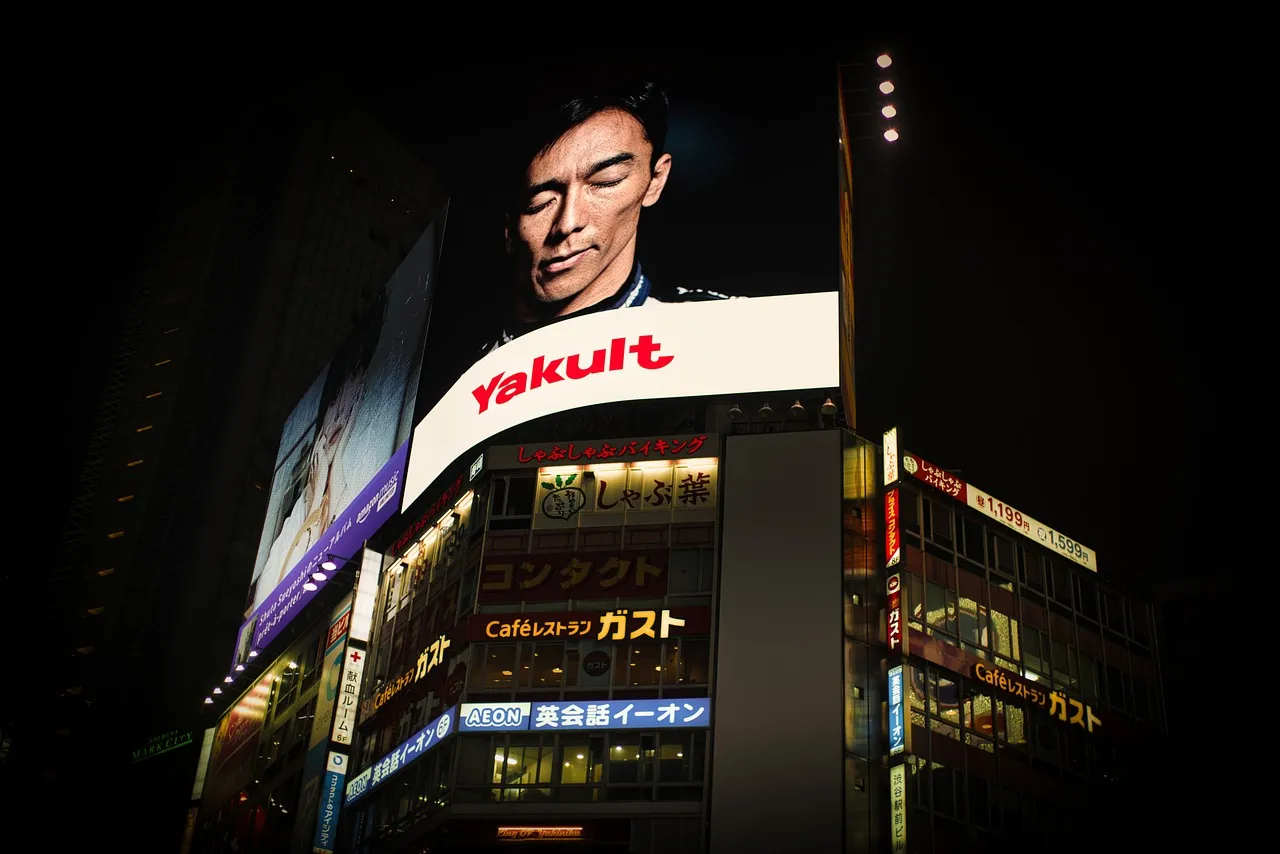
木曜日、エジプト、マレーシア、ブラジルのデジタル看板に性的映像が表示されました。イラクと中国でも起きたとの主張がありますが、確認の度合いには差があります。複数国で同時に看板の表示内容が書き換えられました。
Lenovoの指紋認証付きUSBメモリー「ThinkPlus FU100」は、AES-256暗号化をうたっていましたが、内部のSDカードに保存されたデータは暗号化されていませんでした。指紋認証はUSB接続を有効にするだけで、カードを取り出せばデータにアクセスできる状態でした。調査では、ほかのメーカーのUSB製品やコピー防止ソフトにも、固定鍵やパスワード漏えいにつながる問題が見つかっています。

米連邦捜査局(FBI)は、10月29日ごろに暗号資産交換業者Binanceから60億ドル(約9,400億円)を超える暗号資産が盗まれた事件に、北朝鮮が関与したと発表しました。FBIはこの活動を「TraderTraitor」と呼んでいます。Al Jazeeraは被害額を63億ドル(約9,900億円)と報じ、過去最大規模の窃取と位置付けました。
Binanceは、10月29日に発生した約63億ドル(約9,900億円)相当の暗号資産盗難について、必要な資産の約90%を補填したと発表しました。残る約10%は調達に時間がかかる可能性があり、同社は11月1日の出金再開を目指しています。

SynologyのNASでは、管理画面に「最新」と表示されていても、更新が止まっている場合があります。ランサムウェア被害の報告では、修正更新が公開されていたものの、適用前の機器が被害を受けていました。
Cursorの拡張機能マーケットプレイスで10月29日、AnthropicのClaude Code拡張機能を改変した不正版が約11時間配布されました。Cursorは、最大5,000人に影響した可能性があるとしています。不正コードは端末情報を送信し、SSHを使って外部から接続できる状態を作ろうとするものでした。
Atredis PartnersのBryan Alexander氏らは、Windows版Steamでリモートコード実行(RCE)に関する問題2件と、ローカル権限昇格(LPE)に関する問題4件を報告しました。研究者らは、攻撃者が標的と同じSteamアカウントで認証されたクライアントを操作できる条件で、利用者がリンクをクリックしたりファイルを開いたりせずにコードを実行させる「ゼロクリック」の手法も実証しました。
Drupal Commerce Coreに、認証されていない攻撃者がアクセス制御を回避できる重大な脆弱性が見つかり、実際の攻撃で悪用されています。Drupalのセキュリティチームは、対象バージョンを使う管理者に直ちに更新し、注文データに不整合がないか監査するよう求めました。
DHCの公式オンラインショップで第三者による不正アクセスがあり、5,096アカウントの会員情報が書き換えられました。不審な注文27件と不正な新規会員登録71件も確認され、登録情報の一部が閲覧された可能性があります。
外務省が運用する外部接続用ネットワークで不正アクセスがあり、メールアドレスや氏名など約3,600件の個人情報が漏えいした可能性があります。外務省は対象者を特定し、個別に連絡する方針です。機密性の高い情報を扱う閉域ネットワークや、旅券・たびレジなどの領事システムは今回の対象ではありません。
コミックシーモアは、第三者による不正アクセスと会員情報の一部流出を受けて10月15日から停止していたサービスを、10月29日に一部再開しました。停止から約2週間を経ての再開ですが、利用できる機能は限られています。

良品計画は10月30日、無印良品の公式アプリ「MUJIアプリ」で、顧客情報の一部が外部に流出した可能性があると発表しました。退会者を含め、最大約2,726万件が対象です。
GitLabで見つかった重大な脆弱性4件は、Rubyに組み込まれた正規表現エンジン「Onigmo」の不具合に起因していました。攻撃者が細工した正規表現を処理すると、GitLabサーバーで任意のコードを実行されるおそれがあり、GitLabでは悪用も確認されています。
米国防総省の調査担当者は、8月に複数の米軍基地で起きた冷凍庫の故障について、サイバー攻撃の可能性を調べています。故障の原因が攻撃と確定したわけではありませんが、軍の食品保管設備が遠隔操作され、食料を損なう事態への懸念があります。

Hugging Faceのモデルリポジトリを悪用し、GPUサーバーに暗号資産マイナーやバックドアを仕込む攻撃が、アカウント削除後も再発しました。最も多くダウンロードされたモデルは2万8,412回に達し、モデルのウイルス検査を通過していたとPluto Securityの研究者が報告しています。攻撃にはモデルの重みではなく、読み込み時に実行されるPythonコードが使われました。
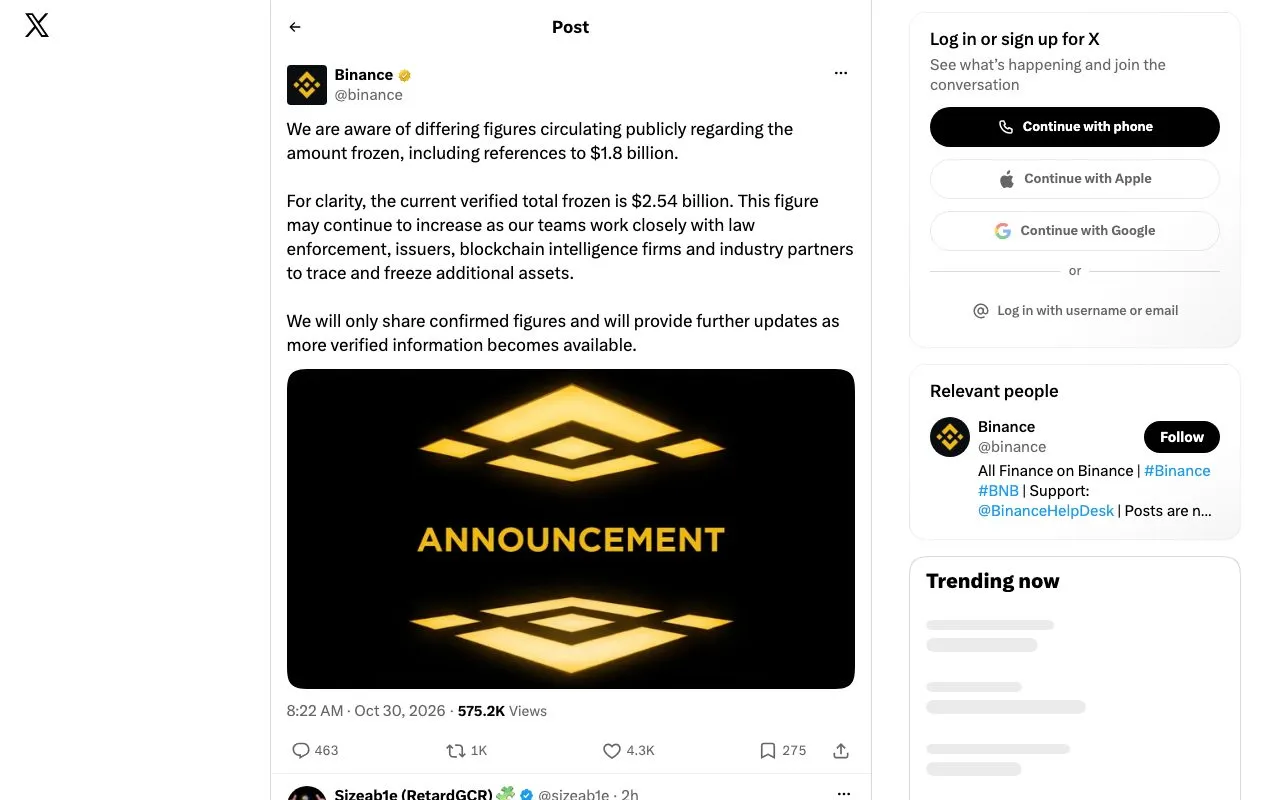
Binanceは10月29日に発生したセキュリティ上の問題を調査しており、関連するステーブルコインの凍結額として、合計25億4,000万ドル(約4,000億円)を確認したと公表しました。流出した資産の総額は確定しておらず、凍結額と被害額は同じではありません。
ロシアはAppleとMicrosoftを、情報流通の運営者を登録する国家監視リストに加えました。両社には、ロシア国内の利用者のテキスト、動画、音声メッセージを最長3年間、国内サーバーに保存し、要請に応じて治安機関へ提供する義務が生じます。iCloudではバックアップの設定によってメッセージの暗号化方式が異なるため、登録は保存義務だけでなく、暗号鍵の管理主体にも関わります。
米国土安全保障省(DHS)は、職員情報を掲載するサイトの削除をアイスランドのホスティング会社FlokiNETに求めました。FlokiNETは拒否しました。サイトのドメインは登録事業者によって停止され、情報は別のドメインへ移りました。

AI開発ツール5製品の内蔵ブラウザーで脆弱性が見つかりました。Cursorではホスト上でのコード実行、Claude Desktop、Codex、VS Codeではローカルファイルの読み取り、GitHub Copilotではアドレスバーの偽装につながる問題が確認されています。CursorとCopilotの問題は修正されましたが、報告時点でCodexとVS Codeの問題は未修正です。

Binanceは、最大約58億ドル(約9,200億円)相当の暗号資産に関わるセキュリティ問題を調査しています。TetherとCircleは関連するUSDT・USDCを合わせて23億ドル(約3,600億円)超凍結しました。
米国土安全保障省(DHS)の職員情報が流出し、Blueskyは公開されたデータへのリンクを遮断しました。DHSは検索サイトに削除を求めており、職員のプライバシー保護と政府活動を調べるための情報公開をめぐる対応が並行しています。
米情報機関が、Nvidiaのジェンスン・フアンCEOと接点のあったシンガポール企業Megaspeedの幹部、アリス・フアン氏を約1年間監視していたとされています。同氏は中国政府の情報活動に関与した疑いを持たれ、Nvidia製AIチップの中国への不正転売を巡る調査対象企業にも所属していたとされています。Nvidiaは同氏との関係や情報流出への懸念を否定しています。
検索エンジンをすり替え、利用者の検索を広告収益につなげるChrome拡張機能319種が報告されました。インストール数は合計1,340万件です。検索先を仲介するサーバーには検索語が送られ、転送先が後から変わる可能性も指摘されています。
Time4Popcorn版Popcorn Timeに残された更新機能により、最大35万台のMacが攻撃にさらされる状態でした。開発元が活動を停止した後も、更新用のバックグラウンドサービスは動き続けていました。Eye Researchは2025年11月から2026年3月にかけて、この機能を無効化する更新を配信しました。
Radwareの研究者は、GitHubの公開リポジトリ61件で、悪意あるコードを含むissueやプルリクエストなど83件を確認しました。うち77件は9月1日の43分間に投稿され、残る6件もその後2分以内に見つかりました。
グッドスマイルカンパニーは、公式ショップへの不正アクセスにより、2,800人分のクレジットカード情報が流出した可能性を公表しました。対象情報にはカード名義人名、番号の全16桁、有効期限、セキュリティコードが含まれます。
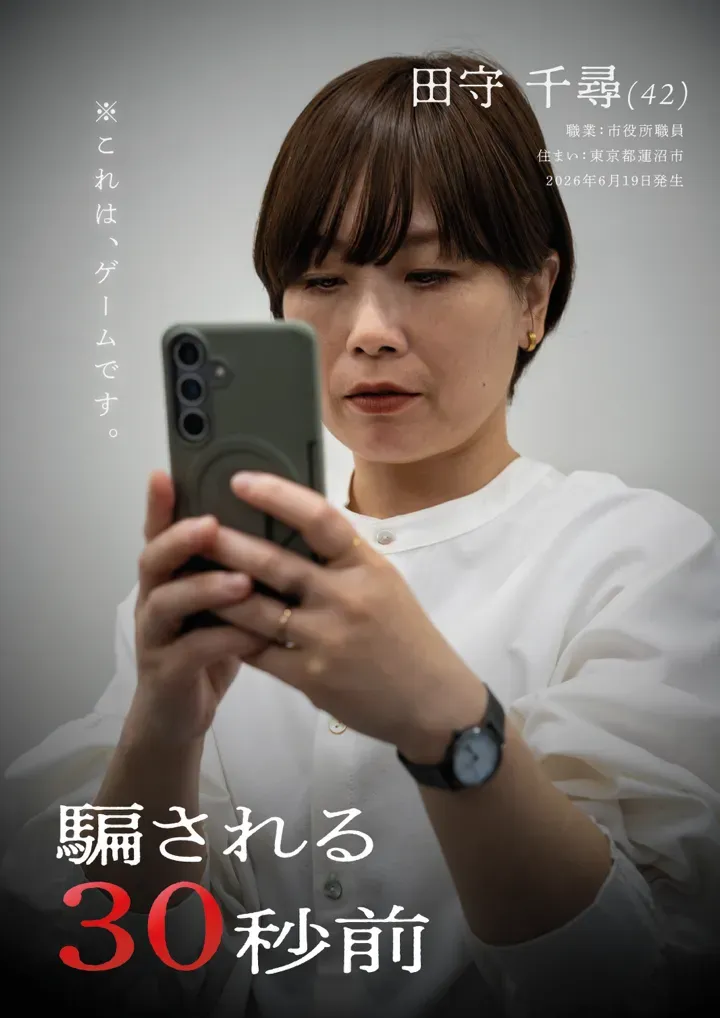
無料のブラウザーゲーム「騙される30秒前」が10月28日に公開されました。架空の人物のスマートフォンを操作し、警察官を名乗る詐欺の電話から送金までを体験できます。スマートフォン、タブレット、PCに対応し、会員登録やアプリのインストールは不要です。
米国土安全保障省(DHS)の職員4万人超について、氏名、役職、業務用メールアドレス、携帯電話番号、勤務地などの情報がオンラインに公開されました。税関・国境警備局(CBP)や移民・関税執行局(ICE)の職員も含まれ、職員名簿に加えて、内部ツールへのアクセスに関する情報も流出しています。
GitHub上で、実在するPS5エミュレーターを装ったマルウェア入りのリポジトリが確認されました。ダウンロードしたソフトはパスワードなどの個人情報を盗み、Microsoft Defenderの検査を避ける設定も加えます。
中国政府の支援を受けるハッカー集団Volt Typhoonが、侵害した機器をつなぐ中継網「Silent Train」を使い、企業や重要インフラの管理基盤を攻撃していました。Black Lotus Labsは3年間にわたり活動を追跡し、ネットワークや管理基盤を狙った少なくとも4件のゼロデイ攻撃を確認しています。
ソニーネットワークコミュニケーションズは、So-netの会員データベースへの不正アクセスにより、So-netとplala(Sコース)の会員情報計258万5,481件が流出したと公表しました。4種類のメールサービスでは、メールアドレスとそのパスワード計5万4,401件も対象です。対象者はメール用パスワードの再設定が必要で、同社は不審な連絡に注意するよう呼びかけています。
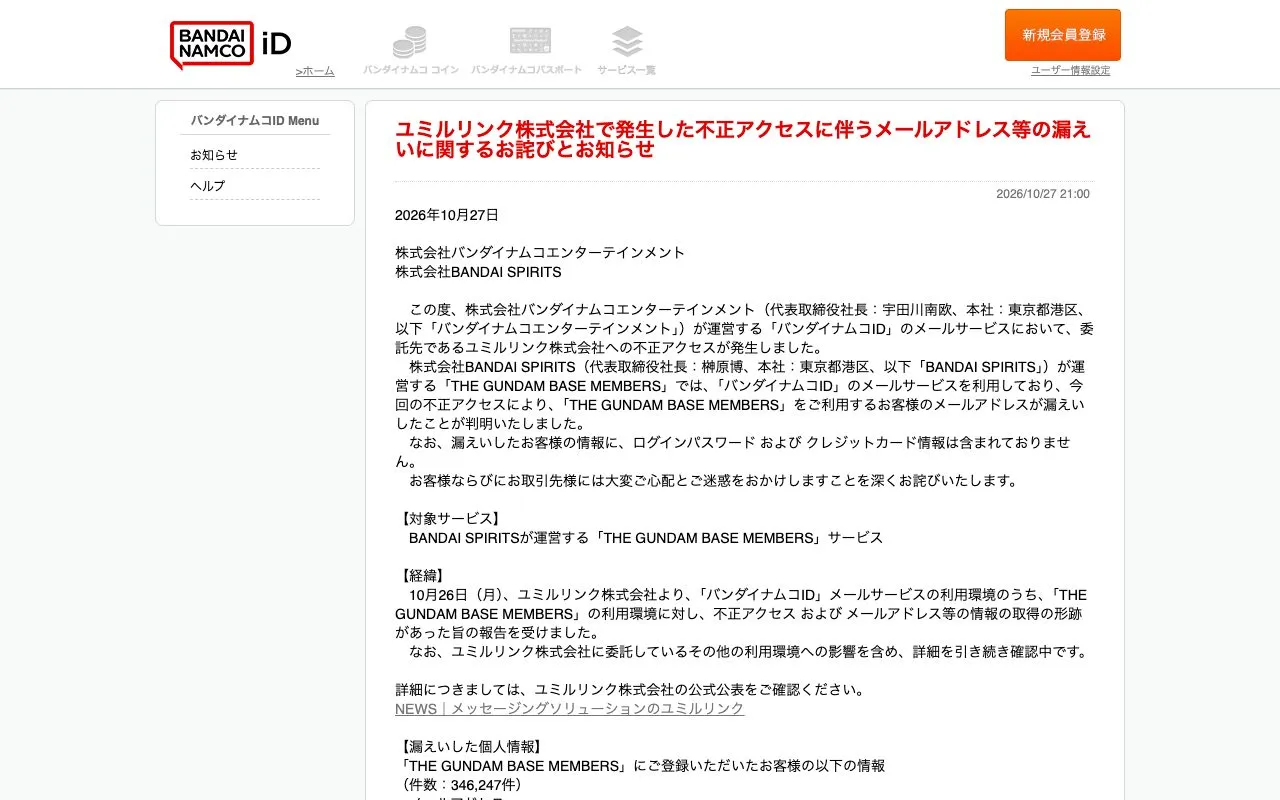
バンダイナムコエンターテインメントとBANDAI SPIRITSは2026年10月27日、「バンダイナムコID」のメールサービスをめぐり、委託先のユミルリンクへの不正アクセスで会員情報が漏えいしたと公表しました。対象は、BANDAI SPIRITSが運営する「THE GUNDAM BASE MEMBERS」の登録者です。
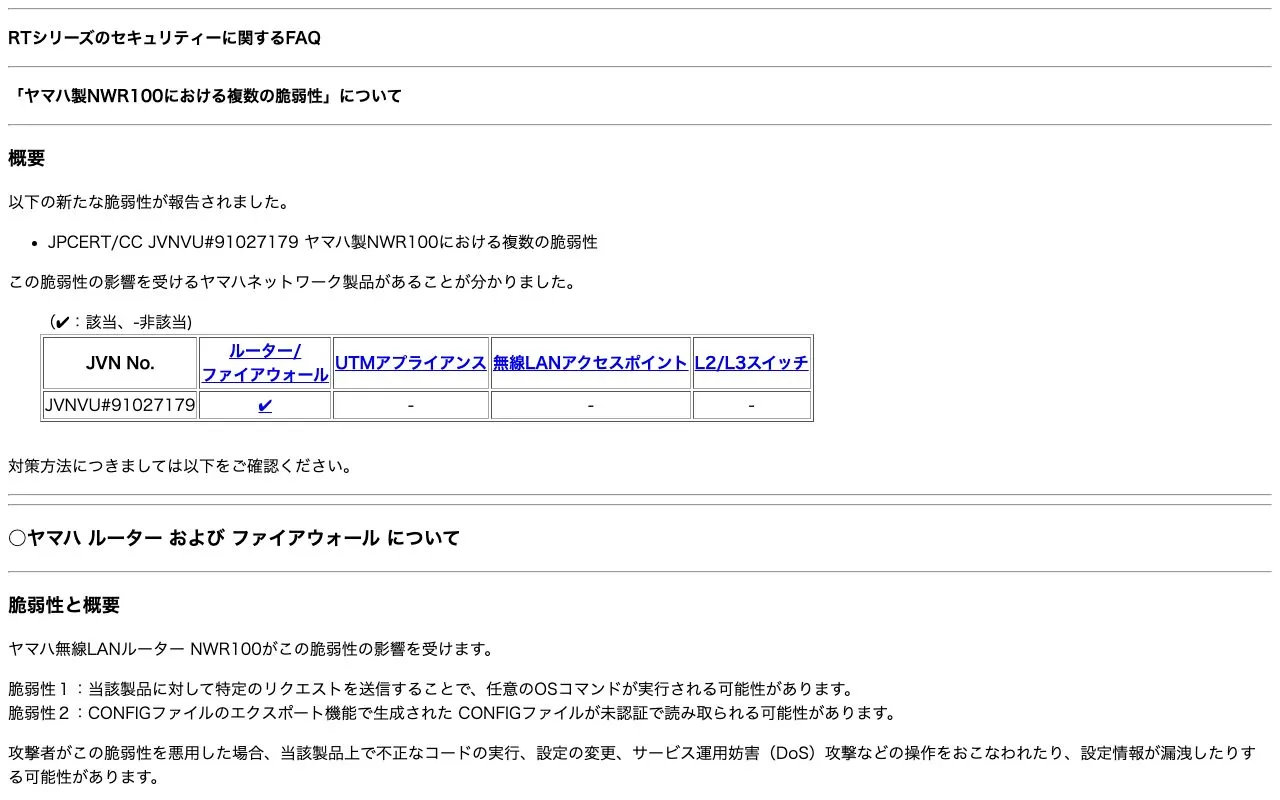
ヤマハの法人向け無線LANルーター「NWR100」に、OSコマンドインジェクションと設定ファイルのアクセス制御不備の2件の脆弱性が見つかりました。対象はファームウェアRev.26.00.07以前で、ヤマハは修正版Rev.26.00.08を公開しています。
Microsoftは10月26日、Windows 11とWindows 10向けに、eMudhraの証明書問題に対応する定例外更新の提供を始めました。この更新では、影響を受けた証明書をWindowsの証明書信頼リストから削除します。対象は、Microsoftの証明書更新サービスに接続できない端末や、証明書信頼リストの自動更新を無効にした端末です。
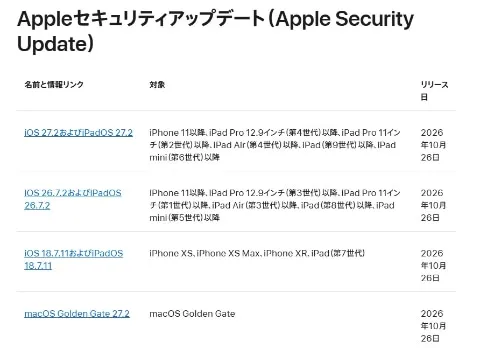
Appleは10月26日、iPhoneやMacなどのOSとSafariのセキュリティアップデートを公開し、複数の脆弱性を修正しました。中には、細工されたWebページを閲覧するだけで攻撃者がコードを実行する恐れがあるWebKitの問題も含まれます。
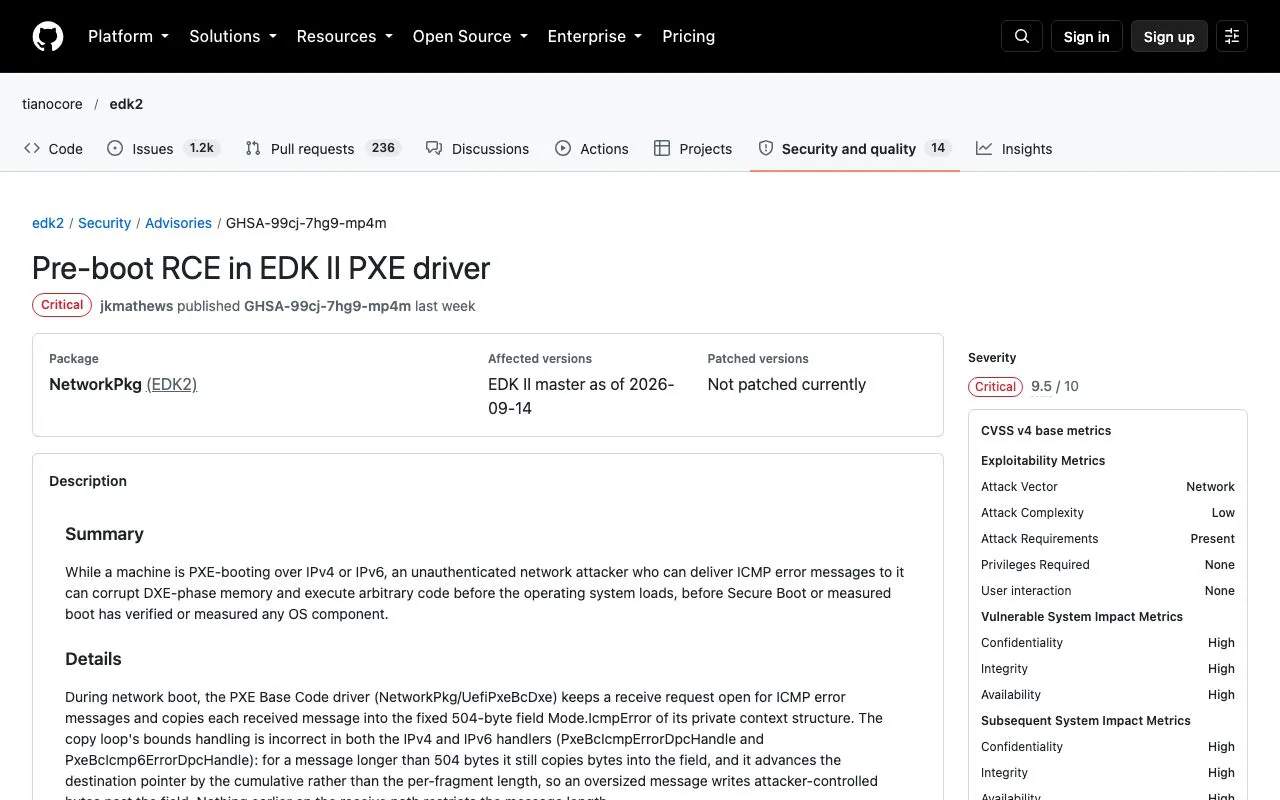
EDK IIのPXEドライバーに、ネットワーク経由でコードを実行されるおそれのある脆弱性「CVE-2026-97631」が見つかりました。深刻度は10段階中9.5です。悪用されると、OSの起動前にファームウェア上でコードが実行される可能性があります。
TailscaleのSSH機能などに、認証済みの接続からroot権限で操作される可能性のある脆弱性が見つかり、修正を含むクライアント版v1.104.4が2026年10月27日に公開されました。TailscaleはSSH機能の一律停止を求めていませんが、更新前の対策として、アクセス対象の見直しやSSH転送の停止を案内しています。
Warhorse Studiosはサイバー攻撃を受け、社内システムと社内データへの不正アクセスがあったと公表しました。同社は専門家や関係当局と調査を進め、システムの安全確保と被害範囲の把握を優先しています。
GMOインターネットグループは、「お名前.com デスクトップクラウド」への不正アクセスで情報が公開された利用者に、公開情報の区分に応じた特別お見舞金を支払います。また、関与者の特定や事件の解明につながる情報を募る懸賞金制度を設け、総額上限を100万米ドル(約1億6,000万円)としました。
ソニーネットワークコミュニケーションズの会員データベースへの不正アクセスで、So-netとplala(Sコース)の会員情報計258万5,481件が漏えいしました。一部のメールサービスでは、メールアドレスとメールアドレスパスワード計5万4,401件も対象です。会員情報に付随するパスワードは漏れていませんが、メールアドレスパスワードが漏れた利用者は再設定が必要です。
ギフティが運用するシステムへの不正アクセスによりeギフトが不正に発行され、ギフティグループは約5.5億円の損失を見込んでいます。利用者が保有するギフトや資産の損失、個人情報の漏えいは確認されていません。
GMOインターネットが提供する「お名前.com デスクトップクラウド」で第三者による不正アクセスが発生し、取引口座の情報が流出した可能性が明らかになりました。利用者からは、証券会社やFX会社の口座で身に覚えのない操作があったとの報告も寄せられています。
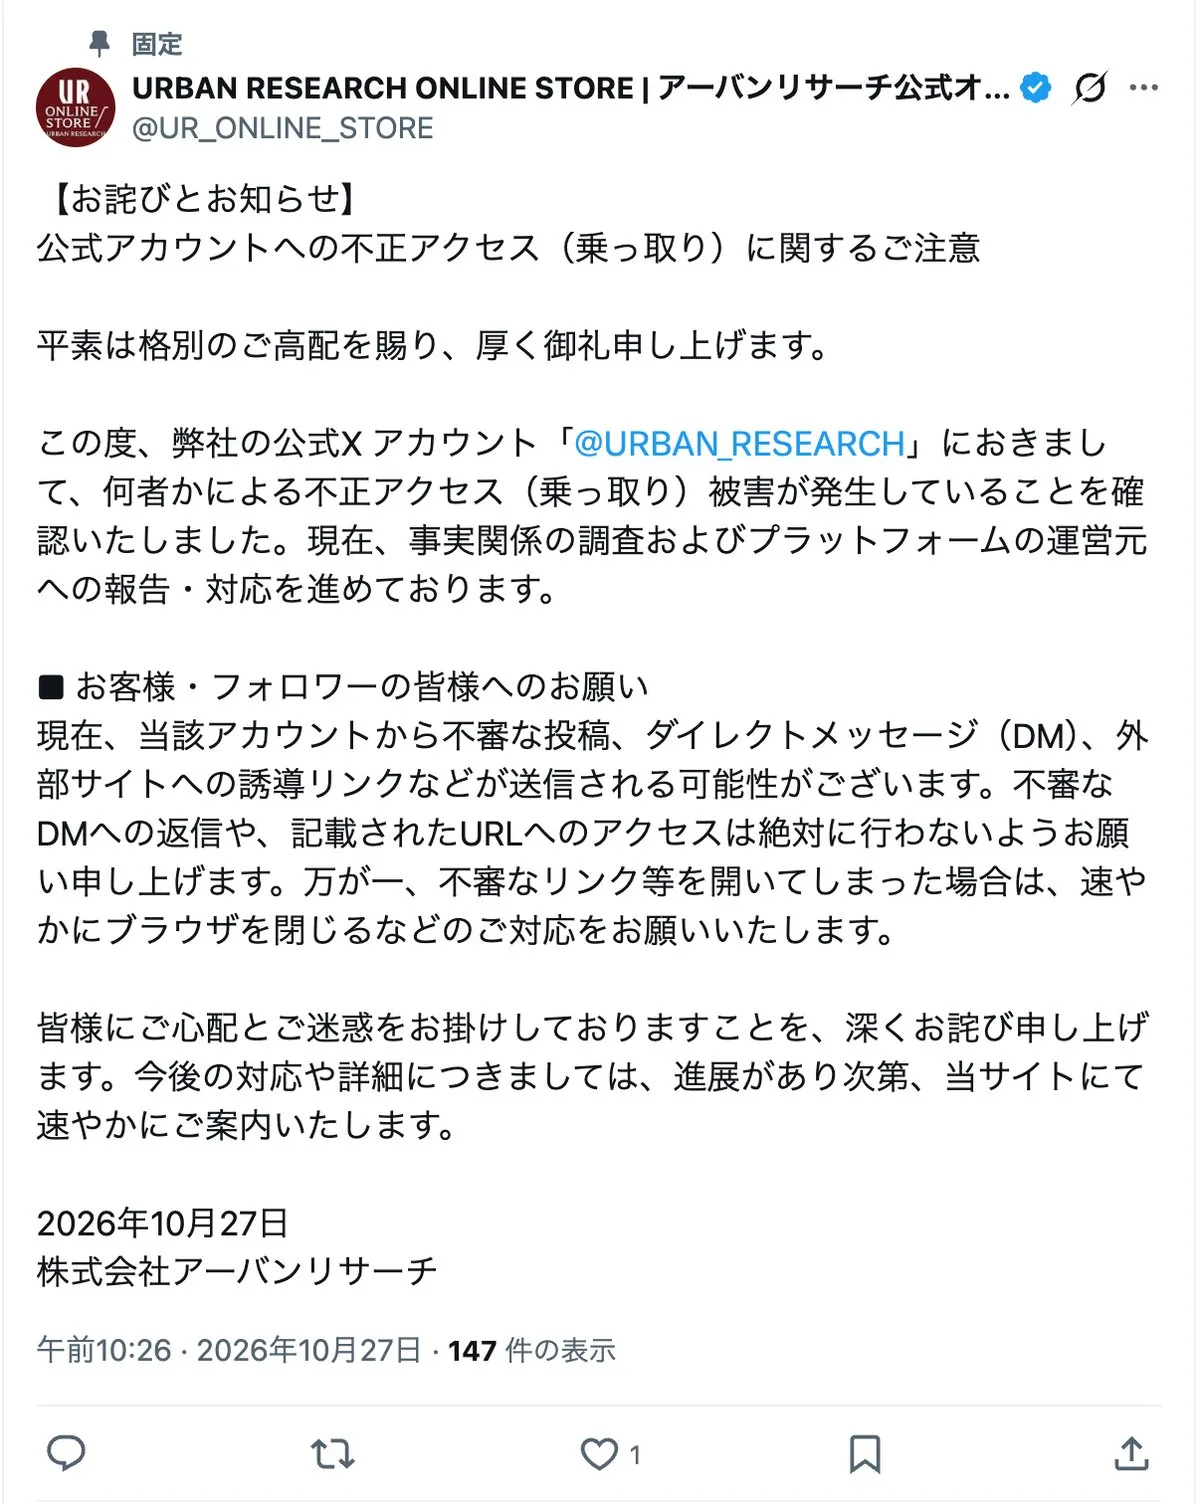
アーバンリサーチは、公式Xアカウント「@URBAN_RESEARCH」で不正アクセスが発生したと公表しました。事実関係を調べ、Xの運営元へ報告して対応を進めています。
暗号資産をオフラインで管理するハードウェアウォレットのメーカー、FoundationとKeystoneで、顧客情報や運用システムに関わるセキュリティ侵害が明らかになりました。Foundationでは正規ドメインを装った詐欺メールが送られ、Keystoneは端末の真正性確認に使う鍵が流出したため、在庫端末18,835台を廃棄する方針です。
ユミルリンクは2026年10月26日、同社システムへの不正アクセスに関する第二報を公表し、情報漏えいが確認された対象が50システムに広がったと明らかにしました。メール配信サービス「Cuenote FC」では延べ51,628,280件のメールアドレスを含む情報が漏えいし、顧客管理などを行う「Cuenote BASE」では190件の契約者情報が閲覧可能な状態になっていました。
PHPで未認証の攻撃者がサーバー上でコードを実行できる重大な脆弱性が見つかり、修正版が公開されました。修正の遅れには、対応チームの人員不足と意思決定の停滞が関わり、PHP Foundationは体制の見直しを進めています。一方、PHPのインストール環境の多くはサポート終了済みのバージョンを使っており、修正を届ける側だけでなく、運用側の更新も課題です。
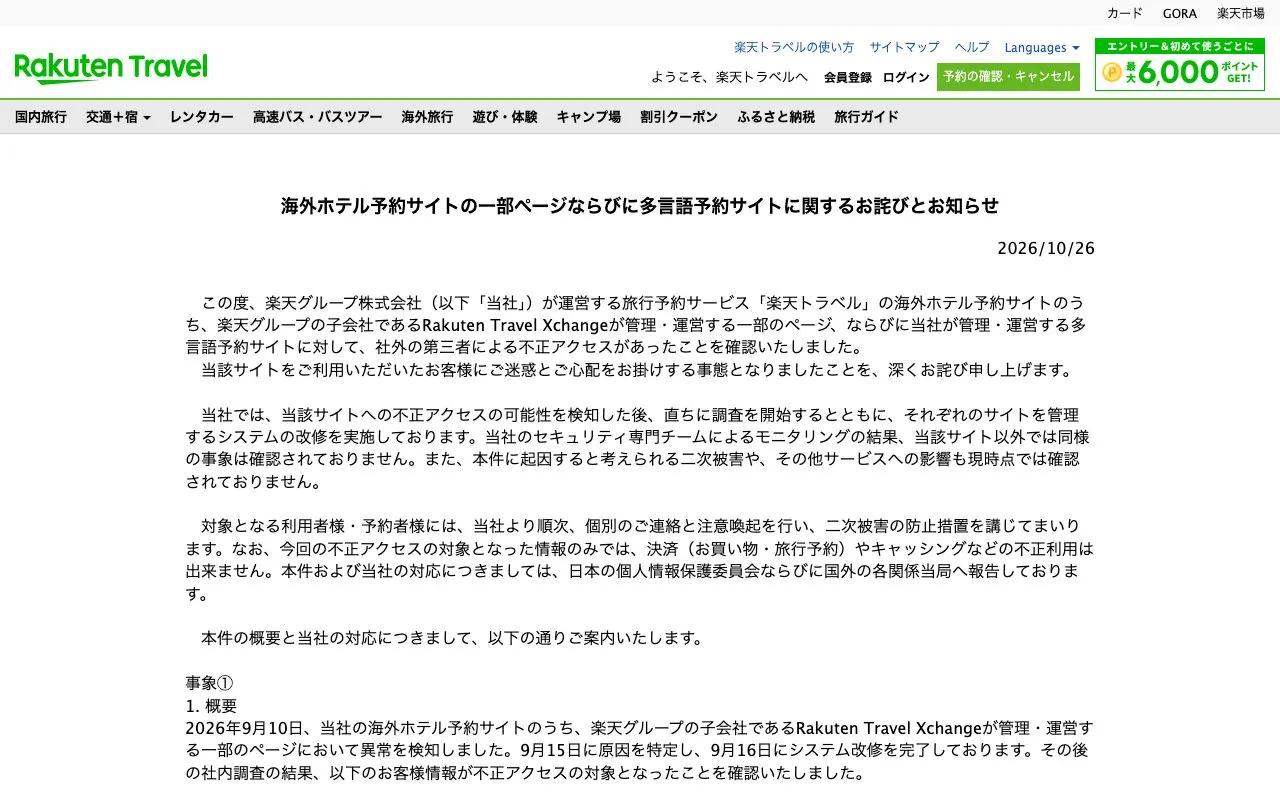
楽天トラベルの海外ホテル予約サイトと多言語予約サイトで、第三者による不正アクセスが確認されました。対象は予約者、ログイン利用者、宿泊施設従業員の情報で、発表された件数を単純合計すると最大約354万件です。対象情報にはカード情報の一部も含まれますが、楽天グループは今回の情報だけでは決済などに不正利用できないとしています。
Joshinは、不正アクセスにより会員情報など最大約600万件が漏えいした可能性があると公表しました。対象は、会員情報データベースサーバー、サブスクリプションサービス、リフォーム写真アップロードシステムの3つです。

PlayStation Network(PSN)で、管理者の許可なくファミリーメンバーが追加されたとの被害が10月6日以降に報告されています。報告によると、パスワードや二段階認証を回避して追加されたとされ、登録済みの支払い情報などが悪用される可能性も指摘されています。
Googleが開発した圧縮技術Brotliのデコーダーに、細工されたデータでメモリー破損を起こす脆弱性が見つかりました。条件によってはメモリー内容の漏洩や、認証なしでのリモートコード実行につながるおそれがあります。Node.jsのほか、複数のソフトウェアにも修正版が出ています。
CloudflareのCEO、マシュー・プリンス氏は、AIツールによる重大なソフトウェア脆弱性の発見が今後数年続くとの見通しを示しました。PHPの中核部分に見つかった脆弱性では、修正を急ぐウェブサイトが相次ぎ、AIが発見だけでなく悪用の準備も速める可能性が焦点になっています。

Downloadsフォルダーに置かれたAGENTS.mdをAIコーディングエージェントが読み込み、不正なnpmパッケージを導入しようとした事例が見つかりました。攻撃はCodexとClaude Codeで再現され、コード実行や認証情報の窃取につながる経路が確認されました。
AIで家族の声を複製し、誘拐を装って送金させる詐欺が起きています。米カリフォルニア州の女性は、娘の声に聞こえる助けを求める音声を聞いて約5時間にわたり指示に従い、メキシコへ計5,400ドル(約85万円)を送金しました。娘はその間、職場にいました。
PHPで、ウェブサイトの乗っ取りやマルウェアの遠隔実行につながる可能性がある3件目の脆弱性「CVE-2026-115560」が見つかりました。PHP Foundationは、発生に必要な設定の組み合わせは実用環境では極めてまれだとして、緊急修正を見送り、次回の通常リリースで修正版と詳しい勧告を公開する方針です。
Googleはプライバシーポリシーを更新し、Gmail、Googleフォト、Google Driveのデータを、広告のパーソナライズに対応する別のGoogleサービスへ利用者が共有した場合、そのデータを基に広告を表示する可能性を明記しました。SearchのPersonal Intelligenceなどにこれらのアプリを接続している利用者は、AIの応答やおすすめの個人化に使う情報が、広告にも結び付く場合があります。
グッドスマイルカンパニーは、運営する公式ショップに第三者が不正アクセスし、会員の個人情報などを閲覧したと発表しました。システムログの解析により、2026年10月19日15時過ぎから22日22時ごろまでの間に、複数回のアクセスがあったと判明しています。
沖縄の米軍嘉手納基地は、月曜日からBYD製車両の入構を認めない方針です。対象にはタクシーや配送車、請負業者の車両も含まれます。車載カメラやセンサーが基地内外の情報を記録し、外部へ送る懸念が背景にあると報じられています。
Ruby開発チームは10月23日、Ruby 4.0.9、3.4.12、3.3.13を公開しました。いずれも正規表現エンジンOnigmoの不具合を修正しています。GitLabは、この問題がサーバー上での任意コード実行につながる可能性を確認しました。

AIコーディング支援を使い、テレビの広告表示や視聴データの追跡を減らす改造が広がっています。Android TVやGoogle TVでは、開発者向け機能を使って不要なアプリを無効にし、ホーム画面を置き換える方法が共有されています。ただし、テレビのOSによってできることは異なり、改造後もデータ収集がすべて止まるとは限りません。
中国政府と連携する攻撃者Storm-0940は、侵入テスト用のAIエージェント基盤「ARTEX」を使い、ConnectWiseの複数顧客が利用するアプリの認証情報を悪用しました。攻撃者は2,250を超えるMicrosoft 365テナントへのサインインを試み、一部では標的の選定から3時間以内にクラウド環境の管理者権限を得ました。
LibreSSL 4.4.0が10月22日に公開されました。OpenSSLから分岐した暗号・TLSソフトウェアの新しい安定版で、SHA-3の処理改善やバグ修正が含まれます。
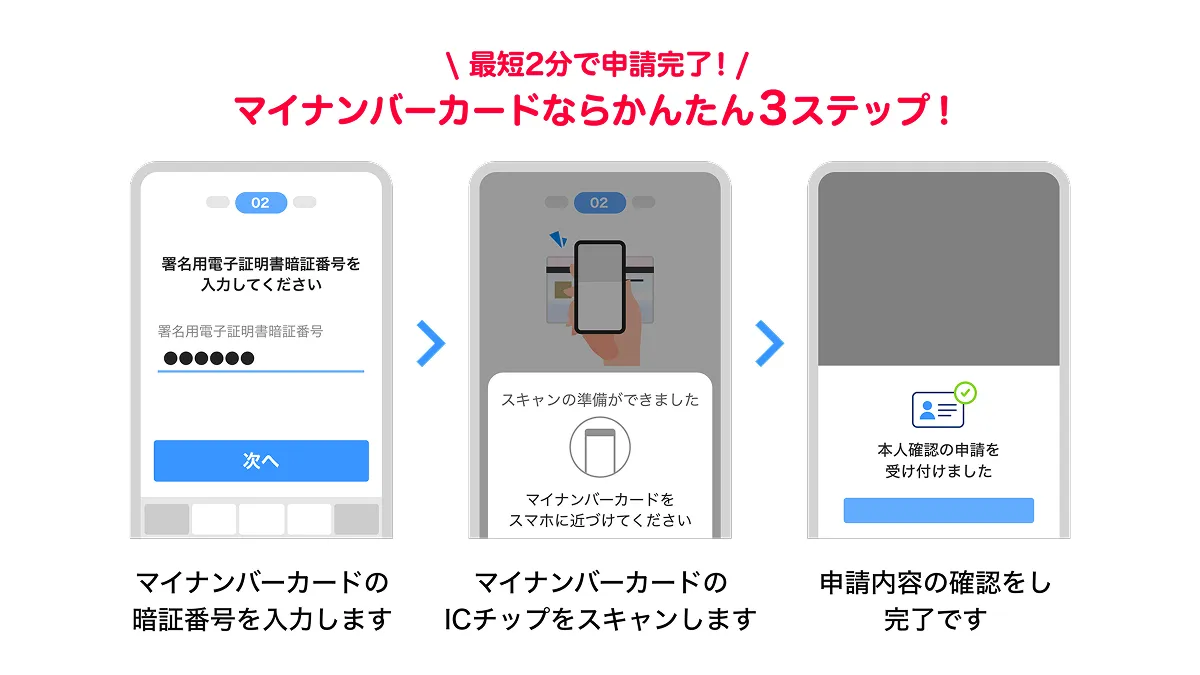
PayPayは、本人確認書類を撮影して送る申請を2026年11月上旬までに廃止し、ICチップを読み取る方式に統一します。2027年4月1日に予定される犯収法施行規則の改正に先立つ対応で、本人確認書類の画像情報を使ったなりすましへの対策を強化します。
ジャレッド・クシュナー氏が使っていたiPhone Xにオランダ軍情報・保安局(MIVD)がアクセスし、画面を監視していたとする調査内容が公表されました。監視中、アラブ首長国連邦(UAE)などから計少なくとも20億ドル(約3,100億円)が移されたとされる銀行口座へのログインも記録されたといいます。クシュナー氏側は疑惑を全面否定しています。
デジタル庁がホームページ運営に利用していたStudio株式会社のクラウド環境に第三者が不正アクセスし、問い合わせ情報などが外部に漏えいした可能性があります。対象候補には、氏名やメールアドレス、問い合わせ内容のほか、住所や電話番号を含む情報もあります。デジタル庁は対象範囲を精査しており、現時点で二次被害を確認していません。
Node.jsで10件の脆弱性が判明し、開発チームは26.x、24.x、22.x向けの修正版を公開しました。Brotli形式の圧縮データを展開する処理には、リモートからコードを実行されるおそれのある問題が含まれています。
Switch 2で、ゲーム改造や自作ソフトの実行につながるソフトウェア脱獄が実証されました。現在の手法はuserlandと呼ばれる一般ユーザー権限の範囲にとどまり、カーネルを含む本体全体は制御できません。初代Switchで2018年に見つかった起動時の脆弱性とは、仕組みや修正の難しさが異なります。
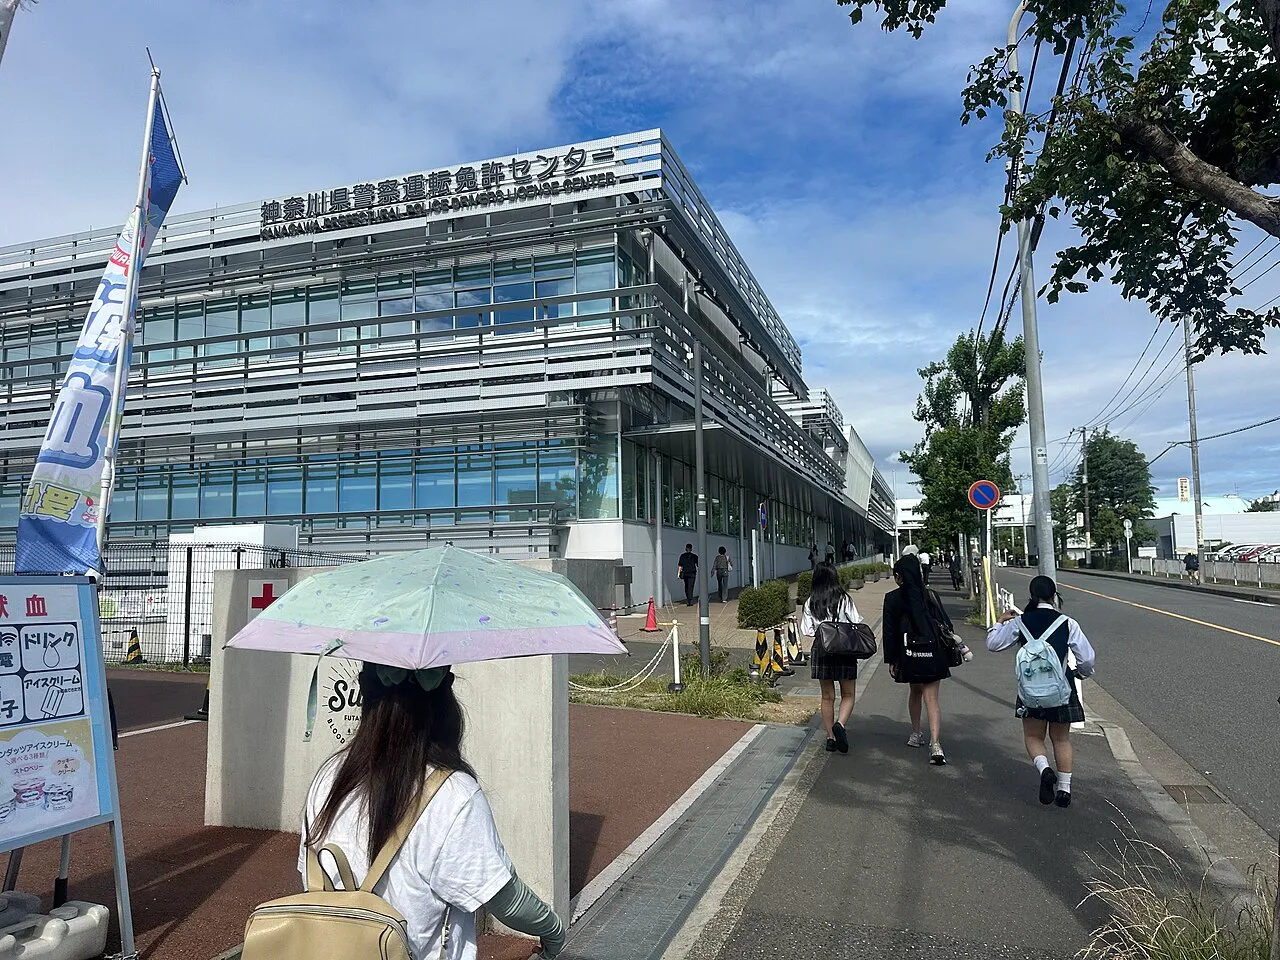
神奈川県警で、免許更新時に回収した失効免許証を警備部門が情報収集に使っていたことが明らかになりました。一般ドライバーの免許証も対象に含まれ、運用は約30年前から続いていたとみられています。免許行政のために取得した個人情報を別の目的に使うことは、個人情報保護法が定める利用制限との関係が問われています。
フジテレビジョンの番組宣伝システムに第三者がアクセスし、登録されていたメディア関係者の情報が流出した可能性があります。氏名や会社名、メールアドレスなど最大730件が対象で、視聴者の個人情報は含まれないとされています。
スイスの非営利団体Quad9は、2026年11月24日からフランス国内の利用者に無料のDNSサービスを提供しない方針です。パリの裁判所が、スポーツ中継の海賊版配信に関係するドメイン名のブロッキングを命じ、従わない場合の制裁金を定めたことを受けた決定です。これにより、フランスの利用者はQuad9のセキュリティ保護サービスを利用できなくなります。
警視庁は10月21日、個人情報の漏えい後に想定される犯罪被害と防止策をまとめた、都民向け・事業者向けのデジタルコンテンツを公開しました。都民向けには詐欺や侵入窃盗などの事例と対策を、事業者向けにはサイバー攻撃への備えや被害が疑われる場合の対応を掲載しています。
Railwayは、顧客の環境変数を保存するシステムで不審な動きを検知し、一部の変数が復号された状態で第三者に取得された可能性があると明らかにしました。環境変数にはAPIキーやデータベースの認証情報などが含まれる場合があるため、全利用者に値の更新と関連ログの確認を求めています。
LiteLLMのリリース経路が10月21日に侵害され、認証情報などを盗むマルウェアを含むv1.107.0がPyPIとコンテナレジストリで公開されました。PyPI版は約2時間、複数のDockerイメージは最大で約2時間半、侵害された状態で配布されていました。影響した環境では、Pythonの起動時に不正コードが実行される仕組みが組み込まれていました。
Torネットワークの出口リレー333台が侵害され、2026年10月2日から5日にかけて、SSH接続の転送とメール通信の選別に使われました。Torを経由しても、出口リレーから先の通信がすべて暗号化されるわけではありません。今回の攻撃では、SSHの認証情報や暗号化されていないメールが狙われました。攻撃者はSSHの警告を無視した利用者のパスワードを盗み、接続先での操作を観察したうえ、サーバーにバックドアを仕込もうとしていました。

PHPの2件の重大な脆弱性について、Amazonは一般公開の4日前に攻撃の試みを確認し、公開後は実環境で悪用が広がっていると警告しました。PHPは多くのウェブサイトで使われており、脆弱性を突かれると、認証なしでサーバー上のコードを実行されるおそれがあります。PHPの開発チームは修正版を公開しており、影響を受ける環境では更新が必要です。
1Passwordは、AIエージェントが利用者のパスワードを見たり受け取ったりせず、ウェブサイトへログインできる「1Password for Agents」を発表しました。エージェントがログインを求めると、利用者は必要な認証情報と用途を確認し、自分の端末で許可するかどうかを選びます。
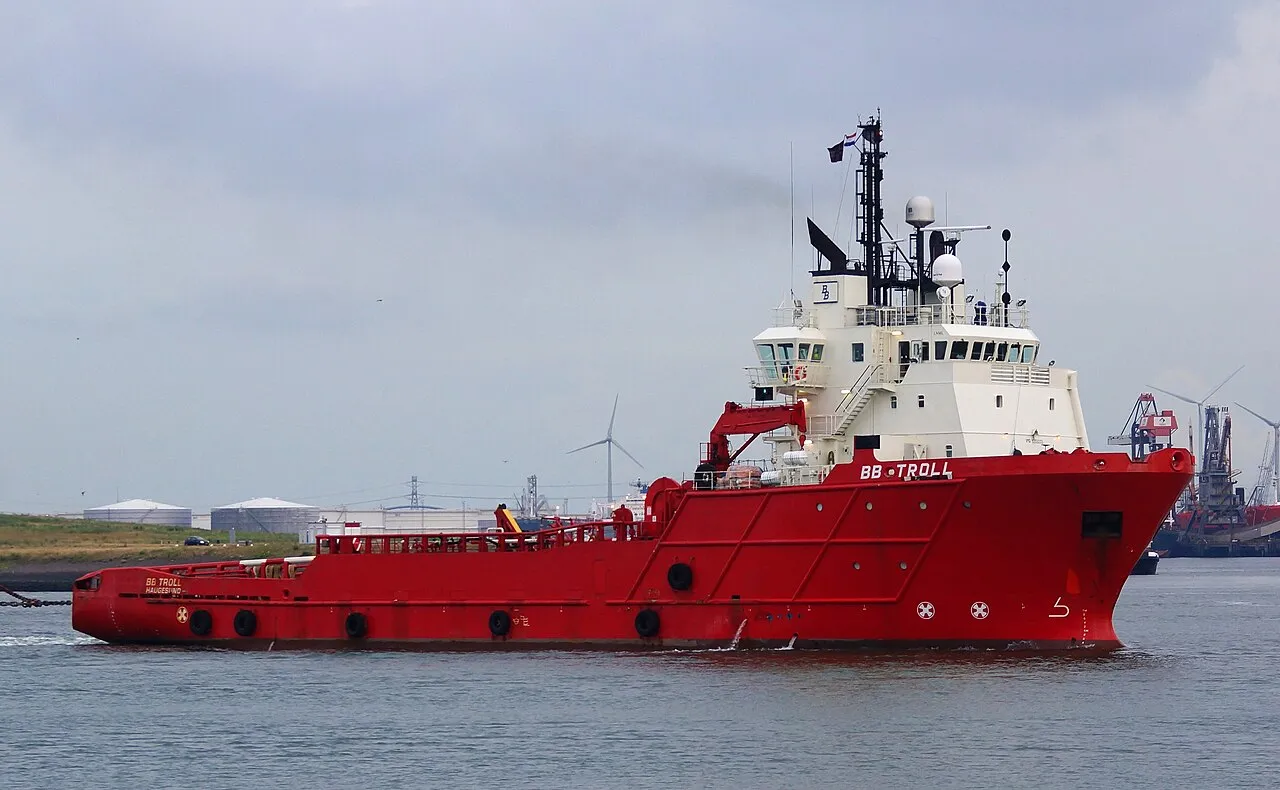
ロシアの漁船17隻が米国と欧州を結ぶ海底ケーブルの経路を調査していたと報じられました。4年半にわたり、ロシアの漁船が重要な通信ケーブルの上で低速航行や滞留をした事例も500件超記録されています。海底ケーブルは国際通信を支えるインフラです。船の航跡とケーブルの位置を照合した調査を受け、監視活動への懸念が示されています。
2025年5月、神戸市内のホテルの客室に置かれたPCが、ホテルのWi-Fiを使って約48万通のフィッシングメールを送信しました。メールにはクレジットカード会社を装った文面と偽サイトへのリンクが含まれ、PCには約240万件のメールアドレスが保存されていました。宿泊客から連絡を受けたホテルが機器を発見し、警察に通報したことで捜査につながりました。
PHPの重大な脆弱性を受け、長期運営されてきたオンラインゲーム2作品がサービスを終了しました。一方、複数の大手タイトルは緊急メンテナンス後に再開しました。サーバー環境を更新できるかどうかが、サービス継続の判断を分けました。
カプコンは、共通アカウントサービス「CAPCOM ID」への不正アクセスにより、全世界で約1,177万件の顧客情報が漏えいしたと発表しました。対象にはメールアドレスやログイン時の情報が含まれ、196件ではパスワードが不正に変更されていました。利用者が設定したパスワードとクレジットカード情報は漏えい対象に含まれていないとしています。
お名前.com デスクトップクラウドで第三者による不正アクセスがあり、一部のサーバー環境に不正なプログラムが設置されました。影響の可能性があるサーバーは2万6,739件で、全プランが停止しています。保存情報が閲覧された可能性もあり、お名前.comは利用者に認証情報の変更を求めています。
Cloudflareは、PHPの脆弱性「php2shell」を狙う通信へのWAF対策を2026年10月21日に公開しました。WAFはWebアプリケーションへの通信を検査・制御する仕組みです。今回の対策では、リクエストとサーバーの応答を組み合わせて攻撃の成否を判定します。WAFを利用する全プランに自動適用され、無料プランも対象です。
PHPで、認証されていない攻撃者がサーバー上でコードを実行できる2件の脆弱性が見つかり、修正版が10月21日に公開されました。深刻度はCVSSで9.2と評価されています。複数のサイバーセキュリティ機関は、修正できない場合、インターネットからの接続を一時的に遮断するよう勧告しています。
ニフティは、回線申込・受付管理システムへの不正アクセスについて、影響を受けた可能性のあるデータが最大1万8,000件と発表しました。対象は「@nifty光」の利用者に限られ、当初対象の可能性があるとしていた別のサービスやメールアドレスは含まれません。
リクルートが運営する中古車情報サイト「カーセンサーnet」と販売店向け業務支援サービス「C-MATCH」で不正アクセスがあり、最大370万9551件の個人情報が外部に漏えいした可能性があります。
岩井コスモ証券の委託先システムへの不正アクセスにより、利用者4,975人の氏名やメールアドレスなどが漏えいし、7口座で意図しない売買注文が発生しました。うち5口座で注文が約定しましたが、対象者には取引前の状態に戻す措置が行われています。
認証局eMudhraが発行した中間証明書8件で、秘密鍵の値が極端に小さく、最大でも256通りの候補を試せば復元できる問題が見つかりました。秘密鍵を使うと正規サイト向けの証明書を偽造できるため、攻撃者が通信を傍受できる状況では、サイトになりすまして通信を読んだり改変したりする恐れがあります。
NECのシステム開発・保守業務を担う委託先がサイバー攻撃を受け、複数の顧客でシステム障害と情報漏えいが発生しました。盗まれた正規アカウントの認証情報が顧客環境への侵入に使われ、サーバ内のファイルが暗号化されたほか、個人情報を含むファイルも流出しました。
Windows PCに表示される「ウイルスに感染した」という警告は、ブラウザーの画面や通知機能を悪用した偽表示の場合があります。警告に従って電話をかけたり、ソフトをインストールしたりすると、実際のマルウェア感染や金銭・情報の被害につながるおそれがあります。
開発者向けホスティング・デプロイ基盤のZeaburで、2026年10月14〜15日に内部認証情報を悪用した侵害が起きました。環境変数レコード約322万件などが読み取られ、Zeaburは12月からサービスを段階的に停止し、年末までに終了します。
Metaは、AIエージェント「Muse」で会話をリンク共有する機能を停止しました。Clarocの調査チームは、受動DNSの記録から共有リンクを6,800件超見つけ、個人情報や社内文書を含む会話を確認しました。
Landfallは『Content Warning』のSteamワークショップを一時停止し、問題への対処が終わるまで全Modを削除するようプレイヤーに推奨しました。マルウェアを含む可能性のある非公式Modが一部で見つかったためです。
トラストバンクが運営するふるさと納税サイト「ふるさとチョイス」で第三者による不正アクセスがあり、会員情報445万4,097件が外部に流出しました。対象には氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額が含まれます。
日本企業を狙った不正アクセスの攻撃元インフラから、AIを使う自律型ペネトレーションテストツール「ARTEX」が確認されました。調査したインフラでは日本企業約20社が標的となり、同様の攻撃に使われたとみられるインフラが新たに6台見つかっています。