GitHubの偽セキュリティツール、2,000台超に侵入
GitHub上のセキュリティツールや解析用リポジトリを装ったプロジェクトに、バックドアや情報窃取マルウェアが仕込まれていました。Doctor Webの調査時点で感染端末は2,000台を超え、攻撃対象は暗号資産利用者から情報セキュリティ分野の開発者にも広がっています。
好奇心が、日常をおもしろくする
GitHub上のセキュリティツールや解析用リポジトリを装ったプロジェクトに、バックドアや情報窃取マルウェアが仕込まれていました。Doctor Webの調査時点で感染端末は2,000台を超え、攻撃対象は暗号資産利用者から情報セキュリティ分野の開発者にも広がっています。
SHIFT UPとLevel Infiniteは11月4日、『勝利の女神:NIKKE』のPCランチャーで、スクリプトファイルが第三者によって改ざんされた可能性のある異常を確認したと発表しました。PCランチャーは、PCでゲームを起動するためのソフトです。運営は同日2時30分頃、クライアントを修正し、アップデートしました。
Googleと各国の協力組織は、Android TV搭載のストリーミング機器など130万台超に広がった「XCPE」バックドアを遮断しました。Googleは、中国の機器メーカーVideostrong Technologyが金銭目的でバックドアを開発・配布したと高い確度で評価しています。
Windows向け情報窃取マルウェア「VOLTA-AUTODOXER」は、感染した端末から集めた情報をAIモデルに渡し、金銭化しやすい資産を順位付けします。認証情報などを盗むだけでなく、被害者ごとの情報を分析して攻撃者の選別作業を助ける点が特徴です。
Cursorの拡張機能マーケットプレイスで10月29日、AnthropicのClaude Code拡張機能を改変した不正版が約11時間配布されました。Cursorは、最大5,000人に影響した可能性があるとしています。不正コードは端末情報を送信し、SSHを使って外部から接続できる状態を作ろうとするものでした。

Hugging Faceのモデルリポジトリを悪用し、GPUサーバーに暗号資産マイナーやバックドアを仕込む攻撃が、アカウント削除後も再発しました。最も多くダウンロードされたモデルは2万8,412回に達し、モデルのウイルス検査を通過していたとPluto Securityの研究者が報告しています。攻撃にはモデルの重みではなく、読み込み時に実行されるPythonコードが使われました。
GitHub上で、実在するPS5エミュレーターを装ったマルウェア入りのリポジトリが確認されました。ダウンロードしたソフトはパスワードなどの個人情報を盗み、Microsoft Defenderの検査を避ける設定も加えます。
LiteLLMのリリース経路が10月21日に侵害され、認証情報などを盗むマルウェアを含むv1.107.0がPyPIとコンテナレジストリで公開されました。PyPI版は約2時間、複数のDockerイメージは最大で約2時間半、侵害された状態で配布されていました。影響した環境では、Pythonの起動時に不正コードが実行される仕組みが組み込まれていました。
Windows PCに表示される「ウイルスに感染した」という警告は、ブラウザーの画面や通知機能を悪用した偽表示の場合があります。警告に従って電話をかけたり、ソフトをインストールしたりすると、実際のマルウェア感染や金銭・情報の被害につながるおそれがあります。
Landfallは『Content Warning』のSteamワークショップを一時停止し、問題への対処が終わるまで全Modを削除するようプレイヤーに推奨しました。マルウェアを含む可能性のある非公式Modが一部で見つかったためです。
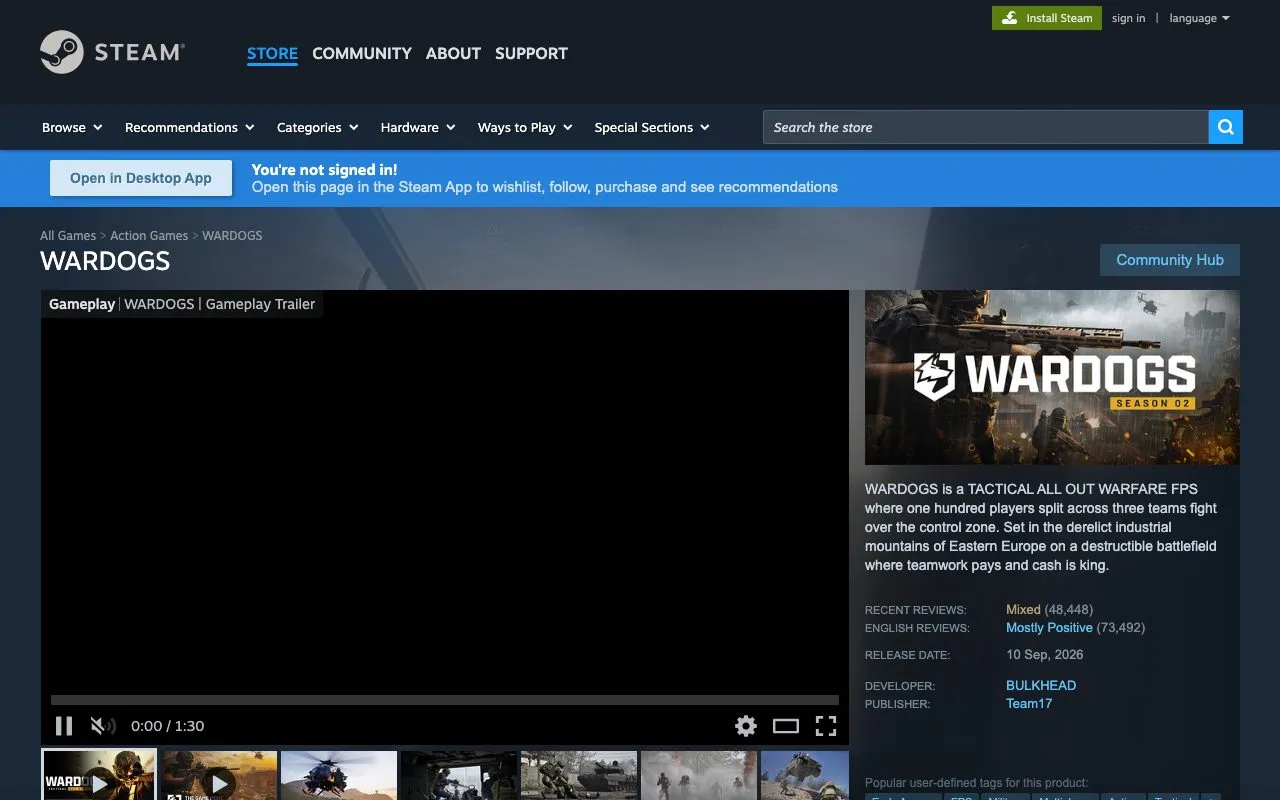
BULKHEADが開発する大規模FPS『WARDOGS』を装ったとみられるAndroidゲームがGoogle Playに複数登場し、同名のアプリには10万ダウンロードに達したものもあります。BULKHEADのCEO、Joe Brammer氏はSNSで非公式アプリへの注意を呼びかけました。
Macの温度監視アプリを開発していた利用者が、Claude Codeから暗号資産マイナーの稼働を知らされました。検出されたXMRigはCPUを約1,175%、およそ12コア分使用し、CPU温度は112度に達していました。
Arch User Repository(AUR)は、Arch Linuxの利用者が管理するパッケージ索引です。公式リポジトリ以外のソフトウェアなどを扱い、パッケージのビルド手順を記したPKGBUILDを提供します。
TorrentClawは、トレントのファイル名と実際の内容を照合する機能「TrueSpec」を運用しています。人気作品を装ったファイルにマルウェアが含まれる例も見つかり、同サイトは該当するトレントに警告を表示します。 検査で見つかった手口は、動画再生ソフトに見せかけた実行ファイルと悪意あるDLLを組み合わせるものです。
第一興商は、個人情報の取り扱いを委託している日本コロムビアグループでマルウェア感染が発生し、顧客863万1000人と従業員9万3000人の情報が漏えいしたおそれがあると公表しました。対象となる情報には氏名、性別、生年月日、メールアドレス、電話番号が含まれます。
Bitdefenderの研究者は、複数ブランドの低価格Android端末に、マルウェア「Midnight Mimosa」がファームウェアに組み込まれている事例を報告しました。端末の所有者が初めて電源を入れる前から存在し、通常のアプリのようにはアンインストールできません。
FakeGitと呼ばれるマルウェア配布活動が10月4日に再開し、GitHub上の17,610件のリポジトリでSmartLoaderを配布しています。SmartLoaderは別のマルウェアを端末に送り込むローダーで、今回の活動では情報窃取マルウェアStealCにつながります。