電源を入れる前から端末に存在
Bitdefenderの研究者は、複数ブランドの低価格Android端末に、マルウェア「Midnight Mimosa」がファームウェアに組み込まれている事例を報告しました。端末の所有者が初めて電源を入れる前から存在し、通常のアプリのようにはアンインストールできません。

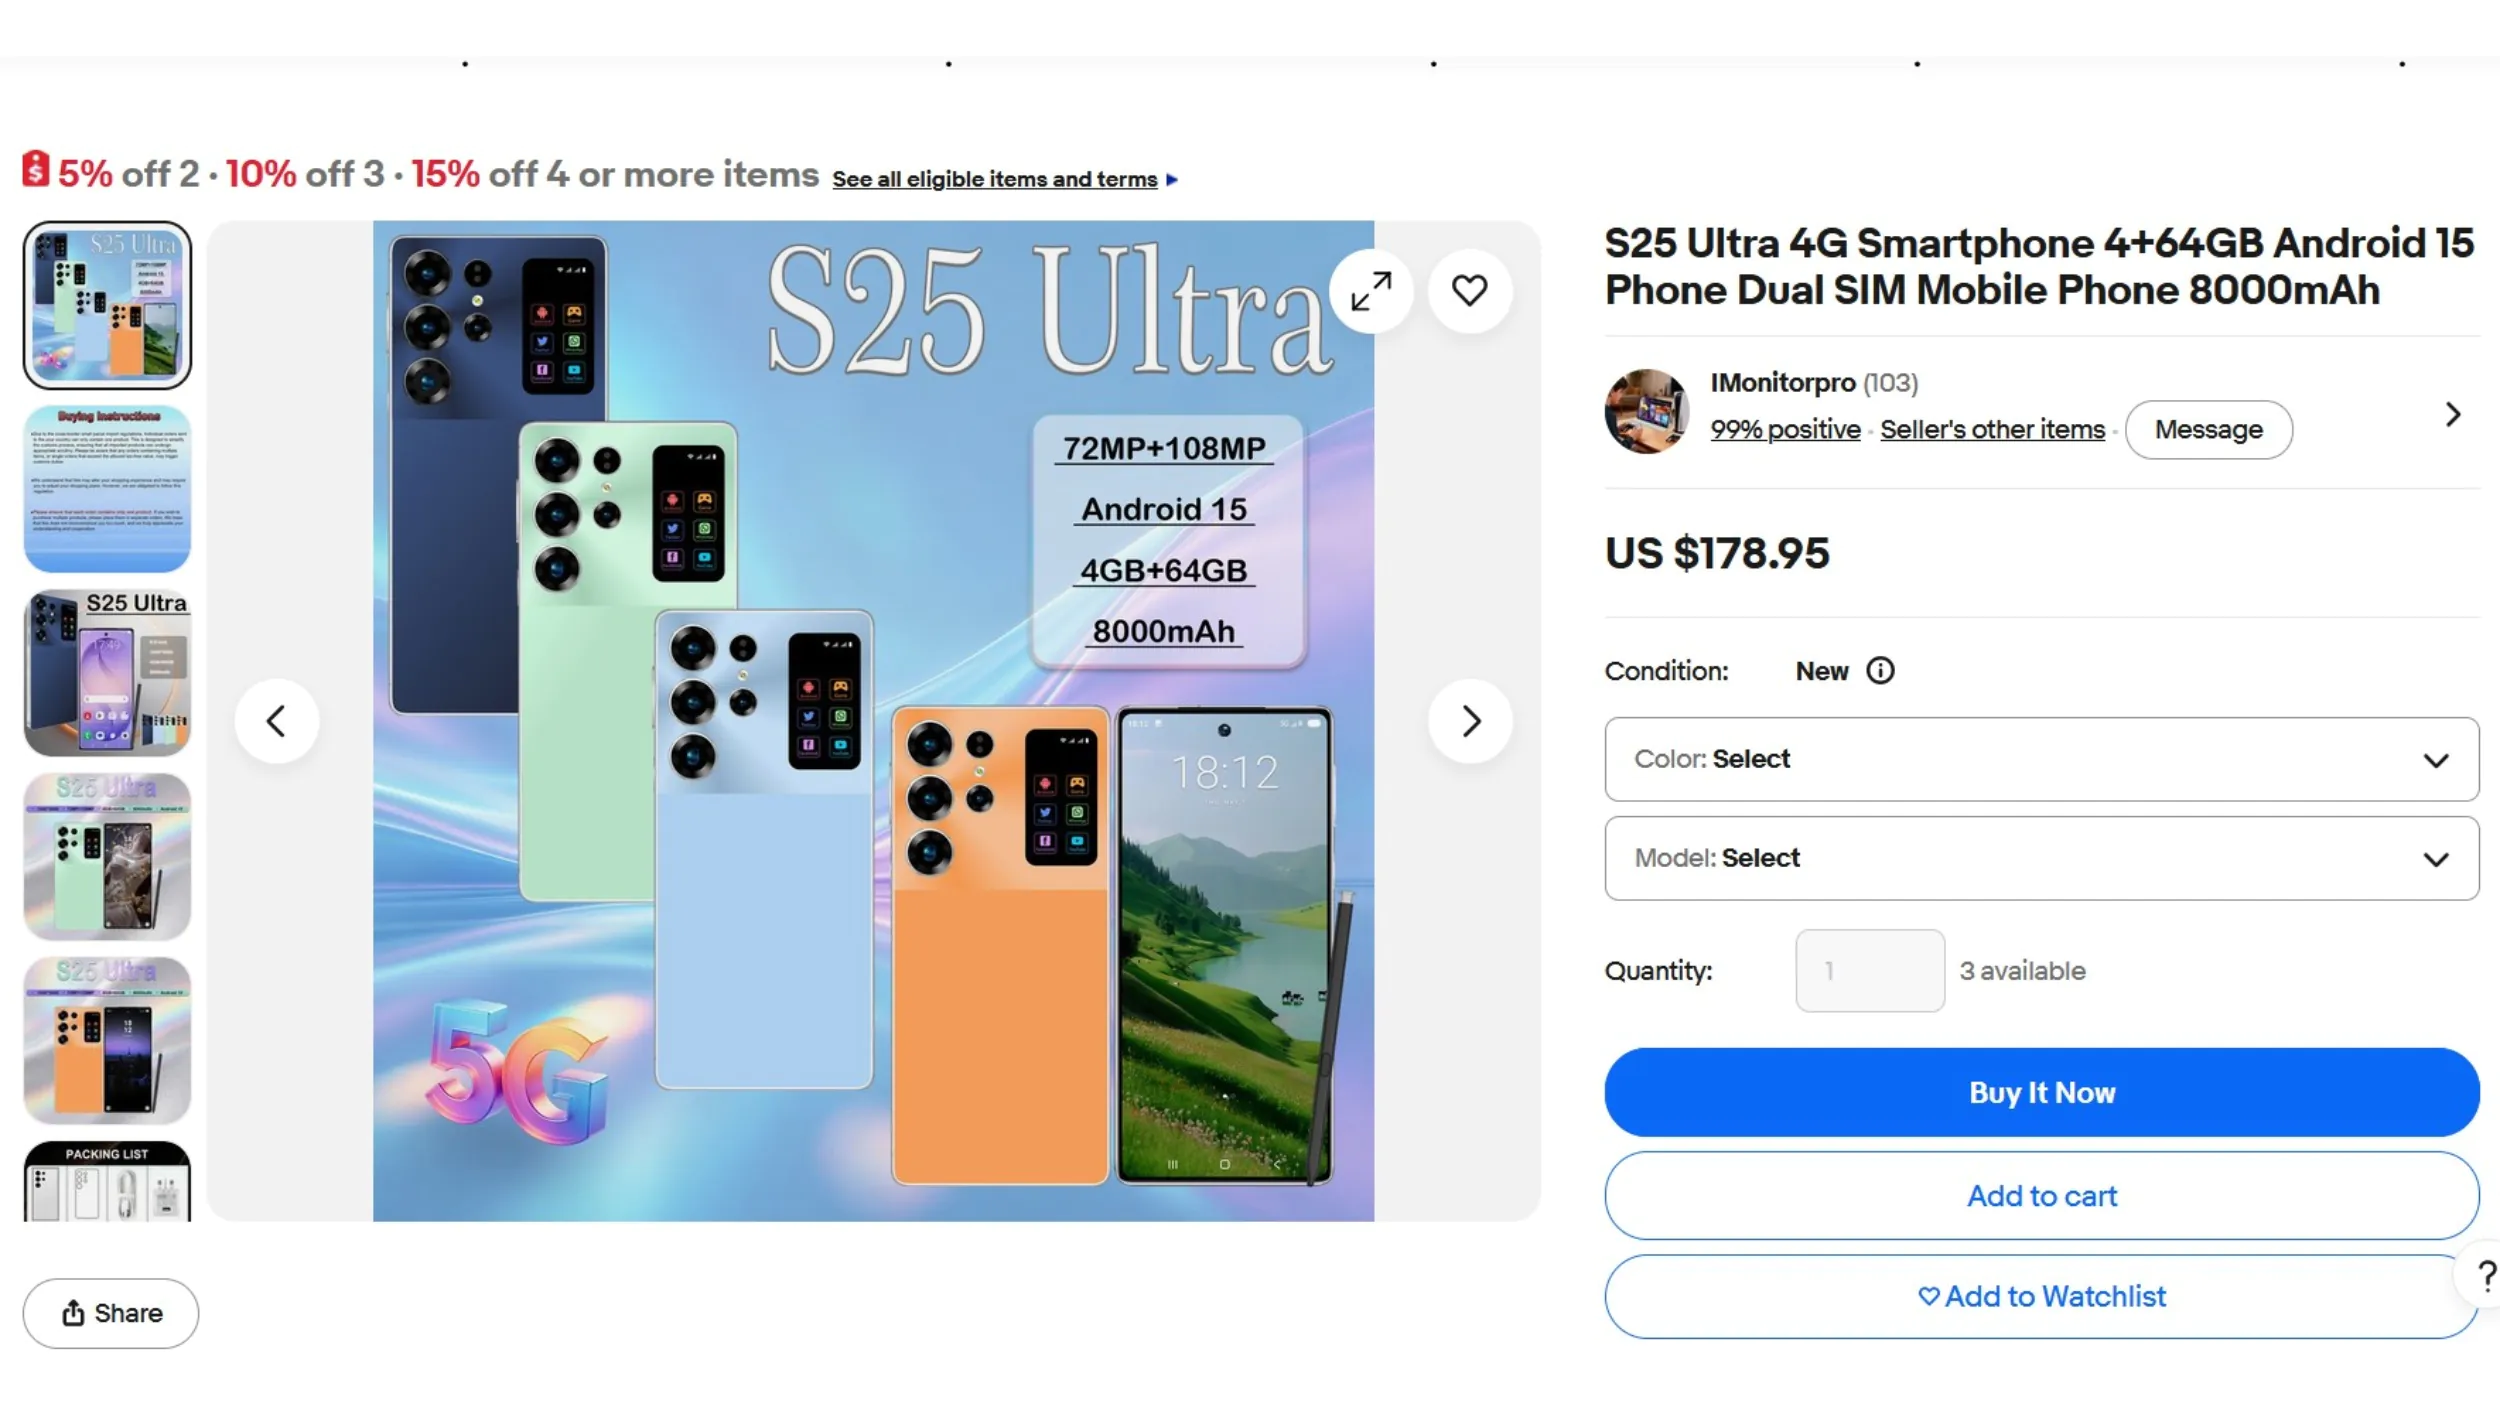
Android Authorityは、影響が確認された端末としてDoogee S200 XやCubot KINGKONG Xなどを挙げています。偽造品とみられる端末では「S24 Ultra」「S25 Ultra」「i17 Pro Max」などのモデル名も確認されました。
Bitdefenderによると、このキャンペーンは2年間にわたり、150カ国以上の数千台で観測されました。感染端末が最も多かったのはメキシコ、フランス、イタリアで、米国、ドイツ、ブラジル、スペインが続きます。
システム権限でアプリを入れ替える
Bitdefenderが確認した感染の中核は、端末にプリインストールされたシステムアプリです。OSの一部を装う複数の名前で配布され、システムレベルの権限を使って、利用者の操作なしにアプリをインストール、削除し、権限を付与します。
中核アプリは、偽のアプリロック、天気、ファイル管理、OCRなど、少なくとも32種類のアプリを入れ替えながら配信します。これらのアプリは利用者から見えない状態で動作し、表示中のアプリに隠れた広告を重ねて、不正な広告表示やクリックを発生させることがあります。
感染端末は広告・クリック詐欺に使われるほか、住宅用プロキシの中継点としてボットネットに組み込まれることがあります。Bitdefenderは、端末情報やインストール済みアプリの情報が収集されること、端末がDDoS攻撃に使われる可能性も報告しました。
初期化とファームウェアの違い
通常のAndroid端末では、初期化によって利用者データなどを保存する「/data」や「/cache」が消去されても、「/system」などの領域は残る構成があります。そのため、利用者領域に通常のアプリとして入ったマルウェアと、システム領域に組み込まれたマルウェアでは、初期化後に残るかどうかが異なります。
S2は、マルウェアがブートやファームウェアの領域に残る場合、初期化後に再びシステムへ入り込むことがあり、除去には該当する領域の書き換えが必要になる場合があると説明しています。これは一般的な持続化の説明です。Midnight MimosaについてBitdefenderが報告したのは、感染アプリがシステム領域にあり、通常の方法では削除できないという点です。
Android Authorityによると、Midnight Mimosaを除去するには、ファームウェアレベルの対処か、ADBを使った無効化が必要です。ADBは端末をパソコンから操作する開発者向け機能です。Android Authorityは、一般利用者にとって容易な方法ではないと説明し、感染端末の買い替えが現実的な選択肢になるとしています。
先行事例と端末認定の確認
低価格Android端末への出荷前感染は、Midnight Mimosa以前にも報告されています。BtCIRTの2016年の報告では、ファームウェアを通じて低価格端末に入り、システム権限を得たTriadaの事例が挙げられています。
BtCIRTによると、BADBOXは2023年にAndroid TVボックスで確認され、広告詐欺や住宅用プロキシに使われました。2025年のBADBOX 2.0では、感染対象がストリーミング端末、スマートテレビ、プロジェクター、タブレット、スマートフォンにも広がったとされています。
Cloud Security Allianceは研究ノートで、BADBOX 2.0の一部では、製造施設を出る前にファームウェアへバックドアが組み込まれたと記載しています。また、初回起動時の通信を通じた侵入や、非公式アプリ市場からの感染経路も挙げています。Googleによると、Play Protect認定はAndroidの互換性テストに合格した端末かどうかを示すもので、端末のマルウェアスキャン機能とは別です。未認定端末は安全でない可能性があり、Androidやアプリの更新を受けられない場合があります。認定状況はPlayストアのプロフィールで「設定」→「基本情報」を開くと確認できます。