顧客863万件と従業員9万3000人の情報が対象
第一興商は、個人情報の取り扱いを委託している日本コロムビアグループでマルウェア感染が発生し、顧客863万1000人と従業員9万3000人の情報が漏えいしたおそれがあると公表しました。対象となる情報には氏名、性別、生年月日、メールアドレス、電話番号が含まれます。
日本コロムビアは10月5日、従業員のパソコンでマルウェアを発見し、翌日に影響を受けたシステムを隔離しました。第一興商は、自社システムへの侵入はなかったと説明しています。
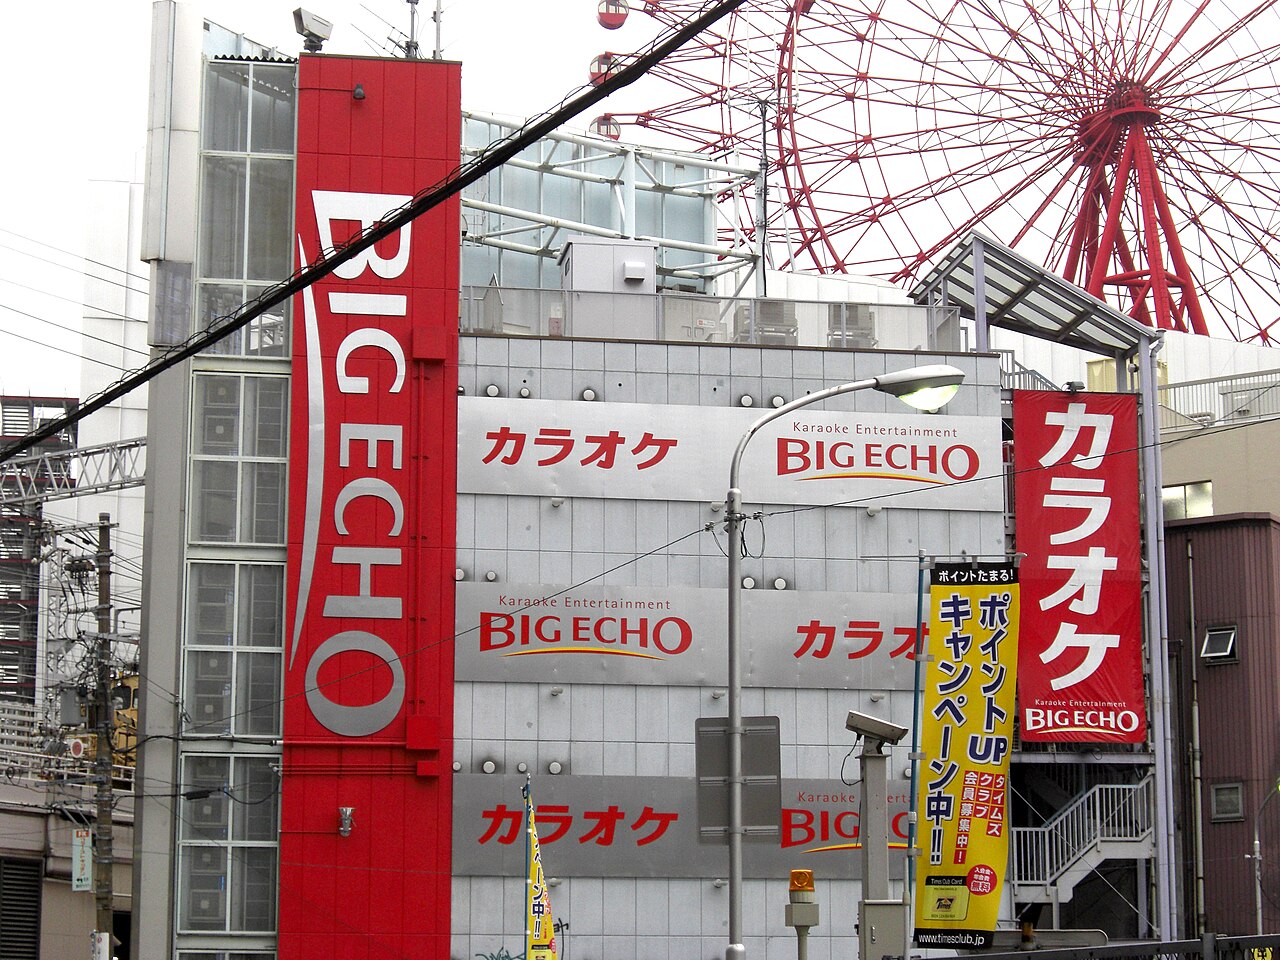
影響を受ける可能性があるサービスは、ビッグエコー、メガビッグ、カラオケCLUB DAM、バナナクラブ、B-GARAGE、DKダイニングです。対象となるのは、これらのサービスの利用者などが委託先に預けた個人情報です。
不正利用の確認状況と調査
第一興商は、現時点で今回の件に起因する個人情報の不正利用を確認していないとしています。10月11日時点でも、情報が外部へ流出したかどうかは調査中でした。
漏えいのおそれがある情報にパスワードは含まれず、ポイントの不正利用も確認されていません。日本コロムビアグループは認証情報をリセットし、感染の原因や影響範囲、情報流出の有無を調べています。
マルウェアは、端末やシステムに感染して不正な動作をするソフトウェアです。
問い合わせ窓口を開設
第一興商は10月9日、利用者や関係者からの問い合わせに対応する専用窓口を設けました。電話番号は0120-732-079で、受付時間は土日祝日を除く午前10時から午後5時までです。
電話がつながりにくい場合は、incident-desk@dkkaraoke.co.jpでも問い合わせを受け付けています。第一興商は、関係機関と連携して原因究明と再発防止に取り組むとしています。
第一興商は、今回の件を装った不審なメール、SMS、電話で金銭の支払いや個人情報・金融情報を求められた場合に警戒するよう案内しています。
漏えい情報を悪用するフィッシング
フィッシングは、実在する企業やサービスを装ったメールやSMSから偽サイトへ誘導し、IDやパスワード、カード番号などを入力させる手口です。氏名や電話番号、生年月日なども、偽サイトで入力を求められる情報の例に挙げられています。
フィッシングのメッセージには、個人情報の漏えいや不正アクセスへの不安をあおり、解決策を示して偽サイトへ誘導するものがあります。ポイント進呈などをうたって注意を引く手口もあります。
警視庁は、メールやSMS内のURLを安易に開かず、公式サイトのブックマークや公式アプリから確認する方法を案内しています。URLは偽装でき、正規サイトに似たドメインもあるため、文字列だけで真偽を見分けるのは困難としています。