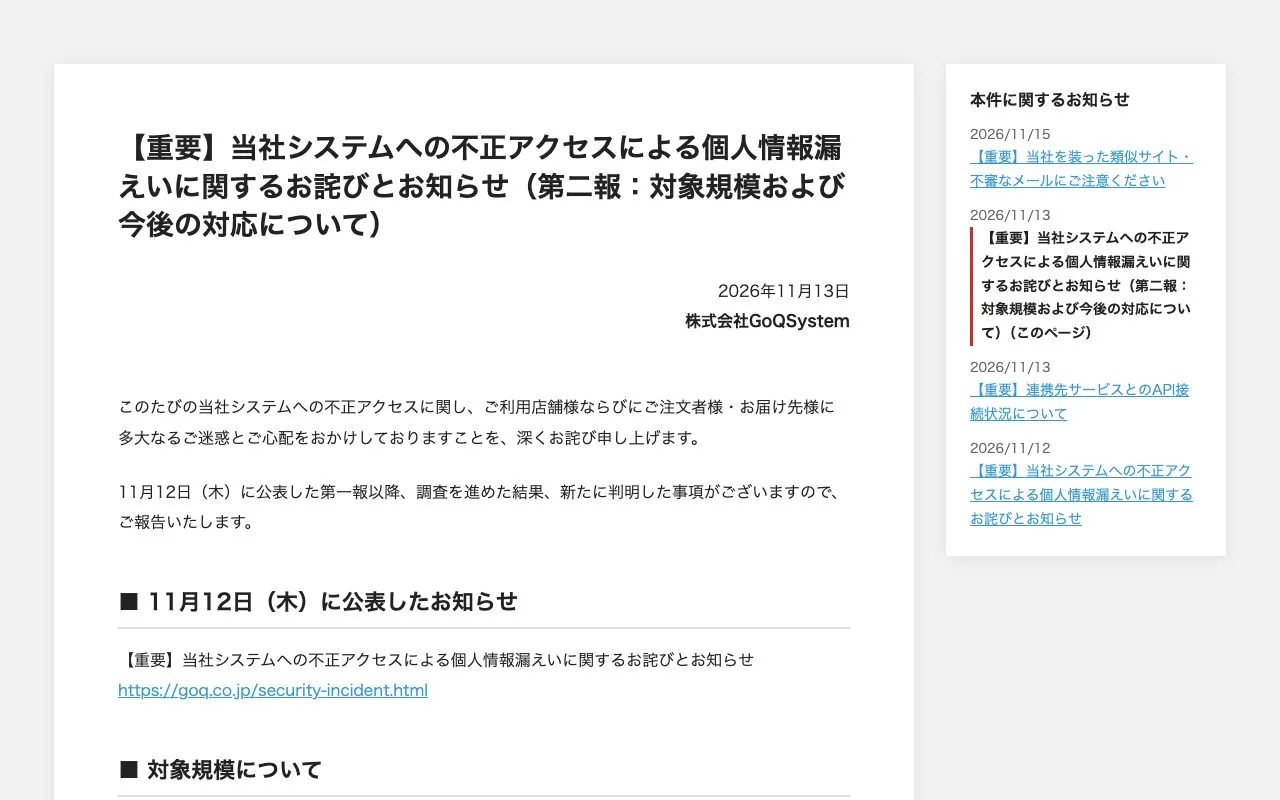
ECサイトの注文を一元管理する「GoQSystem」で11月10日から11日にかけて不正アクセスがあり、注文データの一部が外部に持ち出されました。対象規模は1694社、498万4595件の注文で、個人情報の対象者は436万7390人です。
注文者と配送先の個人情報が対象
GoQSystemは、複数の通販サイトやECモールから受けた注文を一元管理するサービスです。運営するGoQSystemのシステムに保存されていた注文データの一部が持ち出されました。対象には、不正アクセスが起きた11月10日より前の注文も含まれます。
注文者と配送先の氏名、住所、電話番号、メールアドレス、注文内容などが対象です。配送先として登録された人の情報も含まれます。クレジットカード情報は同社が保有しておらず、漏えいの対象外です。
問い合わせフォームの脆弱性を悪用
外部の第三者は、システムに設置されていた問い合わせフォームの脆弱性を悪用して不正アクセスしました。脆弱性は、システムに不正な操作を許すおそれのある欠陥です。対象のフォームは削除されました。
今回の原因は、利用店舗側の設定や操作によるものではありません。GoQSystemは詳細な調査を続け、判明した内容を改めて報告するとしています。同社は調査結果を踏まえ、アクセス管理や監視体制を強化し、セキュリティ対策を見直す方針です。
経路を遮断し、接続元を限定して再開
不正アクセスの経路は11月11日午前10時36分に遮断され、同日午前10時55分にサービスが一時停止されました。その後、緊急対策を講じ、接続元を限定してサービスが再開されています。管理画面に接続できるIPアドレスの制限は、当面の間続けられます。
IPアドレスは、ネットワーク上で接続元などを識別するための番号です。GoQSystemは原因や影響範囲の詳細を調査しています。また、警察への被害届提出と個人情報保護委員会への報告を行う方針です。
対象店舗に注文データの案内を予定
GoQSystemは11月13日時点で、対象の注文情報を精査し、データを準備していました。対象店舗には、11月14日から15日の間にデータのダウンロード方法などを案内するとしていました。個人情報保護委員会への報告手続きや注文者への案内方法については、同委員会の漏えい対応に関する案内を各店舗に示しています。
注文者はGoQSystemのアカウントを持っていなくても、利用店舗が同サービスで注文を処理していた場合、対象に含まれることがあります。対象となる情報には、注文した本人だけでなく、贈答品などの配送先として登録された人の連絡先も含まれます。
類似ドメインの偽サイトにも注意喚起
GoQSystemは11月15日、正規ドメインに似たドメインを使う偽サイトや不審なメールへの注意を呼びかけました。正規ドメインは「goqsystem.com」、正規の管理画面は「order.goqsystem.com」です。同社は、配送業者や店舗、GoQSystemを装った不審なメール、SMS、電話が届くおそれもあるとしています。