ドコモ、最大約30万件の情報流出を確認 オンライン手続き停止続く
NTTドコモは、ドコモオンラインショップと会員サービス「My docomo」への不正アクセスにより、一部の利用者情報が流出したと発表しました。対象は最大約30万件で、氏名、住所、生年月日、携帯電話番号、連絡先電話番号などが含まれます。
好奇心が、日常をおもしろくする
NTTドコモは、ドコモオンラインショップと会員サービス「My docomo」への不正アクセスにより、一部の利用者情報が流出したと発表しました。対象は最大約30万件で、氏名、住所、生年月日、携帯電話番号、連絡先電話番号などが含まれます。
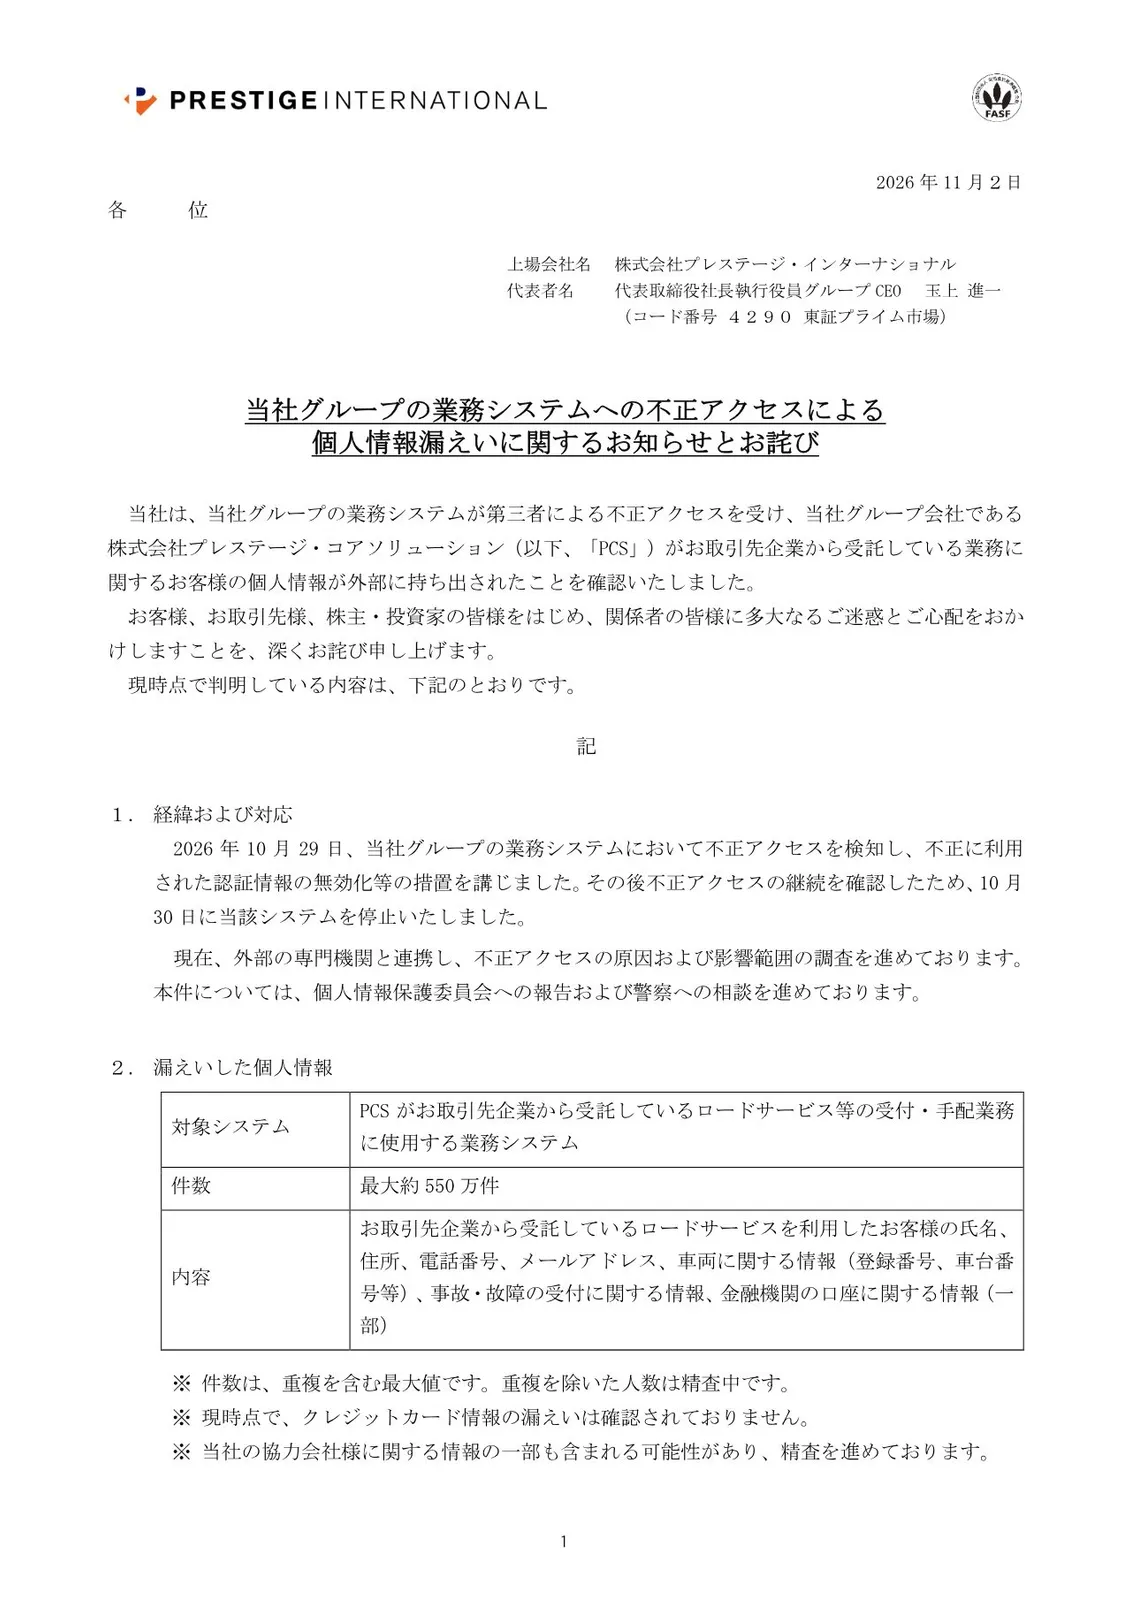
プレステージ・インターナショナルのグループ会社、プレステージ・コアソリューション(PCS)が取引先から受託する業務のシステムに不正アクセスがあり、個人情報が外部に持ち出されました。影響した情報は最大約550万件で、重複を除いた人数は調査中です。
cPGuardの更新システムが侵害され、悪意あるスクリプトがLinuxサーバーにバックドアを設置し、認証情報などを持ち出しました。開発元のOpsShieldは2,946台への影響を確認し、修正版への更新に加えて、流出した可能性のあるパスワードや鍵の変更を求めています。
GMOグローバルサインのID管理・シングルサインオンサービス「GMOトラスト・ログイン」で、2492社・4万5030人の情報を含むファイルが第三者に取得されました。ファイルは2017年11月14日頃から2026年9月15日まで外部から取得できる状態にあり、同社は設定不備と一時ファイルの保存方法を原因として挙げています。
ペイクラウドホールディングスは11月2日、子会社アララが運営するメール配信サービス「アララ メッセージ」への不正アクセスで、メールアドレス約7,700万件が外部に持ち出された恐れがあると発表しました。契約企業の環境にあるサーバー97台で会員情報などの持ち出しも確認され、サービスは10月31日から停止しています。
米国土安全保障省(DHS)は、職員情報を掲載するサイトの削除をアイスランドのホスティング会社FlokiNETに求めました。FlokiNETは拒否しました。サイトのドメインは登録事業者によって停止され、情報は別のドメインへ移りました。
グッドスマイルカンパニーは、公式ショップへの不正アクセスにより、2,800人分のクレジットカード情報が流出した可能性を公表しました。対象情報にはカード名義人名、番号の全16桁、有効期限、セキュリティコードが含まれます。
ソニーネットワークコミュニケーションズは、So-netの会員データベースへの不正アクセスにより、So-netとplala(Sコース)の会員情報計258万5,481件が流出したと公表しました。4種類のメールサービスでは、メールアドレスとそのパスワード計5万4,401件も対象です。対象者はメール用パスワードの再設定が必要で、同社は不審な連絡に注意するよう呼びかけています。
バンダイナムコエンターテインメントとBANDAI SPIRITSは2026年10月27日、「バンダイナムコID」のメールサービスをめぐり、委託先のユミルリンクへの不正アクセスで会員情報が漏えいしたと公表しました。対象は、BANDAI SPIRITSが運営する「THE GUNDAM BASE MEMBERS」の登録者です。
ソニーネットワークコミュニケーションズの会員データベースへの不正アクセスで、So-netとplala(Sコース)の会員情報計258万5,481件が漏えいしました。一部のメールサービスでは、メールアドレスとメールアドレスパスワード計5万4,401件も対象です。会員情報に付随するパスワードは漏れていませんが、メールアドレスパスワードが漏れた利用者は再設定が必要です。
暗号資産をオフラインで管理するハードウェアウォレットのメーカー、FoundationとKeystoneで、顧客情報や運用システムに関わるセキュリティ侵害が明らかになりました。Foundationでは正規ドメインを装った詐欺メールが送られ、Keystoneは端末の真正性確認に使う鍵が流出したため、在庫端末18,835台を廃棄する方針です。
ユミルリンクは2026年10月26日、同社システムへの不正アクセスに関する第二報を公表し、情報漏えいが確認された対象が50システムに広がったと明らかにしました。メール配信サービス「Cuenote FC」では延べ51,628,280件のメールアドレスを含む情報が漏えいし、顧客管理などを行う「Cuenote BASE」では190件の契約者情報が閲覧可能な状態になっていました。
カプコンは、共通アカウントサービス「CAPCOM ID」への不正アクセスにより、全世界で約1,177万件の顧客情報が漏えいしたと発表しました。対象にはメールアドレスやログイン時の情報が含まれ、196件ではパスワードが不正に変更されていました。利用者が設定したパスワードとクレジットカード情報は漏えい対象に含まれていないとしています。
岩井コスモ証券の委託先システムへの不正アクセスにより、利用者4,975人の氏名やメールアドレスなどが漏えいし、7口座で意図しない売買注文が発生しました。うち5口座で注文が約定しましたが、対象者には取引前の状態に戻す措置が行われています。
NECのシステム開発・保守業務を担う委託先がサイバー攻撃を受け、複数の顧客でシステム障害と情報漏えいが発生しました。盗まれた正規アカウントの認証情報が顧客環境への侵入に使われ、サーバ内のファイルが暗号化されたほか、個人情報を含むファイルも流出しました。
開発者向けホスティング・デプロイ基盤のZeaburで、2026年10月14〜15日に内部認証情報を悪用した侵害が起きました。環境変数レコード約322万件などが読み取られ、Zeaburは12月からサービスを段階的に停止し、年末までに終了します。
Metaは、AIエージェント「Muse」で会話をリンク共有する機能を停止しました。Clarocの調査チームは、受動DNSの記録から共有リンクを6,800件超見つけ、個人情報や社内文書を含む会話を確認しました。
トラストバンクが運営するふるさと納税サイト「ふるさとチョイス」で第三者による不正アクセスがあり、会員情報445万4,097件が外部に流出しました。対象には氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額が含まれます。
ユミルリンクは、運営するメール配信サービスの一部サーバーが不正アクセスを受け、個人情報が外部に持ち出されたと発表しました。管理する5システムでデータの出力を確認し、メールアドレスを含む情報が延べ約900万件に上ると試算しています。対象データの詳細は調査中です。

OpenCode Consoleで外部AIサービスのAPIキーが漏えいし、一部の利用者に不正請求やGoogle Cloudプロジェクトの停止が発生しました。影響を受けたのはConsole利用者の1.4%で、OpenCodeのオープンソースアプリとコマンドラインツールは対象外です。OpenCodeは、今回の侵入で漏えいした認証情報を使った大規模なモデル蒸留攻撃が行われたと説明しています。
ECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスについて、運営元のEストアーが一連の調査を終え、漏えい対象を約2,335万6,000人、対象店舗を7,858店と確定しました。対象者のうち約209万6,900人分には、カード名義やカード番号の一部などが含まれます。
skyticketで、最大6,140人分のクレジットカード情報が不正アクセスにより流出しました。対象は2017年2月から2018年6月までに「skyticketプレミアム」の会費をカードで支払った利用者です。会員特典の福利厚生サービス「ベネフィット・ステーション」の会員情報も流出しており、アドベンチャーは対象者への連絡と調査を進めています。
日本経済新聞社は、システム開発に利用していたクラウドサービスへの不正アクセスにより、約183万件の個人情報が漏えいしたと発表しました。アクセスに使われた認証情報が窃取され、10月7日未明から朝にかけてクラウド上のデータが漏えいしたとしています。
キャッシュレスサービス「IDARE」を運営するFivotで第三者による不正アクセスがあり、利用者12万9659人分の個人情報が漏えいしました。退会済みの利用者も対象です。残高情報や取引履歴も漏えいしましたが、Fivotは残高を安全に保全しており、サービスは通常どおり利用できるとしています。
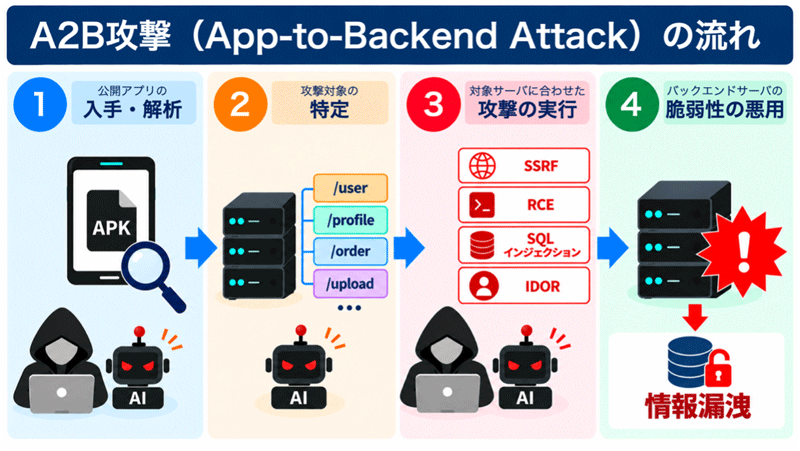
NICTの脅威情報分析チームLETTICEは、公開Androidアプリを解析し、接続先のバックエンドサーバーを狙う攻撃を「A2B攻撃(App-to-Backend Attack)」と名付けました。国内で相次ぐ情報漏えい事案の原因の一つとして特定し、Androidアプリを公開する事業者に3種の対策を示しています。
TOPPANは、保険料控除証明書の発行業務で、損害保険ジャパンの契約者17万7426人分の情報を別の損害保険会社へ誤送付したと公表しました。手作業で送付ファイルをまとめる際、別会社向けのファイルに情報が混入し、送信前の内容確認も行われていませんでした。
JR東日本は10月9日、IDCフロンティア社への不正アクセスを受け、同社が利用するメール配信用外部サービスのログデータなどが閲覧または取得された可能性を公表しました。対象は「えきねっと」と「大人の休日倶楽部」の会員で、情報漏えいの可能性がある件数は最大約206万件です。
JPCERT/CCは10月8日、国内組織への不正アクセスや個人情報などの漏えいを受け、攻撃手法と対策をまとめた注意喚起を公表しました。直近では複数の製品やサービスで被害が発生しており、被害の拡大状況から、大量の情報漏えいにつながる攻撃類型が増えている可能性があるとしています。
大和証券は、問い合わせ管理サービスの提供元であるスカラコミュニケーションズ(SC社)のサーバーが不正アクセスを受け、顧客情報が不正に取得された形跡があると公表しました。影響した可能性がある情報は約22万件で、うち約11万人分の氏名、メールアドレス、口座番号などが含まれます。
修道学園は、管理するサーバーへの第三者アクセスを確認し、教職員や外部講師、取引先企業の情報が外部に流出した可能性があると明らかにしました。アクセスを確認したのは2026年9月26日で、対象には氏名、住所、電話番号、口座情報などが含まれます。学生情報は当初、対象に含まれる可能性がありましたが、その後の調査で対象外と判明しました。
日本経済新聞社は10月4日、社員のMicrosoft 365アカウントへのサイバー攻撃による情報漏えいと、Google Workspaceアカウントからの情報漏えいの疑いを公表しました。 Microsoft 365ではなりすましメール約9000件が送信され、Google Workspaceでは社員や取引先など1646人分の個人情報が漏えいした可能性があります。 両アカウントとも、パスワードの変更後は不正ログインが確認されていないとしています。