アソビューで顧客情報1582万件が流出、委託先への不正アクセスで
レジャー・遊び体験の予約サイト「アソビュー!」で、顧客情報1582万1184件が外部に流出しました。流出情報には、メールアドレスや会員情報のほか、チケットの購入・利用履歴も含まれます。
好奇心が、日常をおもしろくする
レジャー・遊び体験の予約サイト「アソビュー!」で、顧客情報1582万1184件が外部に流出しました。流出情報には、メールアドレスや会員情報のほか、チケットの購入・利用履歴も含まれます。
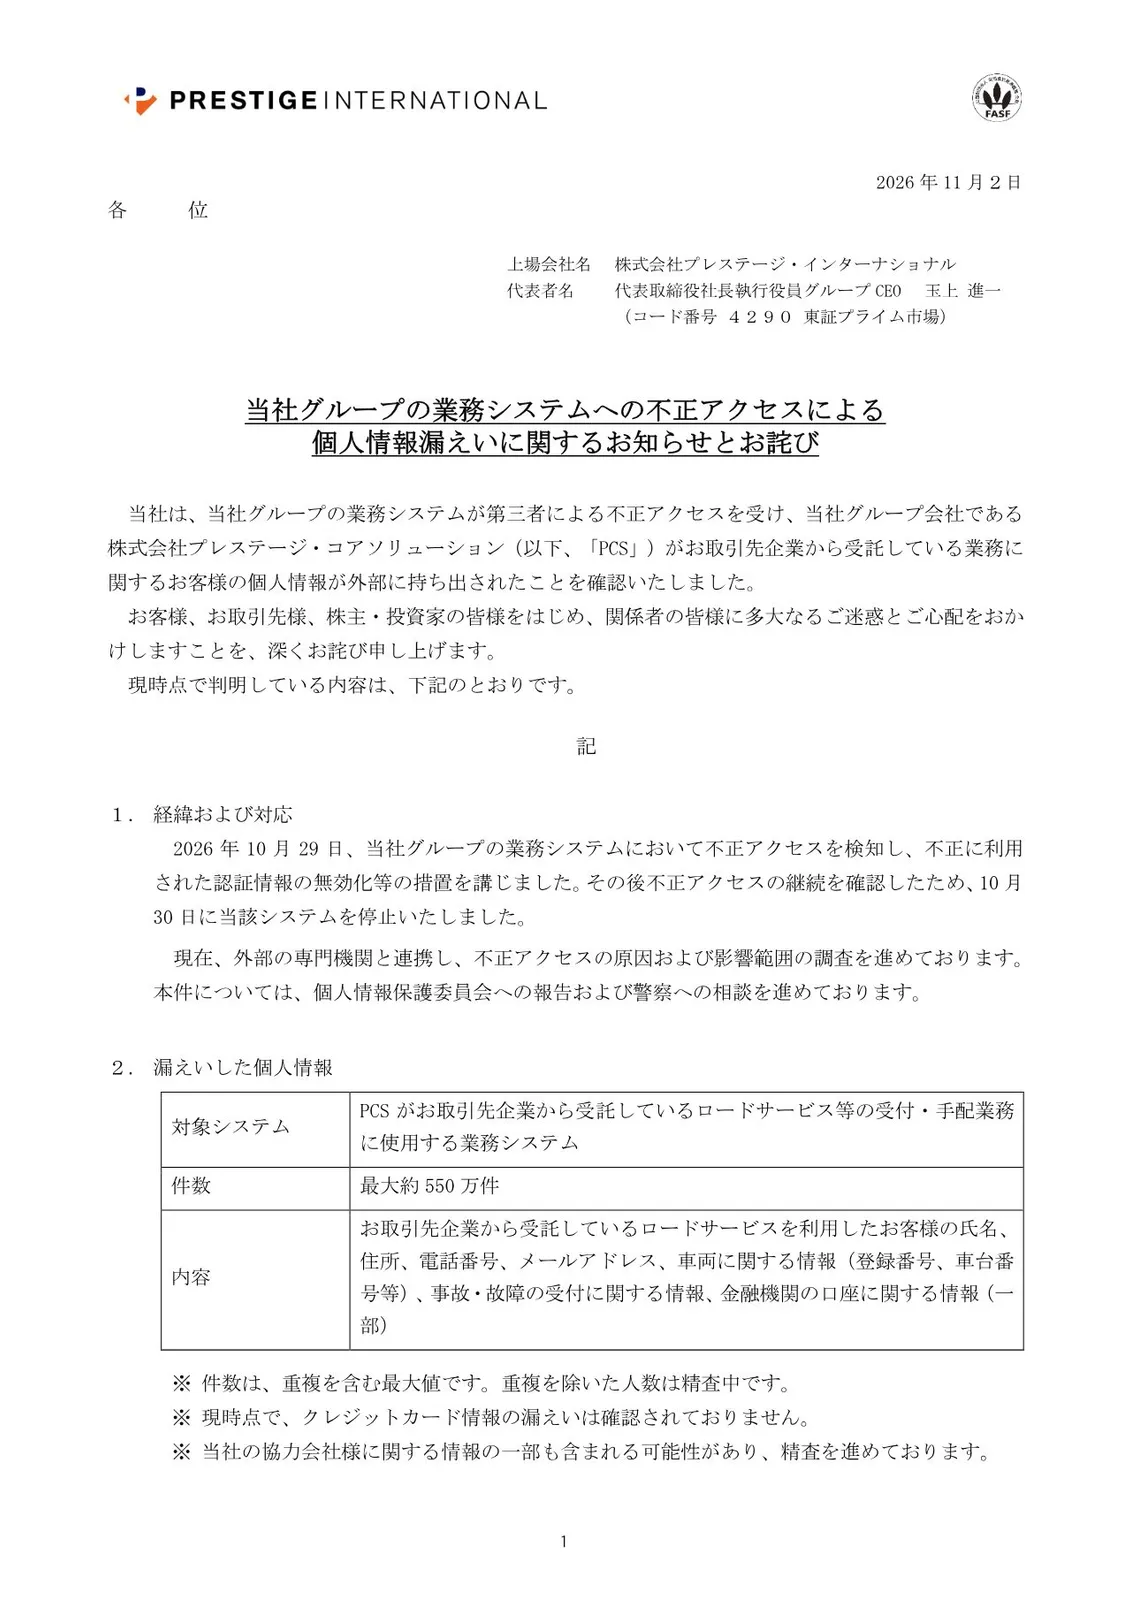
プレステージ・インターナショナルのグループ会社、プレステージ・コアソリューション(PCS)が取引先から受託する業務のシステムに不正アクセスがあり、個人情報が外部に持ち出されました。影響した情報は最大約550万件で、重複を除いた人数は調査中です。
DHCの公式オンラインショップで第三者による不正アクセスがあり、5,096アカウントの会員情報が書き換えられました。不審な注文27件と不正な新規会員登録71件も確認され、登録情報の一部が閲覧された可能性があります。
米国土安全保障省(DHS)は、職員情報を掲載するサイトの削除をアイスランドのホスティング会社FlokiNETに求めました。FlokiNETは拒否しました。サイトのドメインは登録事業者によって停止され、情報は別のドメインへ移りました。
ソニーネットワークコミュニケーションズは、So-netの会員データベースへの不正アクセスにより、So-netとplala(Sコース)の会員情報計258万5,481件が流出したと公表しました。4種類のメールサービスでは、メールアドレスとそのパスワード計5万4,401件も対象です。対象者はメール用パスワードの再設定が必要で、同社は不審な連絡に注意するよう呼びかけています。
ソニーネットワークコミュニケーションズの会員データベースへの不正アクセスで、So-netとplala(Sコース)の会員情報計258万5,481件が漏えいしました。一部のメールサービスでは、メールアドレスとメールアドレスパスワード計5万4,401件も対象です。会員情報に付随するパスワードは漏れていませんが、メールアドレスパスワードが漏れた利用者は再設定が必要です。
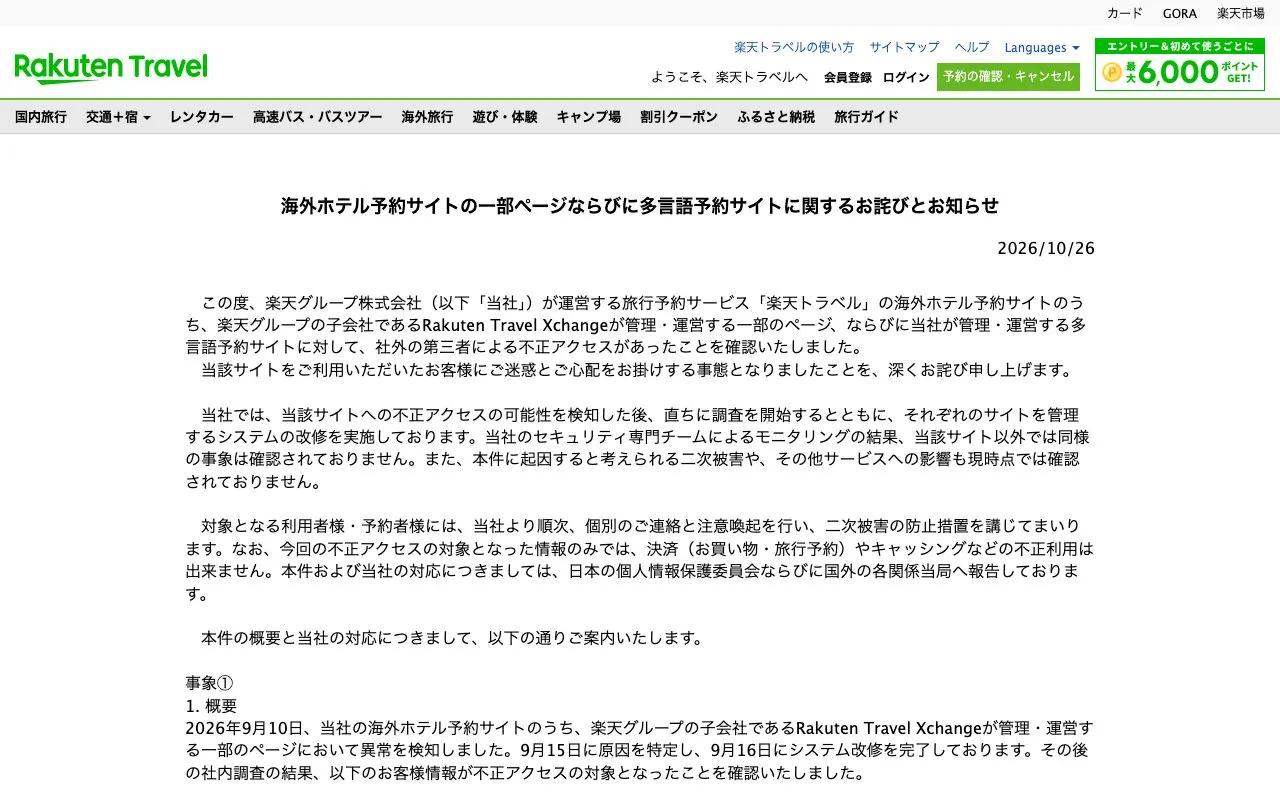
楽天トラベルの海外ホテル予約サイトと多言語予約サイトで、第三者による不正アクセスが確認されました。対象は予約者、ログイン利用者、宿泊施設従業員の情報で、発表された件数を単純合計すると最大約354万件です。対象情報にはカード情報の一部も含まれますが、楽天グループは今回の情報だけでは決済などに不正利用できないとしています。
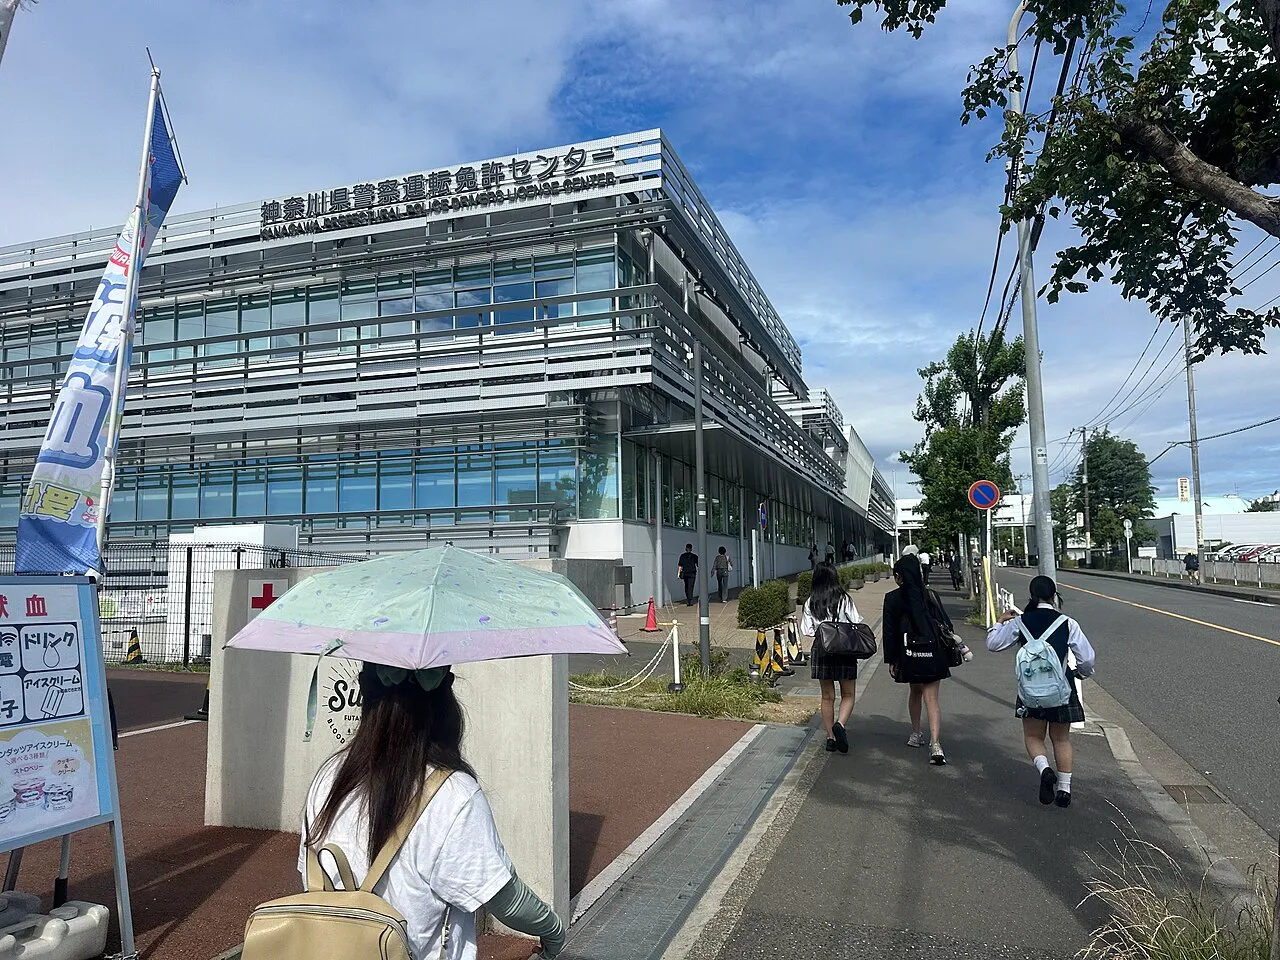
神奈川県警で、免許更新時に回収した失効免許証を警備部門が情報収集に使っていたことが明らかになりました。一般ドライバーの免許証も対象に含まれ、運用は約30年前から続いていたとみられています。免許行政のために取得した個人情報を別の目的に使うことは、個人情報保護法が定める利用制限との関係が問われています。
ニフティは、回線申込・受付管理システムへの不正アクセスについて、影響を受けた可能性のあるデータが最大1万8,000件と発表しました。対象は「@nifty光」の利用者に限られ、当初対象の可能性があるとしていた別のサービスやメールアドレスは含まれません。
ECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスについて、運営元のEストアーが一連の調査を終え、漏えい対象を約2,335万6,000人、対象店舗を7,858店と確定しました。対象者のうち約209万6,900人分には、カード名義やカード番号の一部などが含まれます。

米国の裁判記録に、Telegramが当局へユーザー情報を渡した際の書簡が含まれていました。書簡には、特定ユーザーの電話番号、ユーザーID、IPアドレスが記載されています。
日本経済新聞社は、システム開発に利用していたクラウドサービスへの不正アクセスにより、約183万件の個人情報が漏えいしたと発表しました。アクセスに使われた認証情報が窃取され、10月7日未明から朝にかけてクラウド上のデータが漏えいしたとしています。
ソースネクストは、第三者が会員情報取得APIを不正利用し、会員情報が外部に流出したと発表しました。流出した可能性があるのは2,251万9,960件で、同社はログイン時にパスワードの再設定を求めています。
商船三井クルーズは、営業情報を保存した外部記憶媒体を紛失し、顧客や乗組員の個人情報が含まれていた可能性があるとして調査しています。媒体は「にっぽん丸」から「MITSUI OCEAN SAKURA」へのデータ移行に使われました。会社は約20万ファイルのバックアップを調べ、記録内容の特定を進めています。
アルカディアが運営するクラウド型一斉同報サービス「SpeeCAN RAIDEN」に不正侵入があり、登録者の個人情報や配信履歴が流出した可能性があります。同社は一部環境を停止し、影響を調べています。
TOPPANは、保険料控除証明書の発行業務で、損害保険ジャパンの契約者17万7426人分の情報を別の損害保険会社へ誤送付したと公表しました。手作業で送付ファイルをまとめる際、別会社向けのファイルに情報が混入し、送信前の内容確認も行われていませんでした。
ジュンは、業務委託先が利用するクラウド基盤「IDCFクラウド」で、10月7日に第三者による不正アクセスが発生し、システム障害が起きたと発表しました。障害の影響範囲や復旧の見通しは、全容が判明した段階で改めて知らせるとしています。
修道学園は、管理するサーバーへの第三者アクセスを確認し、教職員や外部講師、取引先企業の情報が外部に流出した可能性があると明らかにしました。アクセスを確認したのは2026年9月26日で、対象には氏名、住所、電話番号、口座情報などが含まれます。学生情報は当初、対象に含まれる可能性がありましたが、その後の調査で対象外と判明しました。