ドコモ、最大約30万件の情報流出を確認 オンライン手続き停止続く
NTTドコモは、ドコモオンラインショップと会員サービス「My docomo」への不正アクセスにより、一部の利用者情報が流出したと発表しました。対象は最大約30万件で、氏名、住所、生年月日、携帯電話番号、連絡先電話番号などが含まれます。
好奇心が、日常をおもしろくする
NTTドコモは、ドコモオンラインショップと会員サービス「My docomo」への不正アクセスにより、一部の利用者情報が流出したと発表しました。対象は最大約30万件で、氏名、住所、生年月日、携帯電話番号、連絡先電話番号などが含まれます。

セガ フェイブのサーバーへの不正アクセスを受け、アーケードゲーム向けネットワークサービス「ALL.Net」と「Aime」が停止しています。対応タイトルではオンラインプレイやカードを使ったプレイができず、オフラインでも稼働できなくなった筐体が出ています。
レジャー・遊び体験の予約サイト「アソビュー!」で、顧客情報1582万1184件が外部に流出しました。流出情報には、メールアドレスや会員情報のほか、チケットの購入・利用履歴も含まれます。
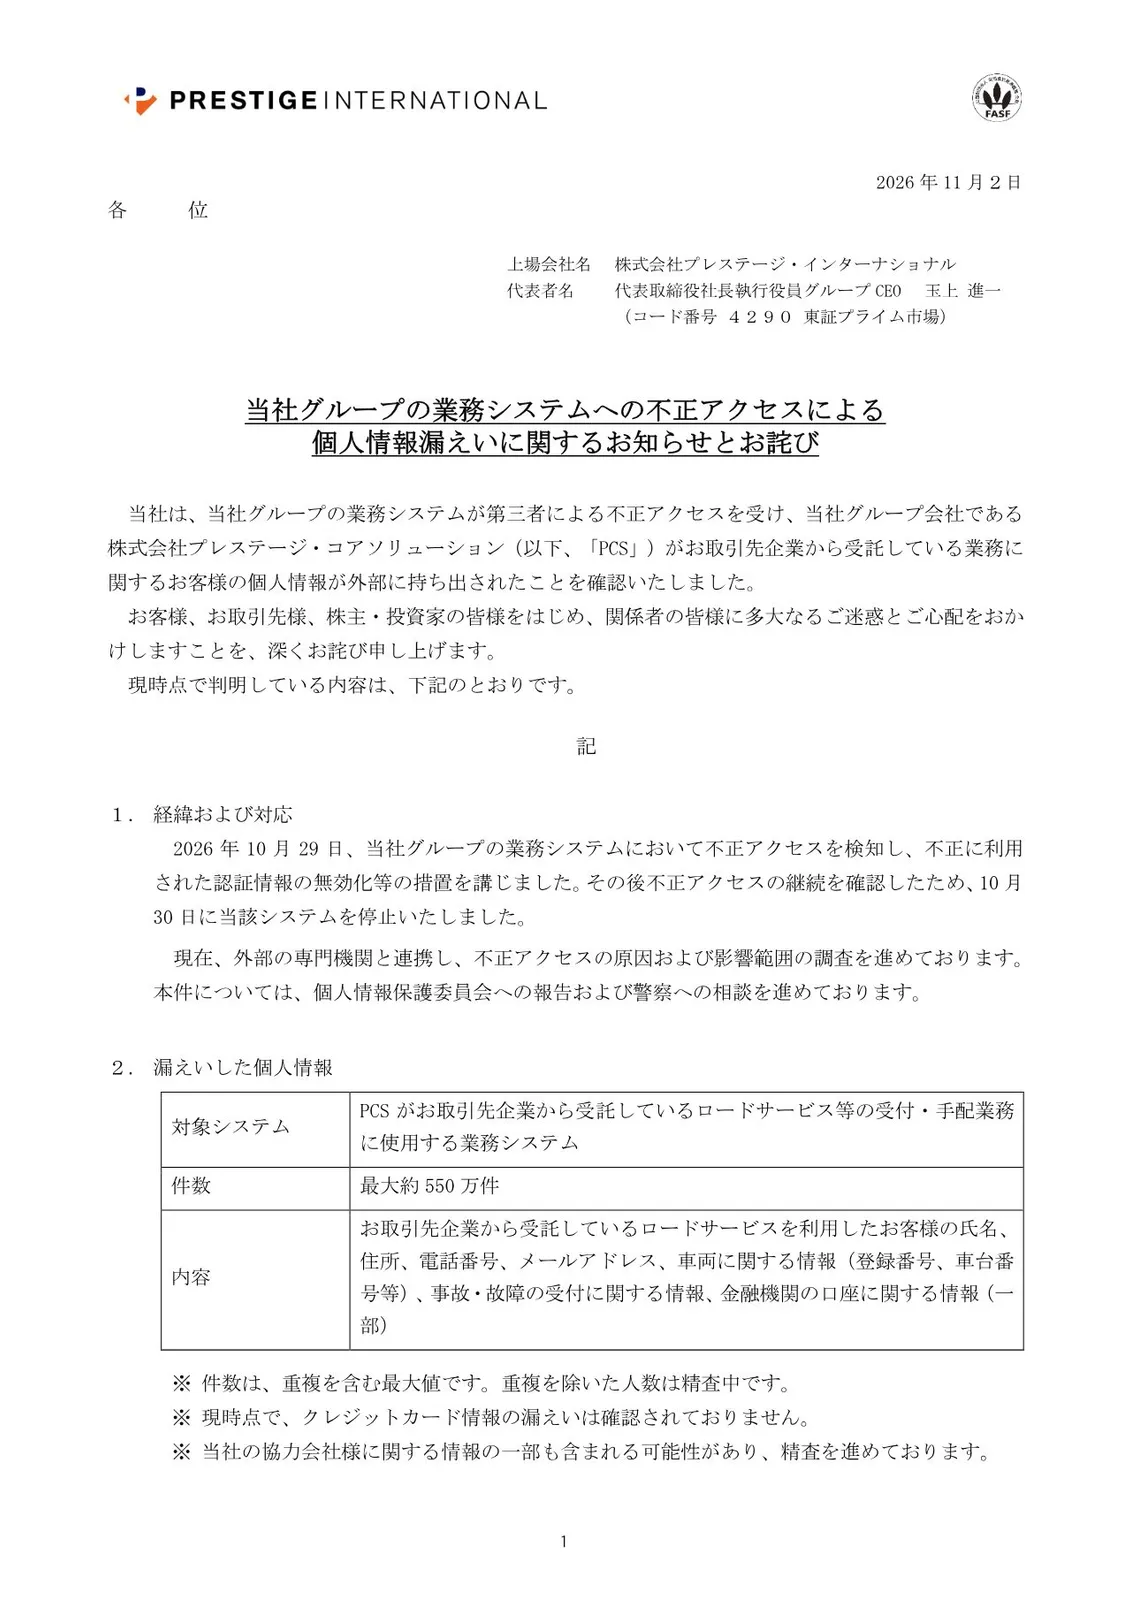
プレステージ・インターナショナルのグループ会社、プレステージ・コアソリューション(PCS)が取引先から受託する業務のシステムに不正アクセスがあり、個人情報が外部に持ち出されました。影響した情報は最大約550万件で、重複を除いた人数は調査中です。
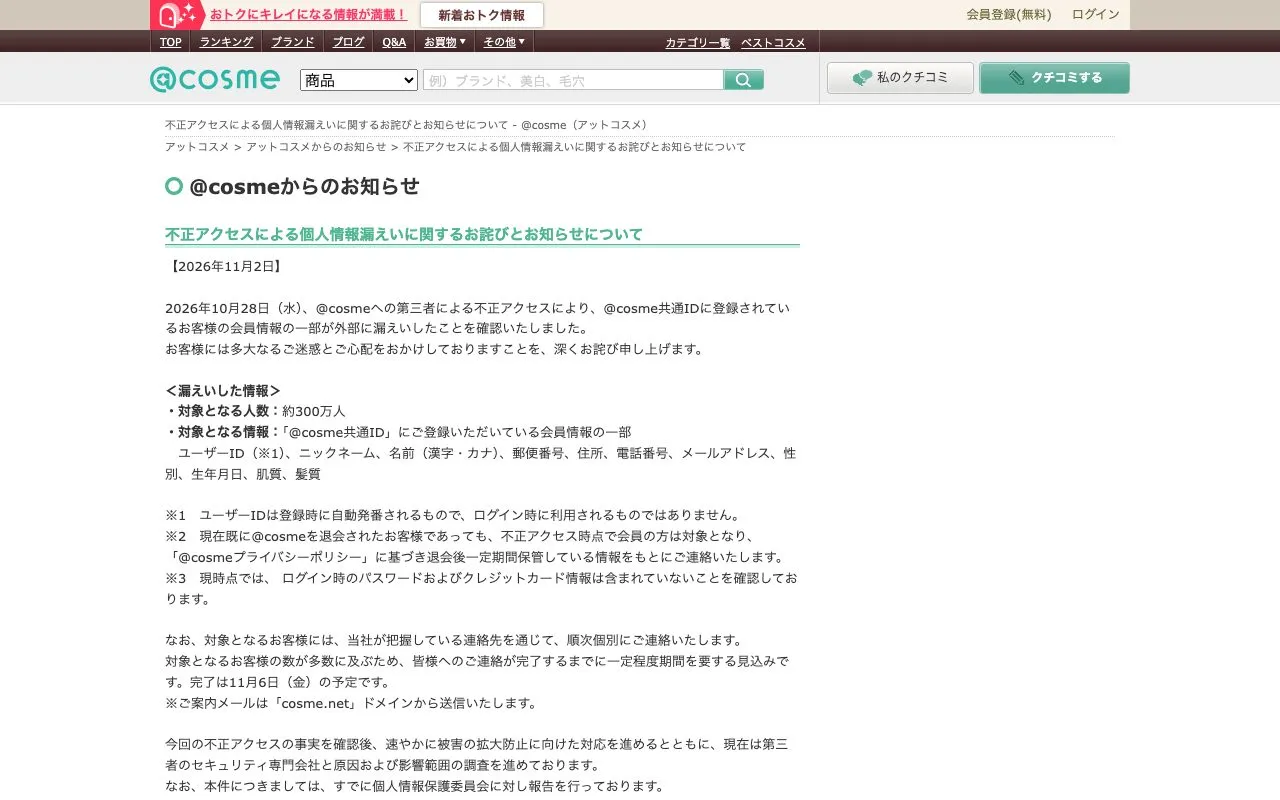
アイスタイルが運営する美容総合サイト「@cosme(アットコスメ)」で第三者による不正アクセスがあり、約300万人分の会員情報が漏えいしました。アイスタイルは2026年10月28日に漏えいを確認し、11月2日に公表しました。
ペイクラウドホールディングスは11月2日、子会社アララが運営するメール配信サービス「アララ メッセージ」への不正アクセスで、メールアドレス約7,700万件が外部に持ち出された恐れがあると発表しました。契約企業の環境にあるサーバー97台で会員情報などの持ち出しも確認され、サービスは10月31日から停止しています。
木曜日、エジプト、マレーシア、ブラジルのデジタル看板に性的映像が表示されました。イラクと中国でも起きたとの主張がありますが、確認の度合いには差があります。複数国で同時に看板の表示内容が書き換えられました。
DHCの公式オンラインショップで第三者による不正アクセスがあり、5,096アカウントの会員情報が書き換えられました。不審な注文27件と不正な新規会員登録71件も確認され、登録情報の一部が閲覧された可能性があります。
外務省が運用する外部接続用ネットワークで不正アクセスがあり、メールアドレスや氏名など約3,600件の個人情報が漏えいした可能性があります。外務省は対象者を特定し、個別に連絡する方針です。機密性の高い情報を扱う閉域ネットワークや、旅券・たびレジなどの領事システムは今回の対象ではありません。
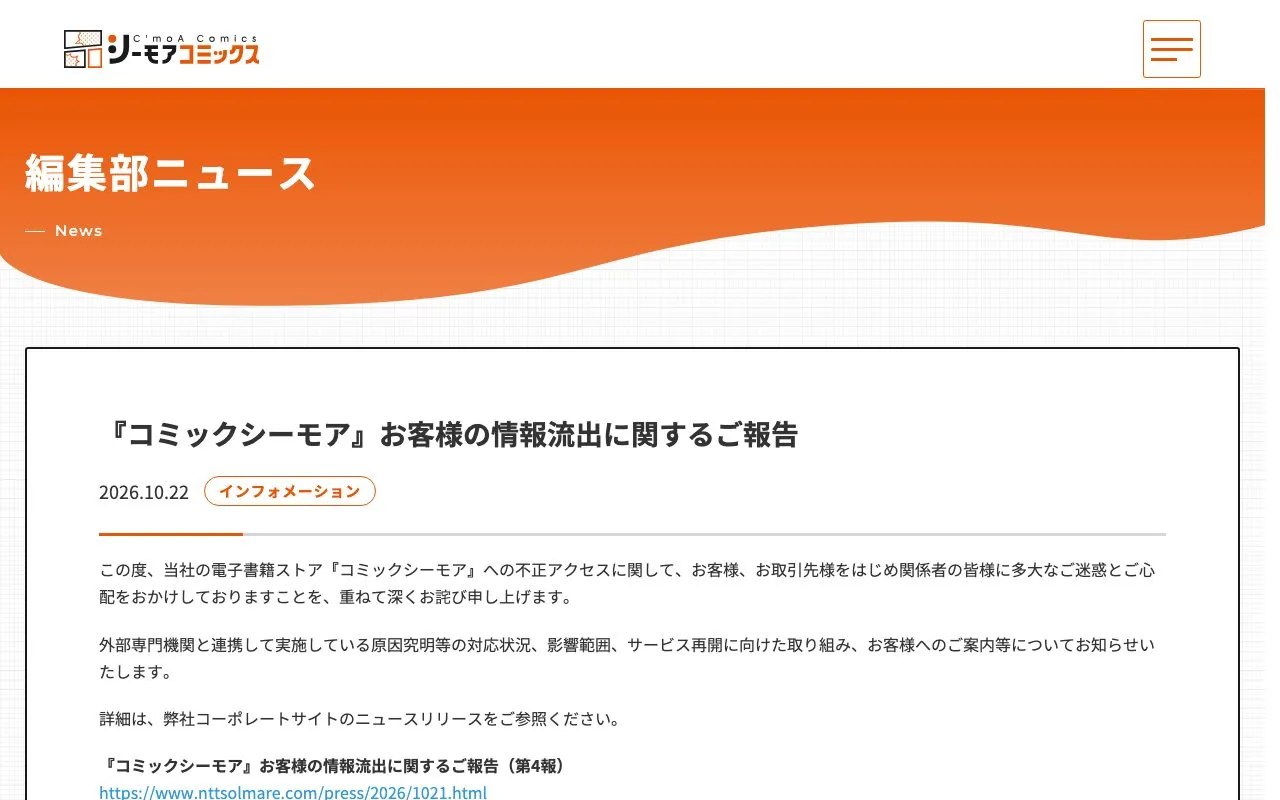
コミックシーモアは、第三者による不正アクセスと会員情報の一部流出を受けて10月15日から停止していたサービスを、10月29日に一部再開しました。停止から約2週間を経ての再開ですが、利用できる機能は限られています。
グッドスマイルカンパニーは、公式ショップへの不正アクセスにより、2,800人分のクレジットカード情報が流出した可能性を公表しました。対象情報にはカード名義人名、番号の全16桁、有効期限、セキュリティコードが含まれます。
ソニーネットワークコミュニケーションズは、So-netの会員データベースへの不正アクセスにより、So-netとplala(Sコース)の会員情報計258万5,481件が流出したと公表しました。4種類のメールサービスでは、メールアドレスとそのパスワード計5万4,401件も対象です。対象者はメール用パスワードの再設定が必要で、同社は不審な連絡に注意するよう呼びかけています。
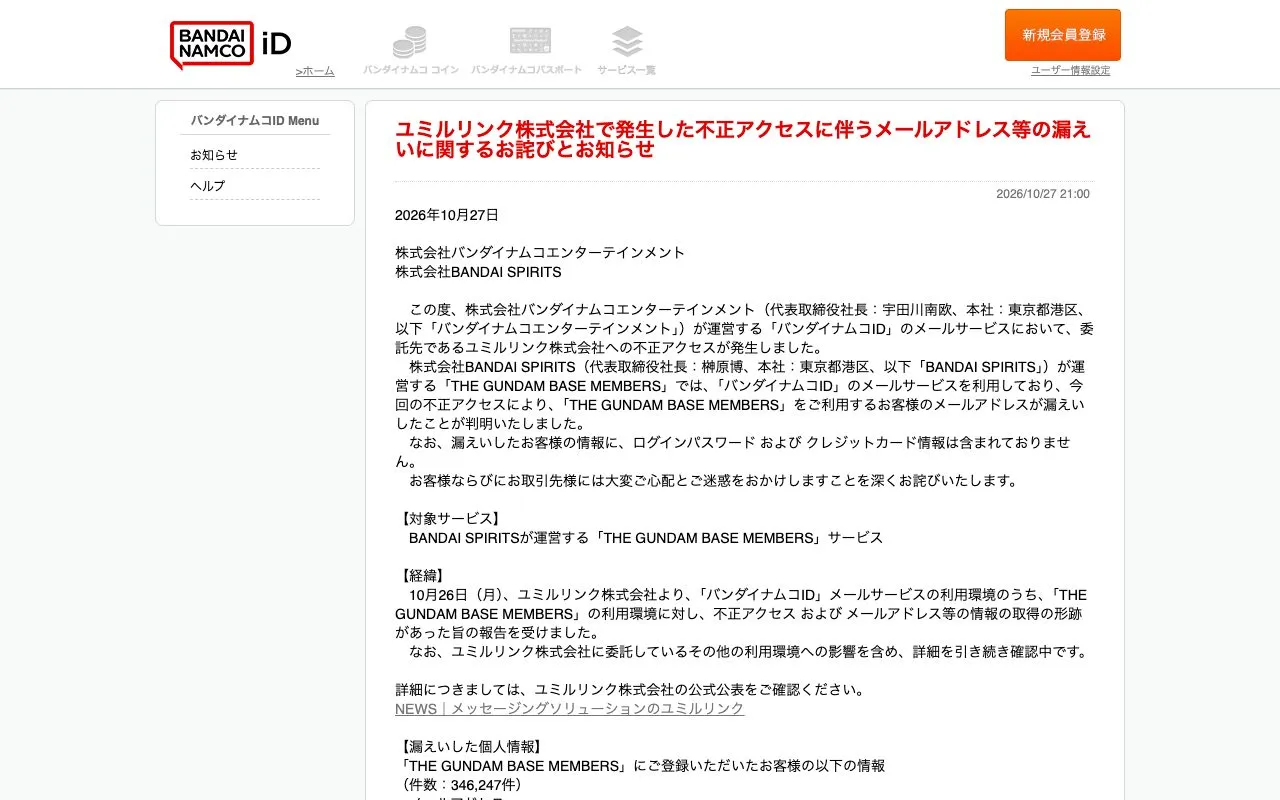
バンダイナムコエンターテインメントとBANDAI SPIRITSは2026年10月27日、「バンダイナムコID」のメールサービスをめぐり、委託先のユミルリンクへの不正アクセスで会員情報が漏えいしたと公表しました。対象は、BANDAI SPIRITSが運営する「THE GUNDAM BASE MEMBERS」の登録者です。
GMOインターネットグループは、「お名前.com デスクトップクラウド」への不正アクセスで情報が公開された利用者に、公開情報の区分に応じた特別お見舞金を支払います。また、関与者の特定や事件の解明につながる情報を募る懸賞金制度を設け、総額上限を100万米ドル(約1億6,000万円)としました。
ソニーネットワークコミュニケーションズの会員データベースへの不正アクセスで、So-netとplala(Sコース)の会員情報計258万5,481件が漏えいしました。一部のメールサービスでは、メールアドレスとメールアドレスパスワード計5万4,401件も対象です。会員情報に付随するパスワードは漏れていませんが、メールアドレスパスワードが漏れた利用者は再設定が必要です。
ギフティが運用するシステムへの不正アクセスによりeギフトが不正に発行され、ギフティグループは約5.5億円の損失を見込んでいます。利用者が保有するギフトや資産の損失、個人情報の漏えいは確認されていません。
GMOインターネットが提供する「お名前.com デスクトップクラウド」で第三者による不正アクセスが発生し、取引口座の情報が流出した可能性が明らかになりました。利用者からは、証券会社やFX会社の口座で身に覚えのない操作があったとの報告も寄せられています。
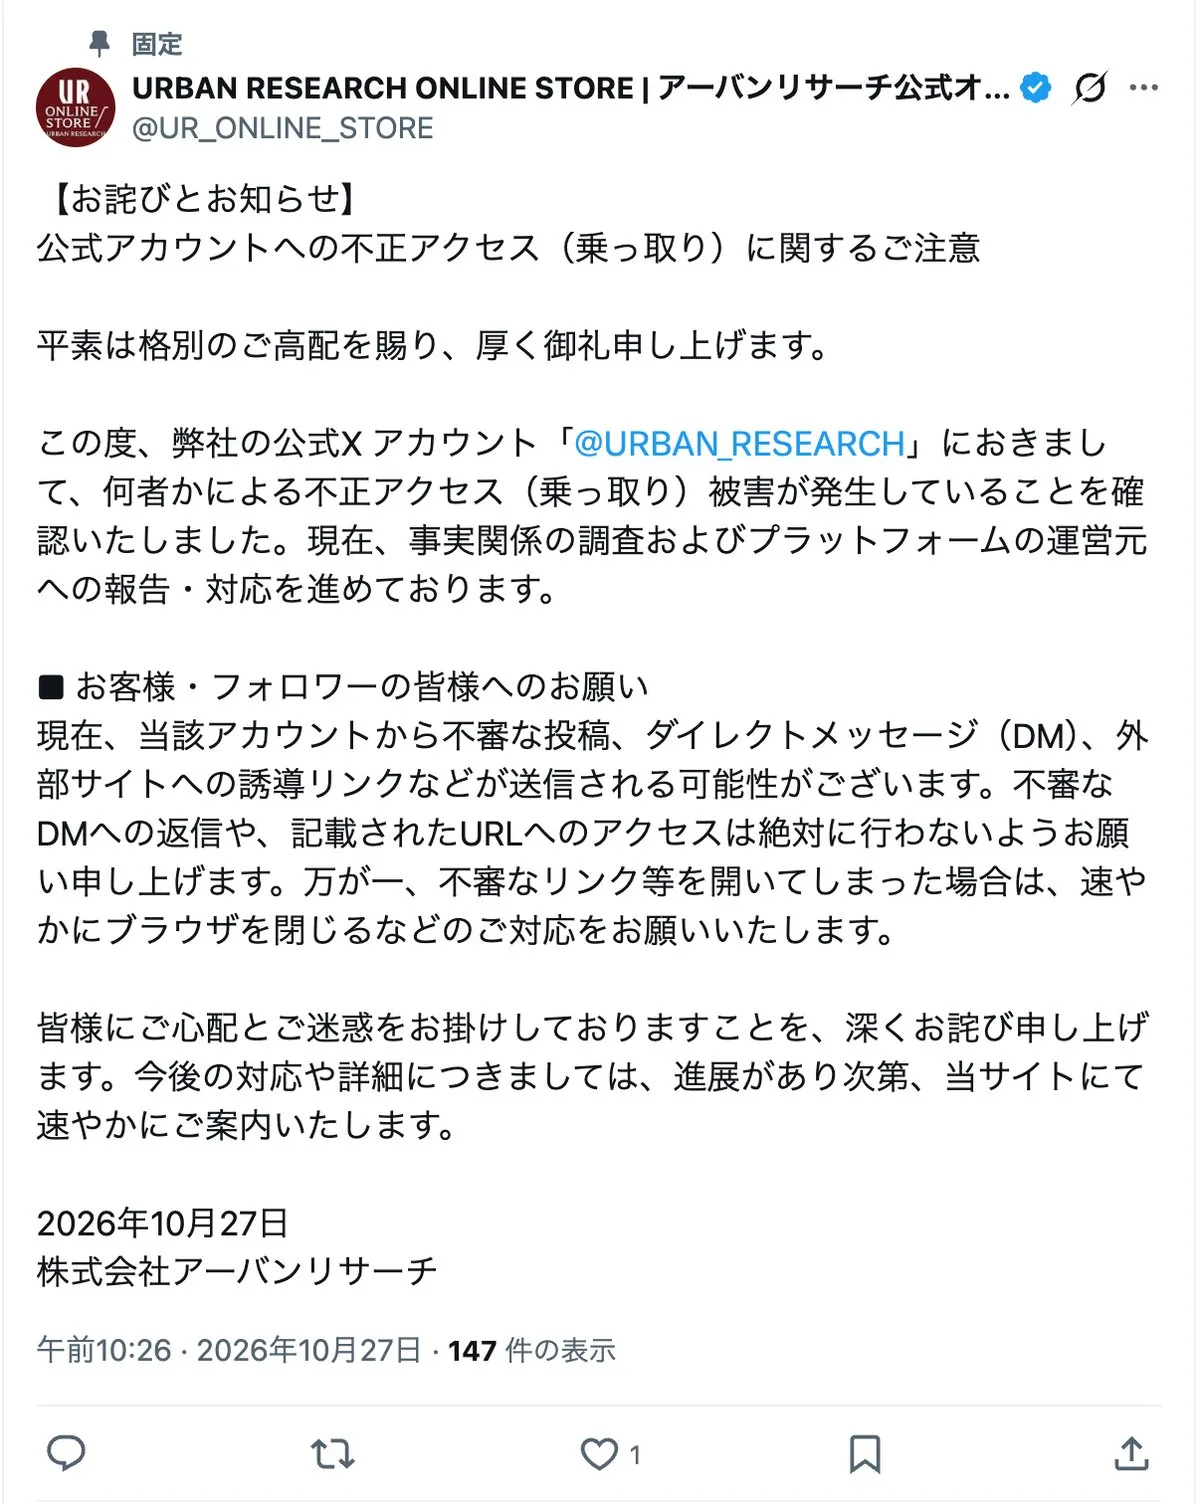
アーバンリサーチは、公式Xアカウント「@URBAN_RESEARCH」で不正アクセスが発生したと公表しました。事実関係を調べ、Xの運営元へ報告して対応を進めています。
ユミルリンクは2026年10月26日、同社システムへの不正アクセスに関する第二報を公表し、情報漏えいが確認された対象が50システムに広がったと明らかにしました。メール配信サービス「Cuenote FC」では延べ51,628,280件のメールアドレスを含む情報が漏えいし、顧客管理などを行う「Cuenote BASE」では190件の契約者情報が閲覧可能な状態になっていました。
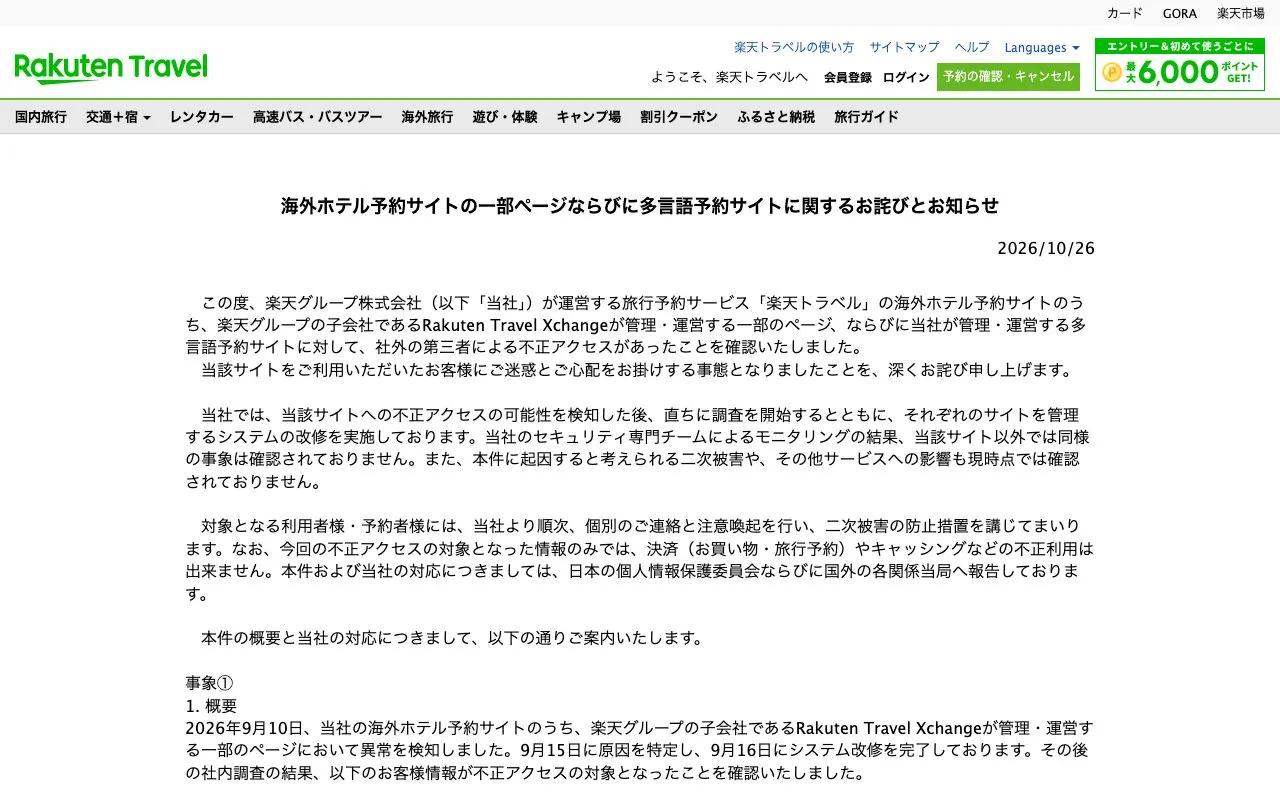
楽天トラベルの海外ホテル予約サイトと多言語予約サイトで、第三者による不正アクセスが確認されました。対象は予約者、ログイン利用者、宿泊施設従業員の情報で、発表された件数を単純合計すると最大約354万件です。対象情報にはカード情報の一部も含まれますが、楽天グループは今回の情報だけでは決済などに不正利用できないとしています。
Joshinは、不正アクセスにより会員情報など最大約600万件が漏えいした可能性があると公表しました。対象は、会員情報データベースサーバー、サブスクリプションサービス、リフォーム写真アップロードシステムの3つです。

PlayStation Network(PSN)で、管理者の許可なくファミリーメンバーが追加されたとの被害が10月6日以降に報告されています。報告によると、パスワードや二段階認証を回避して追加されたとされ、登録済みの支払い情報などが悪用される可能性も指摘されています。
グッドスマイルカンパニーは、運営する公式ショップに第三者が不正アクセスし、会員の個人情報などを閲覧したと発表しました。システムログの解析により、2026年10月19日15時過ぎから22日22時ごろまでの間に、複数回のアクセスがあったと判明しています。
デジタル庁がホームページ運営に利用していたStudio株式会社のクラウド環境に第三者が不正アクセスし、問い合わせ情報などが外部に漏えいした可能性があります。対象候補には、氏名やメールアドレス、問い合わせ内容のほか、住所や電話番号を含む情報もあります。デジタル庁は対象範囲を精査しており、現時点で二次被害を確認していません。
フジテレビジョンの番組宣伝システムに第三者がアクセスし、登録されていたメディア関係者の情報が流出した可能性があります。氏名や会社名、メールアドレスなど最大730件が対象で、視聴者の個人情報は含まれないとされています。
カプコンは、共通アカウントサービス「CAPCOM ID」への不正アクセスにより、全世界で約1,177万件の顧客情報が漏えいしたと発表しました。対象にはメールアドレスやログイン時の情報が含まれ、196件ではパスワードが不正に変更されていました。利用者が設定したパスワードとクレジットカード情報は漏えい対象に含まれていないとしています。
お名前.com デスクトップクラウドで第三者による不正アクセスがあり、一部のサーバー環境に不正なプログラムが設置されました。影響の可能性があるサーバーは2万6,739件で、全プランが停止しています。保存情報が閲覧された可能性もあり、お名前.comは利用者に認証情報の変更を求めています。
ニフティは、回線申込・受付管理システムへの不正アクセスについて、影響を受けた可能性のあるデータが最大1万8,000件と発表しました。対象は「@nifty光」の利用者に限られ、当初対象の可能性があるとしていた別のサービスやメールアドレスは含まれません。
リクルートが運営する中古車情報サイト「カーセンサーnet」と販売店向け業務支援サービス「C-MATCH」で不正アクセスがあり、最大370万9551件の個人情報が外部に漏えいした可能性があります。
岩井コスモ証券の委託先システムへの不正アクセスにより、利用者4,975人の氏名やメールアドレスなどが漏えいし、7口座で意図しない売買注文が発生しました。うち5口座で注文が約定しましたが、対象者には取引前の状態に戻す措置が行われています。
トラストバンクが運営するふるさと納税サイト「ふるさとチョイス」で第三者による不正アクセスがあり、会員情報445万4,097件が外部に流出しました。対象には氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額が含まれます。
日本企業を狙った不正アクセスの攻撃元インフラから、AIを使う自律型ペネトレーションテストツール「ARTEX」が確認されました。調査したインフラでは日本企業約20社が標的となり、同様の攻撃に使われたとみられるインフラが新たに6台見つかっています。
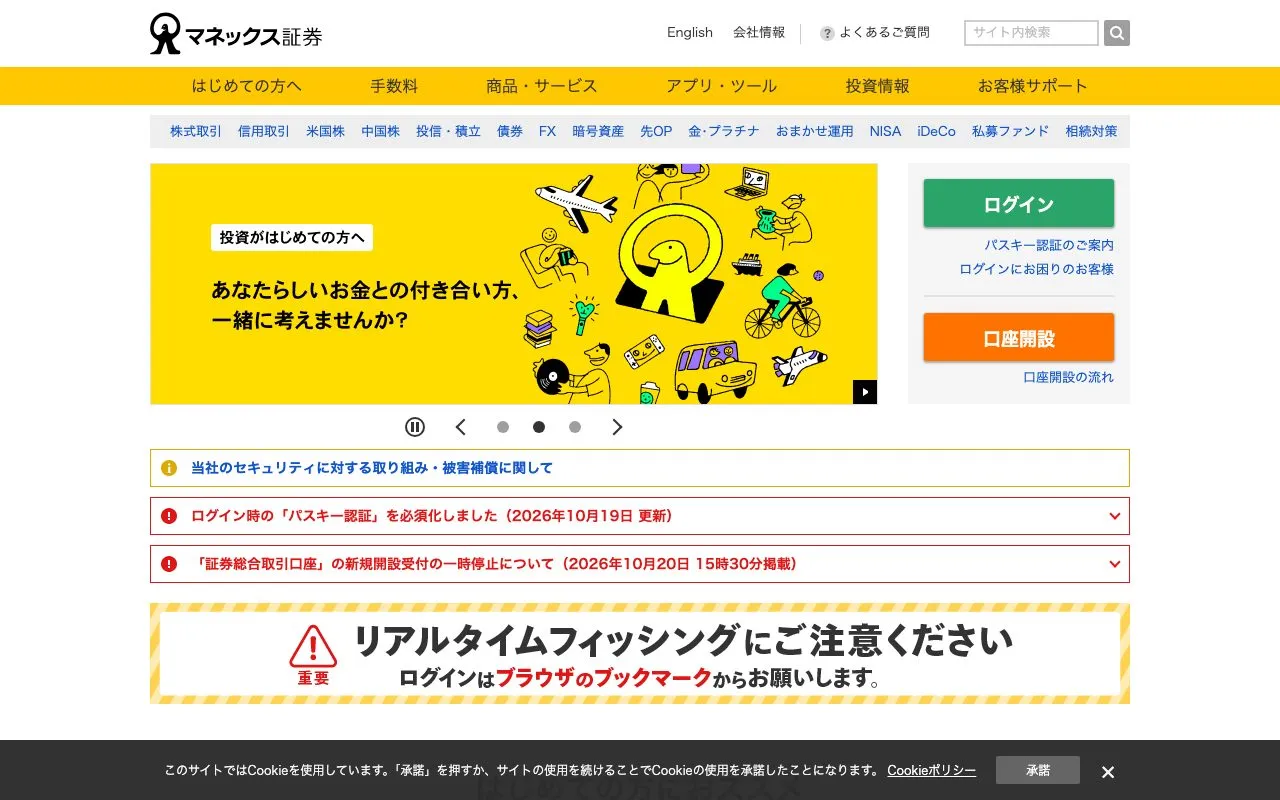
マネックス証券は10月20日、証券総合取引口座の新規開設受付を一時停止しました。口座開設システムのうち、外部委託先が管理するシステムに第三者がアクセスを試みた形跡が見つかったためです。停止の対象は、同社ウェブサイトとアプリからの新規受付です。
ユミルリンクは、運営するメール配信サービスの一部サーバーが不正アクセスを受け、個人情報が外部に持ち出されたと発表しました。管理する5システムでデータの出力を確認し、メールアドレスを含む情報が延べ約900万件に上ると試算しています。対象データの詳細は調査中です。
交通系ICカード「nimoca」の利用履歴照会サービスが第三者による不正アクセスを受け、登録情報521件が流出しました。対象にはカード番号、生年月日、サービスに登録されたメールアドレスが含まれます。
ココナラが運営する「ココナラスキルマーケット」で不正アクセスがあり、履歴書449件と職務経歴書関連書類1,845件が外部に持ち出された形跡が確認されました。対象は、これらの書類を登録していた会員の一部です。
ニフティの回線申込・受付管理システムで外部からの不正アクセスが発生し、最大54万2,513件の個人情報が漏えいした可能性があります。対象には氏名や住所、電話番号などが含まれますが、口座情報とクレジットカード情報は含まれていません。
NTTソルマーレが運営する電子書籍ストア「コミックシーモア」で不正アクセスがあり、会員情報の一部が流出しました。サービスは10月15日午前11時35分に停止しており、再開時には全会員にパスワードの再設定を求める予定です。
阪急阪神百貨店が運営する3サービスへの不正アクセスにより、顧客管理システムに登録された「H2O ID」約126万件の個人情報の一部が漏えいしました。クレジットカード番号の下4桁や名義、有効期限なども、漏えいした可能性がある情報に含まれます。
ECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスについて、運営元のEストアーが一連の調査を終え、漏えい対象を約2,335万6,000人、対象店舗を7,858店と確定しました。対象者のうち約209万6,900人分には、カード名義やカード番号の一部などが含まれます。
skyticketで、最大6,140人分のクレジットカード情報が不正アクセスにより流出しました。対象は2017年2月から2018年6月までに「skyticketプレミアム」の会費をカードで支払った利用者です。会員特典の福利厚生サービス「ベネフィット・ステーション」の会員情報も流出しており、アドベンチャーは対象者への連絡と調査を進めています。
ムーンスターは、サーバーへの不正アクセスにより顧客情報が流出したと明らかにしました。過去の注文情報を含む同社を装ったメールが顧客に届いており、同社は第三者が情報を窃取したと判断しています。
ファンケルとアテニアのECサイトが不正アクセスを受け、会員情報が計83万件超、対象者数で計78万5496人分漏えいしました。両社は原因となった機能を停止し、対象者へ順次連絡しています。
ヤマト運輸の「クロネコ代金後払いサービス」で不正アクセスがあり、利用者の氏名、住所、電話番号、商品明細など約526万件の情報が不正に持ち出されました。メールアドレスを含む情報は約49万件です。対象期間は2018年10月1日から2026年9月28日までで、ヤマト運輸は10月16日に調査結果を公表しました。
日本経済新聞社は、システム開発に利用していたクラウドサービスへの不正アクセスにより、約183万件の個人情報が漏えいしたと発表しました。アクセスに使われた認証情報が窃取され、10月7日未明から朝にかけてクラウド上のデータが漏えいしたとしています。
ソースネクストは、第三者が会員情報取得APIを不正利用し、会員情報が外部に流出したと発表しました。流出した可能性があるのは2,251万9,960件で、同社はログイン時にパスワードの再設定を求めています。
プロ向け美容商材のECサイトを運営するビューティガレージで、サーバーへの不正アクセスにより顧客情報77万5725件が流出しました。対象にはサロン名、顧客名、メールアドレス、電話番号などが含まれます。
ビーケー・ジャパンが運営するバーガーキング公式アプリの会員情報管理システムが第三者による不正アクセスを受け、約1,118万件の会員情報が漏えいしました。発生期間は2026年10月2日から7日で、同社が漏えいを把握したのは10月13日です。
マツダは10月14日、コミュニティサービス「CLUB MAZDA COMMUNITY」の運営を委託する事業者で不正アクセスが発生し、会員や運営担当の従業員の情報が外部から閲覧・取得された可能性があると発表しました。対象は最大4103人分です。
キャッシュレスサービス「IDARE」を運営するFivotで第三者による不正アクセスがあり、利用者12万9659人分の個人情報が漏えいしました。退会済みの利用者も対象です。残高情報や取引履歴も漏えいしましたが、Fivotは残高を安全に保全しており、サービスは通常どおり利用できるとしています。
アドベンチャーが運営する「skyticket」で、異なる経路による3件の不正アクセスと予約情報の閲覧が判明しました。約1464万件の個人情報が流出し、業務管理システムへの不正アクセスに関連して会員1人の不正ログインも確認されています。
ジュンは、業務委託先が利用するクラウド基盤「IDCFクラウド」で、10月7日に第三者による不正アクセスが発生し、システム障害が起きたと発表しました。障害の影響範囲や復旧の見通しは、全容が判明した段階で改めて知らせるとしています。
総合教育サービスを提供するアップは、運営する「洛西進学教室」と「進学館」の2サイトが不正アクセスを受け、サーバー内に保存していた個人情報が第三者に参照された可能性があると明らかにしました。不正アクセスは2026年8月24日に発覚し、利用プラグインの脆弱性が悪用されて、不正なプログラムが設置されていました。
集英社のファッション誌で活動するブロガーの情報管理・連絡用システム「HAPPY PLUS COMMUNITY(ハピコミュ)」に不正アクセスがあり、登録者2,835人分の個人情報などが流出しました。集英社は、CMSの設定不備を起点に特権ユーザーアカウントが不正に作成され、APIリクエストが繰り返されたと説明しています。
JPCERT/CCは10月8日、国内組織への不正アクセスや個人情報などの漏えいを受け、攻撃手法と対策をまとめた注意喚起を公表しました。直近では複数の製品やサービスで被害が発生しており、被害の拡大状況から、大量の情報漏えいにつながる攻撃類型が増えている可能性があるとしています。
大和証券は、問い合わせ管理サービスの提供元であるスカラコミュニケーションズ(SC社)のサーバーが不正アクセスを受け、顧客情報が不正に取得された形跡があると公表しました。影響した可能性がある情報は約22万件で、うち約11万人分の氏名、メールアドレス、口座番号などが含まれます。
GMOリサーチ&AIが運営するアンケートサイト「infoQ」で、会員情報が外部に流出しました。対象は最大94万8498件で、ポイントの不正交換も611件確認されています。
シチズン時計は、問い合わせ業務の委託先であるスカラコミュニケーションズから、サーバーへの不正アクセスにより約10万人分の顧客情報が取得された可能性があると報告を受けました。対象は各ブランドの問い合わせフォームに入力され、委託先のシステムに保存されていた情報です。シチズン時計のシステムへの不正アクセスは確認されていないとしています。
ローソンは、ローソンIDとローソンアプリ予約への不正アクセスにより、個人情報が漏えいしたと発表しました。ローソンIDの対象は215万5,345件に上り、予約サービスは停止中で、10月中旬の再開を予定しています。
2026年9月下旬から、日本国内で企業・組織からの情報流出の公表が相次いでいます。カーシェア、飲食チェーン、証券会社、新聞社、大学と業種を問わず被害が出ていますが、これは単一の攻撃ではありません。性質の異なる複数の攻撃が同じ時期に重なっているのが実態です。本記事では、公表情報と報道をもとに、何が起きているのかを整理します。
修道学園は、管理するサーバーへの第三者アクセスを確認し、教職員や外部講師、取引先企業の情報が外部に流出した可能性があると明らかにしました。アクセスを確認したのは2026年9月26日で、対象には氏名、住所、電話番号、口座情報などが含まれます。学生情報は当初、対象に含まれる可能性がありましたが、その後の調査で対象外と判明しました。