TopicBase
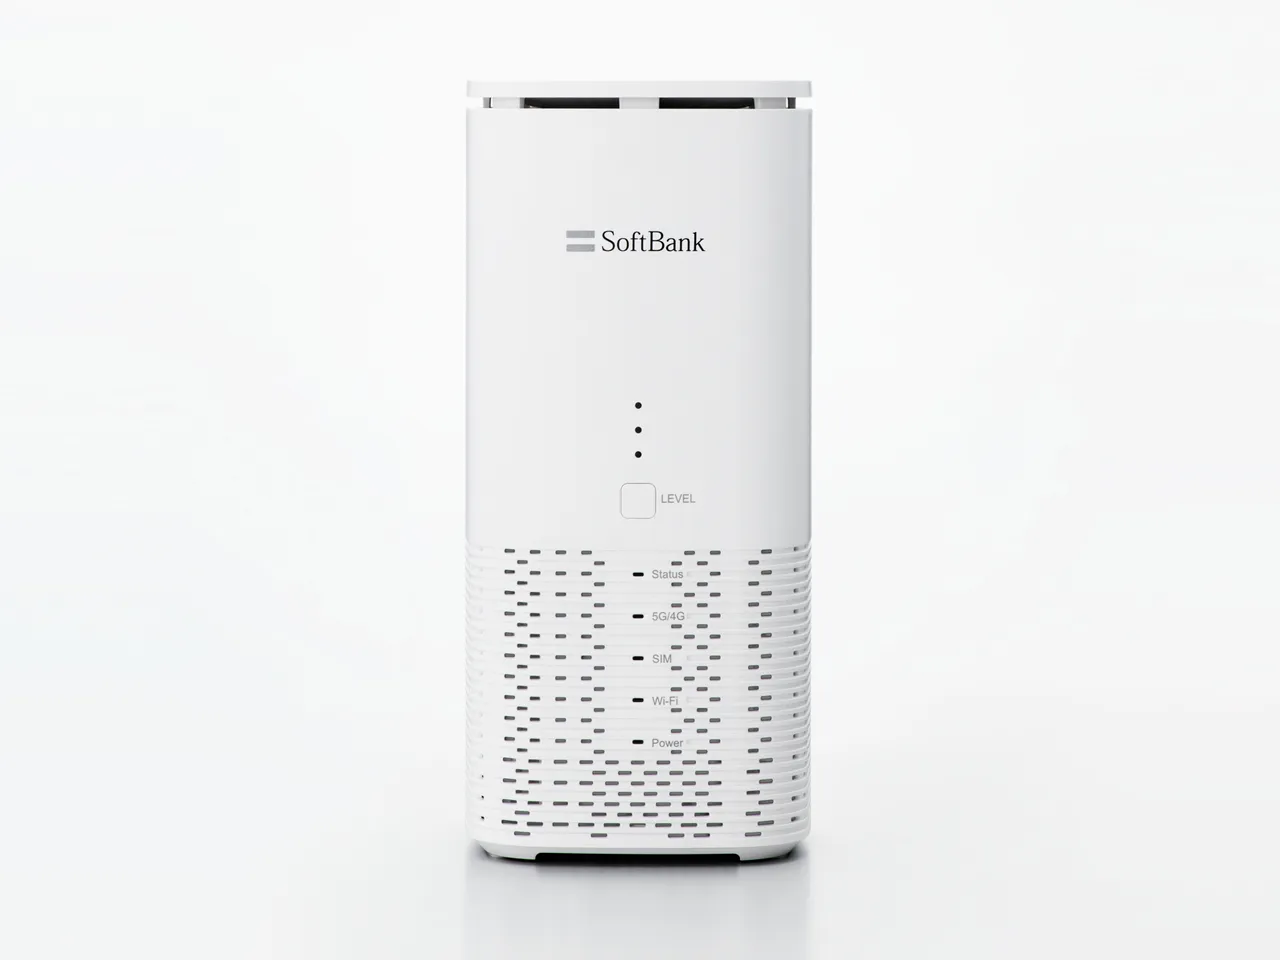
ソフトバンクが提供するホームルーター「Airターミナル6」に、OSコマンドインジェクションの脆弱性が見つかりました。Web管理画面にログインできるユーザーが、機器のroot権限で任意のコマンドを実行できる可能性があります。
修正済みのファームウェアは2026年9月に公開され、自動的に適用されています。インターネットに接続していない機器も、接続時に自動更新されるため、利用者の対応は不要です。
影響を受けるバージョンと実行条件
影響を受けるのは、Airターミナル6のファームウェア「v1.01.80」およびそれ以前です。脆弱性には識別番号「CVE-2026-101107」が付けられています。
OSコマンドインジェクションは、不正な入力などを通じて、機器上で意図しないコマンドを実行させる脆弱性です。root権限はシステムを管理する強い権限で、ルーターでこの権限によるコマンド実行を許すと、設定変更や通信の傍受などにつながる可能性があります。
脆弱性の深刻度を評価する共通の指標であるCVSSの基本値は、バージョン4.0で8.6、バージョン3.0で8.0です。
管理画面へのログインと更新
Airターミナル6のセットアップメニューでは、Wi-Fiの暗号化方式やネットワークなどを設定できます。ログインにはユーザー名とパスワードが必要で、初期パスワードは本体底面のラベルに記載された端末固有の英数字10桁です。変更済みの場合は、変更後のパスワードを使います。
パソコンやスマートフォンからセットアップメニューを表示する際は、AirターミナルにWi-Fiまたは有線LANで接続します。Wi-Fiで表示する場合は、指定された暗号化方式での接続が必要です。
SoftBank Airの利用方法
Airターミナル6は、ソフトバンクのインターネット接続サービス「SoftBank Air」で使う家庭用のホームルーターです。5Gと4Gのエリアで利用でき、5Gの対象エリアは限られています。
SoftBank Airはウェブ、電話、店頭から申し込めます。機器が届いた後は、電源アダプターを接続してコンセントに差し込み、スマートフォンなどのWi-Fi設定を行います。
Airターミナル6はWi-Fi 7に対応し、一部エリアでの5Gの下り最大通信速度は2.7Gbpsです。この速度は技術規格上の値で、利用エリアや通信環境によって実際の速度は変わります。