PXE起動中のICMP処理でメモリー破損
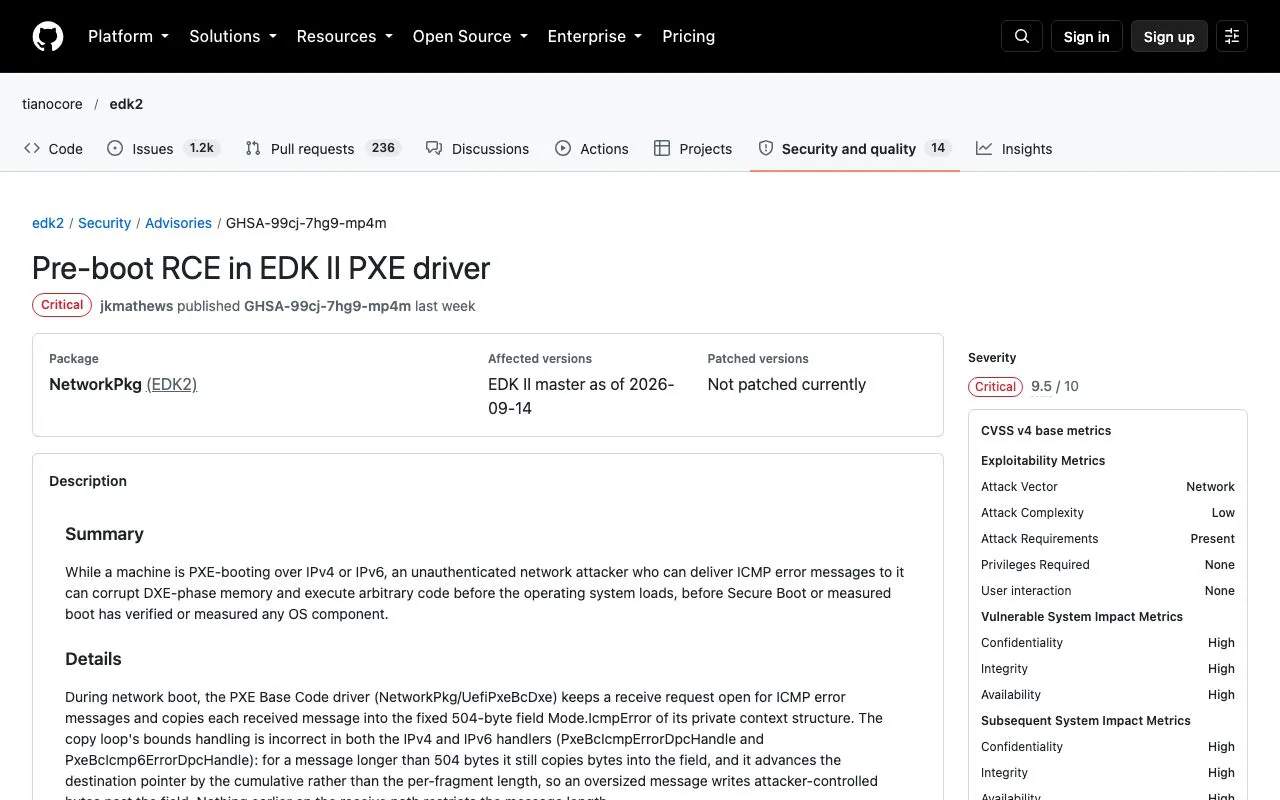
EDK IIのPXEドライバーに、ネットワーク経由でコードを実行されるおそれのある脆弱性「CVE-2026-97631」が見つかりました。深刻度は10段階中9.5です。悪用されると、OSの起動前にファームウェア上でコードが実行される可能性があります。
影響するのは、EDK IIを使い、PXE(ネットワークから起動する仕組み)を有効にしたファームウェアです。PXEで起動しない家庭や小規模オフィスの機器は対象外とされています。
脆弱性は、PXE起動中にIPv4またはIPv6で受信するICMPエラーメッセージの処理にあります。ドライバーはメッセージを504バイトの領域にコピーしますが、長さの確認とコピー先の位置計算に誤りがあり、領域を超えてデータを書き込めます。
OSより前に実行されるコードが起動時の防御に影響
攻撃者は、PXE起動中の機器にユニキャストのICMPエラーメッセージを送ることで、メモリー破損を起こせます。起動が停止し、OSのプロビジョニングや復旧が妨げられる可能性があります。対象のファームウェア構成を把握した攻撃者は、DXE段階で任意のコードを実行させることもできます。
Secure Bootは、起動時に信頼する低レベルソフトウェアの署名を検証する仕組みです。測定ブートでは、UEFIやブートローダーなどの構成要素を実行前に測定し、そのハッシュ値をTPMのPCRに記録します。
リモートアテステーションでは、起動ログやTPMの測定値を使って機器の構成状態を検証します。今回の脆弱性はOSの読み込み前に影響するため、OS側の防御が始まる前にコードが実行される可能性があり、起動時の信頼性確認にも関わります。
攻撃には起動のタイミングと標的情報が関わる
脆弱な処理が動くのはPXE起動中です。攻撃者は標的のIPアドレスへICMPエラーを届ける必要があります。コード実行を狙う場合は、対象ファームウェアのビルドを把握し、偽のイベントを仕込む必要があります。
機種やファームウェアが異なれば、同じ攻撃コードをそのまま使えるとは限りません。PXEを使う組織では、機器がEDK IIを採用しているか、影響を受ける構成かどうかを確認する必要があります。
EDK IIは、ハードウェアメーカーやクラウド事業者がUEFIファームウェアを構築するために使うオープンソースのコードベースです。AMI、Insyde、PhoenixなどのUEFI供給元も参照コードを広く利用しており、MicrosoftのEDK II派生版Project Muにも該当コードが含まれていました。
修正コードは公開、機器向け更新の提供状況に注意
TianoCoreのセキュリティ勧告によると、影響するEDK IIのバージョンは2026年9月14日時点のmasterで、修正版はまだ提供されていません。
一方、EDK IIのプルリクエストには、IPv4とIPv6の処理に境界チェックを加え、バッファーの残り容量に応じてコピーする修正案が記載されています。この修正案は、過大なICMPエラーメッセージをバッファー内に収め、メモリー破損を防ぐ内容です。
修正を適用するには、機器メーカーによるBIOSまたはUEFI更新が必要です。影響を受ける組織はファームウェアのメーカーに対応方針を問い合わせてください。可能であれば、一時的にネットワーク起動を無効にする方法もあります。