影響する脆弱性と機種
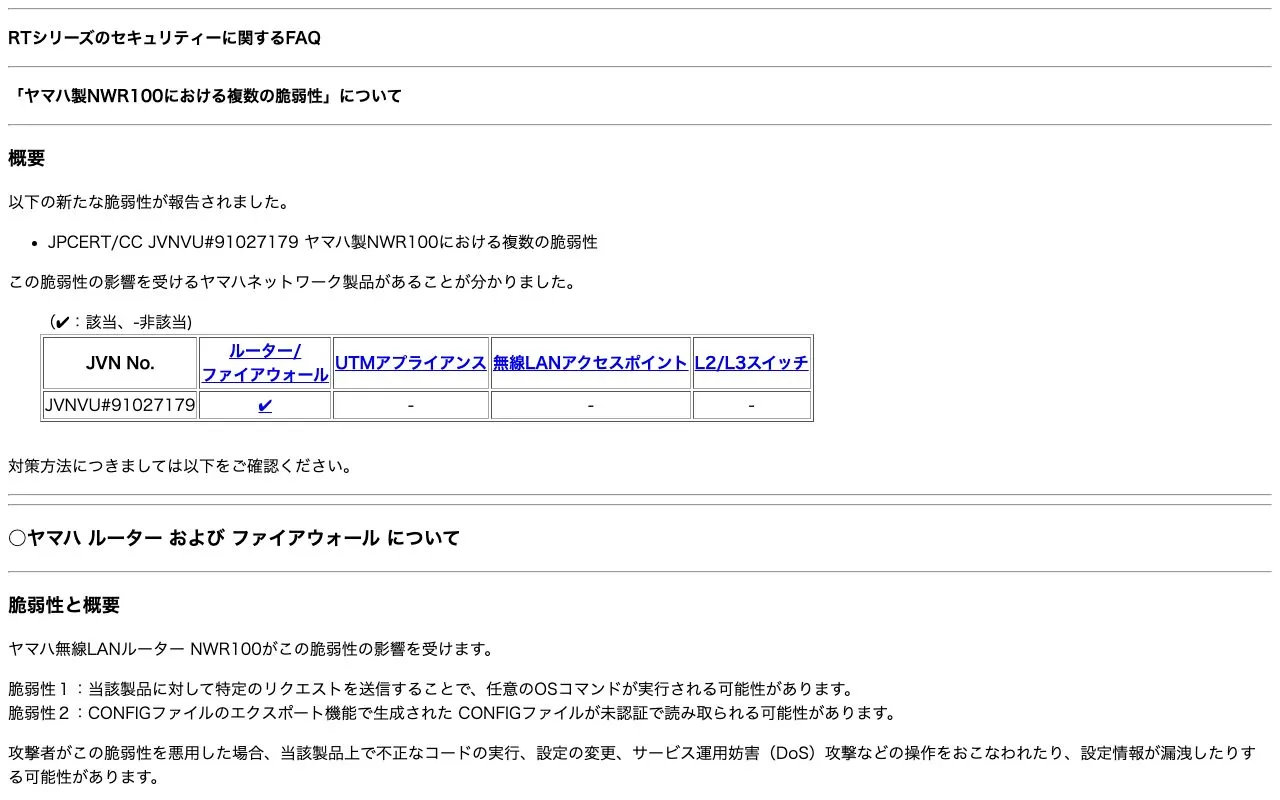
ヤマハの法人向け無線LANルーター「NWR100」に、OSコマンドインジェクションと設定ファイルのアクセス制御不備の2件の脆弱性が見つかりました。対象はファームウェアRev.26.00.07以前で、ヤマハは修正版Rev.26.00.08を公開しています。
OSコマンドインジェクションは、細工したリクエストなどを通じて、攻撃者が指定したコマンドを機器のOSに実行させる脆弱性です。NWR100では、特定のリクエストを受け付けると、任意のOSコマンドが実行される可能性があります。
もう1件は、設定情報を保存するCONFIGファイルのエクスポート機能に関する脆弱性です。この機能が生成したファイルを、認証されていない状態で読み取られる可能性があります。
想定される影響とアクセス条件
ヤマハは、脆弱性を悪用された場合、不正なコードの実行や設定変更、サービス運用妨害(DoS)、設定情報の漏えいが起こる可能性を挙げています。2件の脆弱性にはそれぞれCVE識別番号が付いており、OSコマンドインジェクションはCVE-2026-97854、CONFIGファイルの問題はCVE-2026-109822です。
インターネット側からWeb GUIにアクセスできる設定では、外部から攻撃を受ける可能性があります。初期設定ではインターネット側からWeb GUIへアクセスできませんが、無線LANで接続した端末も、Web GUIへアクセスできる場合は攻撃経路となり得ます。
OSコマンドインジェクションは、別の無線LANルーターでも確認されたことがあります。2017年に報告されたWN-G300R3の脆弱性では、製品の管理画面にアクセスできるユーザーが任意のOSコマンドを実行できる可能性がありました。対象はファームウェアVer.1.03以前で、Ver.1.04以降への更新で修正されました。
CVSSスコアの見方
JVNが示すCVSS基本値は、OSコマンドインジェクションが3.1で9.8、4.0で9.3です。CONFIGファイルの問題は3.1で6.5、4.0で7.1と評価されています。
CVSS 3.1では、脆弱性そのものを評価する基本評価に加え、時間とともに変わる状況を扱う現状評価と、利用環境を考慮する環境評価があります。それぞれの評価基準を組み合わせて基本値、現状値、環境値を算出します。スコアは0.0から10.0の範囲で表され、脆弱性への対応優先度を考える際の指標として使われます。
CVSS 4.0では基本評価の項目が見直され、攻撃の前提条件や後続システムへの影響が評価に加わりました。脅威評価基準は、攻撃される可能性を扱う形に変更されました。評価項目と算出方法が異なるため、同じ脆弱性でも3.1と4.0の基本値が異なる場合があります。
ファームウェア更新と回避策
NWR100を使用している場合、ヤマハはRev.26.00.08への更新を案内しています。影響対象はRev.26.00.07以前のファームウェアです。
修正版ファームウェアを適用できない場合は、Web GUIにアクセスできる端末やアクセス元を制限する方法が回避策として示されています。ヤマハはIPフィルター設定やWeb GUIへのアクセス管理を挙げています。
影響する機種はNWR100のみです。ヤマハの他のルーター製品、UTMアプライアンス、無線LANアクセスポイント、L2/L3スイッチは対象外です。