TopicBase
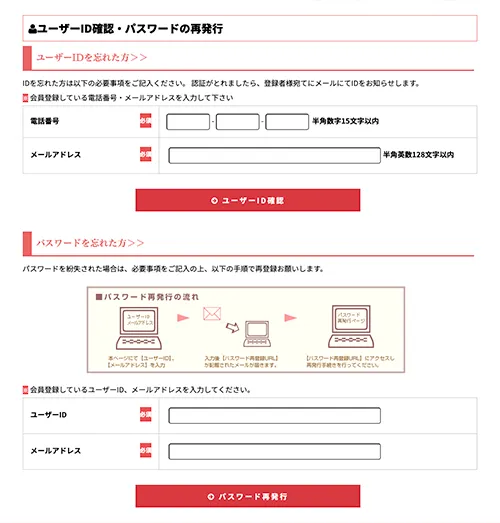
生花配達サービスの花キューピットが運営する通販サイトで、第三者の不正アクセスによる会員情報の漏えいが確認されました。対象となる可能性がある情報は423万8242件で、ログインID、パスワードのハッシュ値、メールアドレスが含まれます。
花キューピットは攻撃経路を遮断し、10月28日から対象会員へのメール連絡を順次進めています。個人情報保護委員会と警察に報告し、外部の専門機関と連携して原因究明と恒久的な再発防止策に取り組んでいます。
対象は公式通販サイトでメールアドレスを登録した利用者
不正アクセスは2026年10月14日から15日にかけて同社の管理システムで発生し、10月19日の調査過程で会員情報の漏えいが確認されました。対象サービスは「インターネット花キューピット」と「ビジネス花キューピット」の2つです。
漏えいした情報は、ユーザーIDに当たるログインID、パスワードを変換して保存したハッシュ値、PC用と携帯用のメールアドレスです。氏名、性別、生年月日、住所、電話番号、クレジットカード番号、社名、部署名、お届け先情報は漏えい対象に含まれていません。
対象は、同社の公式通販サイトでメールアドレスを登録した利用者です。外部ショッピングモールでの注文、メールアドレスを登録していない電話注文、花キューピット加盟店での購入は該当しません。退会済みでも漏えいが確認された利用者には個別連絡を進めており、退会済みアカウントはログインできない状態です。
対象会員への連絡と監視強化を実施
対象会員には、登録されたメールアドレス宛てに通知しています。花キューピットは、対象者が多数に及ぶため連絡の完了まで時間がかかると見込んでいます。メールアドレスの変更などで通知を届けられない場合は、公式サイトでの告知を個別連絡に代えます。
同社は不正アクセスに使われた攻撃経路をすべて遮断し、ネットワークのアクセス制御と監視体制を強化しました。10月28日時点で、新たな不正挙動や、本件に起因する情報の二次利用・不正利用による被害は確認していません。
金銭的な補填や返金は予定していません。専用の個人情報相談窓口を設けており、新たに公表すべき重大な事実が判明した場合は、公式サイトなどで案内する方針です。
漏えいしたハッシュ値とパスワードの関係
今回漏えいしたパスワード情報は、入力した文字列そのものではなく、ハッシュ値です。ハッシュ化は、パスワードを固定長の文字列へ一方向に変換する処理です。一般的なログインの照合では、入力されたパスワードを同じ条件で変換し、保存済みのハッシュ値と比較します。
ハッシュ値から元の文字列を直接逆算することは困難ですが、候補となるパスワードを変換し、漏えいした値と一致するかを試す方法があります。短いパスワードやよく使われる語句は、このような総当たり攻撃や辞書攻撃で推測されやすくなります。
推測に必要な計算量は、保存時の処理によっても変わります。利用者ごとに異なるランダムな値を加える「ソルト」は、事前に計算した対応表の使い回しを防ぎます。また、1回の照合に必要な計算を意図的に増やす「ストレッチング」は、候補を繰り返し試す速度を落とす仕組みです。
花キューピットは、漏えいしたハッシュ値の形式を踏まえ、直ちに第三者がアカウントを不正利用する可能性は低いと判断しています。そのうえで、同社サービスのパスワード変更と、同じログインID・パスワードを使っている他サービスでの変更を勧めています。
なりすましメールと認証情報の使い回しへの警戒
メールアドレスの漏えいに関連し、花キューピットは同社や金融機関を装った不審なメールが届く可能性に言及しています。同社がメール、SMS、電話などでパスワード、クレジットカード番号、暗証番号、認証コードを尋ねることはありません。
フィッシングは、実在する企業などを装ったメールやSMSから偽サイトへ誘導し、IDやパスワードを入力させて盗む手口です。流出したIDとパスワードの組み合わせを別のサービスで試す「リスト型攻撃」も、不正ログインの手口の一つです。
認証情報の使い回しに対して、情報処理推進機構(IPA)は、長く複雑で、サービス間で使い回さないパスワードの利用を推奨しています。また、不審な連絡の真偽はメール内のURLや電話番号を使わず、公式サイトや公式アプリから確かめる方法を勧めています。