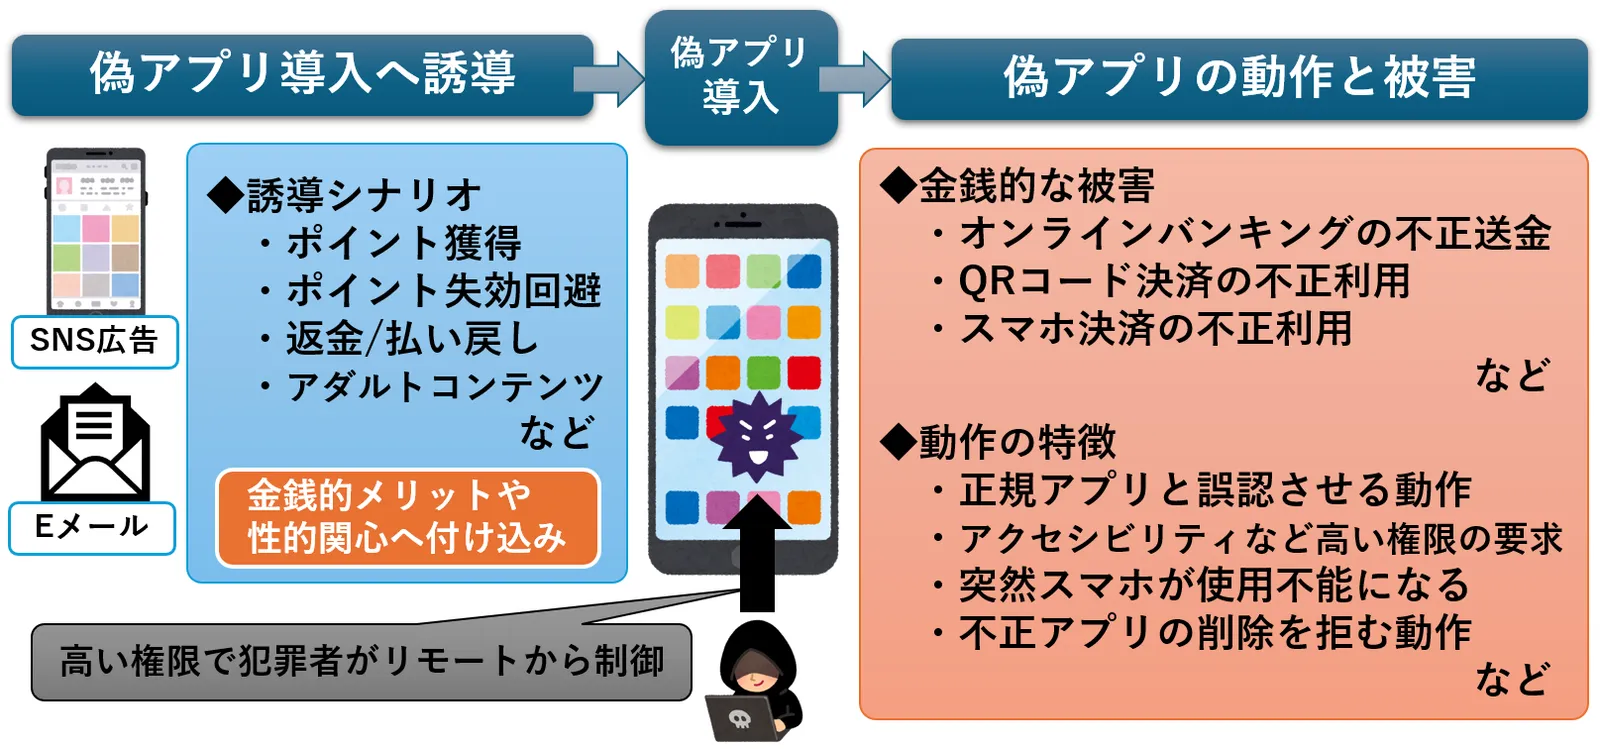
一般財団法人日本サイバー犯罪対策センター(JC3)は、ポイント獲得や成人向けコンテンツをうたって偽アプリを導入させ、スマートフォンを遠隔操作する手口に注意を呼び掛けました。アプリにアクセシビリティ機能の権限を与えると、オンラインバンキングの不正送金やキャッシュレス決済の不正利用につながるおそれがあります。
偽アプリは「お得」「見たい」という関心につけ込む
誘導には、ポイントの獲得や失効回避、還付金、払い戻しなどをうたうメールのリンクや、正規アプリ名に「大人の」「18+」などを加えたSNS広告が使われます。公的機関を装うメールも確認されています。
誘導先では正規企業やサービスを装い、広告やメールから自然につながる流れを見せて、アプリの導入を促します。アプリの見た目に違和感がなくても、正規の提供元によるものとは限りません。
偽アプリにアクセシビリティ機能(障害のある人などの操作を支援する機能)の権限を許可すると、攻撃者がスマートフォンを高い権限で制御できる状態になります。被害にはオンラインバンキングの不正送金、QRコード決済やキャリア決済の不正利用のほか、端末を操作できなくなる事例もあります。
アクセシビリティ権限で画面や入力を悪用
Androidのアクセシビリティ機能は、画面上の内容を読み取ったり、タップやスワイプなどの操作を実行したりできます。利用者の操作を助ける機能ですが、悪意あるアプリに許可すると、画面上の情報や操作を不正に扱われる可能性があります。
MITRE ATT&CKは、偽のログイン画面を本物の画面に重ね、入力された認証情報を攻撃者へ送る手口を挙げています。また、入力欄の変化を監視してキー入力を記録し、情報を送信する方法も説明しています。これらはアクセシビリティ機能を悪用する攻撃の例です。
USENIXの研究では、アクセシビリティAPIを利用した攻撃例として、アプリのインストールを乗っ取る手口と、通知を使ったフィッシングが示されました。研究チームはGoogle Playから収集した91,605個のAndroidアプリを調べ、アクセシビリティAPIの不適切な利用が広く見られたと報告しています。論文は、Androidの設計上、APIの利用目的やアクセシビリティイベントの処理に制限がない点などを課題として挙げました。
インストール前後に確認すること
アプリを入れる前に提供元と内容を確認し、不審な点があればインストールを控えるようJC3は呼び掛けています。SNS広告やメールのリンクから誘導されたアプリは、正規アプリ名や企業名が使われていても慎重に扱う必要があります。
インストール後に権限を求められたら、許可する前に内容を確かめます。とくにアクセシビリティ機能の権限は、アプリの用途に必要かを確認してから判断することが重要です。不審な動作があれば、該当アプリを直ちに削除するようJC3は勧めています。
警察庁も、不正アプリをインストールした場合は削除し、警察へ通報・相談するよう案内しています。同庁は、公式アプリストアでも提供元や内容を確認し、SNS広告やメールのリンクから安易にアプリを入れないよう呼び掛けています。スマートフォンにウイルス対策ソフトを導入し、OSを最新の状態に保つことも対策として挙げています。
アプリの導入経路を制限する設定
兵庫県警察サイバーセンターは、公式ストア以外から提供元不明のアプリを入れた後、電子決済アプリで不正送金される被害が起きているとしています。同センターは、公式ストア以外からのインストールを許可しない設定を推奨しています。
iPhoneでは「設定」から「スクリーンタイム」「コンテンツとプライバシーの制限」へ進み、アプリのインストールや購入に関する設定を確認できます。Androidでは「設定」の「アプリ」から「特別なアプリアクセス」を開き、「不明なアプリのインストール」を許可しない設定が案内されています。
設定画面の表示名や項目は、利用する機種によって異なる場合があります。不正操作や金銭被害に気づいたときは、アプリを削除できる場合は直ちに削除し、警察に通報・相談してください。JC3は、確認されている事例に限らず注意し、手口が変化する可能性にも留意するよう呼び掛けています。