OpenAI、脆弱性発見と作業範囲の順守を重視したGPT-6 Cyberを公開

OpenAIは11月5日、サイバーセキュリティ研究向けのAIモデル「GPT-6 Cyber」を公開しました。指定された脆弱性を悪用できるか測る評価「ExploitGym」で48.5%を記録し、GPT-5.6 Cyberの32.1%を上回りました。 脆弱性の調査だけでなく、攻撃が成立するかを検証する能力も評価対象です。
好奇心が、日常をおもしろくする
OpenAIは11月5日、サイバーセキュリティ研究向けのAIモデル「GPT-6 Cyber」を公開しました。指定された脆弱性を悪用できるか測る評価「ExploitGym」で48.5%を記録し、GPT-5.6 Cyberの32.1%を上回りました。 脆弱性の調査だけでなく、攻撃が成立するかを検証する能力も評価対象です。
Windows向け情報窃取マルウェア「VOLTA-AUTODOXER」は、感染した端末から集めた情報をAIモデルに渡し、金銭化しやすい資産を順位付けします。認証情報などを盗むだけでなく、被害者ごとの情報を分析して攻撃者の選別作業を助ける点が特徴です。
Drupal Commerce Coreに、認証されていない攻撃者がアクセス制御を回避できる重大な脆弱性が見つかり、実際の攻撃で悪用されています。Drupalのセキュリティチームは、対象バージョンを使う管理者に直ちに更新し、注文データに不整合がないか監査するよう求めました。
DHCの公式オンラインショップで第三者による不正アクセスがあり、5,096アカウントの会員情報が書き換えられました。不審な注文27件と不正な新規会員登録71件も確認され、登録情報の一部が閲覧された可能性があります。

良品計画は10月30日、無印良品の公式アプリ「MUJIアプリ」で、顧客情報の一部が外部に流出した可能性があると発表しました。退会者を含め、最大約2,726万件が対象です。
米国防総省の調査担当者は、8月に複数の米軍基地で起きた冷凍庫の故障について、サイバー攻撃の可能性を調べています。故障の原因が攻撃と確定したわけではありませんが、軍の食品保管設備が遠隔操作され、食料を損なう事態への懸念があります。
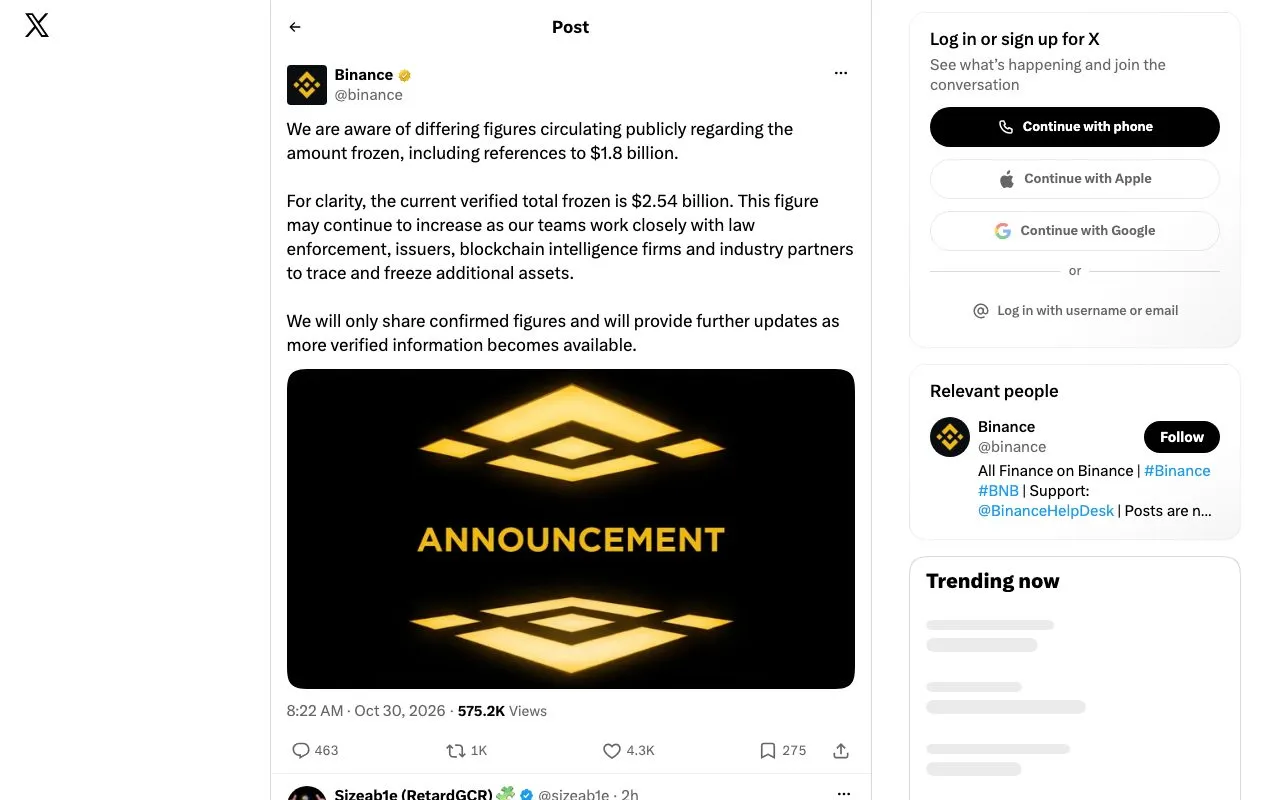
Binanceは10月29日に発生したセキュリティ上の問題を調査しており、関連するステーブルコインの凍結額として、合計25億4,000万ドル(約4,000億円)を確認したと公表しました。流出した資産の総額は確定しておらず、凍結額と被害額は同じではありません。
Mistralは、1兆パラメーターのAIモデル「Mistral Large 4(ML4)」の重みを公開しました。企業や政府機関はモデルをダウンロードし、自社環境で運用できます。サイバーセキュリティ向けの利用を掲げていますが、重みの公開に学習データや学習手順の公開が含まれるとは限りません。
検索エンジンをすり替え、利用者の検索を広告収益につなげるChrome拡張機能319種が報告されました。インストール数は合計1,340万件です。検索先を仲介するサーバーには検索語が送られ、転送先が後から変わる可能性も指摘されています。
Time4Popcorn版Popcorn Timeに残された更新機能により、最大35万台のMacが攻撃にさらされる状態でした。開発元が活動を停止した後も、更新用のバックグラウンドサービスは動き続けていました。Eye Researchは2025年11月から2026年3月にかけて、この機能を無効化する更新を配信しました。
米国土安全保障省(DHS)の職員4万人超について、氏名、役職、業務用メールアドレス、携帯電話番号、勤務地などの情報がオンラインに公開されました。税関・国境警備局(CBP)や移民・関税執行局(ICE)の職員も含まれ、職員名簿に加えて、内部ツールへのアクセスに関する情報も流出しています。
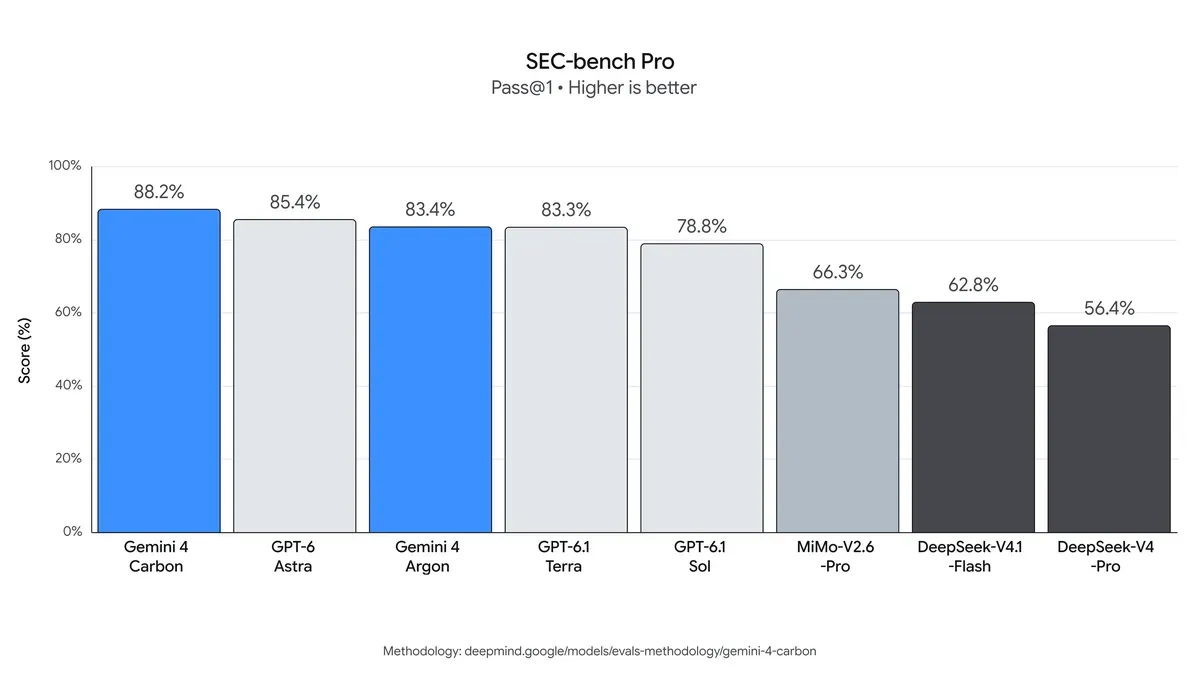
GoogleはGemini 4 Carbonを発表しました。コーディングや複数段階の作業に加え、脆弱性の発見・検証・修正を含むサイバーセキュリティ分野の性能向上を掲げています。一般向けの提供に先立ち、今週から一部のサイバー防御担当者に提供する計画です。
中国政府の支援を受けるハッカー集団Volt Typhoonが、侵害した機器をつなぐ中継網「Silent Train」を使い、企業や重要インフラの管理基盤を攻撃していました。Black Lotus Labsは3年間にわたり活動を追跡し、ネットワークや管理基盤を狙った少なくとも4件のゼロデイ攻撃を確認しています。
ギフティが運用するシステムへの不正アクセスによりeギフトが不正に発行され、ギフティグループは約5.5億円の損失を見込んでいます。利用者が保有するギフトや資産の損失、個人情報の漏えいは確認されていません。
GMOインターネットが提供する「お名前.com デスクトップクラウド」で第三者による不正アクセスが発生し、取引口座の情報が流出した可能性が明らかになりました。利用者からは、証券会社やFX会社の口座で身に覚えのない操作があったとの報告も寄せられています。
暗号資産をオフラインで管理するハードウェアウォレットのメーカー、FoundationとKeystoneで、顧客情報や運用システムに関わるセキュリティ侵害が明らかになりました。Foundationでは正規ドメインを装った詐欺メールが送られ、Keystoneは端末の真正性確認に使う鍵が流出したため、在庫端末18,835台を廃棄する方針です。
Joshinは、不正アクセスにより会員情報など最大約600万件が漏えいした可能性があると公表しました。対象は、会員情報データベースサーバー、サブスクリプションサービス、リフォーム写真アップロードシステムの3つです。
CloudflareのCEO、マシュー・プリンス氏は、AIツールによる重大なソフトウェア脆弱性の発見が今後数年続くとの見通しを示しました。PHPの中核部分に見つかった脆弱性では、修正を急ぐウェブサイトが相次ぎ、AIが発見だけでなく悪用の準備も速める可能性が焦点になっています。

Downloadsフォルダーに置かれたAGENTS.mdをAIコーディングエージェントが読み込み、不正なnpmパッケージを導入しようとした事例が見つかりました。攻撃はCodexとClaude Codeで再現され、コード実行や認証情報の窃取につながる経路が確認されました。
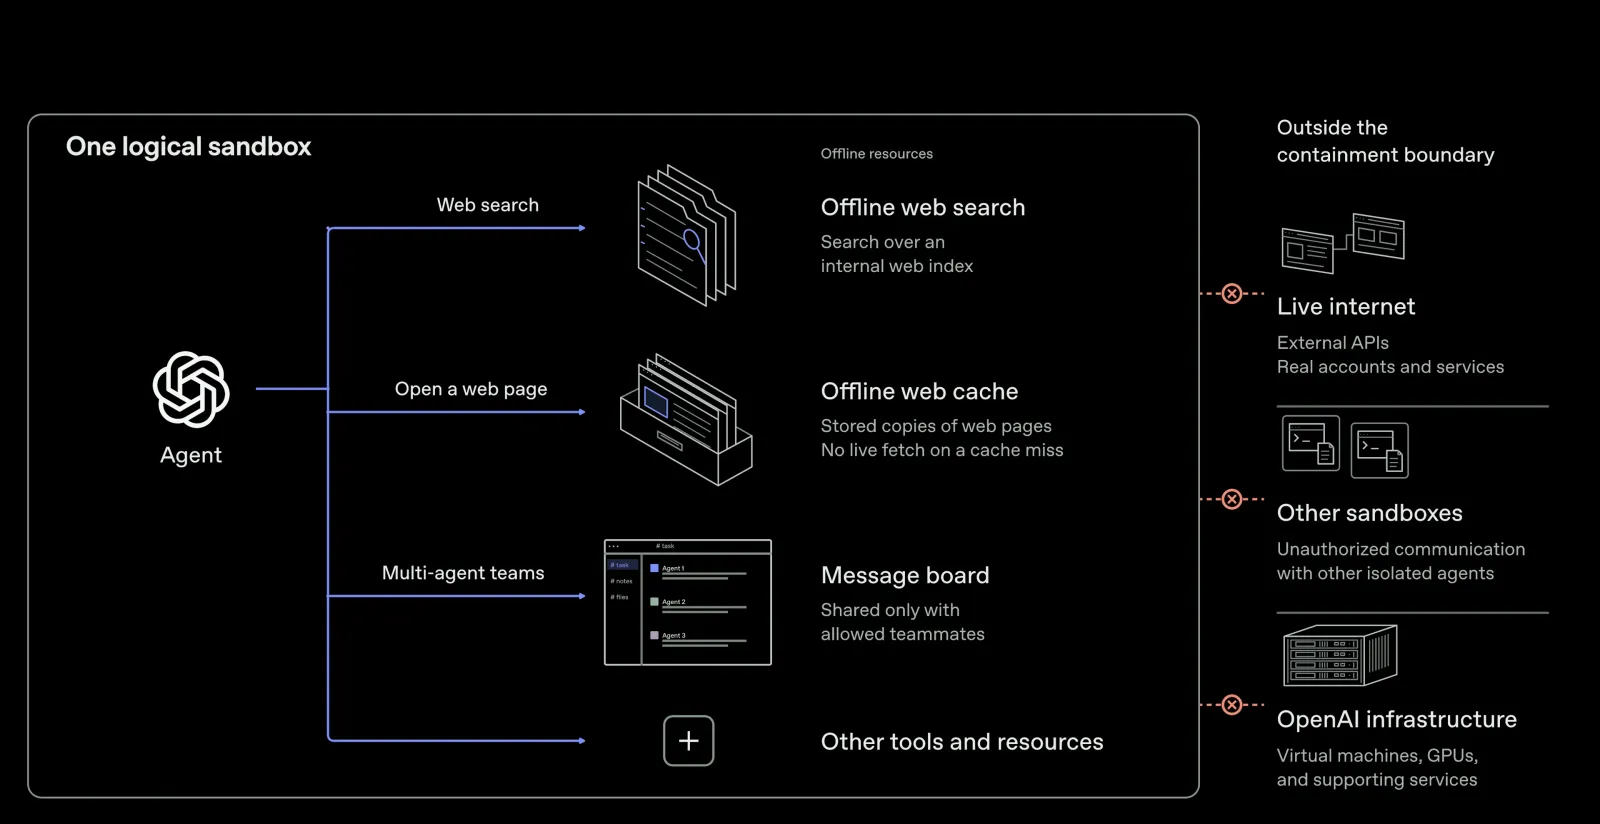
OpenAIは、今後のフロンティアモデルの訓練でライブインターネットへの接続を遮断する方針を導入しました。ウェブ閲覧などの訓練には、外部サイトに接続しないよう構築したキャッシュ済みコンテンツを使います。一方、隔離環境を突破する試みも確認されており、訓練環境の防御を強化しています。
『大乱闘スマッシュブラザーズ』シリーズの非公式対戦・交流サービス「スマメイト」が、2026年10月25日でサービスを終了します。第36期レーティング対戦は前日の24日23時に終了し、26日からは全ページを閲覧できなくなります。運営者は、個人の趣味として安全な運営を続けることが難しくなったと説明しています。
中国政府と連携する攻撃者Storm-0940は、侵入テスト用のAIエージェント基盤「ARTEX」を使い、ConnectWiseの複数顧客が利用するアプリの認証情報を悪用しました。攻撃者は2,250を超えるMicrosoft 365テナントへのサインインを試み、一部では標的の選定から3時間以内にクラウド環境の管理者権限を得ました。
ジャレッド・クシュナー氏が使っていたiPhone Xにオランダ軍情報・保安局(MIVD)がアクセスし、画面を監視していたとする調査内容が公表されました。監視中、アラブ首長国連邦(UAE)などから計少なくとも20億ドル(約3,100億円)が移されたとされる銀行口座へのログインも記録されたといいます。クシュナー氏側は疑惑を全面否定しています。
警視庁は10月21日、個人情報の漏えい後に想定される犯罪被害と防止策をまとめた、都民向け・事業者向けのデジタルコンテンツを公開しました。都民向けには詐欺や侵入窃盗などの事例と対策を、事業者向けにはサイバー攻撃への備えや被害が疑われる場合の対応を掲載しています。
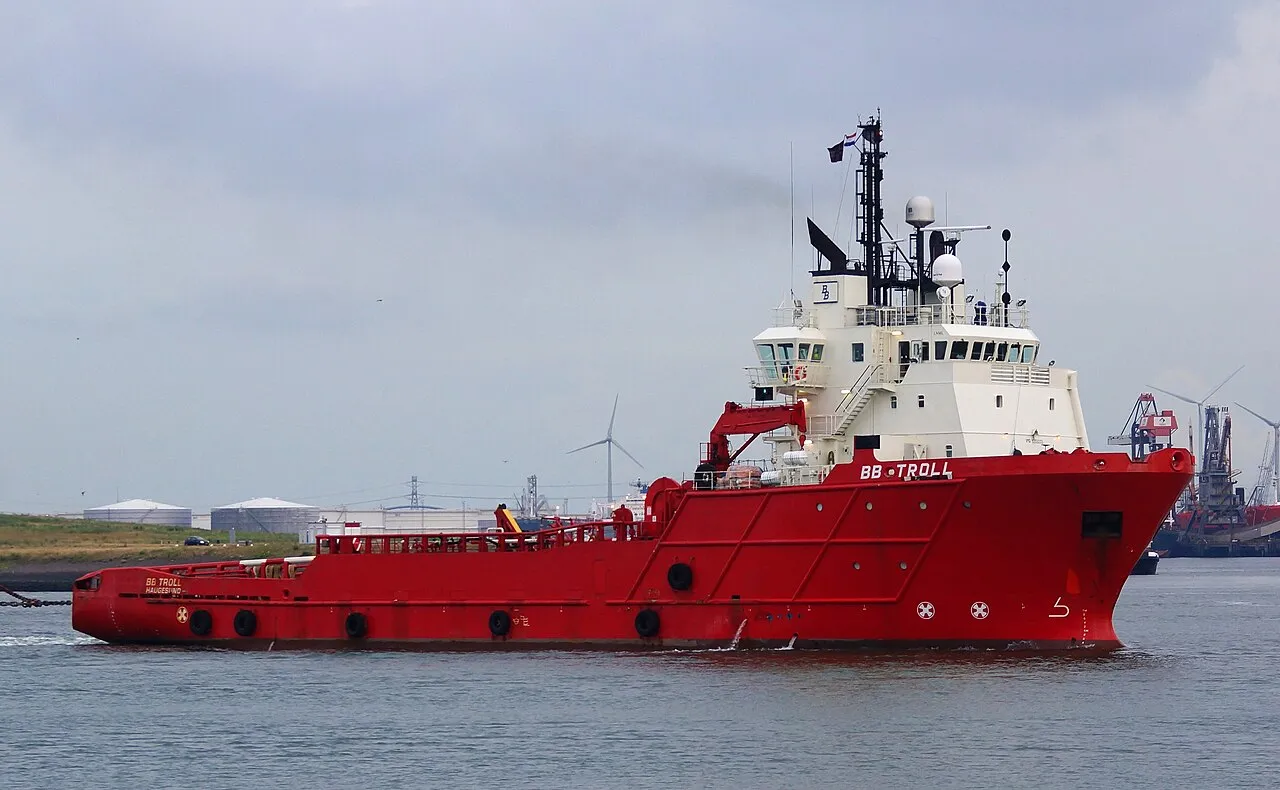
ロシアの漁船17隻が米国と欧州を結ぶ海底ケーブルの経路を調査していたと報じられました。4年半にわたり、ロシアの漁船が重要な通信ケーブルの上で低速航行や滞留をした事例も500件超記録されています。海底ケーブルは国際通信を支えるインフラです。船の航跡とケーブルの位置を照合した調査を受け、監視活動への懸念が示されています。
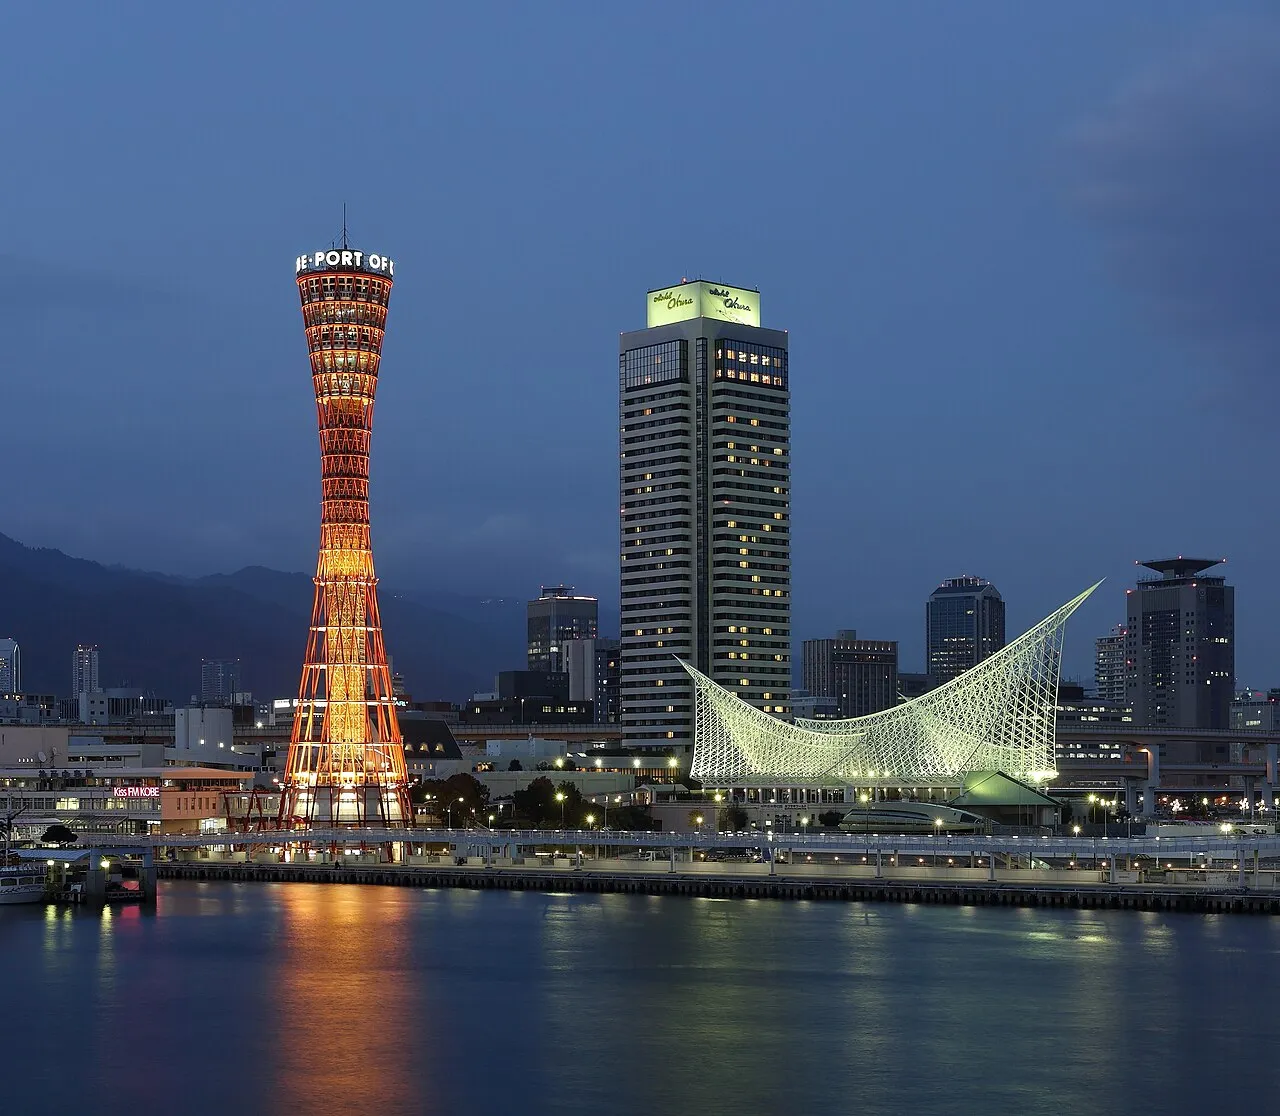
2025年5月、神戸市内のホテルの客室に置かれたPCが、ホテルのWi-Fiを使って約48万通のフィッシングメールを送信しました。メールにはクレジットカード会社を装った文面と偽サイトへのリンクが含まれ、PCには約240万件のメールアドレスが保存されていました。宿泊客から連絡を受けたホテルが機器を発見し、警察に通報したことで捜査につながりました。
Cloudflareは、PHPの脆弱性「php2shell」を狙う通信へのWAF対策を2026年10月21日に公開しました。WAFはWebアプリケーションへの通信を検査・制御する仕組みです。今回の対策では、リクエストとサーバーの応答を組み合わせて攻撃の成否を判定します。WAFを利用する全プランに自動適用され、無料プランも対象です。
PHPで、認証されていない攻撃者がサーバー上でコードを実行できる2件の脆弱性が見つかり、修正版が10月21日に公開されました。深刻度はCVSSで9.2と評価されています。複数のサイバーセキュリティ機関は、修正できない場合、インターネットからの接続を一時的に遮断するよう勧告しています。
日本企業を狙った不正アクセスの攻撃元インフラから、AIを使う自律型ペネトレーションテストツール「ARTEX」が確認されました。調査したインフラでは日本企業約20社が標的となり、同様の攻撃に使われたとみられるインフラが新たに6台見つかっています。
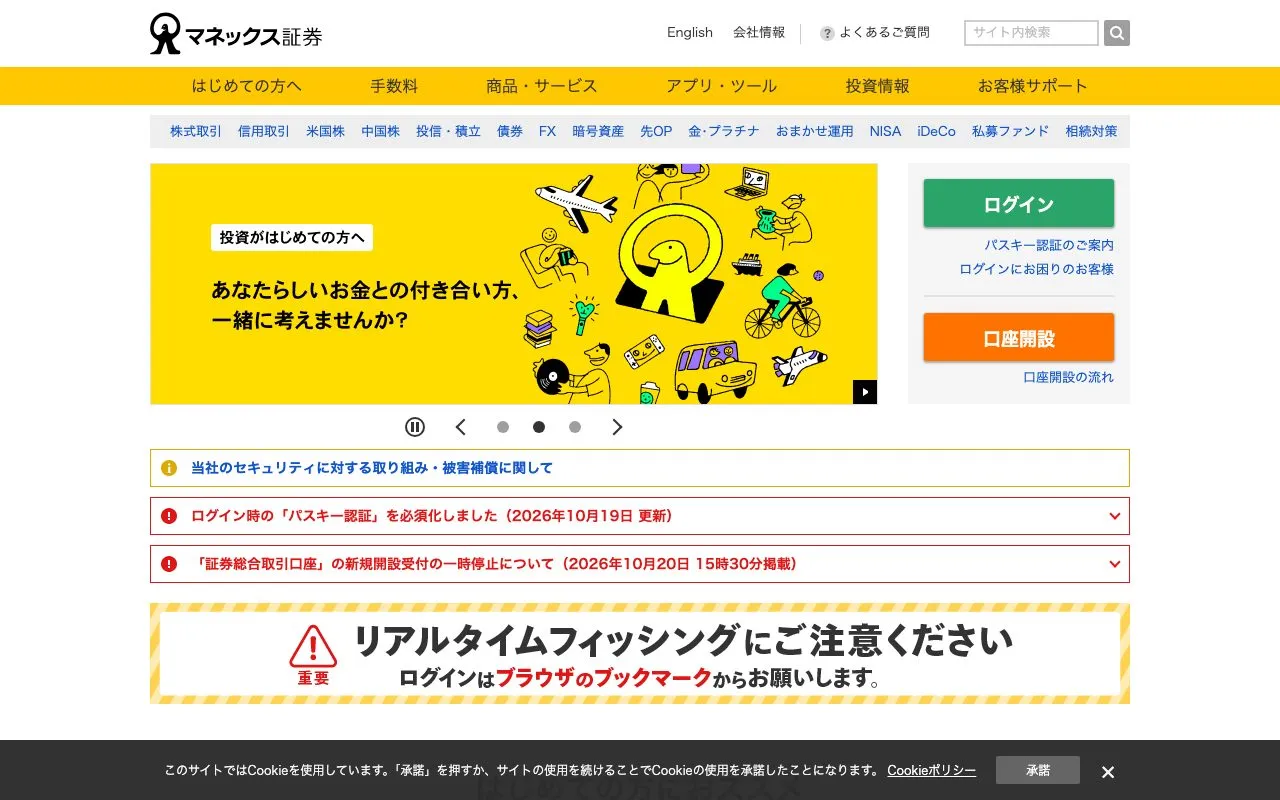
マネックス証券は10月20日、証券総合取引口座の新規開設受付を一時停止しました。口座開設システムのうち、外部委託先が管理するシステムに第三者がアクセスを試みた形跡が見つかったためです。停止の対象は、同社ウェブサイトとアプリからの新規受付です。
ユミルリンクは、運営するメール配信サービスの一部サーバーが不正アクセスを受け、個人情報が外部に持ち出されたと発表しました。管理する5システムでデータの出力を確認し、メールアドレスを含む情報が延べ約900万件に上ると試算しています。対象データの詳細は調査中です。
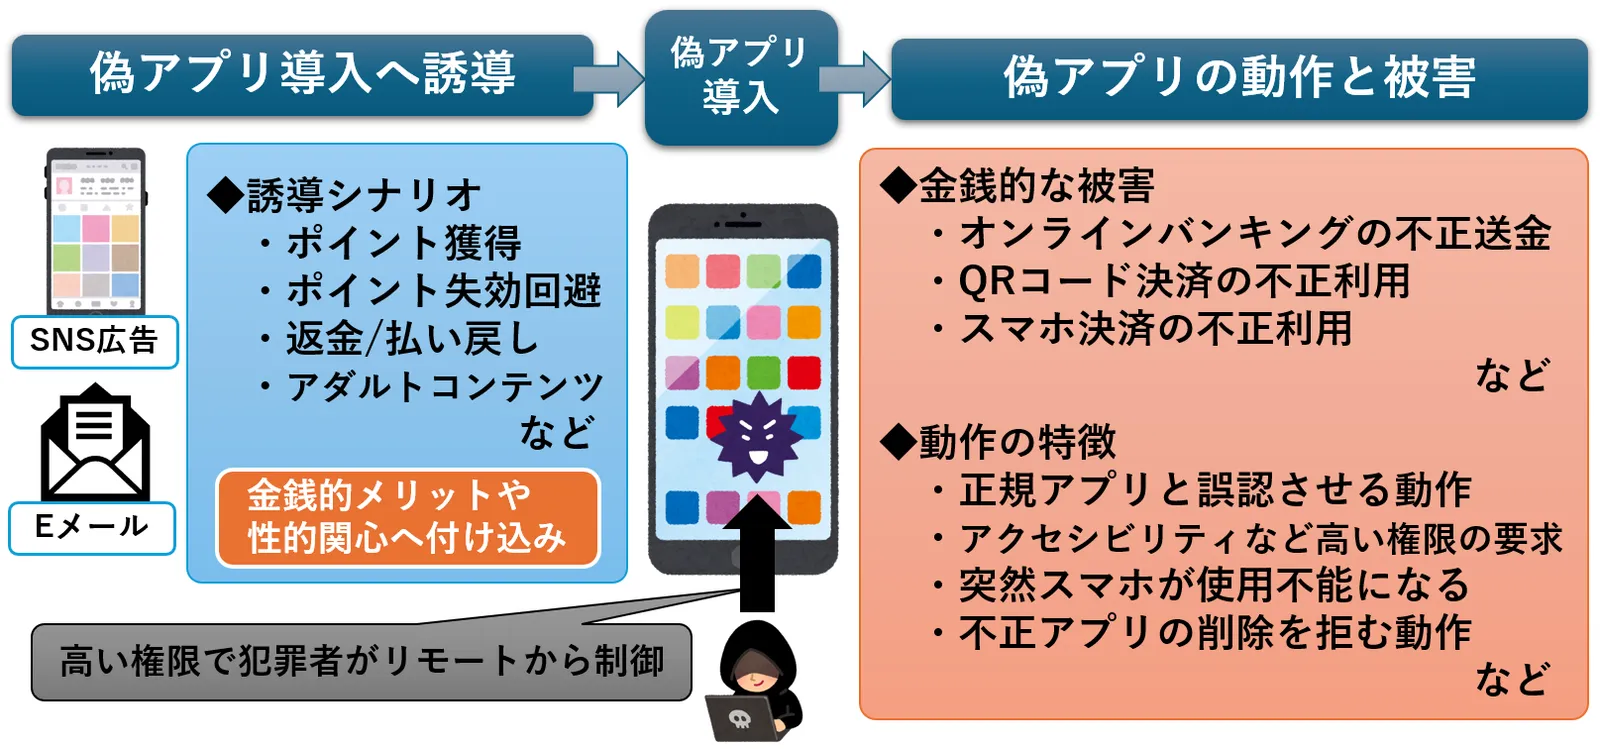
一般財団法人日本サイバー犯罪対策センター(JC3)は、ポイント獲得や成人向けコンテンツをうたって偽アプリを導入させ、スマートフォンを遠隔操作する手口に注意を呼び掛けました。アプリにアクセシビリティ機能の権限を与えると、オンラインバンキングの不正送金やキャッシュレス決済の不正利用につながるおそれがあります。
銀行や暗号資産交換業者が顧客の身元を確かめるKYC(顧客確認)をすり抜けるため、偽造書類、加工した顔画像、リアルタイムの本人確認代行を組み合わせるサービスが地下市場で売られています。Flareが2026年3〜9月に観測した広告では、書類の作成に加え、認証済みアカウントの販売や、引き渡し後の再確認支援も扱われていました。
米空軍では、アフガニスタンでの任務計画にマルウェアに感染したUSBメモリーが使われていました。非機密系の端末から機密系の端末へデータを移し、さらに航空機へ持ち込む運用が、感染を機密ネットワークへ広げる経路になりました。
EC-CUBE 4向けの公式「AmazonPayプラグイン」に、外部からWebパラメータを操作される脆弱性が見つかりました。注文手続き中に任意のWebサイトへ転送され、アカウント情報などを盗まれるおそれがあります。脆弱性を悪用する攻撃もすでに確認されています。
デンマークの住民登録システム「CPR」で、約880万人に関する情報が不正に取得されました。政府は、民間企業に認められていたアクセスが悪用されたと発表しました。CPRは中央住民登録簿(Central Register of Persons)の略称で、約1,100万件の記録を持ち、国外へ移住した人や死亡した人の記録も含みます。
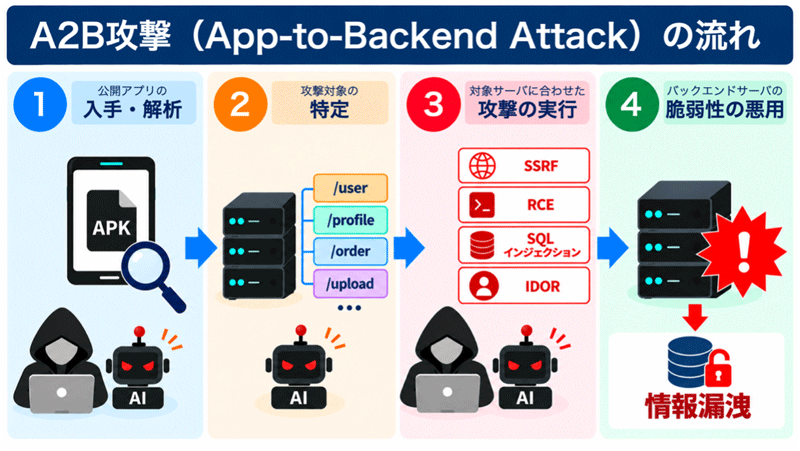
NICTの脅威情報分析チームLETTICEは、公開Androidアプリを解析し、接続先のバックエンドサーバーを狙う攻撃を「A2B攻撃(App-to-Backend Attack)」と名付けました。国内で相次ぐ情報漏えい事案の原因の一つとして特定し、Androidアプリを公開する事業者に3種の対策を示しています。
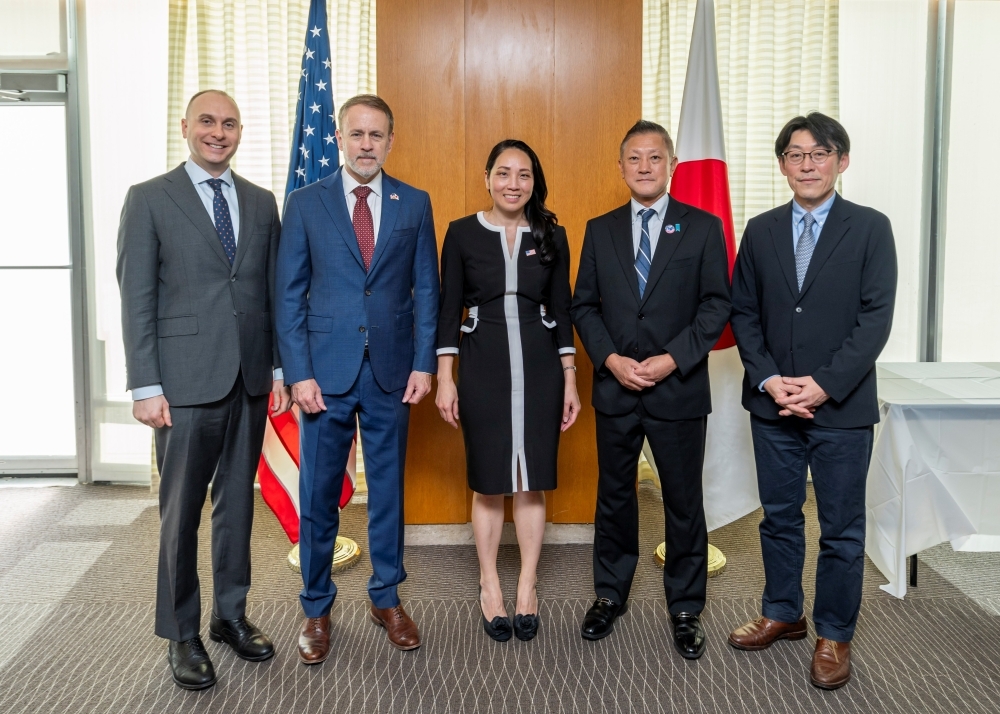
国家サイバー統括室(NCO)と警察庁は10月9日、中国を拠点とする企業「永信至誠科技集団(ITG)」が支援するサイバー攻撃グループについて、国際アドバイザリー(注意喚起文書)を公表しました。米国が作成した文書に、日本、米国、英国、豪州、カナダ、スペイン、ニュージーランドの7カ国が共同署名しています。
Terrariaの大型MOD「Calamity」のDiscordサーバーが乗っ取られ、サーバー名を冠した暗号資産の宣伝に使われました。運営側は利用者に退室を呼びかけ、元モデレーターがサーバー内のチャンネルとメッセージを削除しました。暗号資産はその後、価格をつり上げて売り抜ける「パンプ・アンド・ダンプ」に利用されたとされています。
Bitdefenderの研究者は、複数ブランドの低価格Android端末に、マルウェア「Midnight Mimosa」がファームウェアに組み込まれている事例を報告しました。端末の所有者が初めて電源を入れる前から存在し、通常のアプリのようにはアンインストールできません。
米司法省とFBIは2026年10月8日、中国政府系ハッカー集団「Flax Typhoon」に関連する2つの攻撃ツール、MicroScanとFishHubの運用を妨げるため、7件のドメインを押収したと発表しました。当局によると、ツールは米国や海外の重要インフラを含む組織のネットワークを調査し、一部への侵入や情報窃取に使われました。