集中管理基盤を狙うゼロデイ攻撃
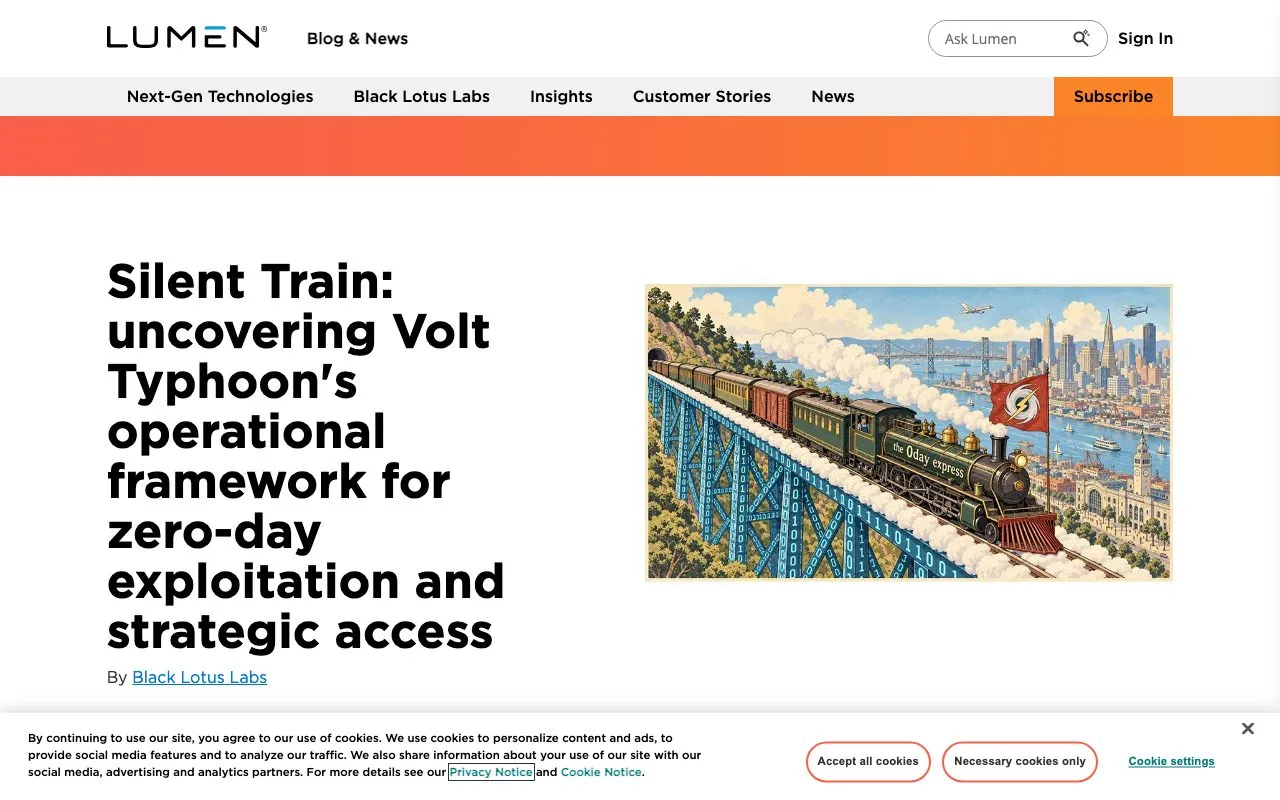
中国政府の支援を受けるハッカー集団Volt Typhoonが、侵害した機器をつなぐ中継網「Silent Train」を使い、企業や重要インフラの管理基盤を攻撃していました。Black Lotus Labsは3年間にわたり活動を追跡し、ネットワークや管理基盤を狙った少なくとも4件のゼロデイ攻撃を確認しています。
攻撃対象には通信事業者、政府機関、防衛関連企業、教育機関、公益事業者、衛星通信事業者、IT企業、交通・航空・緊急サービスなどが含まれます。被害組織が集中した地域として、カリフォルニア州、テキサス州、ハワイ州が挙げられています。
確認された脆弱性は、VeloCloud OrchestratorのCVE-2026-16812、Cisco Catalyst SD-WANのCVE-2026-20127、N-able N-centralのCVE-2025-8875とCVE-2025-8876、Versa DirectorのCVE-2024-39717です。Quest KACEも、ゼロデイ攻撃に使われた可能性が指摘されています。
使い捨ての中継機器で接続元を隠す
Silent Trainは、侵害した機器を攻撃のたびに組み合わせ、攻撃者と標的の間に複数の中継点を設ける仕組みです。通信は米国外の仮想プライベートサーバー(VPS)から始まり、侵害された機器を経由して標的へ向かいます。
中継にはSOHO機器(小規模オフィスや家庭向けのネットワーク機器)やIoT機器のほか、企業のシステムも使われました。Black Lotus Labsは、米国外の中継点から米国内の機器へ接続する構成を報告しています。米国に入るまでのノードは平均4台で、その後にもう1台を通る例もあります。
攻撃者は侵害した機器にSSH接続用の一時的なサービス、鍵、設定ファイルなどを置き、セッション終了後に削除します。セッションは通常8時間未満で終わります。2025年初めには、使い捨ての中継機器に加え、1〜3カ月維持する企業システムも組み込む構成へ移っていました。
KV-Botnetの停止後に変化した手法
KV-Botnetは、主にサポート終了済みのSOHO機器を侵害し、Volt Typhoonと標的の間の通信を隠すために使われました。対象機器にはCisco、NETGEAR、DrayTekの製品が含まれ、活動期間は2022年10月から2024年1月まででした。
米国の法執行機関はKV-Botnetを停止させました。Black Lotus LabsはSilent Trainの一貫した活動を2023年11月に初めて観測しました。KV-Botnetへの2度目の対処後は、機器の種類や活動地域、短期間で入れ替わる運用に変化が見られたとしています。
両者の違いは、中継網の維持方法にあります。KV-Botnetが侵害したSOHO機器を使うボットネットだったのに対し、Silent TrainはSOHO・IoT・企業の機器を必要に応じて連鎖させ、攻撃ごとに痕跡を消して構成を更新します。Black Lotus Labsは、KV-Botnetの停止がVolt Typhoonの従来の隠蔽手段を損ない、Silent Trainの整備と利用を後押ししたと説明しています。
管理権限が顧客環境にも及ぶ
Cisco Catalyst SD-WANでは、中央コントローラーがネットワーク全体の制御を担い、各拠点の機器の設定や保守を管理します。Cisco SD-WAN Managerは、複数機器へのソフトウェア導入、更新、プロビジョニングを一元的に行います。
SD-WANでは、制御プレーンが通信経路のルールを管理し、データプレーンが機器間で実際のデータを運びます。このような集中管理製品が侵害されると、攻撃者は管理権限を使って認証情報を盗み、接続先や顧客のネットワークへ到達できます。
対策としてBlack Lotus Labsは、管理インターフェースのインターネット公開を制限し、脆弱性を速やかに修正するよう勧めています。また、ログを一元管理して長期間保存することや、通常と異なる管理操作、顧客・取引先との信頼済み接続を点検することも挙げています。