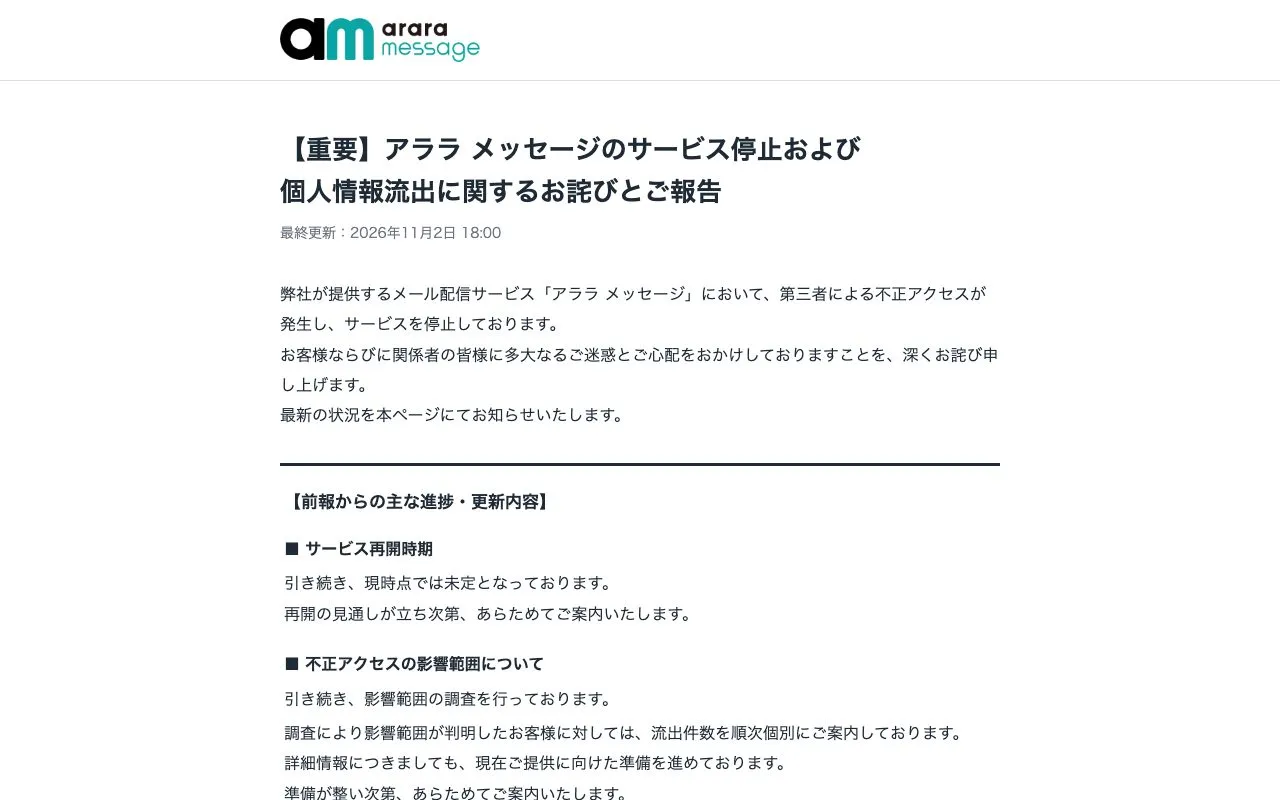
ペイクラウドホールディングスは11月2日、子会社アララが運営するメール配信サービス「アララ メッセージ」への不正アクセスで、メールアドレス約7,700万件が外部に持ち出された恐れがあると発表しました。契約企業の環境にあるサーバー97台で会員情報などの持ち出しも確認され、サービスは10月31日から停止しています。
契約企業のサーバー97台で情報持ち出し
第三者は10月28日から31日にかけて、アララ メッセージのサーバーを経由して複数のサーバーに侵入し、データベースの内容を外部に持ち出しました。対象は契約企業の環境にあるサーバー97台で、企業数は最大約380社と推計されています。
持ち出しが確認された、またはその恐れがある情報には、メールアドレスのほか、契約企業が登録した氏名、性別、生年月日、電話番号、会員番号、住所などが含まれます。登録項目は企業ごとに異なり、配信先などの記録も対象です。アララはサービス上でクレジットカード番号を保有していないとしています。
メールアドレス約7,700万件は調査時点の集計で、精査が続いています。個人が複数のアドレスを持つ可能性があるため、この件数は利用者数を示すものではありません。契約企業や対象情報の範囲も調査中です。
初報の対象と不審メール送信
10月29日の初報では、共用環境への不正アクセスでメールアドレス約301万件が持ち出されたと発表されていました。その後の調査で、重複を除いたメールアドレスは338万6,187件と判明し、関係する契約企業は61社でした。このうち5社が登録した氏名や会社名などを含む顧客データも、最大41万1,827件持ち出されました。
共用環境への侵入では、第三者が10月27日から28日に管理画面へ不正にログインし、データの出力機能などを悪用しました。当初公表されたウェブサーバーの脆弱性に加え、システム環境の問題も発生に関係していたことが分かっています。
また、10月28日から30日には、サービスの2つの環境が不正利用され、クレジットカード会社を装うメールが最大約713万通送信されました。送信元は「news@arara.com」で、宛先は第三者が外部から持ち込んだアドレスです。該当するメールを受信した場合、アララは本文中のURLを開かず削除するよう案内しています。
サービス停止と調査・利用者への連絡
アララは被害拡大を防ぐため、10月31日にアララ メッセージの提供を停止しました。再開時期は未定で、侵入経路の特定、認証情報の全面的な変更、システムの安全性確認を行ったうえで判断するとしています。再開時には、契約企業に管理画面のパスワードやAPIキーなどの再設定を求める予定です。
ペイクラウドホールディングスは、外部の専門機関とともに侵入経路や影響範囲を調査し、システムの再構築と監視体制の強化に取り組むとしています。調査で判明した件数などは今後変わる可能性があり、業績への影響も精査中です。
アララは影響が判明した契約企業に、対象となる環境や流出した情報を個別に連絡しています。詳細情報の提供に向けた準備も進めており、顧客企業が個人情報保護委員会へ報告する場合は、アララとの連名報告を選べると案内しました。
個人情報保護委員会への報告と業界の事案
個人情報保護委員会は、不正アクセスによる個人データの漏えい、またはその恐れを、事業者に報告が求められる事態の例として挙げています。要配慮個人情報、財産的被害のおそれ、不正目的の攻撃、本人が1,000人を超える漏えいなども報告対象の要件です。
報告対象となる漏えい等が起きた場合、個人情報保護委員会への報告に加え、本人への通知も必要です。通知は状況に応じて速やかに行い、概要や対象となる個人データの項目、原因などを分かりやすく伝えるとされています。本人への通知が難しい場合には、ウェブサイトでの公表や問い合わせ窓口の設置などが代替措置の例です。
法人向けメール配信サービスでは、ラクスライトクラウドの「ブラストメール」で全契約者345件の個人情報が漏えいしたと発表されています。ユミルリンクの「Cuenote FC」では、他のシステムを含む50システムが不正アクセスを受け、メールアドレスを含む情報が延べ最大5,162万8,280件流出したと発表されました。