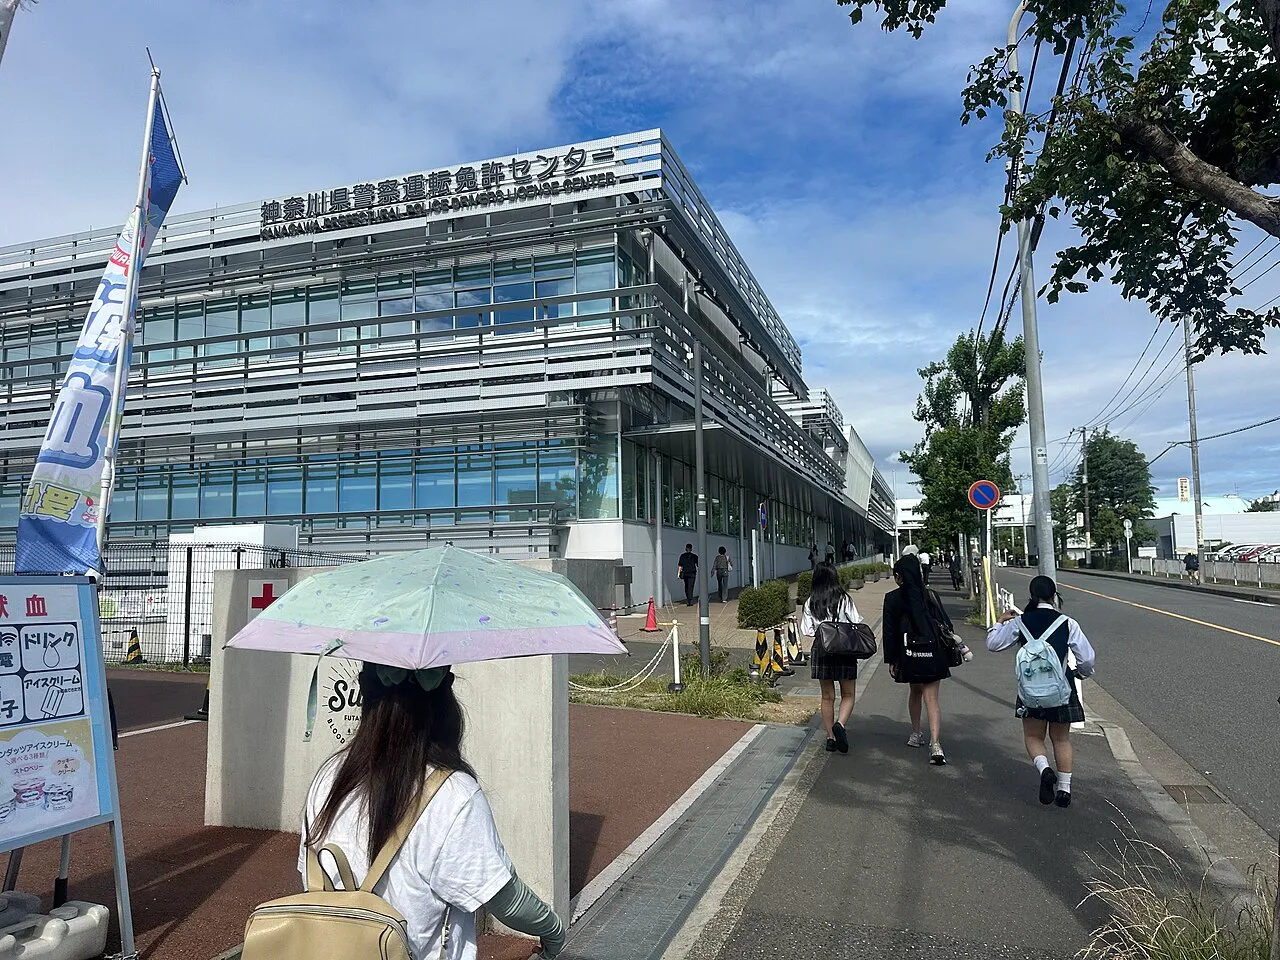
神奈川県警で、免許更新時に回収した失効免許証を警備部門が情報収集に使っていたことが明らかになりました。一般ドライバーの免許証も対象に含まれ、運用は約30年前から続いていたとみられています。免許行政のために取得した個人情報を別の目的に使うことは、個人情報保護法が定める利用制限との関係が問われています。
失効免許証を警備部門へ渡していた運用
神奈川県警の警察署は、運転免許の更新時に回収した失効免許証を、公安捜査を担う警備部門に渡していました。警備部門は、過激派や右翼関係者の顔写真を情報収集の資料として使っていたとされています。
対象は監視対象者に限らず、一般ドライバーの失効免許証も含まれていました。こうした免許証を網羅的に警備部門へ渡す運用が、約30年前から常態化していたとみられています。
神奈川県警は、免許証の受け渡しや利用の実態を調べています。警察庁は、不正に取得した情報を削除し、他の都道府県警でも同様の取り扱いがないか一斉調査を始めたとしています。
行政機関の個人情報利用を制限する法律
個人情報保護委員会のガイドラインは、行政機関や地方公共団体の機関などによる個人情報の取り扱いを対象としています。同法の目的には、個人情報の有用性に配慮しながら個人の権利利益を保護することが含まれます。
同ガイドラインは、利用目的以外の目的で個人情報を利用・提供することを原則禁止する項目を設けています。個人情報保護委員会の行政機関等向け事務対応ガイドは、この原則を個人情報保護法第69条第1項に対応づけ、例外的に認められる場合を同条第2項に整理しています。
行政機関等の内部での利用についても、事務対応ガイドは第69条第4項の「利用の制限」として扱っています。免許行政のために扱う情報を警備目的へ回す運用は、目的外利用の原則や内部利用の制限との関係が問題となり、警察庁は個人情報保護法に抵触する可能性が高いとの見解を示しています。
オンライン本人確認では免許証画像からICチップへ
免許証画像を使う本人確認をめぐっては、民間金融機関でも方式の見直しが進んでいます。日本では2027年4月から、オンライン手続きでマイナンバーカードなどのICチップ情報を使う本人確認を求め、運転免許証などの画像を使う方法を禁じる規則が施行される予定です。
みずほ銀行は、口座開設のオンライン本人確認で免許証などの画像を使う方法をやめ、マイナンバーカードなどのICチップ情報を使う方式に切り替えました。この変更は、タイムズカーの不正アクセスで、現会員と元会員100万人超の免許証画像が流出した事案などを受けて進められています。
画像を送る方式からICチップ情報を読み取る方式へ移る動きは、本人確認書類の画像が流出した場合の悪用リスクを踏まえた対応です。一方、神奈川県警の事案は、取得済みの情報を行政機関の内部で別の目的に使っていた問題です。