公式Xアカウントで不正アクセス
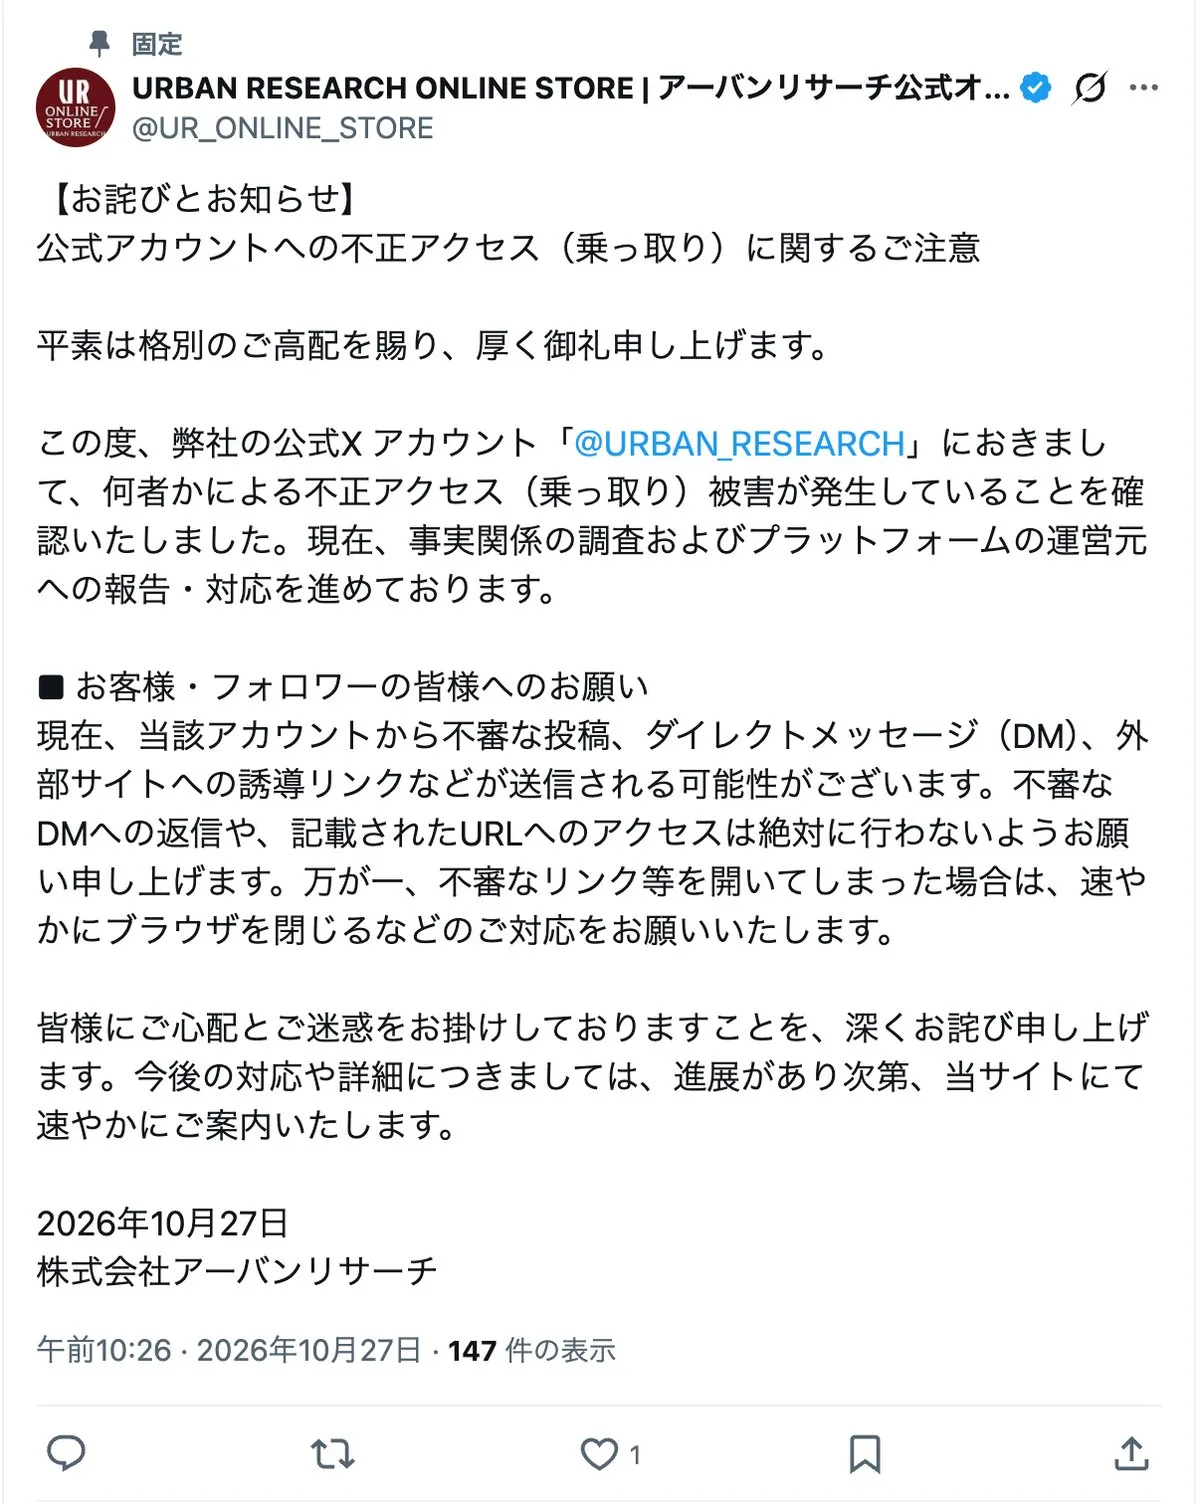
アーバンリサーチは、公式Xアカウント「@URBAN_RESEARCH」で不正アクセスが発生したと公表しました。事実関係を調べ、Xの運営元へ報告して対応を進めています。
同社の公式サイトと公式オンラインストアのXアカウントは、乗っ取られたアカウントから不審な投稿やダイレクトメッセージ、外部サイトへのリンクが届く可能性があるとして注意を促しました。
心当たりのない投稿やメッセージには返信せず、記載されたURLにもアクセスしないよう呼びかけています。リンクを開いてしまった場合は、速やかにブラウザーを閉じるよう案内しました。
認証情報が盗まれる経路と予防策
企業のアカウントを含む認証情報は、フィッシングや、端末から情報を盗む「インフォスティーラー」と呼ばれるマルウェアを通じて奪われることがあります。攻撃者がネットワークに侵入した後、IDとパスワードをまとめたファイルを探す場合もあります。
OSやブラウザーに定期的に更新プログラムを適用し、不審なファイルやリンクを開かないことが対策です。多要素認証を設定すると、パスワードなど一つの認証情報だけに頼らず、アカウントを守る手段を加えられます。
業務端末では個人用ブラウザーアカウントを使わないことも対策の一つです。パスワードやログイン状態を保つCookie(ウェブサイトの利用状態を記録する情報)が個人用端末と同期していると、個人用端末が感染した際に業務用の認証情報も盗まれるおそれがあります。
リンクを開いた後に確認すること
英国の国家サイバーセキュリティセンター(NCSC)は、不審なリンクを開いても、個人情報を入力せず、ファイルのダウンロードやソフトのインストールもしていない場合は、アカウントに関するメールや通知に不審な動きがないか確認するよう案内しています。
リンク先でソフトのインストールを指示された場合や、端末が感染した疑いがある場合は、ウイルス対策ソフトがあれば全体スキャンを実行し、検出された問題を処理します。職場のパソコンやスマートフォンで不審なメッセージを受け取った場合は、勤務先のIT部門に連絡するようNCSCは勧めています。
パスワードを入力した場合は、同じパスワードを使っているアカウントも変更します。銀行口座やカード情報を入力した場合は、金融機関へすぐ連絡し、必要に応じてオンラインバンキングからカードを停止します。
不審な投稿やDMへの対応
偽の連絡では、信頼する組織や人物を装って情報を入力させる手口が使われることがあります。
アカウントにログインできなくなったり、身に覚えのない投稿や操作を見つけたりした場合は、アカウントが侵害された可能性があります。パスワードの変更や端末のスキャンは、リンク先で入力した情報や実行した操作に応じた対応です。
アーバンリサーチは、今後の対応や詳細に進展があれば公式サイトで案内するとしています。