e-Taxが緊急メンテナンス後に再開、国税庁は情報漏えいなしと確認
国税庁は2026年11月4日、国税電子申告・納税システム「e-Tax」で不審な通信を検知し、確認のため機器の緊急メンテナンスを始めました。e-Taxは国税の申告や納税に使うシステムです。
好奇心が、日常をおもしろくする
国税庁は2026年11月4日、国税電子申告・納税システム「e-Tax」で不審な通信を検知し、確認のため機器の緊急メンテナンスを始めました。e-Taxは国税の申告や納税に使うシステムです。
SHIFT UPとLevel Infiniteは11月4日、『勝利の女神:NIKKE』のPCランチャーで、スクリプトファイルが第三者によって改ざんされた可能性のある異常を確認したと発表しました。PCランチャーは、PCでゲームを起動するためのソフトです。運営は同日2時30分頃、クライアントを修正し、アップデートしました。
Cloudflareは、重大なインターネット脆弱性を扱う公開情報フィード「Zero Wire」をCloudflare Radarのセキュリティ欄で公開しました。脆弱性の平易な説明、調査対象、推奨対応、根拠資料やベンダーの案内をまとめ、組織が影響を調べるための情報を提供します。
GMOグローバルサインのID管理・シングルサインオンサービス「GMOトラスト・ログイン」で、2492社・4万5030人の情報を含むファイルが第三者に取得されました。ファイルは2017年11月14日頃から2026年9月15日まで外部から取得できる状態にあり、同社は設定不備と一時ファイルの保存方法を原因として挙げています。
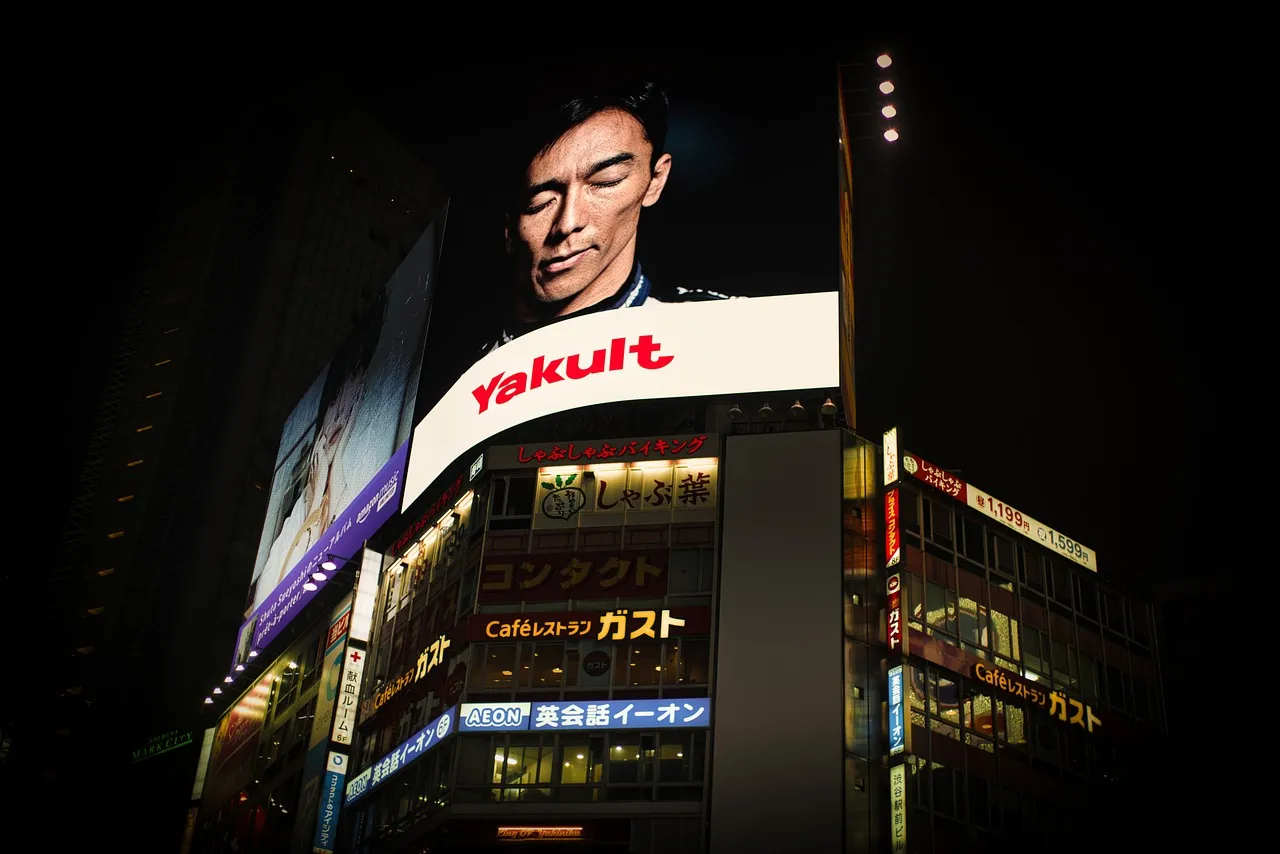
木曜日、エジプト、マレーシア、ブラジルのデジタル看板に性的映像が表示されました。イラクと中国でも起きたとの主張がありますが、確認の度合いには差があります。複数国で同時に看板の表示内容が書き換えられました。
Lenovoの指紋認証付きUSBメモリー「ThinkPlus FU100」は、AES-256暗号化をうたっていましたが、内部のSDカードに保存されたデータは暗号化されていませんでした。指紋認証はUSB接続を有効にするだけで、カードを取り出せばデータにアクセスできる状態でした。調査では、ほかのメーカーのUSB製品やコピー防止ソフトにも、固定鍵やパスワード漏えいにつながる問題が見つかっています。
Atredis PartnersのBryan Alexander氏らは、Windows版Steamでリモートコード実行(RCE)に関する問題2件と、ローカル権限昇格(LPE)に関する問題4件を報告しました。研究者らは、攻撃者が標的と同じSteamアカウントで認証されたクライアントを操作できる条件で、利用者がリンクをクリックしたりファイルを開いたりせずにコードを実行させる「ゼロクリック」の手法も実証しました。
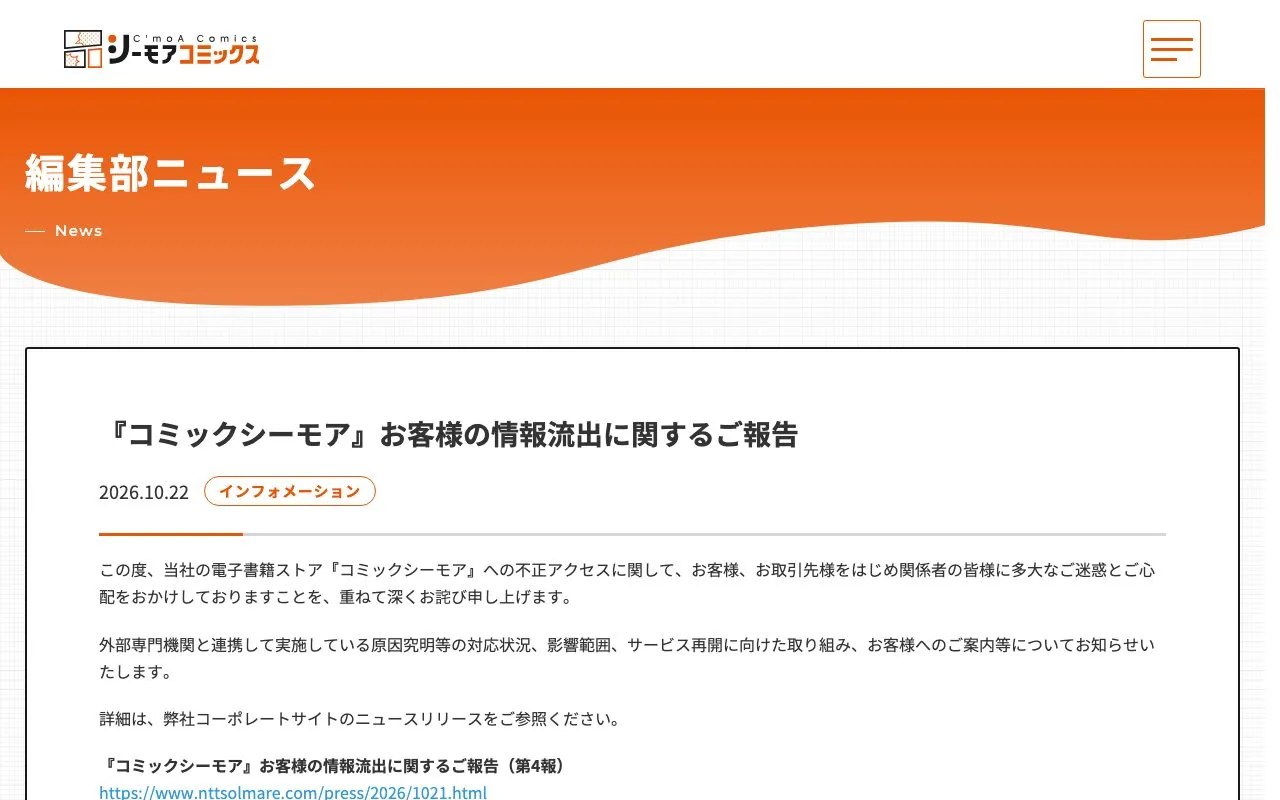
コミックシーモアは、第三者による不正アクセスと会員情報の一部流出を受けて10月15日から停止していたサービスを、10月29日に一部再開しました。停止から約2週間を経ての再開ですが、利用できる機能は限られています。

AI開発ツール5製品の内蔵ブラウザーで脆弱性が見つかりました。Cursorではホスト上でのコード実行、Claude Desktop、Codex、VS Codeではローカルファイルの読み取り、GitHub Copilotではアドレスバーの偽装につながる問題が確認されています。CursorとCopilotの問題は修正されましたが、報告時点でCodexとVS Codeの問題は未修正です。

Binanceは、最大約58億ドル(約9,200億円)相当の暗号資産に関わるセキュリティ問題を調査しています。TetherとCircleは関連するUSDT・USDCを合わせて23億ドル(約3,600億円)超凍結しました。
Thrive Holdingsは、米国の住宅・小規模事業者向けセキュリティ企業ADTの買収で合意しました。ADTの株主には1株当たり10ドル(約1,600円)が現金で支払われます。取引額は株式価値で約76億ドル(約1兆2,000億円)、企業価値で153億ドル(約2兆4,000億円)です。取引完了後、ADTは非公開会社となり、ニューヨーク証券取引所での株式売買は終了する予定です。
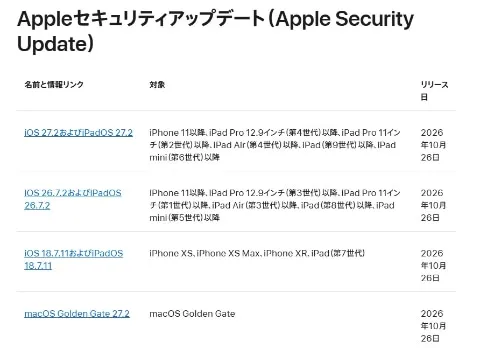
Appleは10月26日、iPhoneやMacなどのOSとSafariのセキュリティアップデートを公開し、複数の脆弱性を修正しました。中には、細工されたWebページを閲覧するだけで攻撃者がコードを実行する恐れがあるWebKitの問題も含まれます。
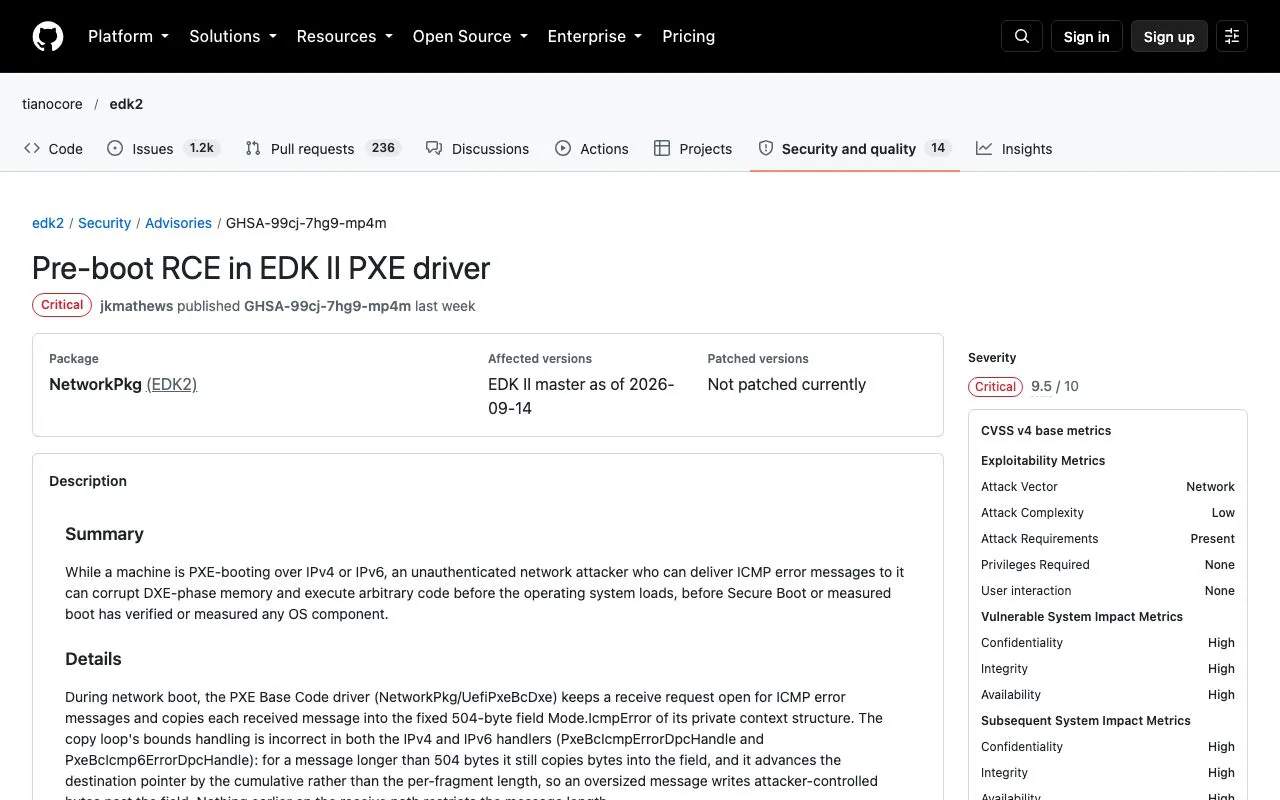
EDK IIのPXEドライバーに、ネットワーク経由でコードを実行されるおそれのある脆弱性「CVE-2026-97631」が見つかりました。深刻度は10段階中9.5です。悪用されると、OSの起動前にファームウェア上でコードが実行される可能性があります。
TailscaleのSSH機能などに、認証済みの接続からroot権限で操作される可能性のある脆弱性が見つかり、修正を含むクライアント版v1.104.4が2026年10月27日に公開されました。TailscaleはSSH機能の一律停止を求めていませんが、更新前の対策として、アクセス対象の見直しやSSH転送の停止を案内しています。
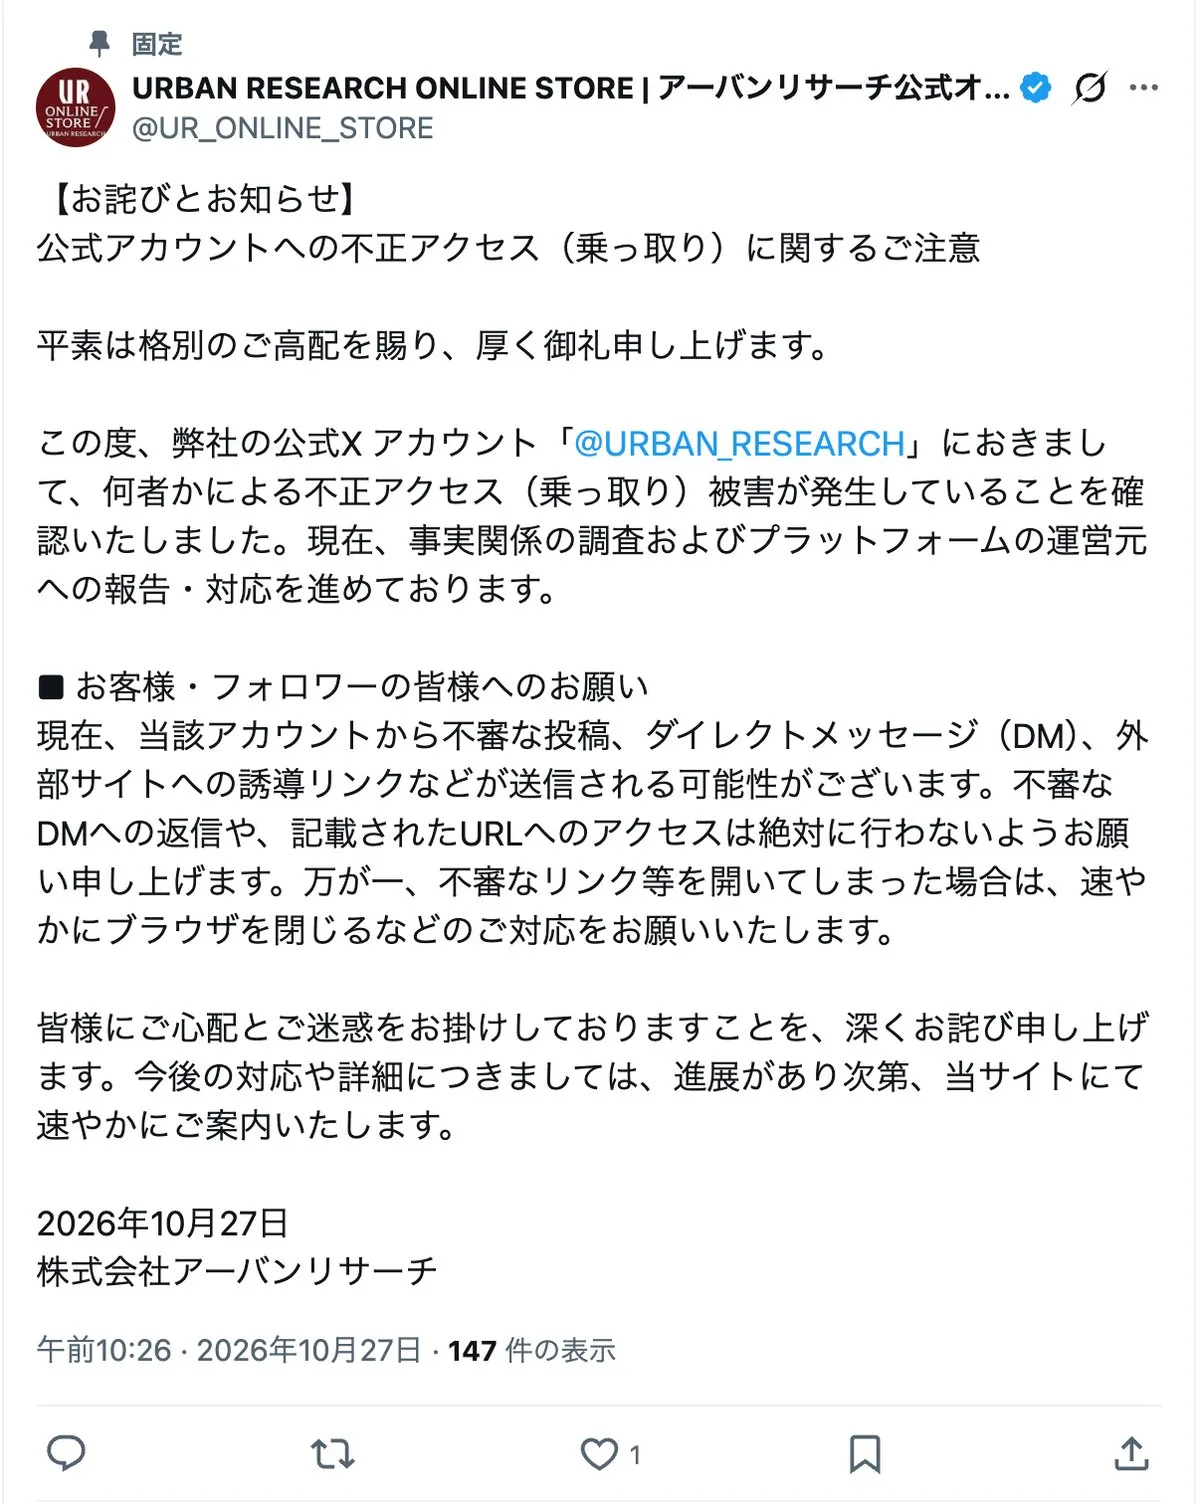
アーバンリサーチは、公式Xアカウント「@URBAN_RESEARCH」で不正アクセスが発生したと公表しました。事実関係を調べ、Xの運営元へ報告して対応を進めています。
ユミルリンクは2026年10月26日、同社システムへの不正アクセスに関する第二報を公表し、情報漏えいが確認された対象が50システムに広がったと明らかにしました。メール配信サービス「Cuenote FC」では延べ51,628,280件のメールアドレスを含む情報が漏えいし、顧客管理などを行う「Cuenote BASE」では190件の契約者情報が閲覧可能な状態になっていました。
PHPで未認証の攻撃者がサーバー上でコードを実行できる重大な脆弱性が見つかり、修正版が公開されました。修正の遅れには、対応チームの人員不足と意思決定の停滞が関わり、PHP Foundationは体制の見直しを進めています。一方、PHPのインストール環境の多くはサポート終了済みのバージョンを使っており、修正を届ける側だけでなく、運用側の更新も課題です。
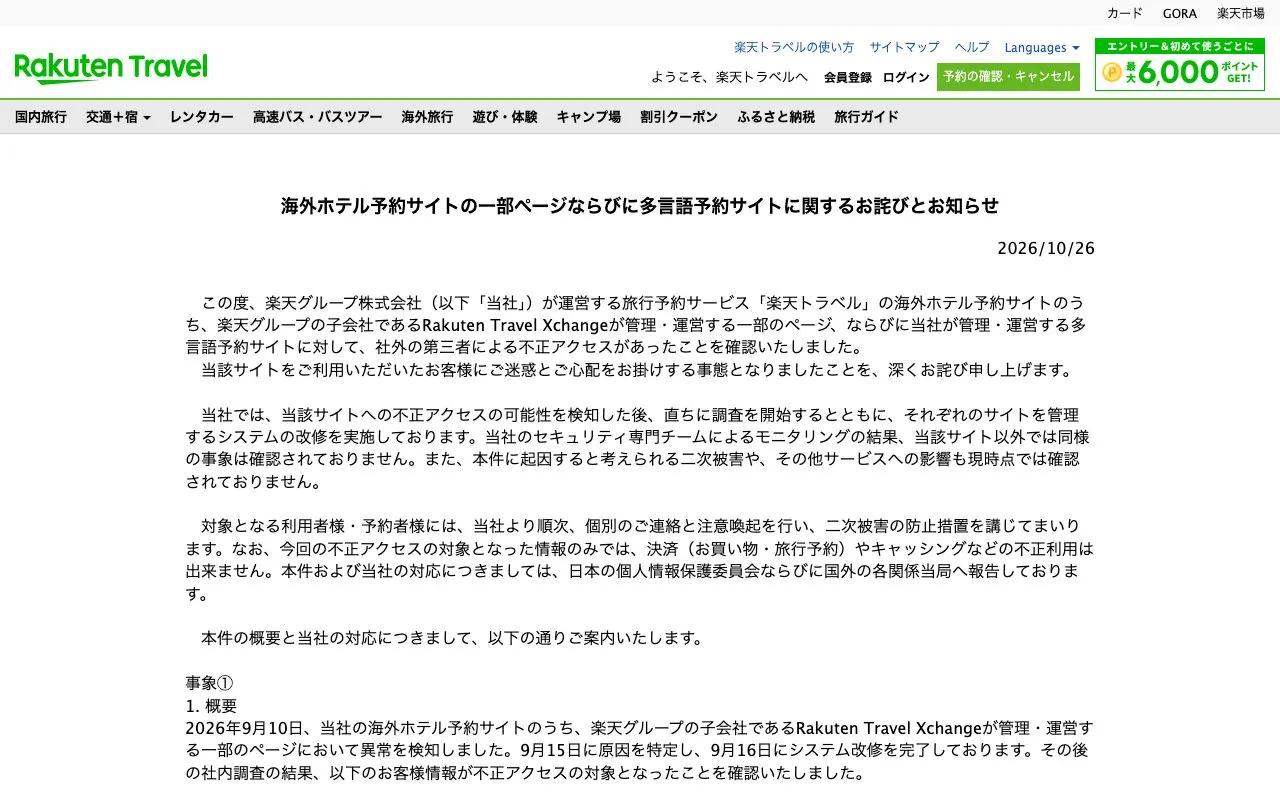
楽天トラベルの海外ホテル予約サイトと多言語予約サイトで、第三者による不正アクセスが確認されました。対象は予約者、ログイン利用者、宿泊施設従業員の情報で、発表された件数を単純合計すると最大約354万件です。対象情報にはカード情報の一部も含まれますが、楽天グループは今回の情報だけでは決済などに不正利用できないとしています。
Googleが開発した圧縮技術Brotliのデコーダーに、細工されたデータでメモリー破損を起こす脆弱性が見つかりました。条件によってはメモリー内容の漏洩や、認証なしでのリモートコード実行につながるおそれがあります。Node.jsのほか、複数のソフトウェアにも修正版が出ています。
AIで家族の声を複製し、誘拐を装って送金させる詐欺が起きています。米カリフォルニア州の女性は、娘の声に聞こえる助けを求める音声を聞いて約5時間にわたり指示に従い、メキシコへ計5,400ドル(約85万円)を送金しました。娘はその間、職場にいました。
PHPで、ウェブサイトの乗っ取りやマルウェアの遠隔実行につながる可能性がある3件目の脆弱性「CVE-2026-115560」が見つかりました。PHP Foundationは、発生に必要な設定の組み合わせは実用環境では極めてまれだとして、緊急修正を見送り、次回の通常リリースで修正版と詳しい勧告を公開する方針です。
Ruby開発チームは10月23日、Ruby 4.0.9、3.4.12、3.3.13を公開しました。いずれも正規表現エンジンOnigmoの不具合を修正しています。GitLabは、この問題がサーバー上での任意コード実行につながる可能性を確認しました。
LibreSSL 4.4.0が10月22日に公開されました。OpenSSLから分岐した暗号・TLSソフトウェアの新しい安定版で、SHA-3の処理改善やバグ修正が含まれます。
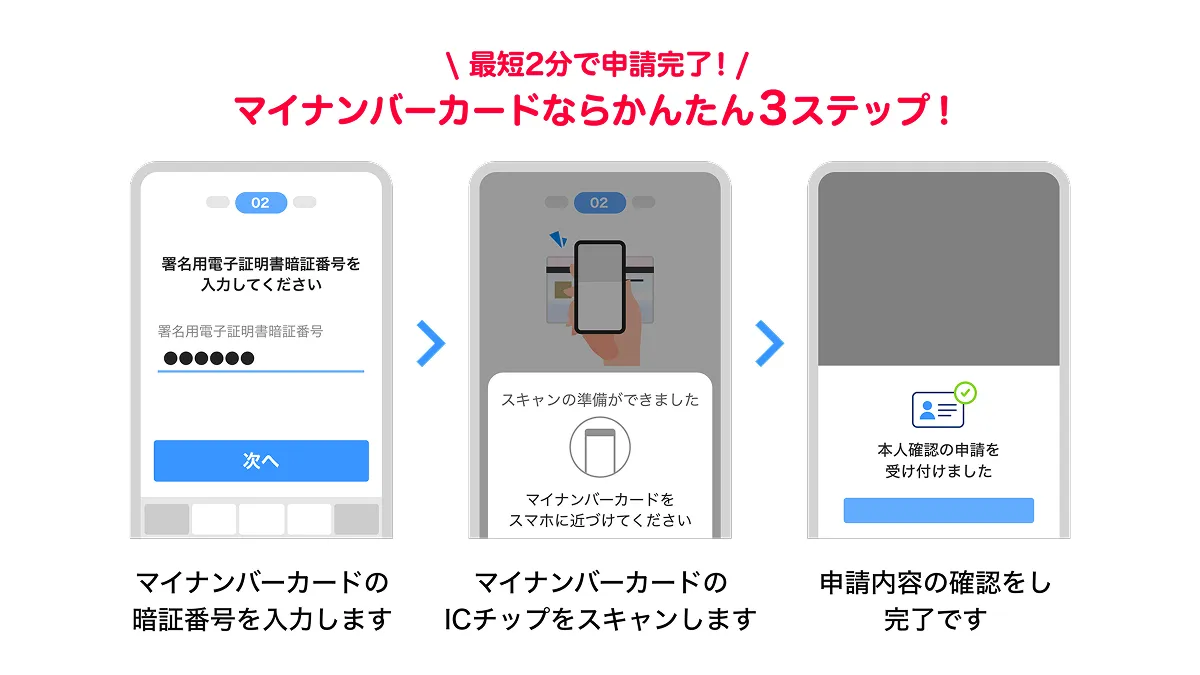
PayPayは、本人確認書類を撮影して送る申請を2026年11月上旬までに廃止し、ICチップを読み取る方式に統一します。2027年4月1日に予定される犯収法施行規則の改正に先立つ対応で、本人確認書類の画像情報を使ったなりすましへの対策を強化します。
Node.jsで10件の脆弱性が判明し、開発チームは26.x、24.x、22.x向けの修正版を公開しました。Brotli形式の圧縮データを展開する処理には、リモートからコードを実行されるおそれのある問題が含まれています。
Switch 2で、ゲーム改造や自作ソフトの実行につながるソフトウェア脱獄が実証されました。現在の手法はuserlandと呼ばれる一般ユーザー権限の範囲にとどまり、カーネルを含む本体全体は制御できません。初代Switchで2018年に見つかった起動時の脆弱性とは、仕組みや修正の難しさが異なります。

Nintendo Switch 2で、ゲーム改造や自作ソフトの実行などを可能にするソフトウェア脱獄が確認されました。開発者のSammy Hajhamid氏によると、この手法は本体を起動するたびに操作が必要なテザー型で、初代Switchで見つかった修正困難なハードウェア脆弱性とは仕組みが異なります。
Railwayは、顧客の環境変数を保存するシステムで不審な動きを検知し、一部の変数が復号された状態で第三者に取得された可能性があると明らかにしました。環境変数にはAPIキーやデータベースの認証情報などが含まれる場合があるため、全利用者に値の更新と関連ログの確認を求めています。

PHPの2件の重大な脆弱性について、Amazonは一般公開の4日前に攻撃の試みを確認し、公開後は実環境で悪用が広がっていると警告しました。PHPは多くのウェブサイトで使われており、脆弱性を突かれると、認証なしでサーバー上のコードを実行されるおそれがあります。PHPの開発チームは修正版を公開しており、影響を受ける環境では更新が必要です。
1Passwordは、AIエージェントが利用者のパスワードを見たり受け取ったりせず、ウェブサイトへログインできる「1Password for Agents」を発表しました。エージェントがログインを求めると、利用者は必要な認証情報と用途を確認し、自分の端末で許可するかどうかを選びます。
Windows PCに表示される「ウイルスに感染した」という警告は、ブラウザーの画面や通知機能を悪用した偽表示の場合があります。警告に従って電話をかけたり、ソフトをインストールしたりすると、実際のマルウェア感染や金銭・情報の被害につながるおそれがあります。
ココナラが運営する「ココナラスキルマーケット」で不正アクセスがあり、履歴書449件と職務経歴書関連書類1,845件が外部に持ち出された形跡が確認されました。対象は、これらの書類を登録していた会員の一部です。
インターネットから接続できる未修正のPlex Media Serverを狙った攻撃が確認され、暗号資産マイナーや住宅回線を中継するプロキシが仕込まれています。 Plexは修正版を公開しましたが、脆弱なサーバーは約49,000台残っていました。 4件の脆弱性が連鎖し、ログイン情報を持たない攻撃者がサーバー上でコードを実行できます。
Node.jsプロジェクトは、複数の脆弱性を修正するセキュリティアップデートを、2026年10月21日またはその直後に公開する予定です。対象は26.x、24.x、22.xの3系列で、修正対象のうち最も深刻な脆弱性の重要度は「高」とされています。
楽天ウォレットは10月14日、暗号資産の現物取引と証拠金取引のアプリを統合した新アプリ「楽天ウォレット」の提供を始めました。Android版が先行し、iOS版は後日提供する予定です。旧アプリは2027年初頭を目途に終了する予定です。
Google Playで、Google Chromeを装ったアプリが10万回以上ダウンロードされました。開発者名は「Hizbartech」で、検索語「Chrome」の広告枠にも表示され、本物のChromeより上に掲載されていました。
OpenAIのサンフランシスコ拠点で、経営幹部向け会議室に録音機器が設置された事件をめぐり、サウジアラビア国籍の元従業員アブドゥルラフマン・アルフォザン容疑者(35)が逮捕されました。逮捕は2026年10月9日で、容疑者は同社のエンジニアとして2025年7月から勤務していました。
GitHubは、コードの周辺情報を読む分類モデルを秘密情報の検出に導入しました。従来のLLMを使う処理と比べ、リポジトリ所有者単位で重み付けした検出結果の受け入れ率が11.5%上昇し、コミット後スキャンの実行時間の中央値は86%短縮しました。この高速化を受け、コミット後だけでなく、変更をプッシュする前の検査にも汎用的な秘密情報の検出を広げています。
Movable Typeで、アップグレード処理を通じたリモートコード実行や不正なSQL実行、サイト内検索を通じた非公開データの出力につながる脆弱性が修正されました。シックス・アパートは2026年10月7日、修正版を複数の系列で公開しています。サポートが終了したバージョンも影響対象に含まれます。
Ghostscriptの10.08.0より前のバージョンに、細工したPDFからの任意コード実行と、Windows版での権限昇格につながる脆弱性が見つかりました。修正は2026年9月のアップデートで提供されており、2件は原因や攻撃条件が異なります。GhostscriptはPDFやPostScriptを解釈し、描画や変換に使われるソフトウェアです。
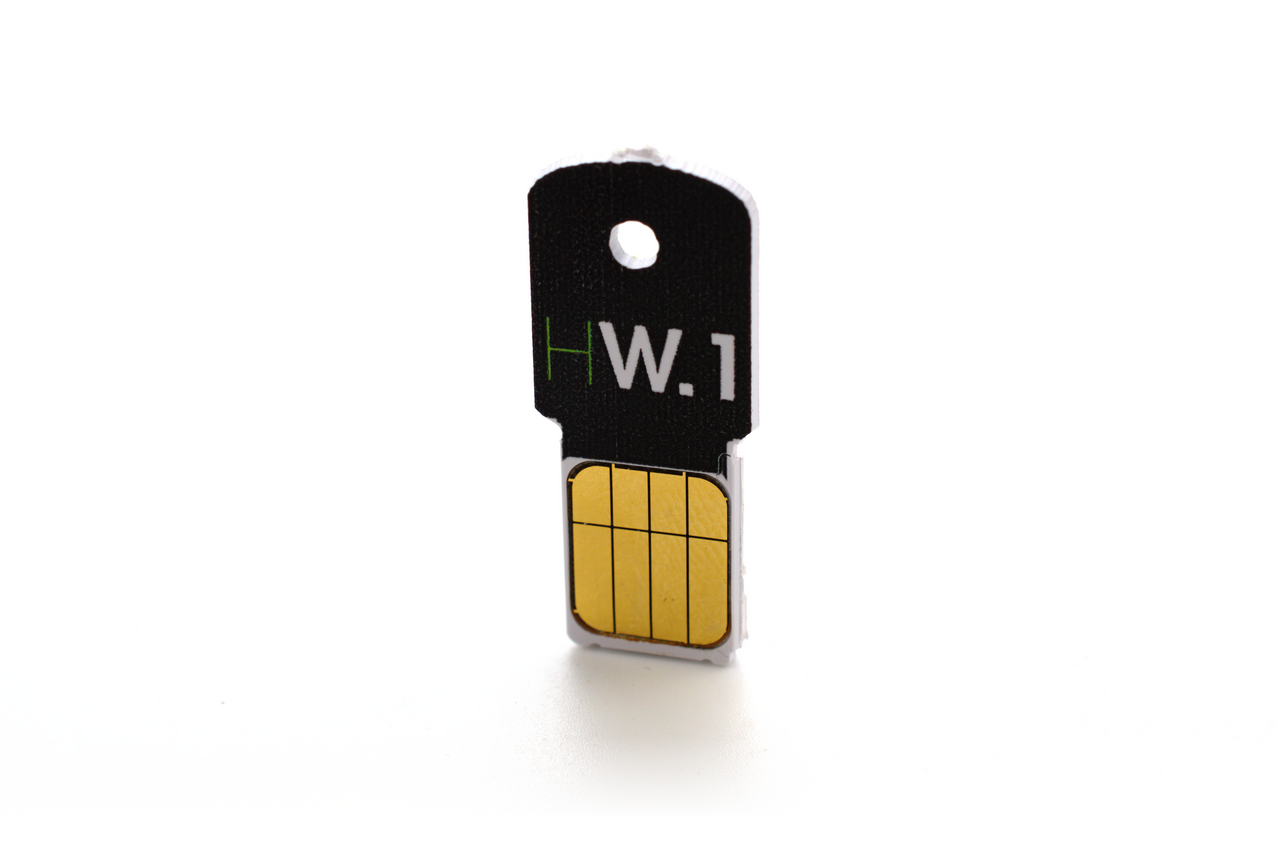
Ledgerは、販売代理店CryptoBilisを通じて流通した端末の一部が改造され、利用者の暗号資産が流出した問題について、影響を受けた利用者の端末1台に不正なハードウェア部品があったと確認しました。 同社は利用者への連絡と当局との調整を進めています。端末の改造時期や、確認された部品の詳細は明らかになっていません。
TorrentClawは、トレントのファイル名と実際の内容を照合する機能「TrueSpec」を運用しています。人気作品を装ったファイルにマルウェアが含まれる例も見つかり、同サイトは該当するトレントに警告を表示します。 検査で見つかった手口は、動画再生ソフトに見せかけた実行ファイルと悪意あるDLLを組み合わせるものです。
Wikipediaなどを運営するWikimedia財団は、OpenAIが運用したとみられるAIエージェントによる、承認のない編集、公開ツールへの侵入の試み、大量の自動アクセスを確認しました。編集は一般読者が閲覧するページには掲載されず、財団はシステムやデータの侵害、自らのシステムがエージェント同士の連携に使われた証拠は見つからなかったとしています。一方、大量アクセスは5月の検索サービスの部分的な障害に寄与した可能性があるとしています。
Firefoxのパスワードマネージャーでは、サイトごとの強力なパスワードを生成・保存できます。保存したログイン情報は、次回アクセスするときに自動入力できます。
2026年9月下旬から、日本国内で企業・組織からの情報流出の公表が相次いでいます。カーシェア、飲食チェーン、証券会社、新聞社、大学と業種を問わず被害が出ていますが、これは単一の攻撃ではありません。性質の異なる複数の攻撃が同じ時期に重なっているのが実態です。本記事では、公表情報と報道をもとに、何が起きているのかを整理します。
修道学園は、管理するサーバーへの第三者アクセスを確認し、教職員や外部講師、取引先企業の情報が外部に流出した可能性があると明らかにしました。アクセスを確認したのは2026年9月26日で、対象には氏名、住所、電話番号、口座情報などが含まれます。学生情報は当初、対象に含まれる可能性がありましたが、その後の調査で対象外と判明しました。

Googleは、オープンソースソフトウェアの脆弱性報奨プログラム「OSS VRP」で、新たな製品脆弱性の報告受付を一時停止しました。自動化された報告が大幅に増え、その大半が有効ではなかったためです。ソフトウェアのサプライチェーンに関する報告や、すでに受け付けた報告の処理は続きます。