偽のOpenAI・SpaceXイベント招待でMicrosoftとGoogleの認証情報を狙う攻撃

偽のOpenAI、SpaceX、Anthropicのイベント登録ページを使い、企業アカウントの認証情報やログイン状態を盗むフィッシング攻撃が確認されました。攻撃者はMicrosoftとGoogleで異なる認証の仕組みを悪用し、多要素認証(MFA)を通過した後のセッションも狙います。
好奇心が、日常をおもしろくする
偽のOpenAI、SpaceX、Anthropicのイベント登録ページを使い、企業アカウントの認証情報やログイン状態を盗むフィッシング攻撃が確認されました。攻撃者はMicrosoftとGoogleで異なる認証の仕組みを悪用し、多要素認証(MFA)を通過した後のセッションも狙います。
NTTドコモは、ドコモオンラインショップと会員サービス「My docomo」への不正アクセスにより、一部の利用者情報が流出したと発表しました。対象は最大約30万件で、氏名、住所、生年月日、携帯電話番号、連絡先電話番号などが含まれます。
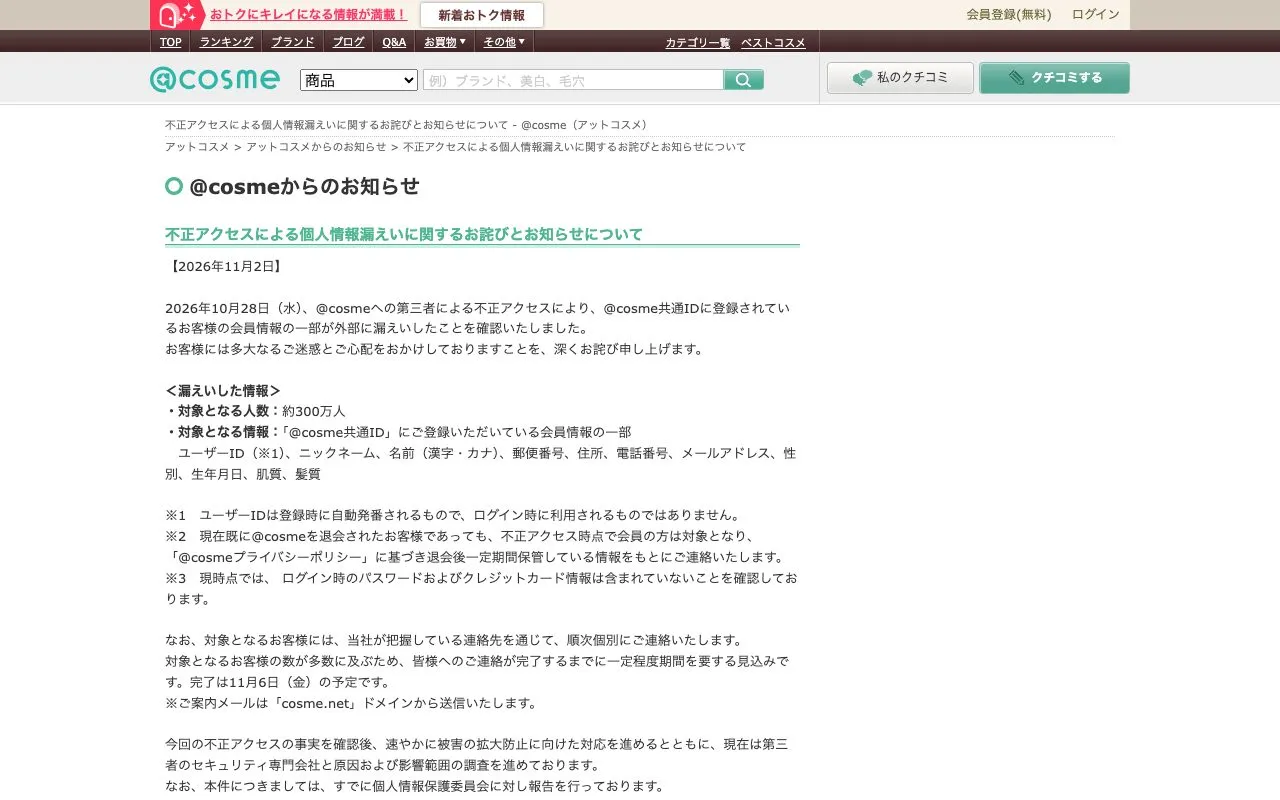
アイスタイルが運営する美容総合サイト「@cosme(アットコスメ)」で第三者による不正アクセスがあり、約300万人分の会員情報が漏えいしました。アイスタイルは2026年10月28日に漏えいを確認し、11月2日に公表しました。
外務省が運用する外部接続用ネットワークで不正アクセスがあり、メールアドレスや氏名など約3,600件の個人情報が漏えいした可能性があります。外務省は対象者を特定し、個別に連絡する方針です。機密性の高い情報を扱う閉域ネットワークや、旅券・たびレジなどの領事システムは今回の対象ではありません。

良品計画は10月30日、無印良品の公式アプリ「MUJIアプリ」で、顧客情報の一部が外部に流出した可能性があると発表しました。退会者を含め、最大約2,726万件が対象です。
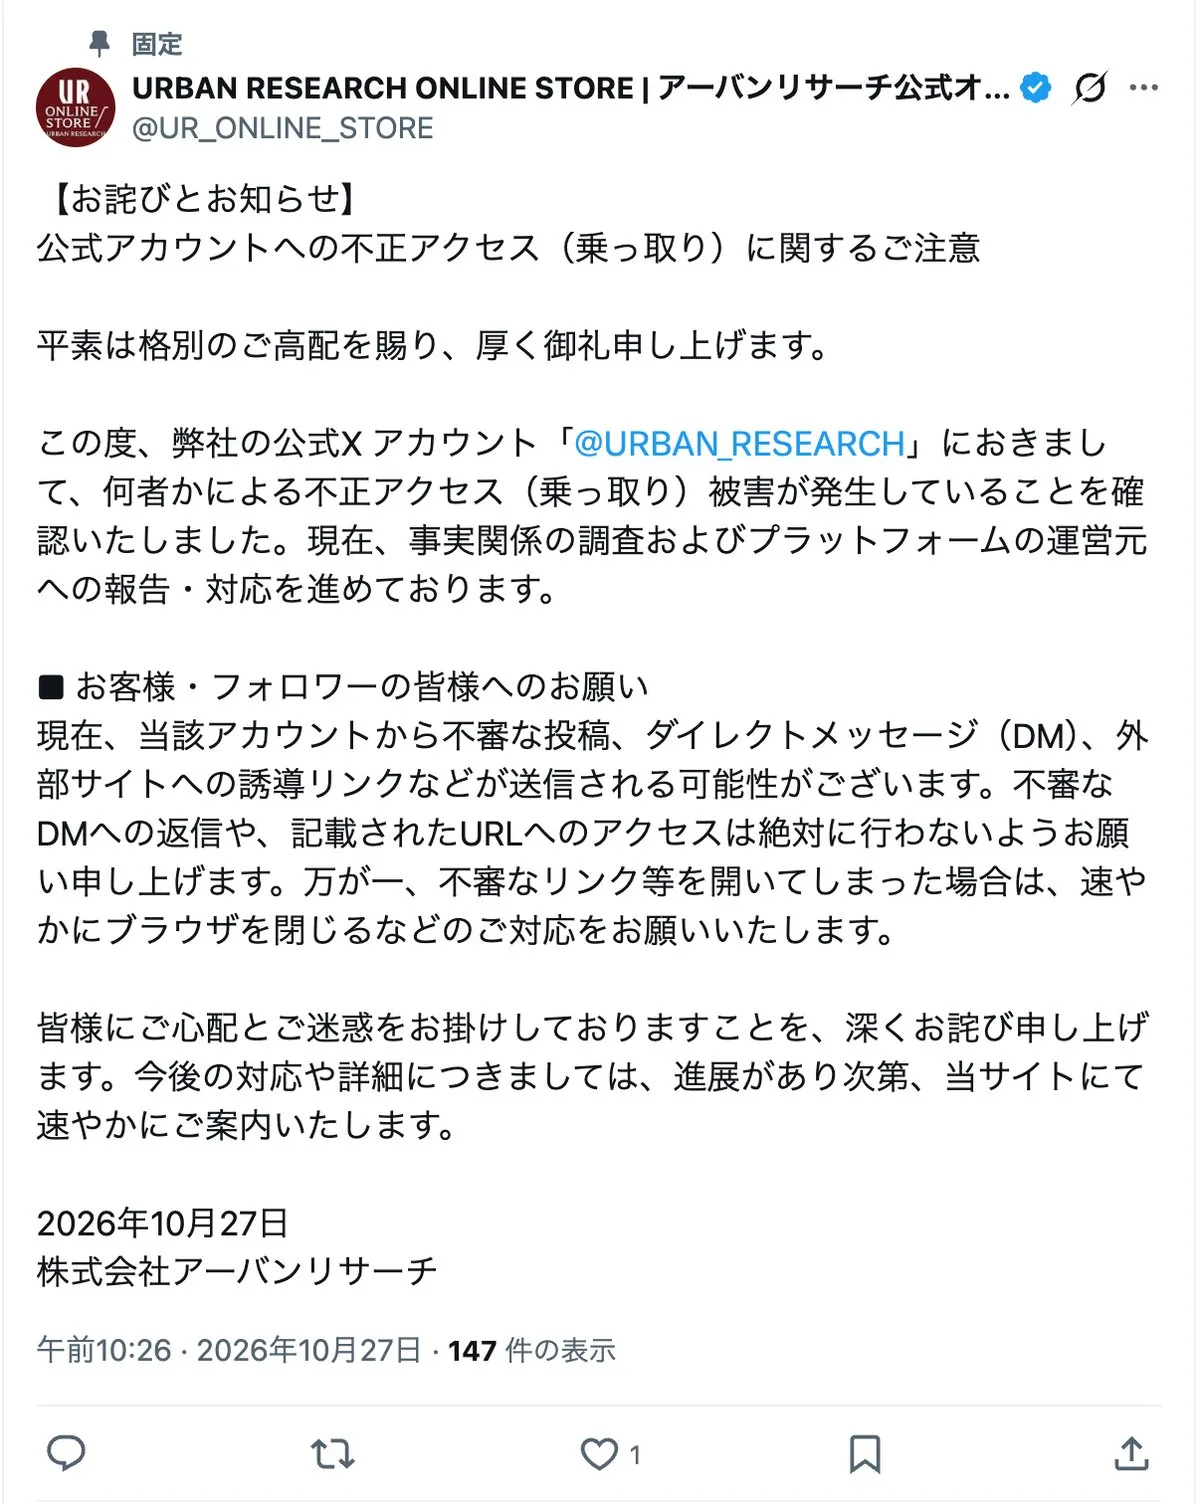
アーバンリサーチは、公式Xアカウント「@URBAN_RESEARCH」で不正アクセスが発生したと公表しました。事実関係を調べ、Xの運営元へ報告して対応を進めています。
暗号資産をオフラインで管理するハードウェアウォレットのメーカー、FoundationとKeystoneで、顧客情報や運用システムに関わるセキュリティ侵害が明らかになりました。Foundationでは正規ドメインを装った詐欺メールが送られ、Keystoneは端末の真正性確認に使う鍵が流出したため、在庫端末18,835台を廃棄する方針です。
デジタル庁がホームページ運営に利用していたStudio株式会社のクラウド環境に第三者が不正アクセスし、問い合わせ情報などが外部に漏えいした可能性があります。対象候補には、氏名やメールアドレス、問い合わせ内容のほか、住所や電話番号を含む情報もあります。デジタル庁は対象範囲を精査しており、現時点で二次被害を確認していません。
フジテレビジョンの番組宣伝システムに第三者がアクセスし、登録されていたメディア関係者の情報が流出した可能性があります。氏名や会社名、メールアドレスなど最大730件が対象で、視聴者の個人情報は含まれないとされています。
2025年5月、神戸市内のホテルの客室に置かれたPCが、ホテルのWi-Fiを使って約48万通のフィッシングメールを送信しました。メールにはクレジットカード会社を装った文面と偽サイトへのリンクが含まれ、PCには約240万件のメールアドレスが保存されていました。宿泊客から連絡を受けたホテルが機器を発見し、警察に通報したことで捜査につながりました。
カプコンは、共通アカウントサービス「CAPCOM ID」への不正アクセスにより、全世界で約1,177万件の顧客情報が漏えいしたと発表しました。対象にはメールアドレスやログイン時の情報が含まれ、196件ではパスワードが不正に変更されていました。利用者が設定したパスワードとクレジットカード情報は漏えい対象に含まれていないとしています。
ニフティは、回線申込・受付管理システムへの不正アクセスについて、影響を受けた可能性のあるデータが最大1万8,000件と発表しました。対象は「@nifty光」の利用者に限られ、当初対象の可能性があるとしていた別のサービスやメールアドレスは含まれません。
リクルートが運営する中古車情報サイト「カーセンサーnet」と販売店向け業務支援サービス「C-MATCH」で不正アクセスがあり、最大370万9551件の個人情報が外部に漏えいした可能性があります。
ムーンスターは、サーバーへの不正アクセスにより顧客情報が流出したと明らかにしました。過去の注文情報を含む同社を装ったメールが顧客に届いており、同社は第三者が情報を窃取したと判断しています。
ヤマト運輸の「クロネコ代金後払いサービス」で不正アクセスがあり、利用者の氏名、住所、電話番号、商品明細など約526万件の情報が不正に持ち出されました。メールアドレスを含む情報は約49万件です。対象期間は2018年10月1日から2026年9月28日までで、ヤマト運輸は10月16日に調査結果を公表しました。
プロ向け美容商材のECサイトを運営するビューティガレージで、サーバーへの不正アクセスにより顧客情報77万5725件が流出しました。対象にはサロン名、顧客名、メールアドレス、電話番号などが含まれます。
ビーケー・ジャパンが運営するバーガーキング公式アプリの会員情報管理システムが第三者による不正アクセスを受け、約1,118万件の会員情報が漏えいしました。発生期間は2026年10月2日から7日で、同社が漏えいを把握したのは10月13日です。
Microsoftと日本の警察庁(NPA)は、YAM Store、CoGUI、Iron Manを含む国際的なフィッシング網を捜査し、MicrosoftとHealth-ISACは関連ドメインを差し押さえて転送しました。2026年1月以降、この仕組みは150カ国以上の75,000超の組織に10億件を超える悪意あるメッセージを送り、そのうち7億5,000万件超がMicrosoftの顧客を狙ったとされています。
マツダは10月14日、コミュニティサービス「CLUB MAZDA COMMUNITY」の運営を委託する事業者で不正アクセスが発生し、会員や運営担当の従業員の情報が外部から閲覧・取得された可能性があると発表しました。対象は最大4103人分です。
キャッシュレスサービス「IDARE」を運営するFivotで第三者による不正アクセスがあり、利用者12万9659人分の個人情報が漏えいしました。退会済みの利用者も対象です。残高情報や取引履歴も漏えいしましたが、Fivotは残高を安全に保全しており、サービスは通常どおり利用できるとしています。
第一興商は、個人情報の取り扱いを委託している日本コロムビアグループでマルウェア感染が発生し、顧客863万1000人と従業員9万3000人の情報が漏えいしたおそれがあると公表しました。対象となる情報には氏名、性別、生年月日、メールアドレス、電話番号が含まれます。
JR東日本は10月9日、IDCフロンティア社への不正アクセスを受け、同社が利用するメール配信用外部サービスのログデータなどが閲覧または取得された可能性を公表しました。対象は「えきねっと」と「大人の休日倶楽部」の会員で、情報漏えいの可能性がある件数は最大約206万件です。
アドベンチャーが運営する「skyticket」で、異なる経路による3件の不正アクセスと予約情報の閲覧が判明しました。約1464万件の個人情報が流出し、業務管理システムへの不正アクセスに関連して会員1人の不正ログインも確認されています。
大和証券は、問い合わせ管理サービスの提供元であるスカラコミュニケーションズ(SC社)のサーバーが不正アクセスを受け、顧客情報が不正に取得された形跡があると公表しました。影響した可能性がある情報は約22万件で、うち約11万人分の氏名、メールアドレス、口座番号などが含まれます。
シチズン時計は、問い合わせ業務の委託先であるスカラコミュニケーションズから、サーバーへの不正アクセスにより約10万人分の顧客情報が取得された可能性があると報告を受けました。対象は各ブランドの問い合わせフォームに入力され、委託先のシステムに保存されていた情報です。シチズン時計のシステムへの不正アクセスは確認されていないとしています。
ローソンは、ローソンIDとローソンアプリ予約への不正アクセスにより、個人情報が漏えいしたと発表しました。ローソンIDの対象は215万5,345件に上り、予約サービスは停止中で、10月中旬の再開を予定しています。
2026年9月下旬から、日本国内で企業・組織からの情報流出の公表が相次いでいます。カーシェア、飲食チェーン、証券会社、新聞社、大学と業種を問わず被害が出ていますが、これは単一の攻撃ではありません。性質の異なる複数の攻撃が同じ時期に重なっているのが実態です。本記事では、公表情報と報道をもとに、何が起きているのかを整理します。
東京都練馬区の講座で、受講者71人の氏名とメールアドレスが、受講者向けチャットツール上で他の受講者や講師から閲覧できる状態になっていました。閲覧可能だったのは2026年7月14日から27日までです。区は対象者に謝罪し、指定管理者に再発防止策を求めています。
日本経済新聞社は10月4日、社員のMicrosoft 365アカウントへのサイバー攻撃による情報漏えいと、Google Workspaceアカウントからの情報漏えいの疑いを公表しました。 Microsoft 365ではなりすましメール約9000件が送信され、Google Workspaceでは社員や取引先など1646人分の個人情報が漏えいした可能性があります。 両アカウントとも、パスワードの変更後は不正ログインが確認されていないとしています。