TopicBase
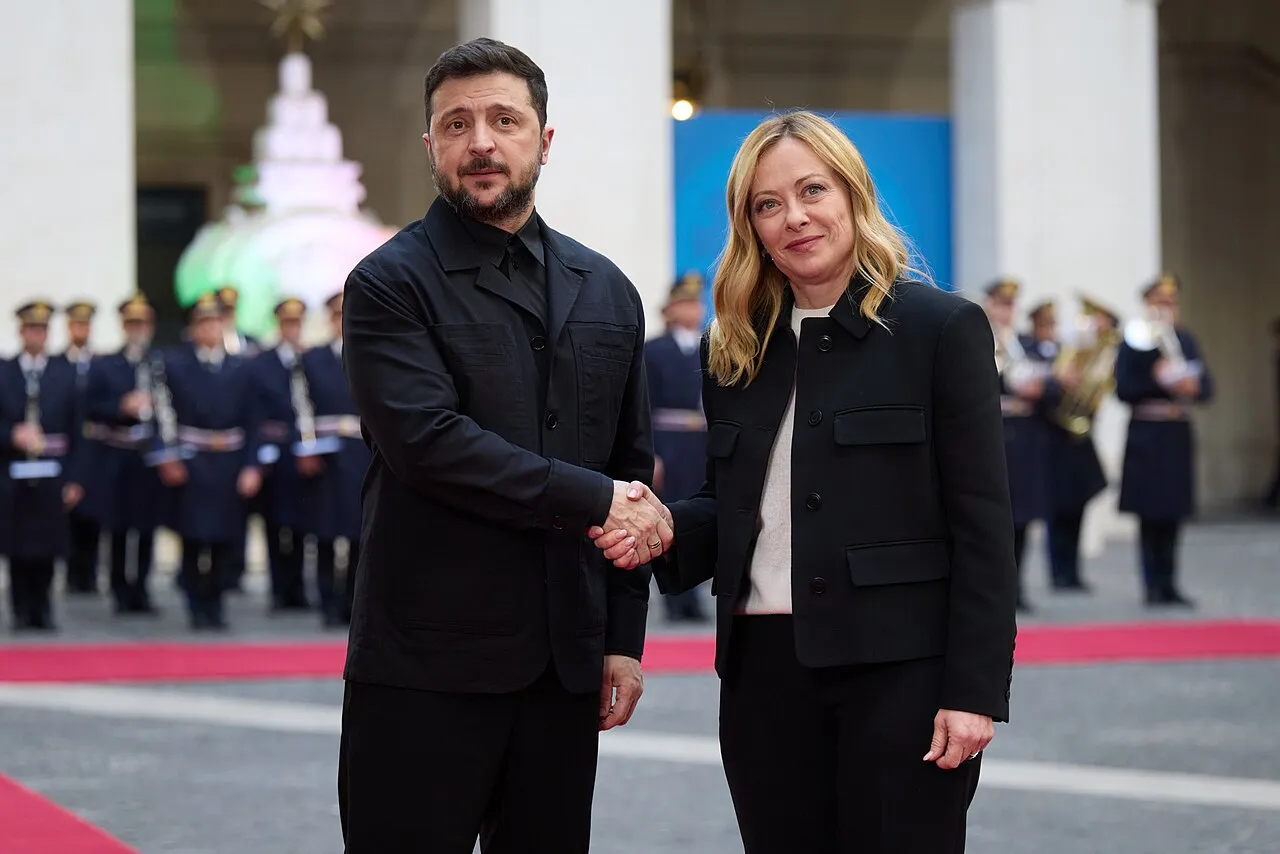
イタリアのアントニオ・タヤーニ外相は、自身の個人情報が数日にわたりダークウェブ上で公開され、家族も狙われていると明らかにしました。ジョルジャ・メローニ首相は親ロシア系ハッカーの活動を非難し、タヤーニ氏は脅威が続いていると述べています。
タヤーニ外相が明らかにした情報流出
タヤーニ氏は土曜日、サイバー犯罪者が数日間にわたって自身の個人情報をダークウェブで公開し、さらに詳しい情報を求めているとSNSに投稿しました。投稿では、家族も標的にされ、本人や家族についての追加情報に金銭を払う動きがあるとしています。
タヤーニ氏は「脅迫によって屈することはない」と表明しました。また、イタリア外務省は脅威を深刻に受け止め、同盟国と連携して対応していると述べています。
タヤーニ氏は、脅威が続いていると述べ、政府による外務省のデジタル防御強化が攻撃への反応に関係している可能性にも触れました。
メローニ首相とタヤーニ氏の見解
メローニ首相はタヤーニ氏への連帯を表明し、親ロシア系ハッカーによる活動と個人情報の公開を非難しました。政府関係者の機密情報を売ろうとする動きについて、首相は「重大な懸念事項」と述べ、断固とした対応が必要だとしました。
タヤーニ氏は、ウクライナを支援するイタリアの立場が自身を狙った政治的な理由だとの見方を示しました。主権国家の自由を擁護し、ウクライナの民主主義と独立を支持することが、犯罪集団にとって危険視されていると主張しています。
欧州各地では偽の爆破予告などが相次いでいます。予告を受けて航空便が迂回し、放送局で警戒が敷かれ、スーパーマーケットの冷蔵設備が攻撃されました。
ダークウェブで個人情報が流通する仕組み
ダークウェブは、検索エンジンに登録された一般的なウェブサイトとは異なり、検索で通常アクセスできないインターネットの領域です。閲覧には専用ソフトウェアが必要で、接続を複数のサーバー経由にするなど、利用者の匿名性を保つ仕組みが使われます。
個人情報は、本人がダークウェブを利用していなくても、情報漏えいやハッキングを通じて流出し、名簿のような形で売買されることがあります。こうした情報には、氏名や住所、メールアドレス、誕生日のほか、金融情報やアカウントの認証情報などが含まれます。
流通する情報は新しいものに限らず、漏えいから数カ月、数年後に再び現れる場合もあります。情報が公開されたことだけで、その人のアカウントが乗っ取られたとは限らず、情報の流出とアカウントへの不正アクセスは区別されます。
欧州で報告された親ロシア系集団の攻撃
親ロシア系ネットワーク「NoName057(16)」は当初ウクライナを主な標的とし、その後、ウクライナを支援する国々への攻撃に重点を移しました。同ネットワークは、分散型サービス妨害(DDoS)攻撃に関与しました。
DDoS攻撃は、大量の通信をウェブサイトやオンラインサービスへ送り、処理能力を圧迫して利用できなくする手法です。NoName057(16)は、スウェーデンの政府機関や銀行のウェブサイトへの攻撃に2023年と2024年に関与し、ドイツでは捜査開始後、250を超える企業・機関を標的とした攻撃が14回確認されました。
スイスでは、ウクライナ関連の議会向けビデオメッセージが行われた2023年6月と、2024年6月のウクライナ和平サミットの際に複数の攻撃がありました。オランダ当局は、直近の同国でのNATO首脳会議中にも同ネットワークに関連する攻撃があったと確認し、これらの攻撃はいずれも大きなサービス停止を起こさずに対処されたとしています。
このネットワークでは、参加者が暗号資産で報酬を受け取り、ランキングやバッジなどの仕組みも使われていました。攻撃の呼びかけや手順の共有には親ロシア系のチャンネルやフォーラム、メッセージアプリなどが利用され、参加者を募る小規模なつながりも作られていました。