Vプリカの69アカウントで情報窃取、カード番号なども対象に
ライフカードのプリペイドサービス「Vプリカ」で、利用者69アカウントの情報の一部が窃取されました。氏名や連絡先に加え、計6アカウントではVプリカ番号も対象となっています。カード情報が漏えいした3アカウントは退会処理され、不正利用や二次被害は確認されていません。
好奇心が、日常をおもしろくする
ライフカードのプリペイドサービス「Vプリカ」で、利用者69アカウントの情報の一部が窃取されました。氏名や連絡先に加え、計6アカウントではVプリカ番号も対象となっています。カード情報が漏えいした3アカウントは退会処理され、不正利用や二次被害は確認されていません。
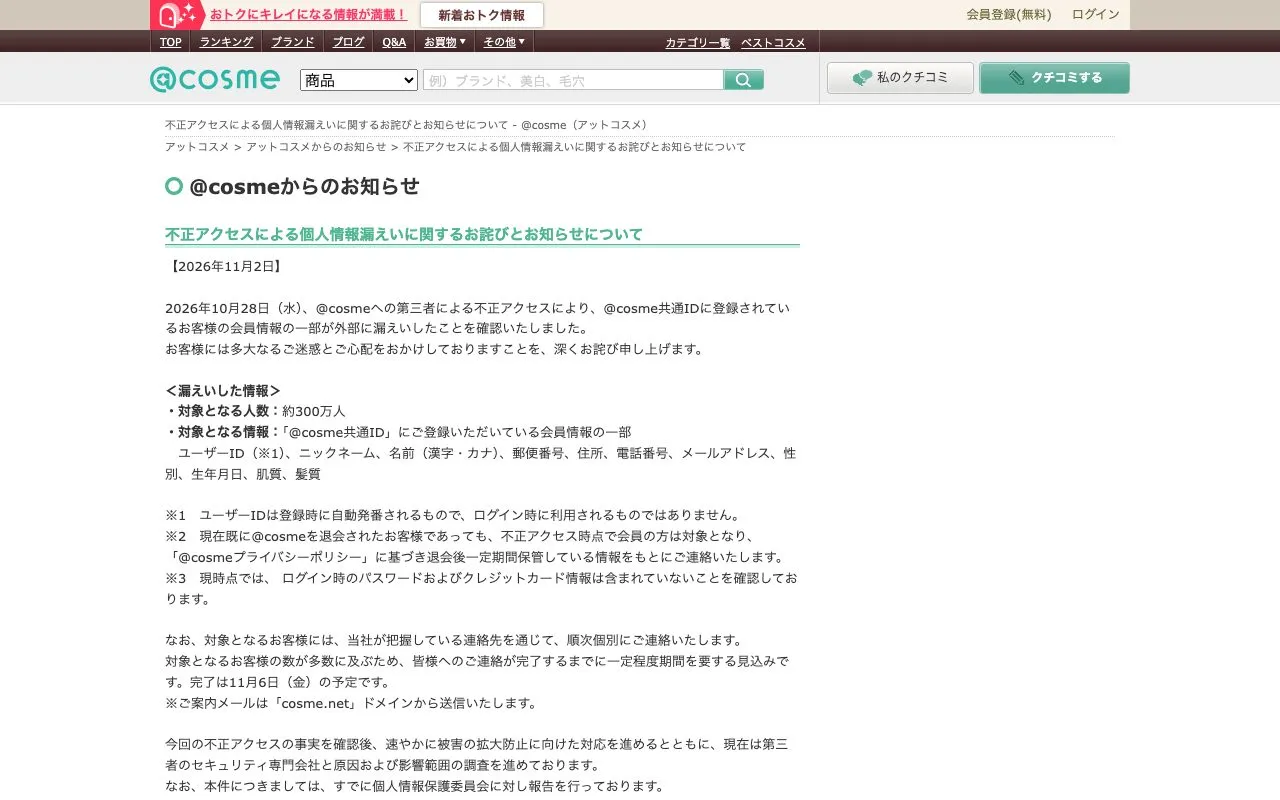
アイスタイルが運営する美容総合サイト「@cosme(アットコスメ)」で第三者による不正アクセスがあり、約300万人分の会員情報が漏えいしました。アイスタイルは2026年10月28日に漏えいを確認し、11月2日に公表しました。
外務省が運用する外部接続用ネットワークで不正アクセスがあり、メールアドレスや氏名など約3,600件の個人情報が漏えいした可能性があります。外務省は対象者を特定し、個別に連絡する方針です。機密性の高い情報を扱う閉域ネットワークや、旅券・たびレジなどの領事システムは今回の対象ではありません。
Joshinは、不正アクセスにより会員情報など最大約600万件が漏えいした可能性があると公表しました。対象は、会員情報データベースサーバー、サブスクリプションサービス、リフォーム写真アップロードシステムの3つです。
デジタル庁がホームページ運営に利用していたStudio株式会社のクラウド環境に第三者が不正アクセスし、問い合わせ情報などが外部に漏えいした可能性があります。対象候補には、氏名やメールアドレス、問い合わせ内容のほか、住所や電話番号を含む情報もあります。デジタル庁は対象範囲を精査しており、現時点で二次被害を確認していません。
警視庁は10月21日、個人情報の漏えい後に想定される犯罪被害と防止策をまとめた、都民向け・事業者向けのデジタルコンテンツを公開しました。都民向けには詐欺や侵入窃盗などの事例と対策を、事業者向けにはサイバー攻撃への備えや被害が疑われる場合の対応を掲載しています。
リクルートが運営する中古車情報サイト「カーセンサーnet」と販売店向け業務支援サービス「C-MATCH」で不正アクセスがあり、最大370万9551件の個人情報が外部に漏えいした可能性があります。
ココナラが運営する「ココナラスキルマーケット」で不正アクセスがあり、履歴書449件と職務経歴書関連書類1,845件が外部に持ち出された形跡が確認されました。対象は、これらの書類を登録していた会員の一部です。
ニフティの回線申込・受付管理システムで外部からの不正アクセスが発生し、最大54万2,513件の個人情報が漏えいした可能性があります。対象には氏名や住所、電話番号などが含まれますが、口座情報とクレジットカード情報は含まれていません。
ファンケルとアテニアのECサイトが不正アクセスを受け、会員情報が計83万件超、対象者数で計78万5496人分漏えいしました。両社は原因となった機能を停止し、対象者へ順次連絡しています。
ヤマト運輸の「クロネコ代金後払いサービス」で不正アクセスがあり、利用者の氏名、住所、電話番号、商品明細など約526万件の情報が不正に持ち出されました。メールアドレスを含む情報は約49万件です。対象期間は2018年10月1日から2026年9月28日までで、ヤマト運輸は10月16日に調査結果を公表しました。
ビーケー・ジャパンが運営するバーガーキング公式アプリの会員情報管理システムが第三者による不正アクセスを受け、約1,118万件の会員情報が漏えいしました。発生期間は2026年10月2日から7日で、同社が漏えいを把握したのは10月13日です。
マツダは10月14日、コミュニティサービス「CLUB MAZDA COMMUNITY」の運営を委託する事業者で不正アクセスが発生し、会員や運営担当の従業員の情報が外部から閲覧・取得された可能性があると発表しました。対象は最大4103人分です。
デンマークの住民登録システム「CPR」で、約880万人に関する情報が不正に取得されました。政府は、民間企業に認められていたアクセスが悪用されたと発表しました。CPRは中央住民登録簿(Central Register of Persons)の略称で、約1,100万件の記録を持ち、国外へ移住した人や死亡した人の記録も含みます。
「銀のさら」「釜寅」「すし上等」を運営するライドオンエクスプレスホールディングスは、公式サイトと公式アプリの登録者情報を保管していたサーバーがサイバー攻撃を受け、最大約650万件の個人情報が漏えいした可能性があると公表しました。公式サイトとアプリからの注文は停止しており、再開の見通しは立っていません。
第一興商は、個人情報の取り扱いを委託している日本コロムビアグループでマルウェア感染が発生し、顧客863万1000人と従業員9万3000人の情報が漏えいしたおそれがあると公表しました。対象となる情報には氏名、性別、生年月日、メールアドレス、電話番号が含まれます。
総合教育サービスを提供するアップは、運営する「洛西進学教室」と「進学館」の2サイトが不正アクセスを受け、サーバー内に保存していた個人情報が第三者に参照された可能性があると明らかにしました。不正アクセスは2026年8月24日に発覚し、利用プラグインの脆弱性が悪用されて、不正なプログラムが設置されていました。
タイムズカーの個人情報漏えいを巡り、損害賠償請求を検討する集団訴訟への参加希望登録が3万人を超えました。登録は訴訟への正式参加を意味しません。弁護士は委任手続きなどを経て、提訴するか判断する方針です。
シチズン時計は、問い合わせ業務の委託先であるスカラコミュニケーションズから、サーバーへの不正アクセスにより約10万人分の顧客情報が取得された可能性があると報告を受けました。対象は各ブランドの問い合わせフォームに入力され、委託先のシステムに保存されていた情報です。シチズン時計のシステムへの不正アクセスは確認されていないとしています。
ローソンは、ローソンIDとローソンアプリ予約への不正アクセスにより、個人情報が漏えいしたと発表しました。ローソンIDの対象は215万5,345件に上り、予約サービスは停止中で、10月中旬の再開を予定しています。
東京都練馬区の講座で、受講者71人の氏名とメールアドレスが、受講者向けチャットツール上で他の受講者や講師から閲覧できる状態になっていました。閲覧可能だったのは2026年7月14日から27日までです。区は対象者に謝罪し、指定管理者に再発防止策を求めています。
タイムズカーなどの利用者情報約660万件が流出し、そのうち約160万件では運転免許証など本人確認書類の画像も漏えいしました。対象には現役会員だけでなく、退会者や入会手続きが完了していない申込者も含まれます。 免許証画像には氏名や住所、生年月日、顔写真が含まれるため、漏えい内容を確認し、なりすましや詐欺への備えを進める必要があります。