TopicBase
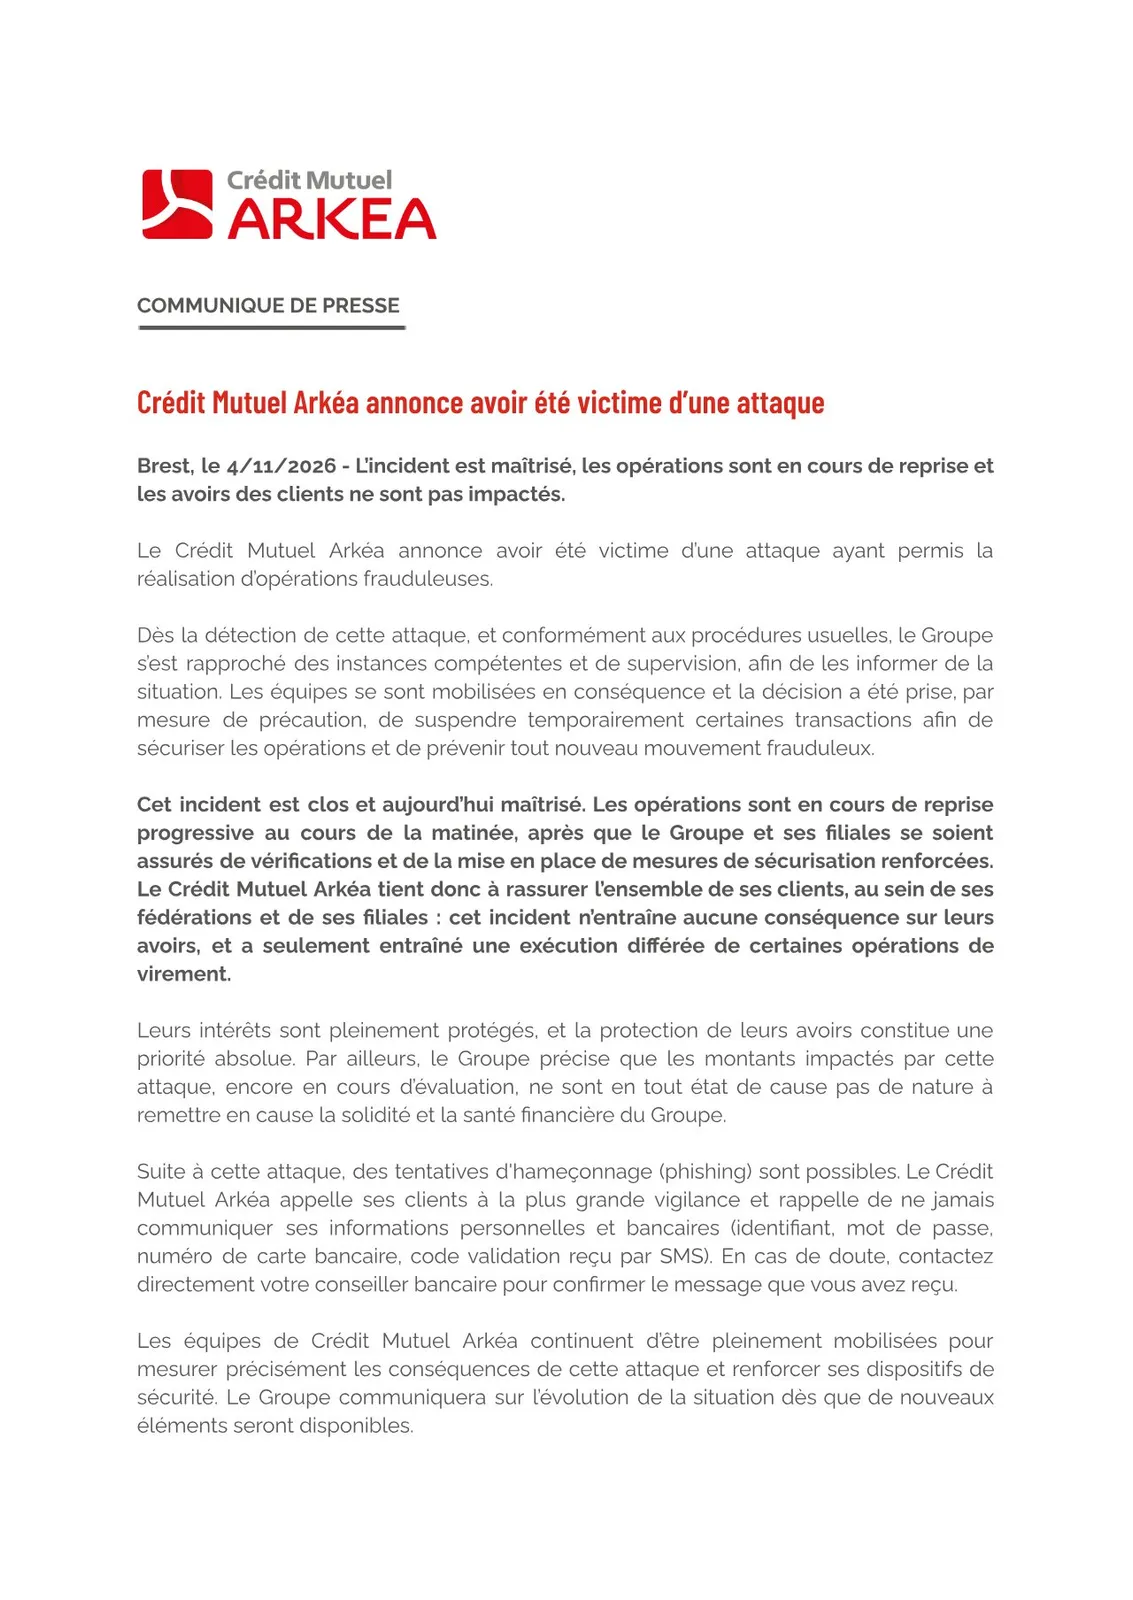
フランスの協同組合銀行クレディ・ミュチュエル・アルケアがサイバー攻撃を受け、同行の口座を使った不正取引が行われました。顧客資産への影響はないと同行は説明し、一部の取引を一時停止しました。攻撃者は外部事業者のプラットフォームを通じてネットワークに侵入したとみられ、同行は司法当局や警察と攻撃の経路などを調べています。
外部事業者のプラットフォームから侵入
攻撃者は顧客口座ではなく、クレディ・ミュチュエル・アルケア自身の口座を使って他の金融機関と取引しました。資金の一部は暗号資産に換えられたとされています。同行は、傘下のネット銀行フォーチュネオから侵入された可能性を否定しています。
ブロックチェーン上の不正取引を調査するZachXBTは、11月2日に複数の暗号資産取引所口座から不正な出金があったと報告しました。出金はその前日に起きたとされ、資金はステーブルコインのUSDCとUSDTに換えられたといいます。ZachXBTは被害額を最大1億1,800万ユーロ(約210億円)(1億3,300万ドル(約210億円))と推定しましたが、同行は金額を確認せず、規模の大きさのみを認めています。
同行は資金の一部がブロックされたと説明しました。11月4日の声明では、影響額はなお評価中とし、顧客資産への影響はなく、一部の振込処理に遅れが出たとしています。攻撃を検知した後、関係当局と監督機関に連絡し、予防措置として一部取引を停止したと同行は説明しています。
銀行で問題となる外部接続の管理
銀行の外部事業者接続は、侵入経路になり得ます。攻撃者は脆弱な第三者接続から銀行ネットワークに侵入し、内部で別のシステムへ移動する場合があります。
第三者の通信経路を銀行のネットワーク全体に広げず、承認されたシステムへのアクセスに限定する方法があります。外部事業者の通信を単一の接続地点に集約し、ネットワーク内を自由に移動できないようにする設計もあります。重要なアプリケーションや送金システムを他のIT環境から分離する方法もあります。
顧客取引の再開とフィッシングへの注意
クレディ・ミュチュエル・アルケアは、攻撃の影響を受けた取引を一時停止し、セキュリティ対策の強化と確認作業を経て段階的に再開しました。同行は11月4日、インシデントは収束して管理下にあり、業務を順次再開していると発表しました。一部の振込には遅れが生じましたが、顧客資産への影響はないとしています。
同行は、攻撃後にフィッシング詐欺が増える可能性があるとして、顧客に警戒を呼びかけました。ログイン情報、パスワード、カード番号、SMSで届く確認コードなどを電話やメールで伝えないよう求めています。不審な連絡を受けた場合は、メッセージに記載された連絡先ではなく、銀行の担当者へ直接確認するよう案内しました。
同行は、攻撃の正確な起点と手口を司法当局や警察と調査しています。影響額の評価や安全対策の強化も続けています。同行はフランスのブルターニュ地方と南西部を基盤とし、580万人を超える組合員・顧客を抱えています。