cPGuardの更新経路が侵害、Linuxサーバー2,946台の情報流出をOpsShieldが確認
cPGuardの更新システムが侵害され、悪意あるスクリプトがLinuxサーバーにバックドアを設置し、認証情報などを持ち出しました。開発元のOpsShieldは2,946台への影響を確認し、修正版への更新に加えて、流出した可能性のあるパスワードや鍵の変更を求めています。
好奇心が、日常をおもしろくする
cPGuardの更新システムが侵害され、悪意あるスクリプトがLinuxサーバーにバックドアを設置し、認証情報などを持ち出しました。開発元のOpsShieldは2,946台への影響を確認し、修正版への更新に加えて、流出した可能性のあるパスワードや鍵の変更を求めています。

Binanceで10月29日に約63億ドル(約1兆円)相当の暗号資産が盗まれた事件では、偽の採用面接で従業員の端末にマルウェアを仕込み、社内システムへ侵入する手口が使われました。攻撃者は内部AIツールやウォレット関連の認証情報も悪用し、Binanceは利用者の出金を一時停止しました。FBIは北朝鮮が窃取に関与したと判断し、この活動を「TraderTraitor」と呼んでいます。

ロシア連邦統計局(Rosstat)は、10月29日から11月1日にかけて情報システムが標的型サイバー攻撃を受けたと認めました。一方、データベースが侵害されたことや、法的に保護された情報が持ち出されたことを示す証拠は見つかっていないとしています。
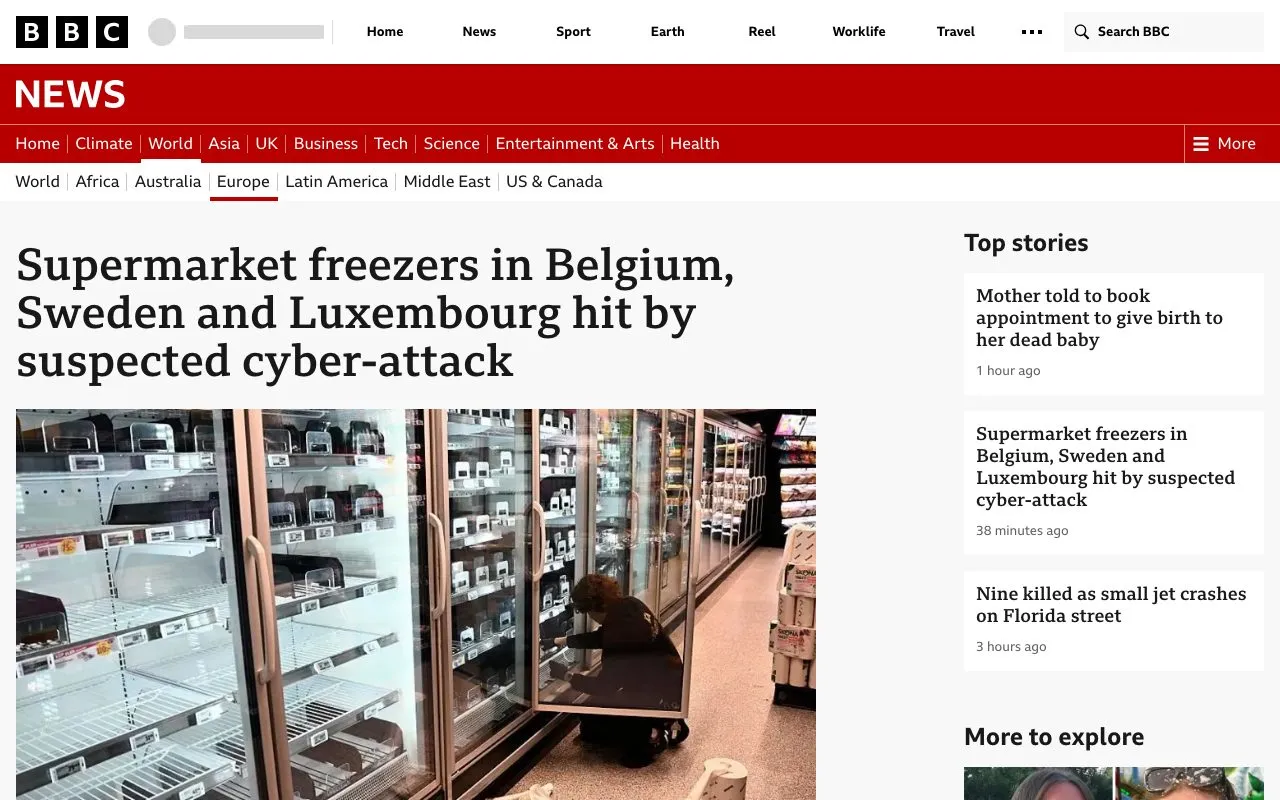
ベルギーとスウェーデンのスーパーマーケットで、冷蔵庫や冷凍庫の温度が遠隔操作されたとみられるサイバー攻撃が起きました。一部の冷凍庫は設定温度を50度まで上げられ、食品の廃棄が発生しています。
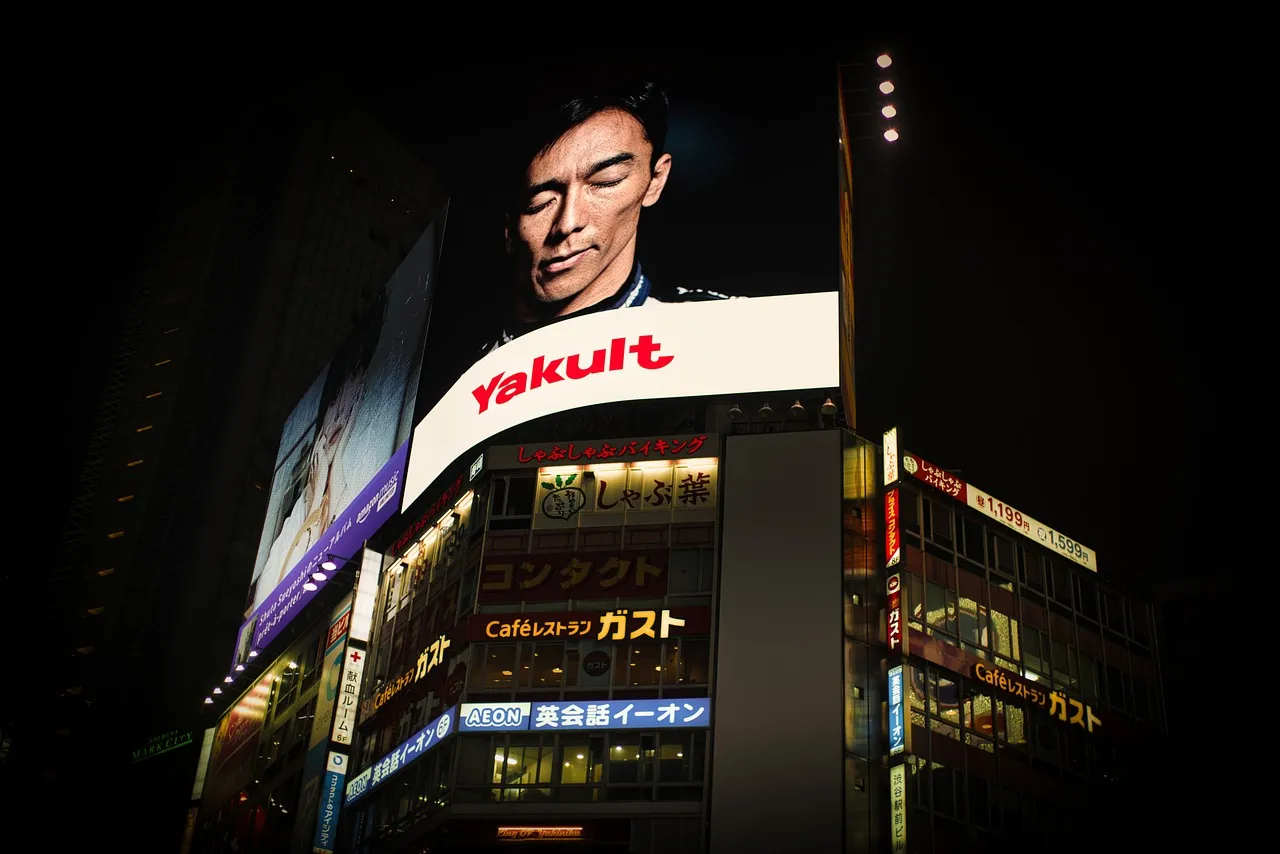
木曜日、エジプト、マレーシア、ブラジルのデジタル看板に性的映像が表示されました。イラクと中国でも起きたとの主張がありますが、確認の度合いには差があります。複数国で同時に看板の表示内容が書き換えられました。

米連邦捜査局(FBI)は、10月29日ごろに暗号資産交換業者Binanceから60億ドル(約9,400億円)を超える暗号資産が盗まれた事件に、北朝鮮が関与したと発表しました。FBIはこの活動を「TraderTraitor」と呼んでいます。Al Jazeeraは被害額を63億ドル(約9,900億円)と報じ、過去最大規模の窃取と位置付けました。
Binanceは、10月29日に発生した約63億ドル(約9,900億円)相当の暗号資産盗難について、必要な資産の約90%を補填したと発表しました。残る約10%は調達に時間がかかる可能性があり、同社は11月1日の出金再開を目指しています。
Warhorse Studiosはサイバー攻撃を受け、社内システムと社内データへの不正アクセスがあったと公表しました。同社は専門家や関係当局と調査を進め、システムの安全確保と被害範囲の把握を優先しています。
GMOインターネットグループは、「お名前.com デスクトップクラウド」への不正アクセスで情報が公開された利用者に、公開情報の区分に応じた特別お見舞金を支払います。また、関与者の特定や事件の解明につながる情報を募る懸賞金制度を設け、総額上限を100万米ドル(約1億6,000万円)としました。
Torネットワークの出口リレー333台が侵害され、2026年10月2日から5日にかけて、SSH接続の転送とメール通信の選別に使われました。Torを経由しても、出口リレーから先の通信がすべて暗号化されるわけではありません。今回の攻撃では、SSHの認証情報や暗号化されていないメールが狙われました。攻撃者はSSHの警告を無視した利用者のパスワードを盗み、接続先での操作を観察したうえ、サーバーにバックドアを仕込もうとしていました。

PHPの2件の重大な脆弱性について、Amazonは一般公開の4日前に攻撃の試みを確認し、公開後は実環境で悪用が広がっていると警告しました。PHPは多くのウェブサイトで使われており、脆弱性を突かれると、認証なしでサーバー上のコードを実行されるおそれがあります。PHPの開発チームは修正版を公開しており、影響を受ける環境では更新が必要です。
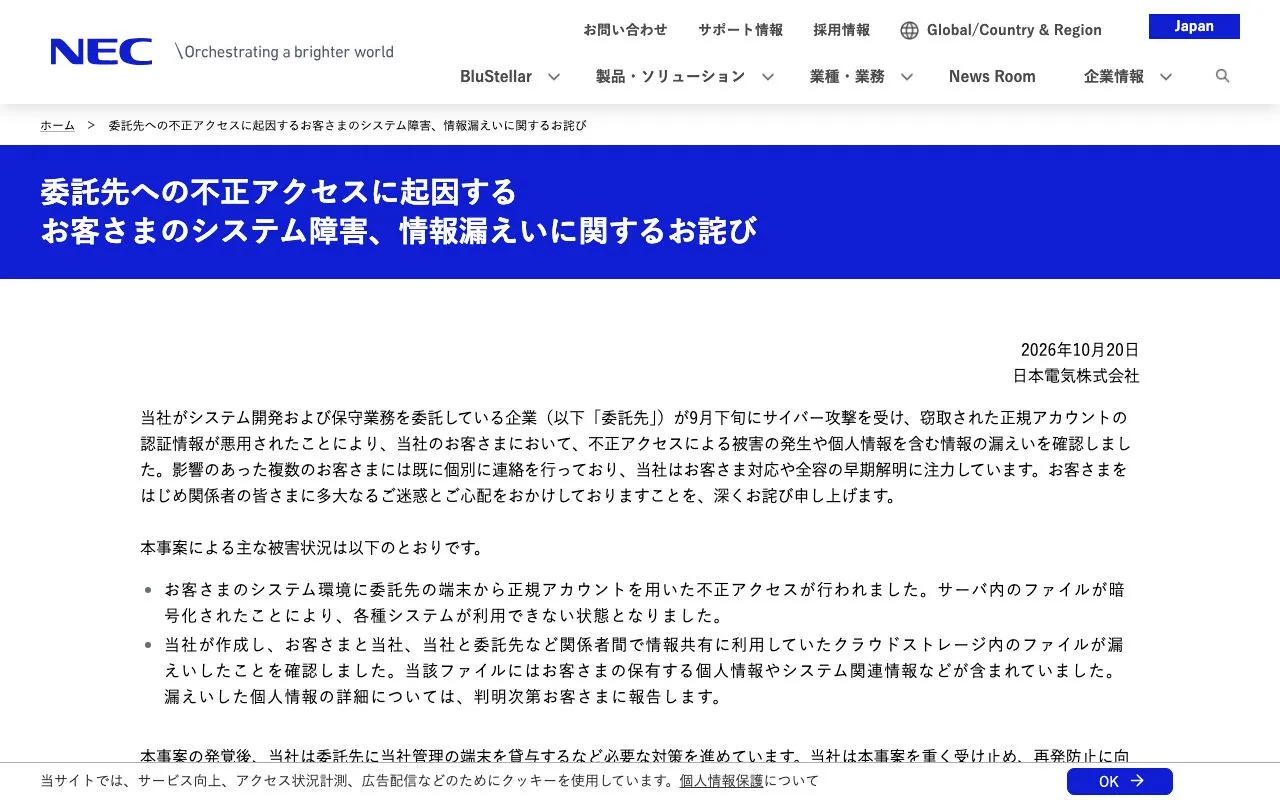
NECのシステム開発・保守業務を担う委託先がサイバー攻撃を受け、複数の顧客でシステム障害と情報漏えいが発生しました。盗まれた正規アカウントの認証情報が顧客環境への侵入に使われ、サーバ内のファイルが暗号化されたほか、個人情報を含むファイルも流出しました。
インターネットから接続できる未修正のPlex Media Serverを狙った攻撃が確認され、暗号資産マイナーや住宅回線を中継するプロキシが仕込まれています。 Plexは修正版を公開しましたが、脆弱なサーバーは約49,000台残っていました。 4件の脆弱性が連鎖し、ログイン情報を持たない攻撃者がサーバー上でコードを実行できます。
「銀のさら」「釜寅」「すし上等」を運営するライドオンエクスプレスホールディングスは、公式サイトと公式アプリの登録者情報を保管していたサーバーがサイバー攻撃を受け、最大約650万件の個人情報が漏えいした可能性があると公表しました。公式サイトとアプリからの注文は停止しており、再開の見通しは立っていません。
国家サイバー統括室(NCO)と警察庁は10月9日、中国を拠点とする企業「永信至誠科技集団(ITG)」が支援するサイバー攻撃グループについて、国際アドバイザリー(注意喚起文書)を公表しました。米国が作成した文書に、日本、米国、英国、豪州、カナダ、スペイン、ニュージーランドの7カ国が共同署名しています。
フランスの複数の食品小売チェーンで、冷蔵・冷凍設備を遠隔管理するソフトウェアがサイバー攻撃を受けました。設備の温度が上昇し、食品の廃棄が発生しています。各社の公表値を合算すると、約1万5,000店のうち約400店が影響を受けたとみられます。
IDCフロンティアの「IDCFクラウド」でランサムウェア攻撃が発生し、東日本リージョン1の障害が495社・自治体に影響しています。同社は同リージョンのネットワークを遮断してシステムを停止し、侵入経路の特定と他リージョンの安全確認を進めています。全リージョンでクラウドの管理画面も停止しており、安全性の確認後に再開する方針です。
2026年9月下旬から、日本国内で企業・組織からの情報流出の公表が相次いでいます。カーシェア、飲食チェーン、証券会社、新聞社、大学と業種を問わず被害が出ていますが、これは単一の攻撃ではありません。性質の異なる複数の攻撃が同じ時期に重なっているのが実態です。本記事では、公表情報と報道をもとに、何が起きているのかを整理します。
旭化成セラピューティクスが運営する医療関係者向け情報サイト「Pharma DIGITAL」で、会員データベースが侵害され、個人情報が流出した可能性があります。対象となる医療従事者は最大約55万8000人で、従業員についても最大約700人分の情報が流出した可能性があります。