CPRの情報約880万人分に不正アクセス
デンマークの住民登録システム「CPR」で、約880万人に関する情報が不正に取得されました。政府は、民間企業に認められていたアクセスが悪用されたと発表しました。CPRは中央住民登録簿(Central Register of Persons)の略称で、約1,100万件の記録を持ち、国外へ移住した人や死亡した人の記録も含みます。
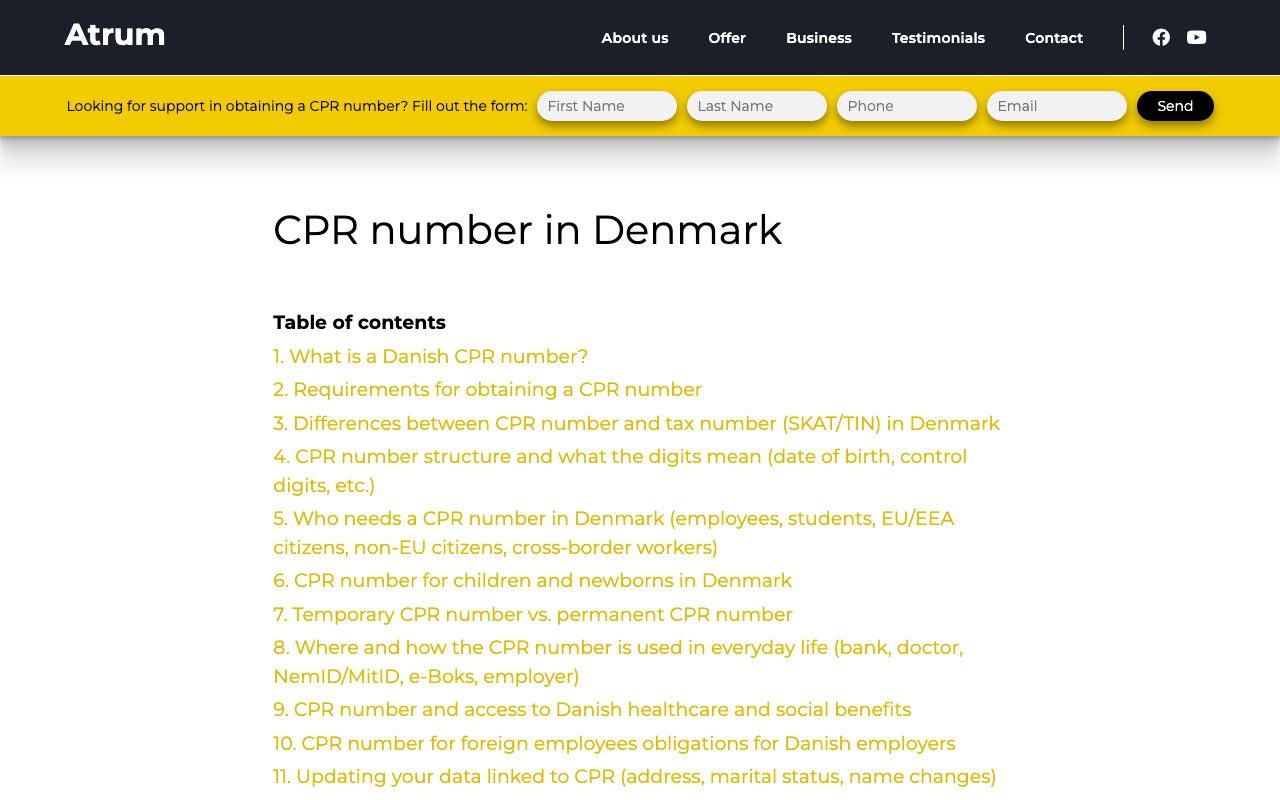
CPR番号はデンマークの個人識別番号です。番号は10桁で、先頭の6桁は生年月日に対応し、残る4桁は個人を区別するために割り当てられます。CPR番号は住民登録だけでなく、医療や税務などの行政手続き、銀行や雇用に関するサービスでも使われています。
漏えいした情報には、氏名、住所、CPR番号が含まれたと報じられています。これらの情報がそろうと、相手の氏名や住所を知っていることを信用の根拠に見せかけた詐欺の連絡に悪用されるおそれがあります。デンマーク当局は、予期しない電話やメールでパスワードなどの機密情報を求められても渡さないよう、住民に注意を促しています。
許可された企業アカウントが悪用された経緯
政府は10月5日、CPRへの不正アクセスを公表しました。デンマーク企業が業務上の目的で持っていた正規のアクセス権が悪用されたとしており、政府は影響を受けた情報を約880万人分としています。Funenに拠点を置くPays ApSのマネージングディレクターは、同社のアクセスが悪用されたと10月9日に認めました。
デンマークの報道機関TV 2が入手した文書によると、攻撃者は9月10日にシステムへアクセスし、9月20日までに自動検索を1,400万回実行しました。CPRの管理側が異常を検知したのは10月2日でした。政府高官は、Paysからの請求書に通常より多い活動が示されていたことを職員が見つけ、攻撃の発見につながったと説明しました。
Paysは、企業顧客の記録を照合するサービスなどを提供するため、CPRへのアクセスを認められていました。攻撃に関与したと名乗る人物は、Politikenに対し、パスワード「123456」で保護されたIT企業のアカウントを通じてアクセスしたと語っています。同紙は、管理者アカウントを含む少なくとも3つの企業アカウントで同じパスワードが使われていたと報じました。
民間企業のCPR利用に設けられた要件
民間企業がCPRデータの提供を受けるには、対象者をあらかじめ個別に特定し、利用目的を示す必要があります。提供されるデータと対象者の範囲は、その目的に必要な範囲に限ると定められています。受け取ったデータは、EU一般データ保護規則(GDPR)とデンマークのデータ保護法に沿って扱う必要があります。
システム間の接続でデータを検索する企業は、セキュリティ責任者を置き、業務上の必要がある従業員だけに利用を認めることとされています。企業は各検索を従業員ごとに記録し、月ごとの利用統計を確認する必要があります。また、CPR管理側から提供された権限について、少なくとも3カ月ごとに社内で点検する規定があります。
政府はPaysのアクセスを遮断し、警察が捜査を進めています。デンマークのデータ保護当局Datatilsynetには10月4日に届け出られ、政府は翌5日に事案を公表しました。
CPR番号を本人確認に使う運用の見直し
デンマーク当局は、CPR番号だけを本人確認の根拠として扱わないよう、企業や公共機関に求めています。氏名や住所、生年月日も単独では十分な確認手段にしない方針です。個人情報の照会や連絡先の変更、新しい契約、パスワードの再設定などでは、MitIDによる認証や、登録済みの連絡先へのワンタイムコード送信といった方法が案内されています。
本人確認の方法として、登録済みの電話番号へ折り返すことや、金銭・安全に関わる重要な変更の際に身分証を持って対面で確認することも挙げられています。デンマークの薬局では、処方薬を受け取る際に物理またはデジタルの健康カード、あるいは確認質問を求める対応が始まりました。デンマークの一般開業医協会も、当局の推奨に沿うよう会員に求めています。
政府はCPRシステムのセキュリティを調査する方針を示し、警察の捜査も続いています。