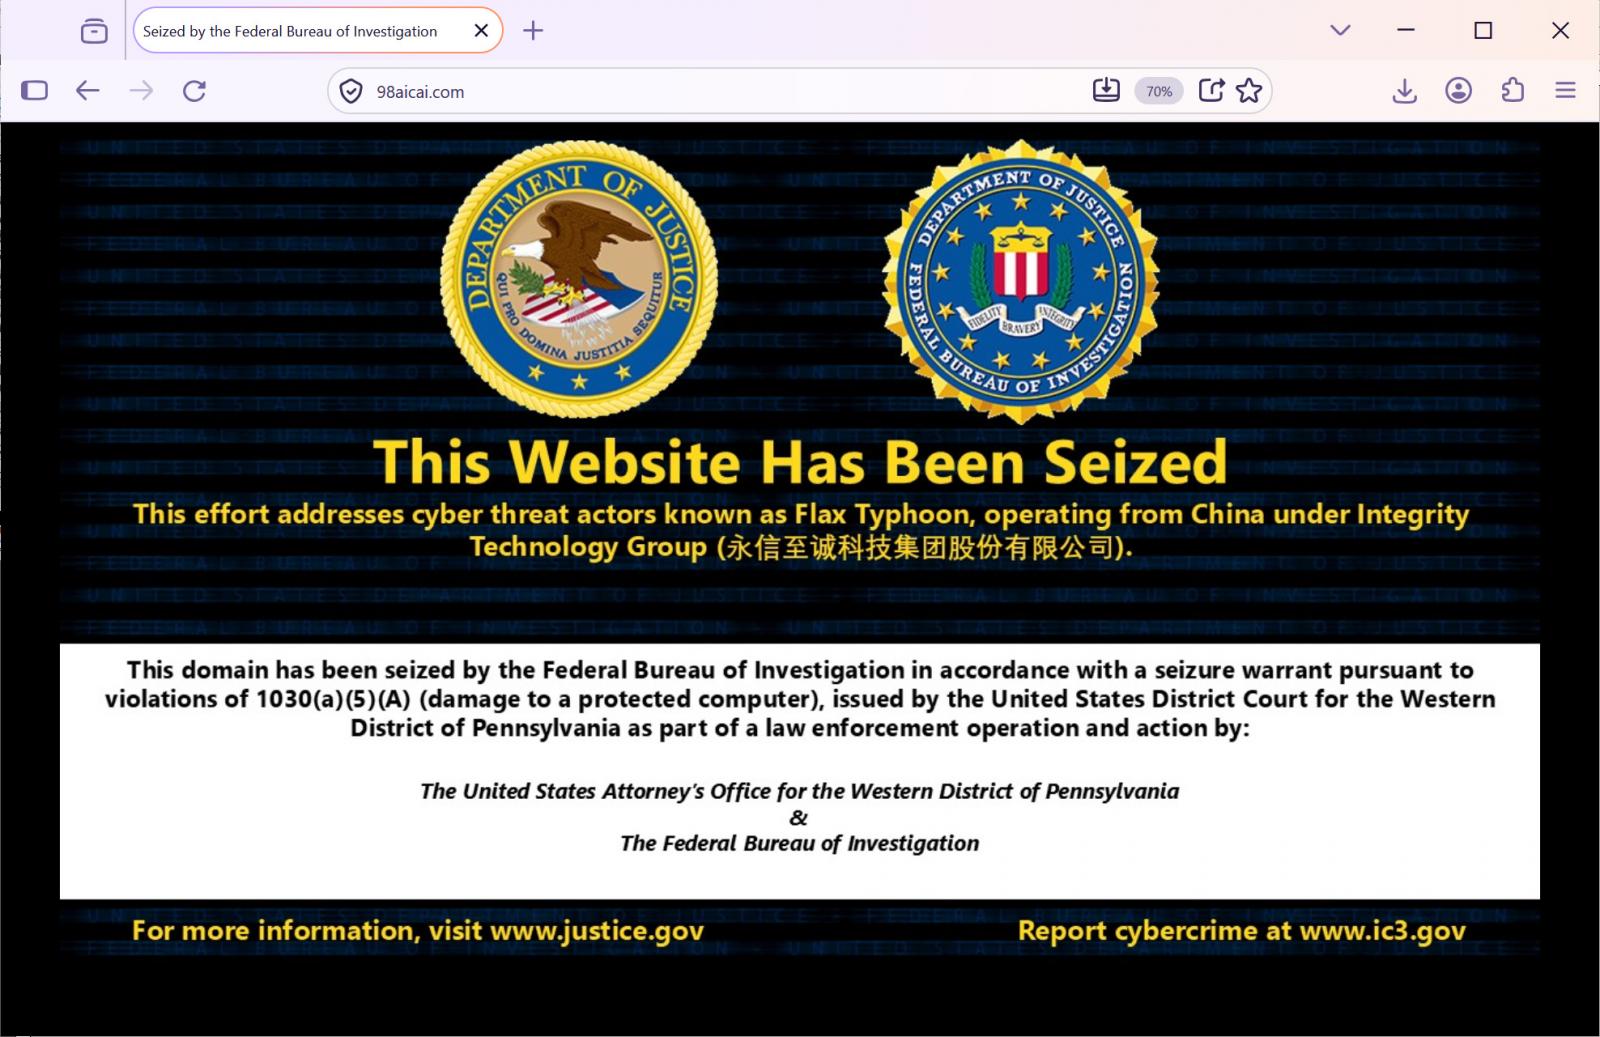
米司法省とFBIは2026年10月8日、中国政府系ハッカー集団「Flax Typhoon」に関連する2つの攻撃ツール、MicroScanとFishHubの運用を妨げるため、7件のドメインを押収したと発表しました。当局によると、ツールは米国や海外の重要インフラを含む組織のネットワークを調査し、一部への侵入や情報窃取に使われました。
7件のドメインを押収し、2つの攻撃ツールを遮断
押収対象には、MicroScanへのアクセスに使われた「c0cc.cc」と、FishHubによるマルウェア配布に使われた5件のドメインが含まれます。残る1件の「98aiblog.com」は、侵入先で遠隔アクセスを維持するために設置されたSoftEther VPNソフトウェアに関連していました。押収したドメインは計7件で、当局は裁判所の許可を得て措置を実施しました。
米司法省によると、中国を拠点とするIntegrity Technology Group(Integrity Tech)がツールを運用・使用していました。司法省は、同社が中国政府と契約を結んでいると説明しています。当局は、同社が提供した機能を中国関連の攻撃者が広範な脆弱性調査や侵入に利用したとしています。
今回の措置は、司法省が公表したIntegrity Techのインフラに対する2度目の技術的妨害です。2024年9月には、感染した消費者向け機器20万台超で構成されるMiraiボットネットを、裁判所の許可を得て妨害しました。米財務省は2025年1月、Integrity TechをFlax Typhoonによる米国の被害に関与したとして制裁対象に指定していました。
MicroScanは脆弱性を探し、FishHubは侵入後の窃取に使われた
MicroScanは、ネットワークやウェブサービスの弱点を見つけるための脆弱性スキャナーです。米司法省によると、Integrity Techは感染したIoT機器のボットネットなどを使って対象ネットワークを調査しました。対象には米サウスカロライナ州の電力会社、日本とポーランドの空港、台湾の天然ガス・電力関連企業、台湾の大学2校が含まれます。
共同サイバーセキュリティ勧告によると、MicroScanはPython製で、特定の脆弱性を調べるための侵入テスト用スクリプトを1,300件以上備えていました。Oracle WebLogic、WordPress、Jenkins、Apache Strutsなどのサービスが対象でした。勧告は、攻撃者が調査した脆弱性のうち8件を挙げています。
FishHubは、標的型フィッシングを通じたネットワーク侵害を助けるツールとして使われました。司法省によると、最初の侵入後、FishHubは追加のマルウェアを送り込み、侵入先への無許可の遠隔アクセスを可能にしたり、特定のファイルを探してIntegrity Techのサーバーへ送ったりしました。FBIの調査では、FishHubのデータ窃取ツールに関連するサーバーから、20を超える組織のデータやファイルが見つかりました。
侵入後はVPNやスクリプトを使ってアクセスを維持
共同勧告は、攻撃者が脆弱性の悪用やMicrosoft Exchangeへのパスワードスプレー攻撃などで初期アクセスを得た後、VPNソフトウェアを使ってネットワーク内にとどまる手法を説明しています。パスワードスプレーは、多数のアカウントに少数のパスワードを試す攻撃です。攻撃者はスクリプトでメールや認証情報を収集し、外部へ送信していました。
同勧告によると、攻撃者はウェブアプリケーションの入力欄を悪用するクロスサイトスクリプティング(XSS)も使いました。FBIが回収したペイロードは、脆弱なサイトの表示を書き換えてユーザー名とパスワードの入力欄を表示し、認証情報を集める仕組みでした。
米財務省は、Flax Typhoonが公開済みの脆弱性を使って最初のアクセスを得て、正規の遠隔アクセスソフトウェアでネットワークの制御を維持していたと説明しています。同省によれば、2022年夏から2023年秋にかけ、攻撃者はIntegrity Techに結び付いたインフラを利用し、同社のインフラとの間で情報を定期的に送受信していました。今回押収されたドメインの一つがSoftEther VPNの設置に関連していた点も、侵入後の遠隔アクセス維持という勧告の説明と重なります。
当局は脆弱性修正や多要素認証を推奨
米国のFBI、CISA、NSAと複数国の機関は、今回の活動に関する共同勧告を出し、侵害の有無を調べるための侵害指標を公開しました。勧告は、使っていないサービスやポートを無効にし、ウェブアプリへの入力を適切に処理するよう求めています。また、可能な範囲で多要素認証を必須にし、脆弱性に対する修正を適時適用するよう勧告しました。
勧告が挙げた対象には、ProFTPD、ISC BIND、Apache Struts、ONLYOFFICE DocumentServer、Strapi、GNU Bash、Pulse Secure VPN、GitLabに関係する8件の脆弱性が含まれます。侵害指標には、ネットワーク上の活動を調べるための情報が含まれています。
米司法省は、押収と並行して公開された勧告が、組織のネットワーク担当者による侵害の特定と対応を助けるとしています。英国の国家サイバーセキュリティセンター(NCSC)も、Integrity Techのような企業がツールの開発・調達、インフラの取得・運用、ネットワーク侵害などを通じて攻撃者を支援すると説明しました。NCSCは、同社がこうした活動を通じて、世界各地から機密情報を窃取する広範なサイバー活動を支えているとしています。