Appleは10月26日、iPhoneやMacなどのOSとSafariのセキュリティアップデートを公開し、複数の脆弱性を修正しました。中には、細工されたWebページを閲覧するだけで攻撃者がコードを実行する恐れがあるWebKitの問題も含まれます。
iPhoneからMacまで複数の更新を公開
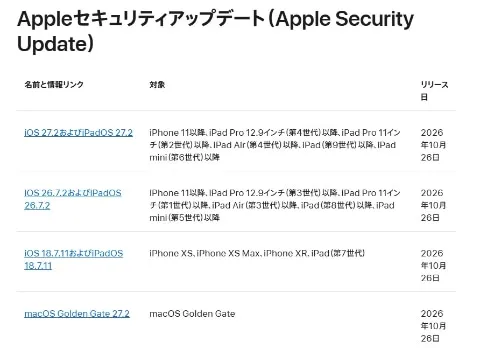
対象となる更新は、iOS・iPadOS 27.2、26.7.2、18.7.11、macOS Golden Gate 27.2、Tahoe 26.7.2、Sequoia 15.8.2などです。tvOS 27.2、watchOS 27.2、visionOS 27.2、Safari 27.2も公開されました。
各バージョンは10月26日付で、iOS 27.2はiPhone 11以降、iOS 26.7.2はiPhone 11以降などを対象とします。iOS 18.7.11はiPhone XS、XS Max、XRとiPad第7世代向けです。
iPadもモデルにより適用するバージョンが分かれます。iPadOS 27.2はiPad第9世代以降、26.7.2は第8世代以降、18.7.11は第7世代が対象です。
WebKitの脆弱性は閲覧をきっかけに悪用される恐れ
WebKitは、SafariなどがWebコンテンツを表示するために使うブラウザエンジンです。今回修正された問題では、細工されたWebコンテンツを処理すると、攻撃者が任意のコードを実行する可能性があります。
該当するものには、WebKit本体のCVE-2026-112697とCVE-2026-112655、WebKit JavaScript BindingsのCVE-2026-112626があります。CVEは脆弱性を識別する番号です。
悪意あるWebページを開くだけで攻撃が成立する可能性があり、特定のファイルのダウンロードやアプリの起動が必ず必要になるわけではありません。WebKitの修正は今回の複数のOSアップデートに含まれています。
サンドボックスやMacのカーネルにも修正
App Storeコンポーネントでは、CVE-2026-112690が修正されました。この問題では、リモートの攻撃者がWebContentサンドボックスを抜け出す可能性があります。
サンドボックスは、Webコンテンツを扱う処理をほかの領域から隔離する仕組みです。Mac向けには、権限のない攻撃者がroot権限でコードを実行できる可能性があるカーネルのCVE-2026-112438も修正されました。
macOSではこのほか、Security、StorageKit、configd、CloudKitなどのコンポーネントにも修正が入りました。対象となる問題には、アプリがroot権限を取得する恐れのあるものが含まれます。
旧機種向けの更新では悪用報告のある問題も修正
iOS・iPadOS 18.7.11では、CoreGraphicsのCVE-2026-86950が修正されました。細工されたファイルを処理すると、任意のコードが実行される恐れがあります。
Appleは、iOS 27より前のバージョンで、この脆弱性が特定の個人を標的とする高度な攻撃に悪用された可能性があるとの報告を把握しています。修正の対象には、iPhone XS、XS Max、XRとiPad第7世代が含まれます。
iOS、iPadOS、tvOS、watchOS、visionOSは、アップデートをインストールした後に以前のバージョンへ戻せません。