17,610件のリポジトリで活動を再開
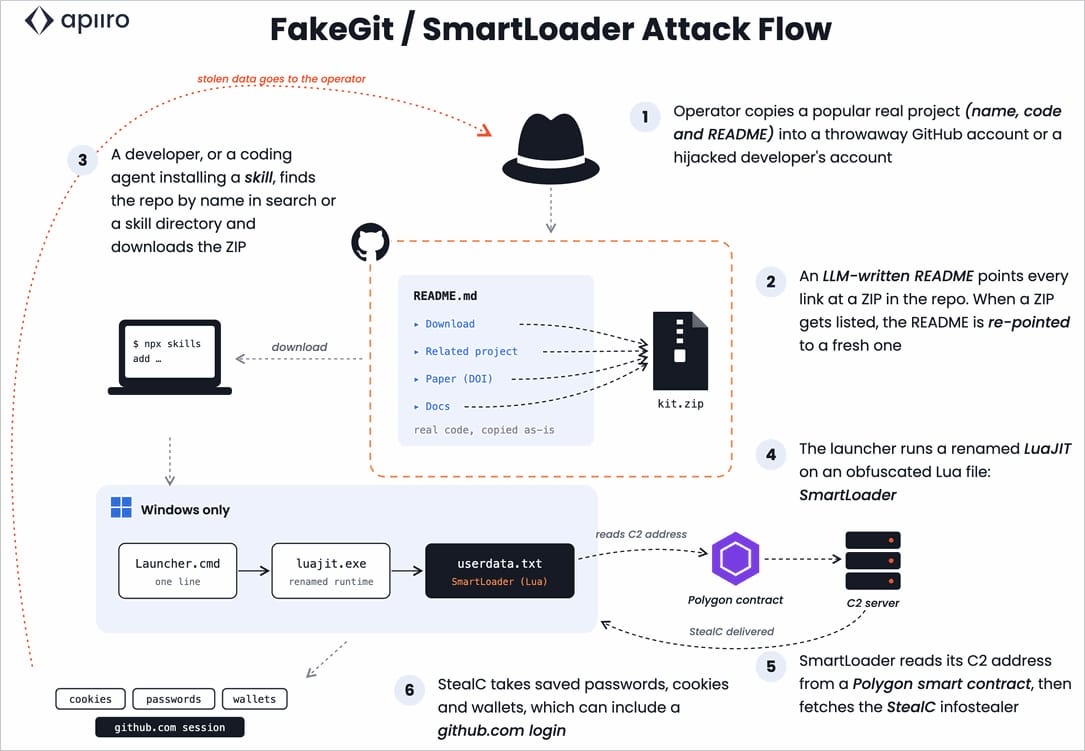
FakeGitと呼ばれるマルウェア配布活動が10月4日に再開し、GitHub上の17,610件のリポジトリでSmartLoaderを配布しています。SmartLoaderは別のマルウェアを端末に送り込むローダーで、今回の活動では情報窃取マルウェアStealCにつながります。
Apiiroによると、活動再開から34時間で1万3,000件を超えるリポジトリが追加され、1時間あたりの最大数は2,999件でした。調査対象のコミットの97%はREADMEだけを変更し、ダウンロードボタンの88%はSmartLoaderを導入するZIPファイルを指していました。
READMEには、利用者にダウンロードを促す手順が記されています。リポジトリの運営者には使い捨てとみられるアカウントが多い一方、正規の開発者に属するとみられるアカウントも少なくとも700件見つかっています。
既存リポジトリのリンクを付け替える
Apiiroは、今回の活動では新しいリポジトリを一から作る必要がなかったと説明しています。すでに用意されていたリポジトリ群のREADMEを変更し、ダウンロード先を悪性ファイルへ向け直す手法が確認されました。
Apiiroの調査では、悪性リポジトリ群の71%が報告前のURLhausに登録されていませんでした。GitHub上の特定ファイルだけをドメイン単位で遮断することも難しく、ブロックリストだけでは配布先全体を止められないとしています。
ZIPファイルの複製は、フォークや古いファイル、リリースの添付物、課題への添付ファイル、別のダウンロード用リポジトリにも残っていました。そのため、リンク先を一つ削除しても、運営者は別のコピーへ誘導先を変更できます。
SmartLoaderからStealCへ
SmartLoaderの動作を調べたSOC Primeは、LuaJITを使ったペイロードがWindowsのAppDataフォルダーに置かれた事例を報告しています。LuaJITはLuaスクリプトを実行する環境で、同社の分析では、そのスクリプトが追加の実行ファイルを配置しました。
同分析では、配置された実行ファイルがRealtekの音声ドライバーに見せかけたタスク名などを使い、スケジュールされたタスクで起動を維持していました。また、SmartLoaderが起動後にC2ペイロードを実行し、StealCを展開する流れも記録されています。
Simply Secure Groupが紹介したStraikerの調査では、ZIPの起動後に難読化されたLuaスクリプトが実行され、SmartLoaderを配置した後にStealCを配布する構成でした。StealCは、認証情報、ブラウザーのパスワード、暗号資産ウォレットのデータを盗むマルウェアとして説明されています。
MCPサーバーを装った事例
別のSmartLoader事例では、攻撃者がOura Ringの健康データとAIアシスタントを接続するMCPサーバーの偽物を用意しました。MCPはAIアシスタントと外部ツールやデータをつなぐ仕組みです。偽サーバーはGitHub上のリポジトリやMCP登録先を通じて配布されました。
Straikerの調査では、少なくとも5つの偽アカウントが正規サーバーのフォークに見えるリポジトリを作成し、別アカウントで悪性のサーバーを公開していました。攻撃者は偽アカウントを貢献者として加え、正規の開発者を貢献者一覧から外したうえで、偽サーバーをMCP Marketに登録していました。
この事例では、登録先で見つけたサーバーをZIP経由で起動するとLuaスクリプトが動き、SmartLoaderからStealCへと進みます。FakeGitの今回の活動でも、READMEのダウンロード先からZIPを導入させる流れが確認されており、ローダーが後続のマルウェアを運ぶ点で共通しています。
導入元の確認と感染時の対応
Apiiroは、リポジトリの所有者を確認し、AIスキルやMCPサーバーの導入には公式レジストリまたはベンダーのリポジトリを使うよう勧めています。
SmartLoaderの実行が疑われる場合、ApiiroはGitHubアカウントの侵害も想定し、アクティブなセッションとアクセストークンを失効させ、パスキーへ移行するよう提案しています。
SOC Primeも、MCPサーバーの導入元やGitHub上の貢献履歴を確認し、AppDataから起動する不審な実行ファイルやスケジュールタスクを監視する対策を挙げています。Straikerは、組織内のMCPサーバーを棚卸しし、導入前に出所を確認するよう勧めています。