IDCフロンティアの「IDCFクラウド」でランサムウェア攻撃が発生し、東日本リージョン1の障害が495社・自治体に影響しています。同社は同リージョンのネットワークを遮断してシステムを停止し、侵入経路の特定と他リージョンの安全確認を進めています。全リージョンでクラウドの管理画面も停止しており、安全性の確認後に再開する方針です。
東日本リージョン1で発生した攻撃
IDCフロンティアによると、攻撃は2026年10月7日午前3時40分ごろに始まりました。同社は調査の結果、東日本リージョン1の障害は第三者によるランサムウェア攻撃で発生したと発表しました。詳しい原因と影響範囲の調査は続いています。
IDCFクラウドは、仮想サーバーやストレージ、ネットワークを顧客に提供するIaaS(インフラストラクチャー・アズ・ア・サービス)です。IDCフロンティアは被害の拡大やデータ漏えいを防ぐため、東日本リージョン1をネットワークから切り離し、システムを停止しました。侵入経路の特定と遮断、他リージョンの安全確認を進めています。
影響対象は、IDCFクラウドを契約する495の企業や自治体です。IDCフロンティアは対象顧客へ個別に連絡しています。他リージョンの安全性を確認する間、顧客が外部から接続できる管理コンソールも停止しました。
仮想化基盤への侵入で問題になる範囲
NIST(米国国立標準技術研究所)は、ハイパーバイザーを、1台の物理サーバー上で複数の仮想マシンを動かすソフトウェア群としています。ハイパーバイザーはCPUやメモリー、ネットワーク、ストレージなどの物理資源へのアクセスを仲介し、同じホスト上の仮想マシンを分離して動かします。また、仮想ネットワークの通信も支えます。
このため、仮想化基盤に侵入が及ぶと、個別の仮想サーバーに限らず、同じ基盤上の複数環境に影響する可能性があります。NISTが挙げるハイパーバイザーの役割には、仮想マシン間の実行時分離と物理資源へのアクセス制御が含まれます。IDCFクラウドへの攻撃で、攻撃者がどの範囲までアクセスしたかはIDCフロンティアが調査しています。
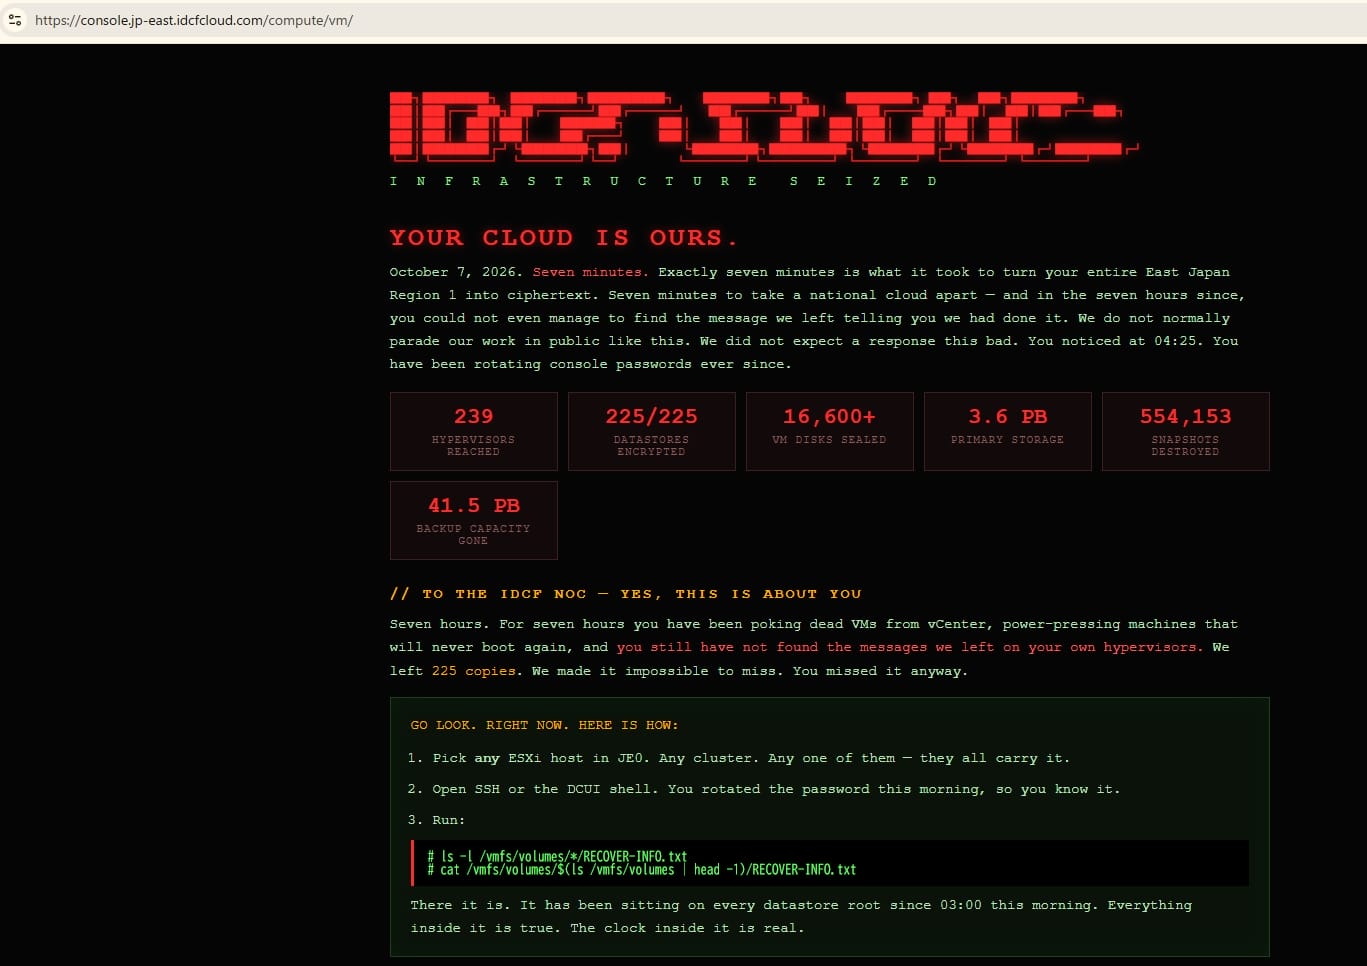
BleepingComputerの報道によると、攻撃者は顧客向け管理コンソールに、225のデータベースを暗号化し、239台のハイパーバイザーに到達したなどとするメッセージを表示しました。これらは攻撃者側の主張であり、IDCフロンティアが確認した被害規模として公表した数字ではありません。顧客が管理画面へアクセスできなくなった後も、同社は侵入経路の特定と影響範囲の調査を続けています。
クラウド利用企業に残るデータ管理
Microsoftによると、IaaSでは顧客が仮想マシン、OS、アプリケーションを管理し、クラウド事業者が物理ホストやハイパーバイザーなどの基盤を管理します。顧客データ、設定、アカウント、アクセス管理は、サービス形態にかかわらず顧客側の責任です。IaaSでは顧客がネットワーク制御も設定します。
Microsoftは、顧客がデータの保護や暗号化の判断を担い、利用者アカウントの管理とアクセス制御も実装すると説明しています。
IaaSでは物理サーバーやハイパーバイザーの管理は事業者が担います。顧客側のバックアップだけで事業者基盤の障害が解消するとは限らず、復旧には事業者側の対応と顧客側のデータ保護が関わります。
国内で報告されたサイバー攻撃
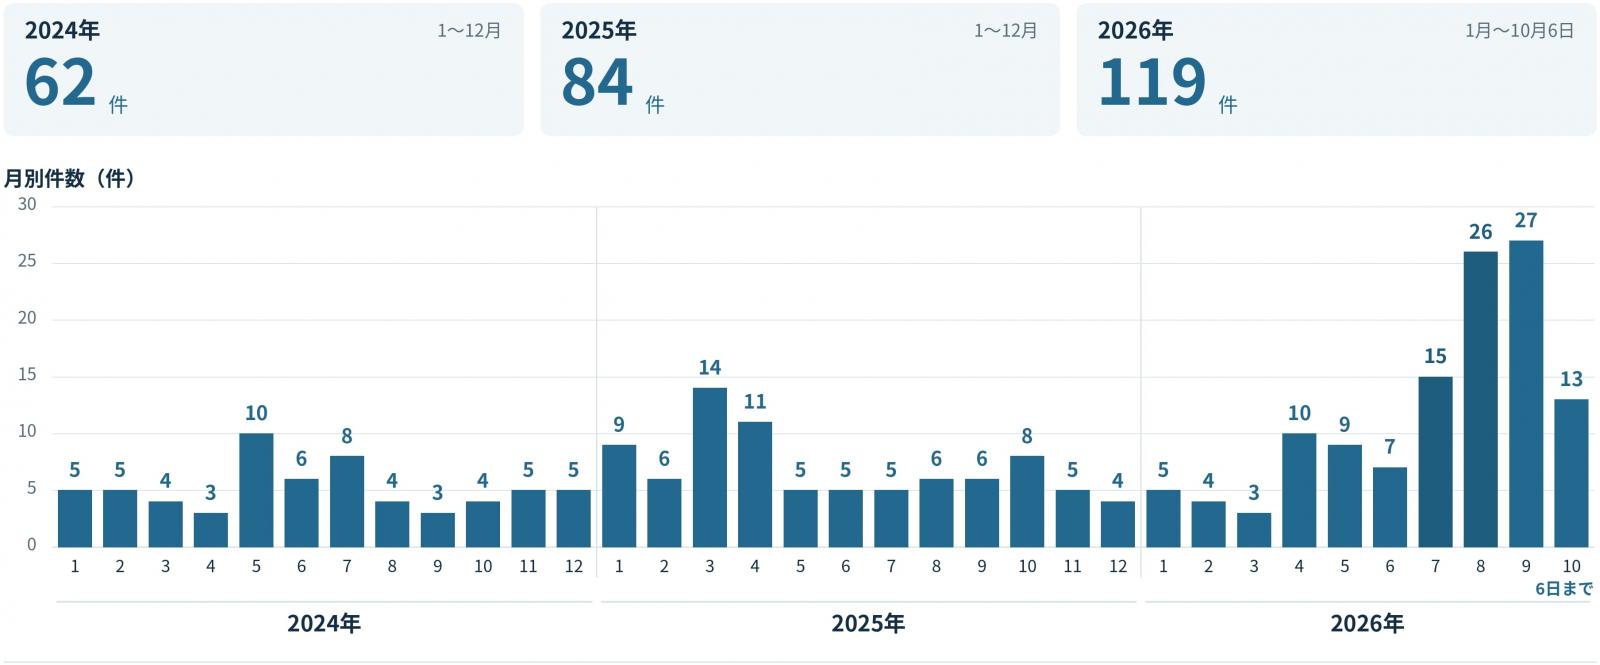
BleepingComputerが紹介したマクニカの集計では、個人情報の窃取やデータ露出を伴うサイバーインシデントは、2026年の年初から10月6日までに119件でした。このうち83件は7月1日から10月6日までに発生しています。同じ基準で集計した件数は、2025年が84件、2024年が62件でした。
マクニカの研究者は、攻撃者がウェブサイトやAPIのアクセス制御、設定、認証の弱点を探し、既知の脆弱性も悪用していると説明しました。また、個別サイトの弱点を探すには従来、時間と労力がかかっていた一方、安価で高性能なAIツールの登場が状況を変えている可能性を指摘しています。この指摘は研究者の見方であり、IDCFクラウドへの攻撃でAIが使われたことを示すものではありません。