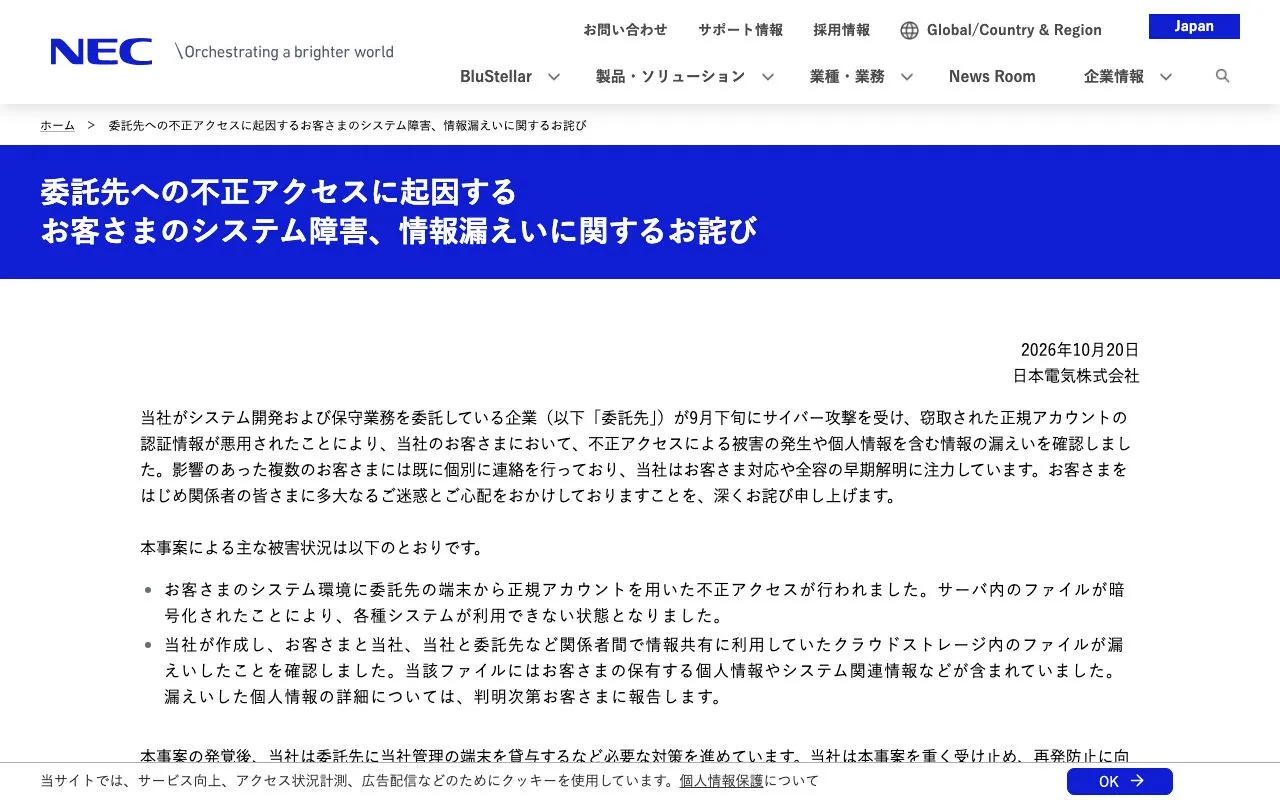
NECのシステム開発・保守業務を担う委託先がサイバー攻撃を受け、複数の顧客でシステム障害と情報漏えいが発生しました。盗まれた正規アカウントの認証情報が顧客環境への侵入に使われ、サーバ内のファイルが暗号化されたほか、個人情報を含むファイルも流出しました。
正規アカウントの情報が顧客環境への侵入に悪用
攻撃は2026年9月下旬に委託先で発生しました。攻撃者は窃取した正規アカウントの認証情報を使い、委託先の端末から顧客のシステム環境へアクセスしました。
侵害を受けた顧客システムでは、サーバ内のファイルが暗号化され、各種システムを利用できなくなりました。委託先の端末から顧客環境へ接続できる状態が、被害の波及経路になりました。
委託先や取引先にシステムや情報へのアクセスを認める場合、委託する業務、扱う情報、アクセス範囲を把握し、影響の大きい先から管理します。業務をさらに別の企業へ委託している場合は、情報や業務がどこまで広がるかも管理対象になります。一社の侵害が事業停止や情報漏えいにつながるサプライチェーン上のリスクは、委託先管理の課題です。
クラウドストレージから個人情報を含むファイルが流出
顧客とNEC、NECと委託先など、関係者間の情報共有に使っていたクラウドストレージからファイルが流出しました。ファイルには顧客が保有する個人情報やシステム関連情報が含まれていました。
NECは、影響を受けた複数の顧客に個別に連絡しています。流出した個人情報の詳細は、判明次第、顧客に報告する方針です。
委託先に渡す設計データや顧客情報などを業務上必要な範囲に絞り、共有先や保存期間を見直すと、侵害時の情報流出範囲を抑えられます。クラウドストレージでは、オブジェクトの一覧を取得できるアカウントを必要なものに限ります。一時的なアクセス用トークンを利用し、ストレージへのアクセスを必要な利用者・サービスに限定する方法もあります。
保守用アカウントの権限と接続を管理
MITRE ATT&CKのアカウント利用ポリシーでは、ログイン試行のロックアウト、利用可能な時間帯、パスワード要件を設定する対策が示されています。これらは外部リモートサービスや有効なアカウントへの攻撃に関係する制御として整理されています。
アカウント管理では、利用者に必要な権限だけを与え、特権ロールの恒常的な割り当てを減らします。一時的に権限を引き上げる場合は、手動承認を求める方法もあります。
システム開発・保守の接続経路では、アカウントの利用条件と権限を管理し、顧客単位や業務単位でアクセス範囲を分けると、侵害時の影響を限定できます。委託先のセキュリティ対策を取引中も定期的に確認し、必要に応じて監査や証跡の確認を行います。
NECは委託先管理と個人情報管理を強化
NECは事案発覚後、委託先にNEC管理の端末を貸与するなどの対策を進めています。再発防止に向けて、委託先管理と個人情報管理を強化する方針です。
委託先でインシデントが起きた場合の通知先や共有情報、調査協力、証拠保全の扱いを契約で定めると、初動対応に役立ちます。ログやアクセス履歴などを保全し、被害範囲の調査に協力する体制も事前に整理します。
委託先の停止に備えた代替策や復旧手順を準備し、関係部門を含めて訓練することも、サプライチェーンの事業継続計画に含めます。今回、NECは顧客対応と事案の全容解明を進めています。