カーセンサー関連2サービスで不正アクセス
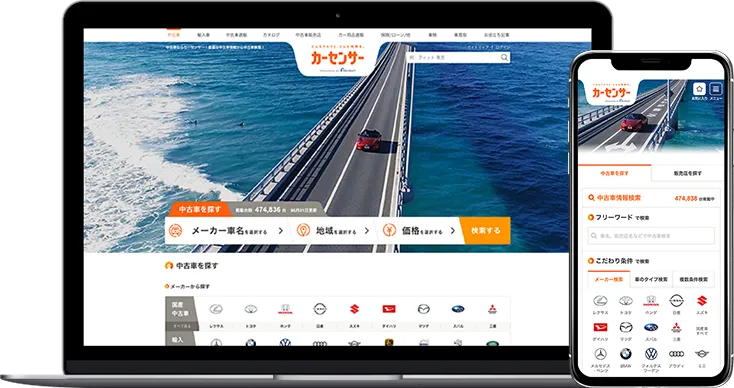
リクルートが運営する中古車情報サイト「カーセンサーnet」と販売店向け業務支援サービス「C-MATCH」で不正アクセスがあり、最大370万9551件の個人情報が外部に漏えいした可能性があります。
2026年10月17日、カーセンサーnet関連システムへの不審なアクセスを検知し、同日17時ごろからカーセンサーnet、アプリ版カーセンサー、C-MATCHなどの関連サービスを一時停止しました。
調査で、漏えいした可能性のある情報の項目と最大件数を把握したのは10月20日です。対象はカーセンサーnetとアプリ版、C-MATCHの利用者や関係者に及びます。
利用者や販売店など4区分が対象
問い合わせをした利用者は最大321万421件、口コミを投稿した利用者は5289件です。C-MATCHに登録した中古車販売店は48万3168件、リクルートの従業員や業務委託先、販売代理店の関係者は1万673件が対象です。
問い合わせ利用者の情報は、氏名と住所が317万6375件、問い合わせ内容や年代、性別を含むものが3万3247件、電話番号やメールアドレスなどを含むものが799件です。町名や番地、建物名などを含む住所は最大44万7670件です。
口コミ投稿者では、5285件で氏名、4件で氏名とメールアドレスが対象です。販売店の情報には代表者や担当者の氏名・電話番号、古物商許認可に関する情報、ログインIDが含まれ、個人事業主の場合は事業所住所や引き落とし口座情報も対象となる可能性があります。
決済情報とパスワードは対象外
4区分すべてにリクルート社内の管理用IDが含まれます。一方、クレジットカードなどの決済情報とログインパスワードは含まれていません。
10月21日時点で、本件に起因する二次被害は確認されていません。リクルートは原因と影響範囲の詳細を調査しています。
同社は対象者へ順次個別に連絡し、個別連絡が難しい人には公表と問い合わせ窓口で対応する方針です。個人情報保護委員会への速報はすでに行い、原因究明と再発防止策の検討を進めています。
報告と本人通知の制度、連絡への注意
個人情報保護委員会は、個人の権利利益を害するおそれがある漏えいなどについて、委員会への報告と本人への通知が必要になると案内しています。義務化は2022年4月1日に始まりました。
対象となる事態には、要配慮個人情報を含む場合、財産的被害のおそれがある場合、不正目的による漏えいなど、1000人を超える漏えいがあります。同委員会は、報告を速やかに行い、目安としておおむね3〜5日以内に速報するよう案内しています。
本人には状況に応じて速やかに、事態の概要や個人データの項目、原因などを分かりやすく通知します。本人への直接の通知が難しい場合は、公表や問い合わせ窓口の設置を代替措置とすることも可能です。リクルートは、漏えいした可能性のある情報を悪用した不審な連絡に注意し、メールやSMS、郵送物の開封、電話への応答、リンクや添付ファイルの利用を避けるよう呼びかけています。