ロードサービス業務のシステムから情報が流出
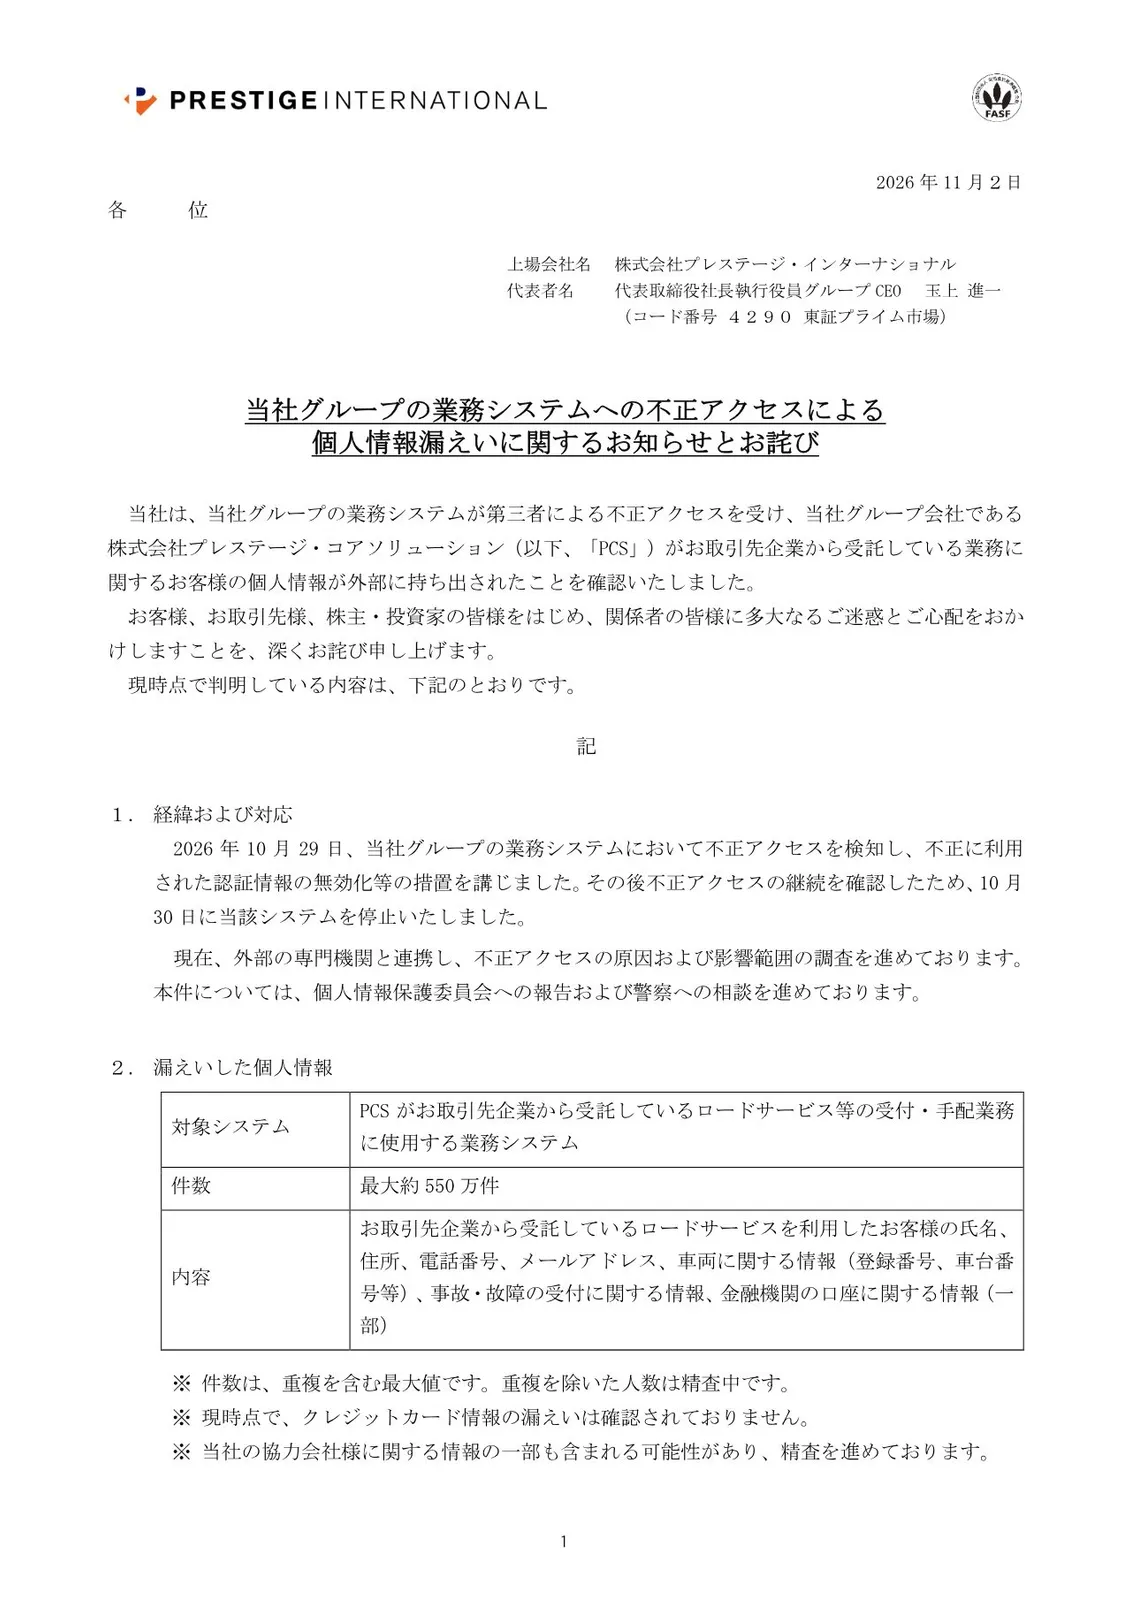
プレステージ・インターナショナルのグループ会社、プレステージ・コアソリューション(PCS)が取引先から受託する業務のシステムに不正アクセスがあり、個人情報が外部に持ち出されました。影響した情報は最大約550万件で、重複を除いた人数は調査中です。
PCSは損害保険会社や自動車メーカー、ディーラーなどから、ロードサービスや顧客対応に関する業務を受託しています。今回対象となったのは、ロードサービスなどの受付・手配業務に使うシステムです。
不正アクセスは2026年10月29日に検知されました。認証情報を無効化した後も続いたため、翌30日にシステムを停止しました。プレステージ・インターナショナルは外部の専門機関と原因や影響範囲を調べており、個人情報保護委員会への報告と警察への相談を進めています。
氏名や車両情報、受付記録が対象
対象情報には、ロードサービスを利用した顧客の氏名、住所、電話番号、メールアドレスが含まれます。車両の登録番号や車台番号、事故・故障の受付情報も対象です。
一部には金融機関口座に関する情報が含まれます。クレジットカード情報の漏えいは確認されていません。協力会社に関する情報も一部含まれる可能性があり、精査が続いています。
プレステージ・インターナショナルによると、現時点で本件に起因する不正利用などの二次被害は確認されていません。対象となる顧客への案内は、取引先企業と協議して対応する方針です。
保険会社やカーリース会社にも影響
ロードサービスをPCSに委託しているソニー損保は、影響の可能性がある範囲を、同社がPCSに委託した案件としています。契約者情報が外部に持ち出されたかはPCSが確認中で、ソニー損保は結果の報告を受けて公表する予定です。
ソニー損保では、ロードサービスの受付窓口への電話がつながりにくくなっています。電話で受け付けた案件は遅滞なく出動手配しています。自分で業者を手配した場合は、領収書を保管して後日窓口へ連絡するよう案内しています。
ENEOSでは、ENEOSカーリースの管理業務に関する顧客情報が漏えいし、対象となる契約は最大8,500件です。氏名、生年月日、住所、電話番号、車両情報や契約内容が含まれます。ENEOSによると、クレジットカード情報、銀行口座情報、ログインパスワードは含まれていません。
システム停止後も代替運用を継続
プレステージ・インターナショナルによると、対象システムの停止中も代替運用でロードサービスなどの業務を継続しています。同社はシステムの改修と監視体制の強化を進め、再発防止を図る方針です。
ENEOSは、委託先で必要なセキュリティ対策を実施し、安全性を確認したうえで委託業務を継続していると説明しています。ENEOSカーリースの契約者向けサービスも引き続き利用できます。
各社は、関係先を装った不審な電話、メール、SMSなどに注意するよう呼びかけています。プレステージ・インターナショナルによると、本件に関連して電話やメールでパスワードや口座の暗証番号を尋ねることはありません。