TopicBase
約770万人分の個人情報が流出した可能性
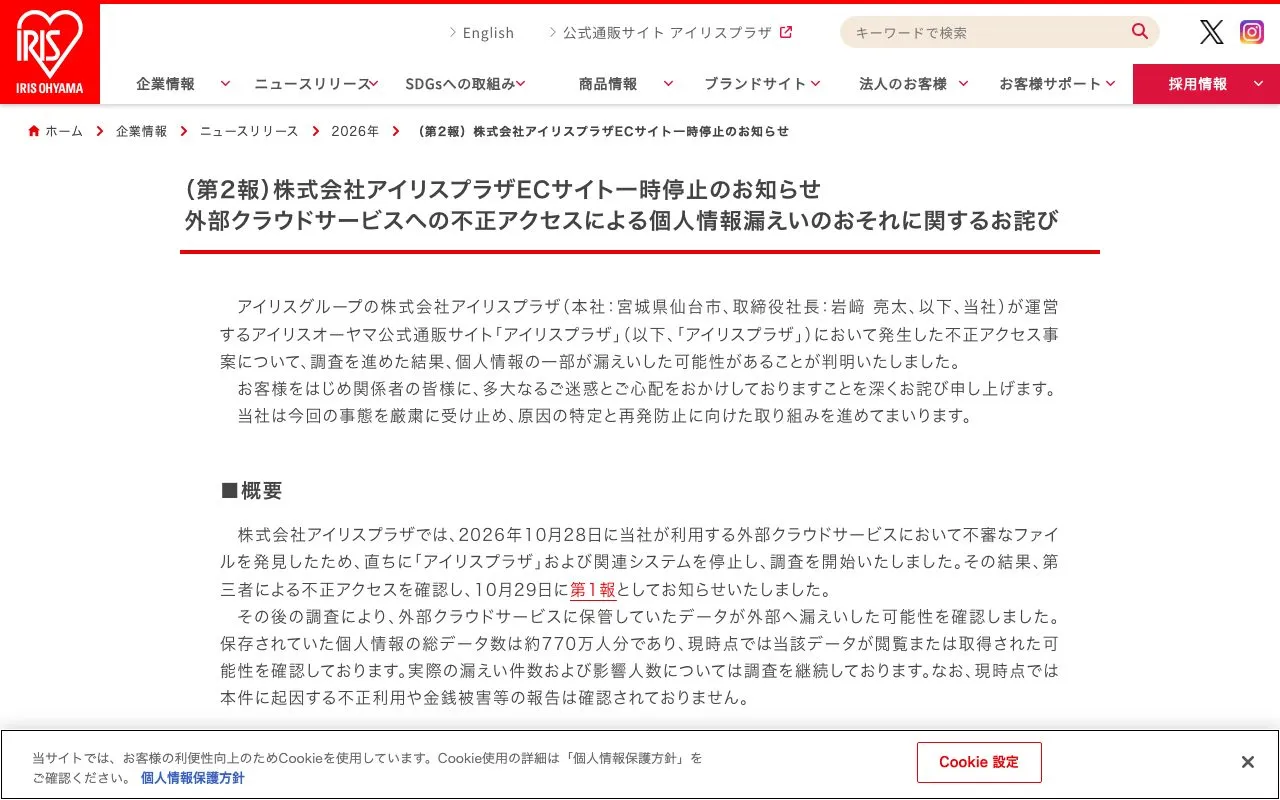
アイリスオーヤマグループの通販サイト「アイリスプラザ」で、外部クラウドサービスへの不正アクセスが確認されました。クラウドに保管されていた約770万人分の個人情報が閲覧または取得された可能性があり、実際の漏えい件数と影響人数は調査中です。
アイリスプラザは2026年10月28日、利用する外部クラウドサービスで不審なファイルを発見し、サイトと関連システムを停止しました。翌29日、第三者による不正アクセスを確認したと公表し、警察と個人情報保護委員会へ報告しました。
対象データは、会員と退会済み会員が約580万人分、会員登録なしで購入した人やキャンペーン応募者などの非会員が約190万人分です。これは保存されていた個人情報の総データ数で、すべての情報が流出したと確定した人数ではありません。
氏名や連絡先、生年月日などが対象
会員データには、氏名、住所、電話番号、メールアドレス、性別、パスワード、生年月日などが含まれる可能性があります。非会員データでは、氏名、住所、電話番号、メールアドレスが対象です。漏えいのおそれがある項目は対象者によって異なります。
退会済み会員のデータにパスワードは含まれません。アイリスプラザは、パスワードを含む一部の項目を暗号化しているとしていますが、暗号化方式は公表していません。また、影響を受けたクラウドサービスにはクレジットカード情報を保存しておらず、外部ECモールの運営店舗では本件に関する不正アクセスや情報漏えいを確認していないとしています。
パスワードの暗号化とハッシュ化では、元の値に戻せるかどうかが異なります。暗号化は復号鍵を使うと元の文字列に戻せる方式で、鍵が漏れればパスワードを読み取られるおそれがあります。
一方、ソルト付きハッシュは、パスワードを元に戻せない形に変換して保存する方法です。ソルトは利用者ごとに加えるランダムな値です。同じパスワードを使っていても保存されるハッシュ値が異なるため、事前に計算した対応表を使い回しにくくなります。
通販サイトなどの停止が続く
アイリスプラザは不正アクセスを確認した後、対象サイトと関連システムを停止し、不正アクセス経路の遮断など初動対応を行いました。原因の特定と再発防止策を進めており、通販サイトの再開時期は決まり次第知らせるとしています。
ホームファッション専門店「SIMPLE STYLE」のサイトも10月28日から停止しています。家電サブスクリプションや家具・家電の配送設置を扱うアイリステックサービスのサイトも同日に停止し、新規申し込みを止めました。両サービスでは、本件に関する不正アクセスや情報漏えいを確認していないとしています。
個人情報保護委員会は、不正アクセスによる個人データの漏えい、またはそのおそれを、事業者の報告が義務付けられる類型に挙げています。要配慮個人情報が含まれる場合や、財産的被害のおそれがある場合も報告対象です。
本人の数が1,000人を超える漏えい等も報告対象です。アイリスプラザは約770万人分のデータを対象として公表し、警察と個人情報保護委員会に報告したとしています。個人情報保護委員会は、不正の目的による漏えい等について、発覚日から60日以内の報告期限を示しています。
対象者への個別連絡と再開時期
アイリスプラザは、漏えいのおそれがある人への案内を進めており、調査結果に応じてメールなどで順次個別連絡するとしています。案内の際にパスワード、暗証番号、認証コードなどを尋ねたり、メールやSMSのリンク先で入力を求めたりすることはないとしています。
11月5日時点で、漏えいした情報の不正利用や、本件に関連する金銭被害の報告はありません。