盗んだ情報をAIで「標的評価」
Windows向け情報窃取マルウェア「VOLTA-AUTODOXER」は、感染した端末から集めた情報をAIモデルに渡し、金銭化しやすい資産を順位付けします。認証情報などを盗むだけでなく、被害者ごとの情報を分析して攻撃者の選別作業を助ける点が特徴です。
VOLTAは、位置情報や自宅住所、勤務先、カード番号の下4桁、文書の作成者情報などをまとめた「証拠バンドル」を作ります。モデルには、資産の価値や被害者のセキュリティ状況を評価し、根拠となる情報を添えて回答するよう指示します。
Cisco Talosの分析では、AIの役割はマルウェアの次の行動を決めることではなく、盗み出した情報を整理し、攻撃者が優先する標的を選びやすくすることです。Ryan Fetterman氏は、AIが人間の分析作業を肩代わりする設計だと説明しています。
認証情報を集め、利用履歴も照合
VOLTAはブラウザーのパスワードやCookie、保存済みカード情報のほか、メールのプロファイル、ゲームアカウント、MicrosoftのOAuthトークン、SSHやクラウドサービスの設定ファイルなどを収集します。保存されたWi-Fiパスワードは平文で取り出し、暗号資産ウォレットには保管庫の解析を試みます。
窃取したセッション情報を使い、Gmail内の通販や決済サービスの領収書を検索して自宅住所を照合するほか、Uber EatsやDoorDashの注文履歴も取得します。Discordのトークンでアカウント情報を補い、Robloxの所持アイテムは外部サービスで評価します。
集めた情報は端末上で「Identity_Report.txt」にまとめられ、JSON形式に変換したうえでOpenRouterへ送信されます。AIの回答は「AI_Analysis.txt」に保存され、収集情報とともに「volta_dox.zip」として持ち出されます。
モデル拒否への備えと配布形態
VOLTAはOpenRouter経由でAnthropicのClaude Opus 4.6を標準モデルとして指定し、回答が拒否された場合はMoonshot AIのKimi K2、GoogleのGemini 2.5 Flashへ順に切り替えます。モデルへの依頼を省き、AI分析なしで動作する設定もあります。
この設計は、複数のLLMに次の行動を選ばせるマルウェアや、被害者自身のAPIキーでAIを利用する事例とは、処理する段階が異なります。VOLTAのAIは窃取後の情報を評価し、標的の優先順位を付けます。一方、別のマルウェアでは最大4つのLLMが次の行動を投票で決める例や、被害者のOpenAI APIキーを使う例が報告されています。
VOLTAには、Telegramの送信先やAPIキーなどをビルド時に埋め込むための差し替え枠が6つあります。この構成は、利用者ごとに設定を変えた実行ファイルを作る販売形態を示唆するとTalosは評価しています。埋め込まれた認証情報は暗号化されていますが、バイナリから復元できるとしています。
Chromeの保護と感染後の対応
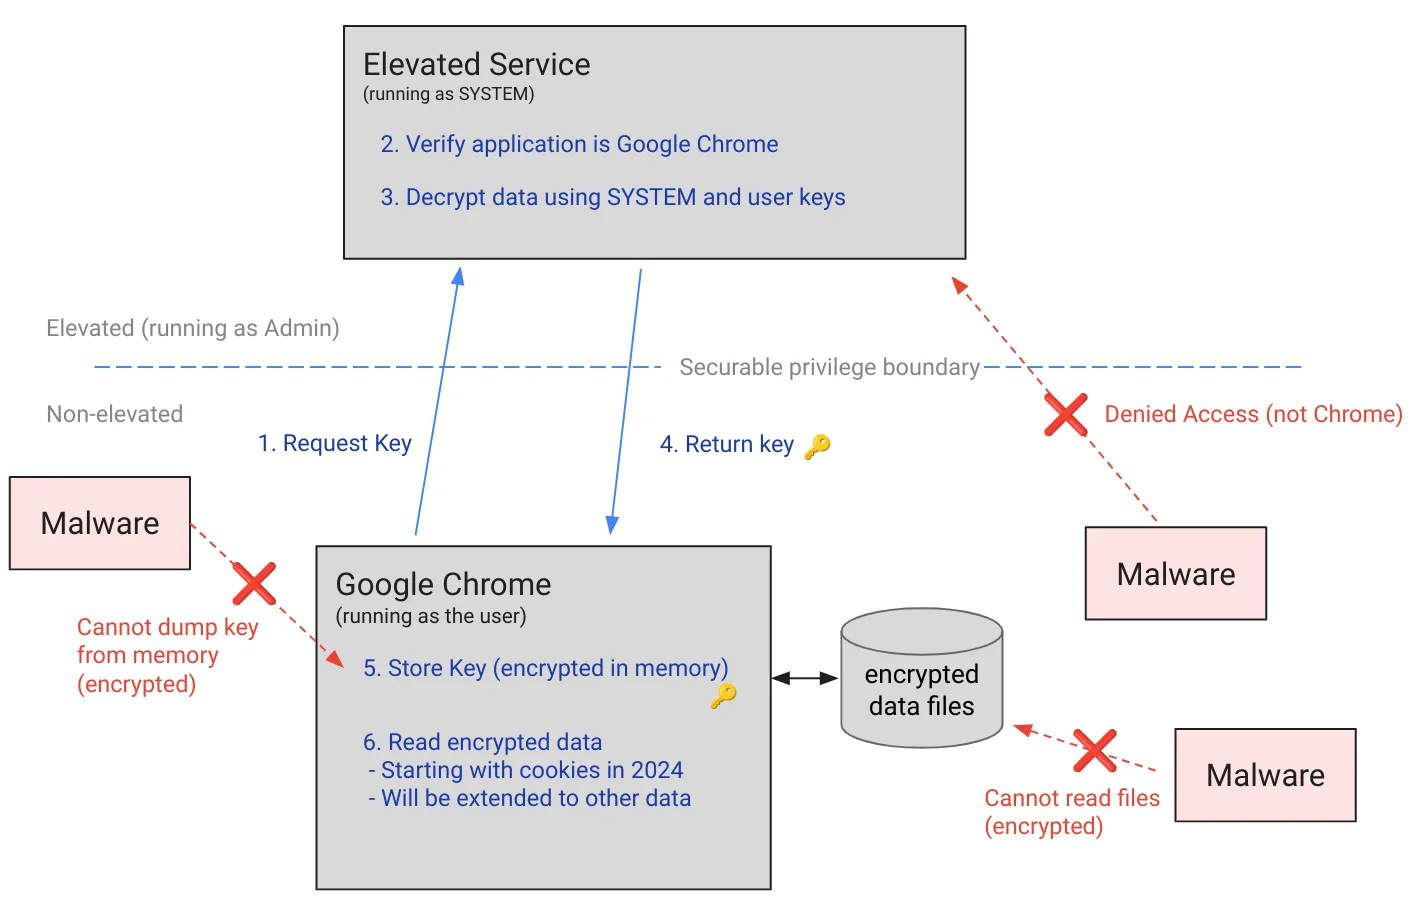
ChromeのApp-Bound Encryption(アプリケーション境界暗号化)は、Windows上の保存データをアプリの識別情報に結び付け、復号時にChromeからの要求かを特権サービスが確認する仕組みです。別のアプリが同じデータを復号しようとしても失敗します。
VOLTAはChromeをヘッドレス、つまり画面を表示しない状態で起動し、この保護を回避してデータを復号しようとします。Talosは、Chromeをヘッドレス起動できるプロセスをアプリケーション制御で制限する対策を挙げています。
Talosは、開発用途として認めたプロセス以外からChromeがヘッドレス起動された場合に検知する方法も挙げています。この制御が防ぐのはVOLTAが使うChromeの復号経路であり、ほかの情報窃取やAI分析、データ送信まで止めるものではありません。
感染が疑われる場合、実行ファイルが自ら削除されても「volta_debug.txt」が残っていれば、収集内容やAI呼び出しの成否を記録したログとして保全できます。漏えいの可能性があるトークンやAPIキーを失効・更新し、パスワードを変更することがTalosの推奨です。ウォレットのシードフレーズがディスク上に平文で保存されていた場合は、新しいシードで作成したウォレットへ資金を移すよう案内しています。