任務計画で機密系と非機密系に同じUSBを使用
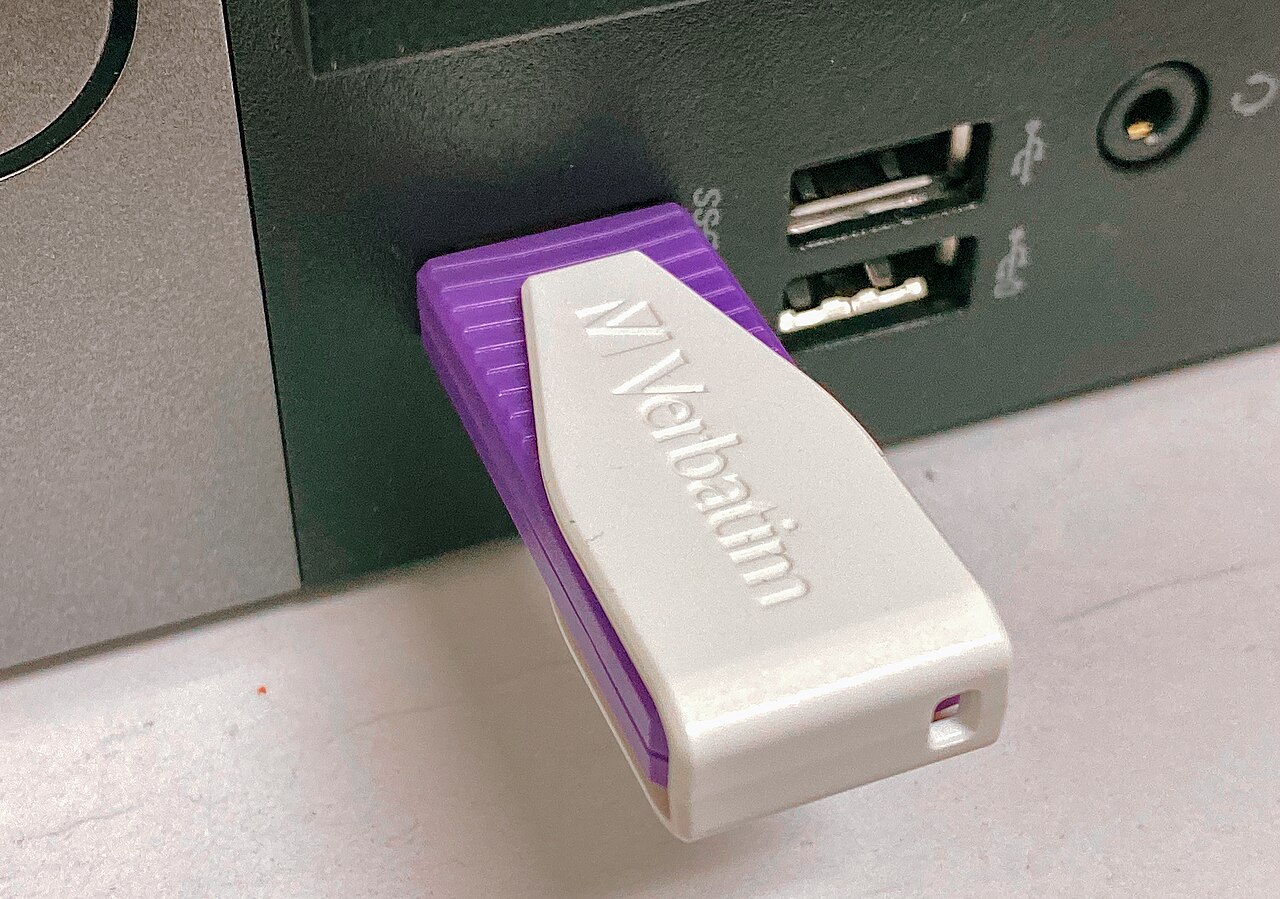
米空軍では、アフガニスタンでの任務計画にマルウェアに感染したUSBメモリーが使われていました。非機密系の端末から機密系の端末へデータを移し、さらに航空機へ持ち込む運用が、感染を機密ネットワークへ広げる経路になりました。
2000年代初め、任務データはCDに記録され、非機密系と機密系のシステム間で使われた後、航空機へ運ばれていました。機内のデータには、航行や想定される脅威に関する情報が含まれていました。
USBメモリーが普及すると、CDに代わって使われました。元空軍の情報セキュリティ担当者ジャスティン・ヘンケル氏は、機密・非機密システムの区別や、USBへの読み書きでマルウェアを持ち込む危険への理解が不十分だったと振り返っています。
現地調達のUSBが感染経路に
当時の空軍要員は、軍の公式調達先ではなく現地の販売店からUSBメモリーを購入することがありました。アフガニスタンでは、カブールなどの店で必要な本数を調達していたとヘンケル氏は述べています。
米国の敵対勢力はこの調達状況に気づき、中東の販売店に感染済みUSBを流通させるようになりました。USBはネットワークに接続しなくても端末間で持ち運べるため、機密系と非機密系の間で使い回すと、媒体そのものがマルウェアを運ぶ経路になります。
Agent.BTZは、USBなどのリムーバブルメディアを介して主に拡散するワームです。 感染端末に接続されたUSBへ自身をコピーし、自動実行を指示する「autorun.inf」ファイルを作成します。 そのUSBを別の端末に挿すと、指示に従ってマルウェアが読み込まれる仕組みです。
2008年の感染後、USB利用を禁止
2008年、感染したUSBメモリーが米中央軍(CENTCOM)に接続できるノートパソコンに挿され、米国防総省のシステムにマルウェアが広がりました。Agent.BTZは感染端末の情報を集め、遠隔サーバーと通信する機能を持っていました。
FBIと国土安全保障省(DHS)は2016年の報告で、このマルウェアをロシアの1つ以上のグループに帰属させました。ペンタゴンがシステムから駆除するまでには14カ月かかりました。
感染を受け、国防総省は2008年11月にUSBメモリーなどの使用を禁止し、データ移送にはより安全なシステムを使うよう求めました。 その後、米戦略軍(STRATCOM)は2010年2月12日付の命令で、厳格な条件下でリムーバブルメディアを限定的に使用できるようにしました。
2010年に認められた限定利用
2010年の方針では、利用は任務に不可欠な場合に限られました。使用する媒体は政府が調達・所有し、適切に台帳管理されたものとされました。個人所有のUSBを国防総省のネットワークや端末で使うことは禁止されました。
USBを政府外のネットワークや端末で使う場合も、承認権限を持つ担当者の許可が必要でした。利用の可否を決める承認権限は、各統合軍や軍種、国防総省機関が定めることになりました。
STRATCOM副司令官のカール・V・モーニー海軍中将は、利用再開にあたり、スキャンやフィルターを含む機器・ソフトウェアのキットを用意し、アフガニスタンなどの作戦地域へ優先的に配備すると説明しました。無作為に選ばれた利用者やドライブは定期監査の対象となり、プログラムの監督は統合任務部隊グローバル・ネットワーク防衛が担うとしました。