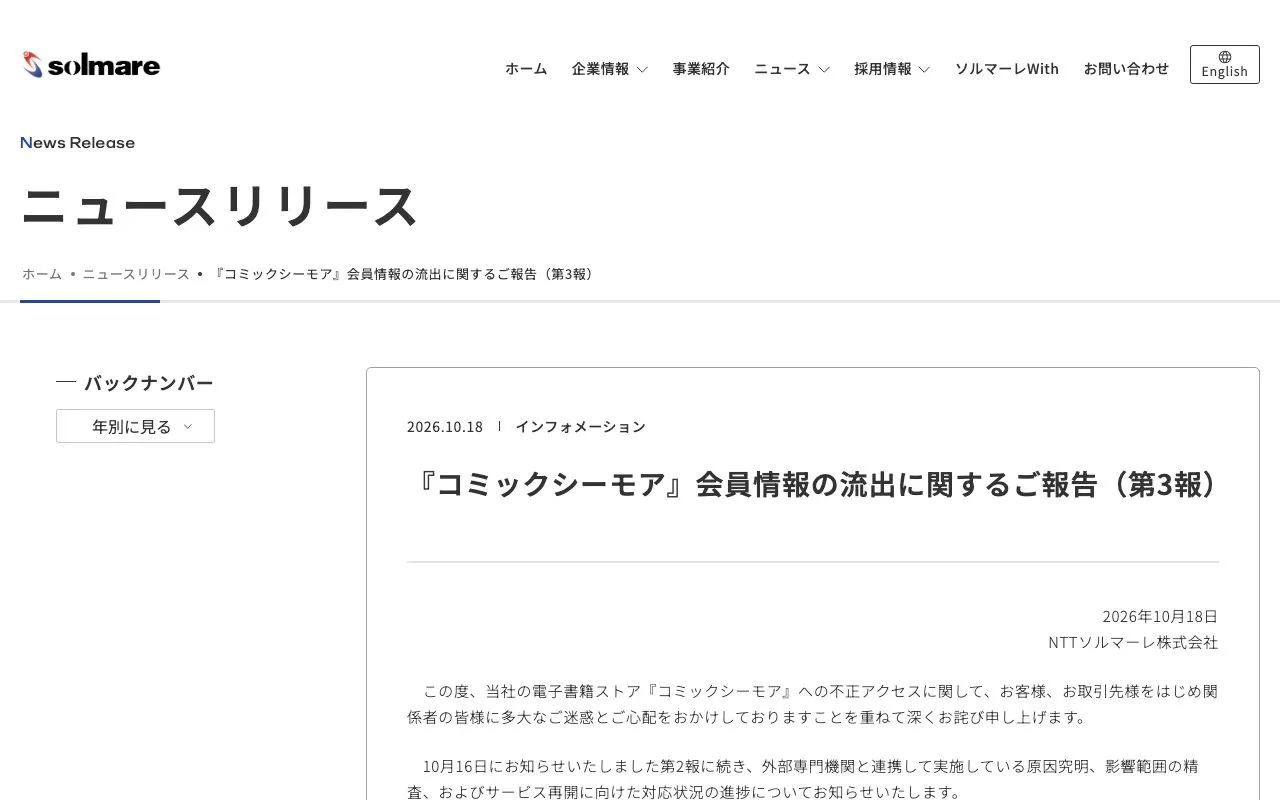
NTTソルマーレが運営する電子書籍ストア「コミックシーモア」で不正アクセスがあり、会員情報の一部が流出しました。サービスは10月15日午前11時35分に停止しており、再開時には全会員にパスワードの再設定を求める予定です。
流出した会員情報と調査状況
現時点で流出が判明している情報は、登録メールアドレス、ハッシュ化されたパスワード、生年月日、性別、ニックネームです。対象件数は引き続き精査されています。
ハッシュ化は、パスワードをそのまま保存せず、元の内容を読み取れない形に変換する処理です。今回流出したパスワードもハッシュ化されていたとNTTソルマーレは説明しています。
その後、一部のシステムログファイルも閲覧・取得されたことが判明しました。NTTソルマーレは、ログに会員情報が含まれているか調べるため、ファイルを精査しています。
不正アクセスの経緯とサービス再開
NTTソルマーレは10月15日、外部から不正アクセスを受けた可能性が高いと判断し、原因究明のためサービスを停止しました。翌16日の調査で、会員情報を管理するシステムへの不正アクセスと、会員情報の流出を確認しました。
同社は侵入経路と攻撃手法を特定し、同様のアクセスや被害拡大を防ぐ措置を実施しています。外部専門機関とも連携し、影響範囲の調査を続けています。
再開には安全性の確保と関係機関との調整が必要で、日時は確定していません。まず購入済み書籍をウェブ上で読めるようにし、その後、順次サービスを再開する準備を進めています。
クレジットカード情報や購入履歴
クレジットカード情報は今回の対象システムで保有されておらず、流出していません。購入履歴と「MY本棚」の流出、消失、欠損も現時点では確認されていません。
流出が確認された会員には、確認でき次第、NTTソルマーレから連絡する予定です。対象件数の精査とログの確認が続いており、同社は調査の進展を公表するとしています。
同社はサービス再開時に、全会員へパスワードの再設定を求める予定です。再設定の詳細は再開時に案内するとしています。
他サービスのパスワードにも注意
コミックシーモアと同じメールアドレスとパスワードの組み合わせを他のウェブサービスでも使っている場合、NTTソルマーレは該当サービスのパスワード変更を呼びかけています。流出した組み合わせを使い、第三者が別サービスへのログインを試みるおそれがあるためです。
ハッシュ値は元のパスワードを直接読めない形にしたものですが、保存方法によっては推測や照合の対象になります。ソルトはハッシュ化の前に加えるランダムなデータで、同じパスワードでも異なるハッシュ値にし、事前計算した対応表の使い回しを難しくします。
ソルトは秘密にする必要がなく、ハッシュ値と一緒に保存できます。ソルトを加えるだけでは総当たりの試行速度は変わりません。反復処理を行うストレッチングやパスワード専用ハッシュ関数は、試行に必要な計算コストを高める仕組みです。
NTTソルマーレは、不審なメールや連絡にも注意を促しています。同社などを装う連絡に記載されたURLや添付ファイルを開かず、偽サイトに個人情報やパスワードを入力しないよう求めています。