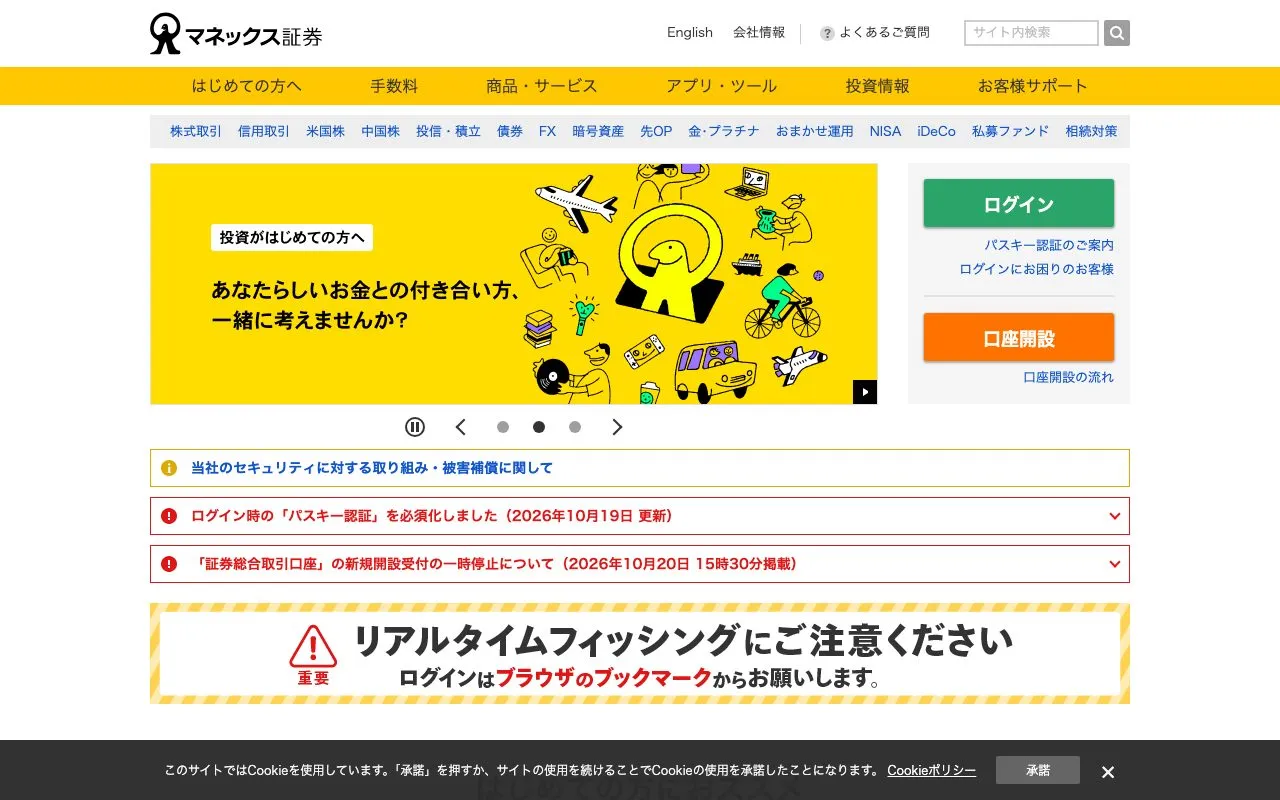
マネックス証券は10月20日、証券総合取引口座の新規開設受付を一時停止しました。口座開設システムのうち、外部委託先が管理するシステムに第三者がアクセスを試みた形跡が見つかったためです。停止の対象は、同社ウェブサイトとアプリからの新規受付です。
外部委託先が管理するシステムでアクセスの形跡
マネックス証券は予防措置として、問題のシステムが関わる部分に限り、新規口座開設を停止しました。同社は専門チームによる詳細な調査と、システムの安全性確認を進めています。
受付再開は安全性の確認後
マネックス証券は、システムの安全性を確認でき次第、速やかに受付を再開する方針です。再開時期や見通しは、ウェブサイトで順次知らせるとしています。
新たに口座を開設する手続きは、調査と安全性確認が終わるまで利用できません。同社は、顧客情報などを保護するための措置だと説明しています。
金融機関の外部委託先管理で重視される点
金融庁向けの調査では、米国、EU、英国の大手金融機関が、外部委託先など第三者のサイバーリスクを、第三者リスク管理の枠組みの一部として扱っていたとされています。サービスの重要度や取引固有のリスクに応じて委託先を分類し、管理の深さを調整する手法も挙げられています。
調査で扱われた事例には、契約後も重要な委託先のリスクを継続して監視し、サイバー脅威に関する外部情報を活用する金融機関がありました。委託先でインシデントが起きた場合に備え、自社への報告経路や、ネットワーク接続がある場合の遮断手順を定める事例もあります。
調査対象の金融機関には、委託先との契約に監査権や最低限のセキュリティ要件を盛り込む例もありました。
金融庁が示してきた証券会社の管理態勢
金融庁は2022年2月のサイバーセキュリティ取組方針で、証券会社などの基本的なサイバーセキュリティ管理態勢の整備状況を検証してきたと説明しています。不正アクセス事案の増加を踏まえ、自主点検なども要請しました。
金融庁は、管理態勢に問題があると考えられる事業者を検査やモニタリングで重点的に確認し、必要に応じて改善を促したと説明しています。金融機関全体では、委託先を含むサイバーリスクへの対応や、インシデント発生時の手順整備も課題として扱われています。