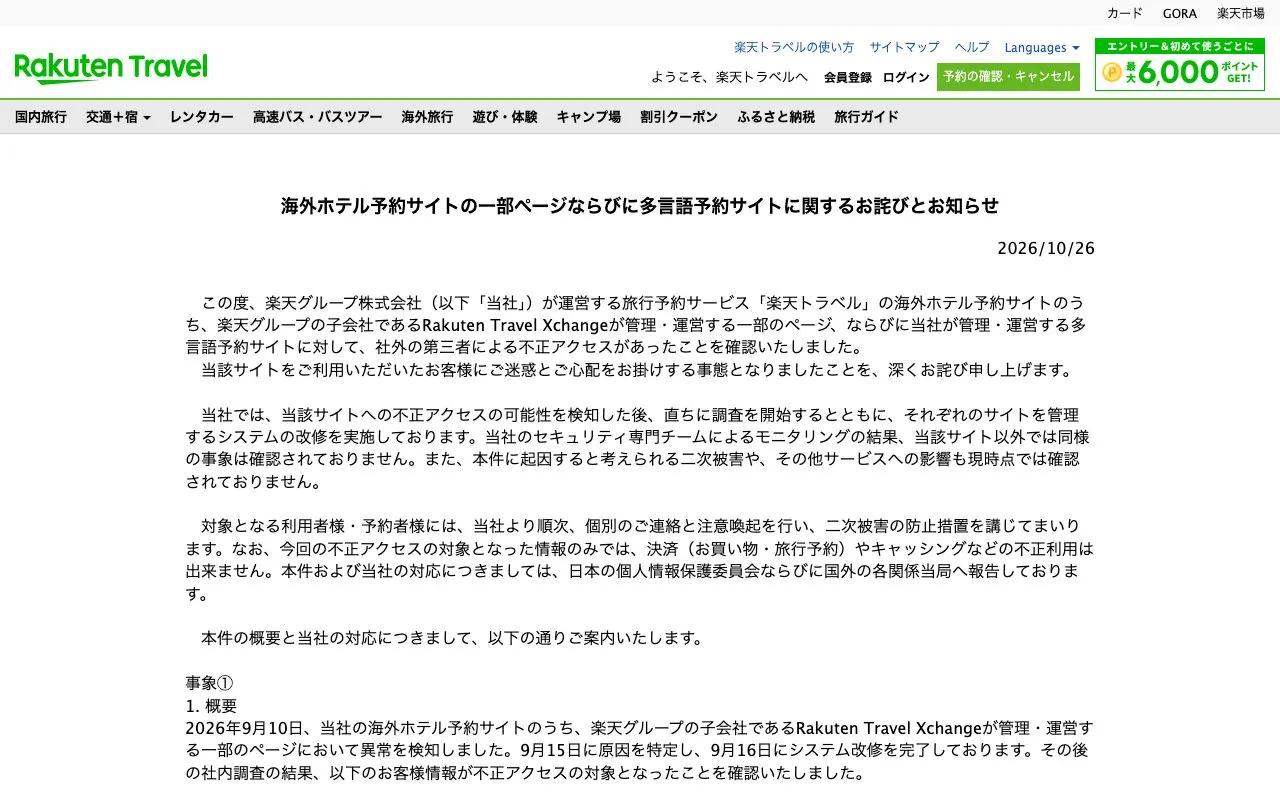
楽天トラベルの海外ホテル予約サイトと多言語予約サイトで、第三者による不正アクセスが確認されました。対象は予約者、ログイン利用者、宿泊施設従業員の情報で、発表された件数を単純合計すると最大約354万件です。対象情報にはカード情報の一部も含まれますが、楽天グループは今回の情報だけでは決済などに不正利用できないとしています。
海外ホテル予約サイトで最大約264万件
1件目は、楽天グループの子会社Rakuten Travel Xchangeが管理・運営する海外ホテル予約サイトの一部で発生しました。9月10日に異常を検知し、9月15日に原因を特定、翌16日にシステム改修を完了しました。対象エリアはヨーロッパ、アメリカ・カナダ、アジア・オセアニアの一部の国・地域です。
海外ホテル予約サイトにログインした利用者は最大約260万件で、氏名、メールアドレス、電話番号、社内用の識別番号が対象です。予約者は最大約4万件で、これらに加えて居住国、施設名や予約金額などの予約情報、同伴者の氏名と居住国も含まれます。
予約者情報のうち最大約3万6,000件には、クレジットカードの発行者識別番号と下4桁、名義、有効期限、国際ブランド区分が含まれます。カード番号の全桁とセキュリティコード、パスワード、パスポートなどの身分証明書情報、住所は対象に含まれていません。
多言語予約サイトで最大約90万件
2件目は、楽天トラベルの多言語予約サイトで確認されました。10月20日に不正アクセスの可能性を検知し、同日に原因を特定、翌21日にシステム改修を完了しています。
同サイトにログインした利用者は最大約86万件で、メールアドレスと社内用の識別番号が対象となりました。管理画面に入力された宿泊施設従業員の情報も最大約4万件が対象で、アカウント名、メールアドレス、社内用の識別番号が含まれます。
2件の対象件数を単純に合計すると最大約354万件です。内訳は海外ホテル予約サイトのログイン利用者約260万件、同サイトの予約者約4万件、多言語予約サイトのログイン利用者約86万件、宿泊施設従業員約4万件です。
通知と関係当局への報告
楽天グループはアクセス経路を遮断し、対象サイトのシステムを改修しました。対象となる利用者・予約者には順次個別に連絡し、注意喚起と二次被害の防止措置を行うとしています。
楽天グループは日本の個人情報保護委員会と国外の関係当局にも報告しました。セキュリティ専門チームによるモニタリングでは、対象サイト以外で同様の事象は確認されておらず、本件に起因すると考えられる二次被害や他サービスへの影響も確認されていないとしています。
海外ホテル予約サイトの問い合わせは専用メール窓口、多言語予約サイトの利用者は言語別フォームで受け付けています。宿泊施設関係者向けにも専用フォームが設けられています。
カード情報の一部が含まれる場合の注意点
発行者識別番号(IIN、BINとも呼ばれます)はカード番号の先頭部分にある番号で、カード発行会社の識別に使われます。番号の先頭部分だけから個人の詳細情報が分かるわけではありません。楽天トラベルの事案では、この発行者識別番号に加えて下4桁、名義、有効期限、国際ブランド区分が対象情報に含まれました。
クレジットカード番号は、発行者識別番号、会員を識別する番号、入力誤りを検出するチェックデジットなどで構成されます。発行者識別番号はカード会社ごとに割り当てられ、同じ会社でも国際ブランドによって異なる場合があります。有効期限はオンライン決済で入力を求められることがある情報です。
一般的な手口として、BIN攻撃では発行者識別番号をもとにカード番号の残りの桁や有効期限を大量に生成し、不正利用を試みます。BINは事業者ごとに共通して使われるため、番号自体を流出させないだけでは対策にならず、決済時の不正検知などが必要とされています。楽天グループは、今回の対象情報だけでは決済やキャッシングなどに不正利用できないと説明しています。