マネックス証券、外部委託先システムへの不正アクセスの形跡で口座開設を一時停止
マネックス証券は10月20日、証券総合取引口座の新規開設受付を一時停止しました。口座開設システムのうち、外部委託先が管理するシステムに第三者がアクセスを試みた形跡が見つかったためです。停止の対象は、同社ウェブサイトとアプリからの新規受付です。
好奇心が、日常をおもしろくする
マネックス証券は10月20日、証券総合取引口座の新規開設受付を一時停止しました。口座開設システムのうち、外部委託先が管理するシステムに第三者がアクセスを試みた形跡が見つかったためです。停止の対象は、同社ウェブサイトとアプリからの新規受付です。
ユミルリンクは、運営するメール配信サービスの一部サーバーが不正アクセスを受け、個人情報が外部に持ち出されたと発表しました。管理する5システムでデータの出力を確認し、メールアドレスを含む情報が延べ約900万件に上ると試算しています。対象データの詳細は調査中です。
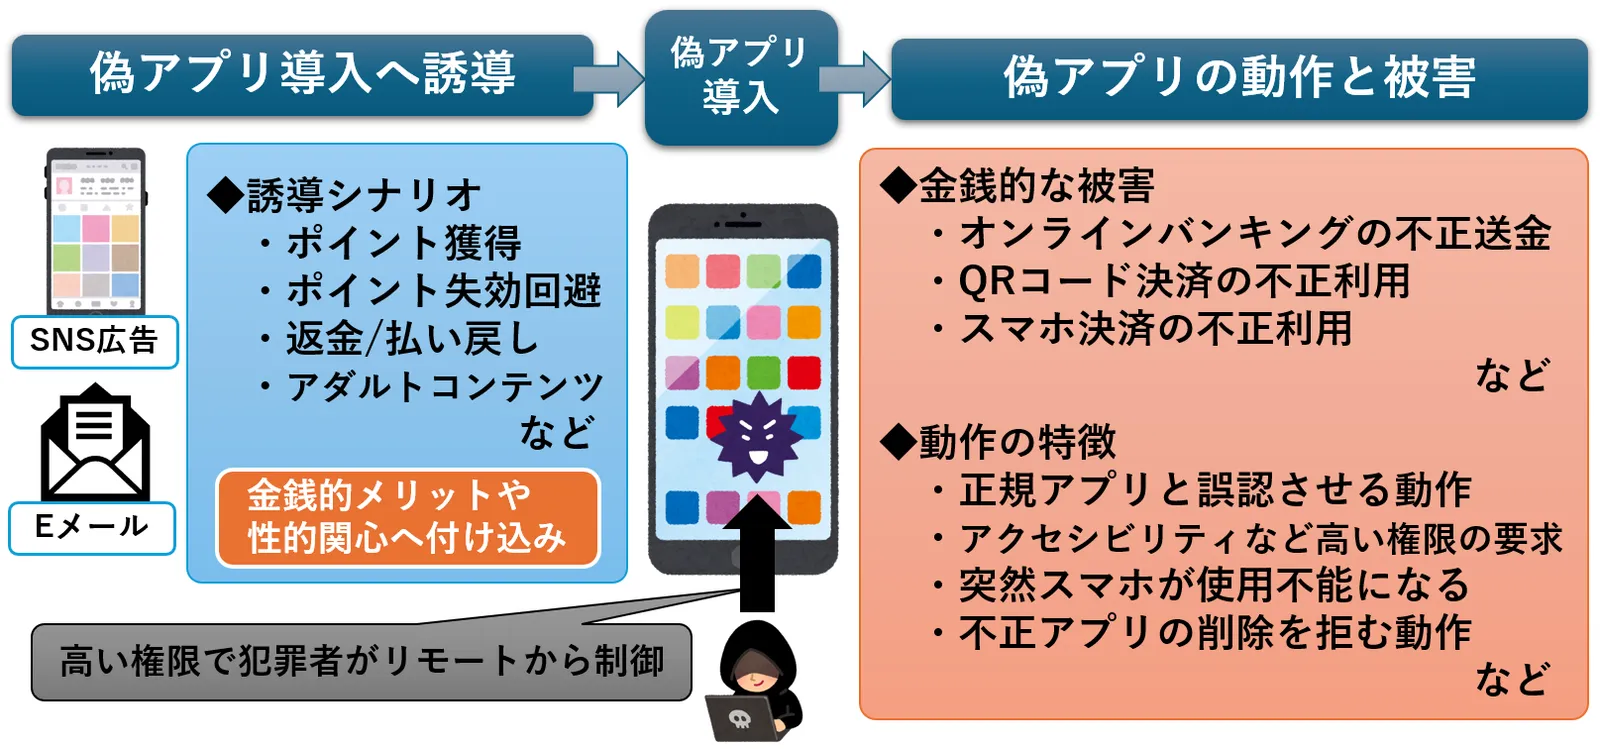
一般財団法人日本サイバー犯罪対策センター(JC3)は、ポイント獲得や成人向けコンテンツをうたって偽アプリを導入させ、スマートフォンを遠隔操作する手口に注意を呼び掛けました。アプリにアクセシビリティ機能の権限を与えると、オンラインバンキングの不正送金やキャッシュレス決済の不正利用につながるおそれがあります。
交通系ICカード「nimoca」の利用履歴照会サービスが第三者による不正アクセスを受け、登録情報521件が流出しました。対象にはカード番号、生年月日、サービスに登録されたメールアドレスが含まれます。
米国国土安全保障省(DHS)は、連邦政府の民間行政機関に対し、DeepSeek製品を情報技術システムから除外し、導入済みの関連製品も削除するよう命じました。対象には環境保護庁や連邦通信委員会などが含まれます。

OpenCode Consoleで外部AIサービスのAPIキーが漏えいし、一部の利用者に不正請求やGoogle Cloudプロジェクトの停止が発生しました。影響を受けたのはConsole利用者の1.4%で、OpenCodeのオープンソースアプリとコマンドラインツールは対象外です。OpenCodeは、今回の侵入で漏えいした認証情報を使った大規模なモデル蒸留攻撃が行われたと説明しています。
ココナラが運営する「ココナラスキルマーケット」で不正アクセスがあり、履歴書449件と職務経歴書関連書類1,845件が外部に持ち出された形跡が確認されました。対象は、これらの書類を登録していた会員の一部です。
銀行や暗号資産交換業者が顧客の身元を確かめるKYC(顧客確認)をすり抜けるため、偽造書類、加工した顔画像、リアルタイムの本人確認代行を組み合わせるサービスが地下市場で売られています。Flareが2026年3〜9月に観測した広告では、書類の作成に加え、認証済みアカウントの販売や、引き渡し後の再確認支援も扱われていました。
インターネットから接続できる未修正のPlex Media Serverを狙った攻撃が確認され、暗号資産マイナーや住宅回線を中継するプロキシが仕込まれています。 Plexは修正版を公開しましたが、脆弱なサーバーは約49,000台残っていました。 4件の脆弱性が連鎖し、ログイン情報を持たない攻撃者がサーバー上でコードを実行できます。
2023年10月、米国の事務用品大手Staplesの社内システムへの侵入により、1万5,000枚を超えるギフトカードが不正に発行されました。カードの額面は500万ドル(約7億9,000万円)超で、犯罪グループはその一部を小売店での電子製品購入に使いました。関連する事件では、組織犯罪グループが取得したギフトカードは1億ドル(約160億円)を超えています。
Macの温度監視アプリを開発していた利用者が、Claude Codeから暗号資産マイナーの稼働を知らされました。検出されたXMRigはCPUを約1,175%、およそ12コア分使用し、CPU温度は112度に達していました。
ニフティの回線申込・受付管理システムで外部からの不正アクセスが発生し、最大54万2,513件の個人情報が漏えいした可能性があります。対象には氏名や住所、電話番号などが含まれますが、口座情報とクレジットカード情報は含まれていません。
NTTソルマーレが運営する電子書籍ストア「コミックシーモア」で不正アクセスがあり、会員情報の一部が流出しました。サービスは10月15日午前11時35分に停止しており、再開時には全会員にパスワードの再設定を求める予定です。
阪急阪神百貨店が運営する3サービスへの不正アクセスにより、顧客管理システムに登録された「H2O ID」約126万件の個人情報の一部が漏えいしました。クレジットカード番号の下4桁や名義、有効期限なども、漏えいした可能性がある情報に含まれます。
ECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスについて、運営元のEストアーが一連の調査を終え、漏えい対象を約2,335万6,000人、対象店舗を7,858店と確定しました。対象者のうち約209万6,900人分には、カード名義やカード番号の一部などが含まれます。
skyticketで、最大6,140人分のクレジットカード情報が不正アクセスにより流出しました。対象は2017年2月から2018年6月までに「skyticketプレミアム」の会費をカードで支払った利用者です。会員特典の福利厚生サービス「ベネフィット・ステーション」の会員情報も流出しており、アドベンチャーは対象者への連絡と調査を進めています。
Node.jsプロジェクトは、複数の脆弱性を修正するセキュリティアップデートを、2026年10月21日またはその直後に公開する予定です。対象は26.x、24.x、22.xの3系列で、修正対象のうち最も深刻な脆弱性の重要度は「高」とされています。
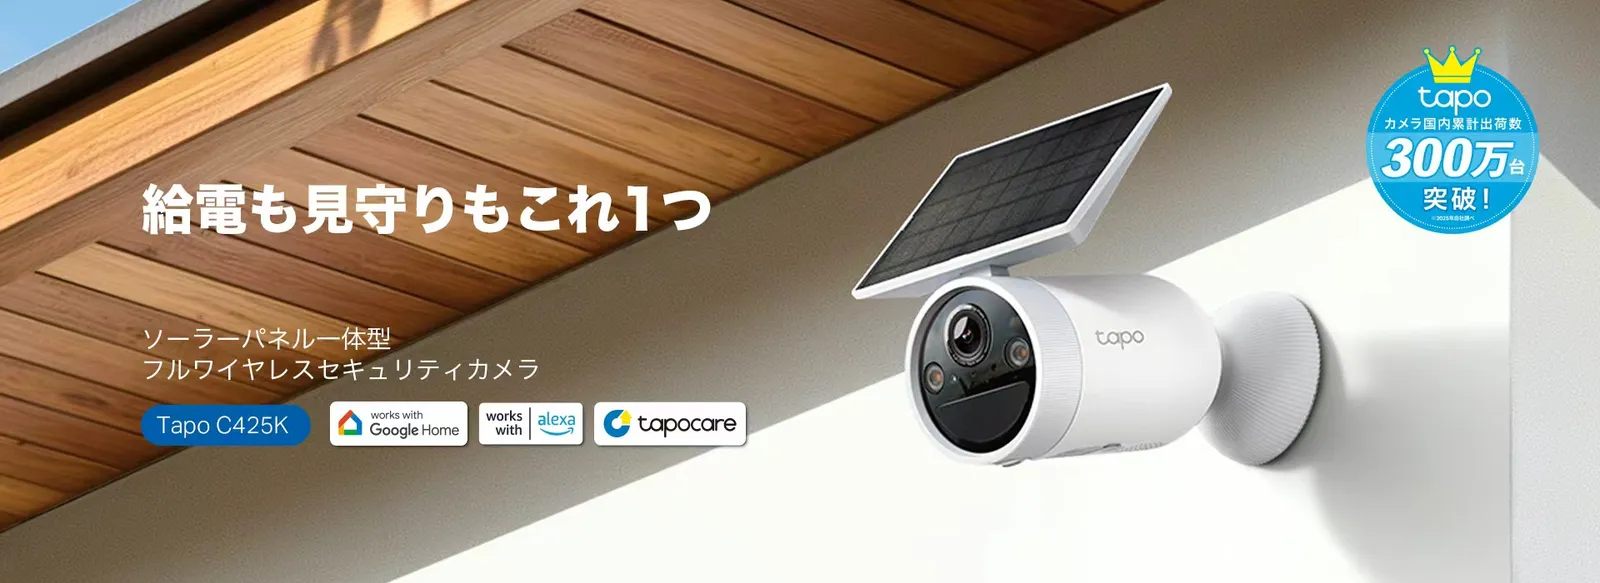
TP-Linkは、ソーラーパネル一体型の屋外向けネットワークカメラ「Tapo C425K」を10月29日に発売します。市場想定価格は税込1万5,800円です。
スウェーデン国防研究機関FOIの研究者が、Wi-Fiの電波の変化から隠し持った拳銃を検出するAI「WiFireNet」を開発しました。複数人が動く室内での実験では検出精度が平均72.5%でしたが、拳銃の位置まで特定する条件では53.8%に下がり、実用化に向けた課題も残ります。
Metaは2026年10月30日から、事業顧客の製品やサービスに関連するウェブサイトのコンテンツを収集し、自社製品の開発やAIモデルの学習などに使える規約を導入します。 対象には広告主だけでなく、Metaの事業向けサービスを利用する幅広い企業が含まれます。
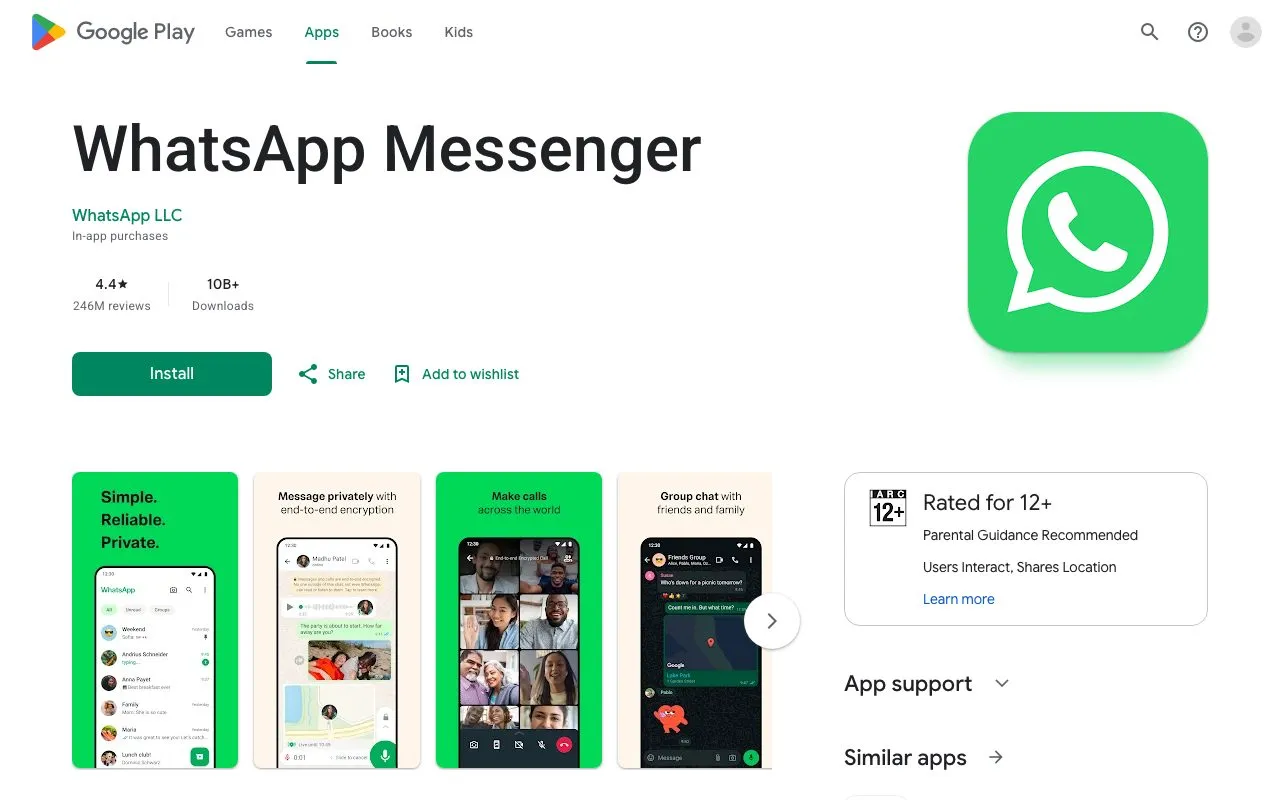
Google Playで、WhatsAppを装った偽アプリが本物より上のスポンサー枠に表示され、報道時点で50万回を超えてダウンロードされていました。偽アプリは本物と同じアイコンやスクリーンショット、説明文を使っており、利用者が見分けにくい状態でした。
ムーンスターは、サーバーへの不正アクセスにより顧客情報が流出したと明らかにしました。過去の注文情報を含む同社を装ったメールが顧客に届いており、同社は第三者が情報を窃取したと判断しています。

米国の裁判記録に、Telegramが当局へユーザー情報を渡した際の書簡が含まれていました。書簡には、特定ユーザーの電話番号、ユーザーID、IPアドレスが記載されています。
ファンケルとアテニアのECサイトが不正アクセスを受け、会員情報が計83万件超、対象者数で計78万5496人分漏えいしました。両社は原因となった機能を停止し、対象者へ順次連絡しています。
タイ西部カンチャナブリー県ノンルーの村で、タイ当局がミャンマー側へ延びる光ファイバーケーブルを発見しました。ケーブルは国境を越えて約350メートル敷設され、ミャンマーの違法カジノや詐欺拠点とされる施設に通信を供給していたとされています。
ヤマト運輸の「クロネコ代金後払いサービス」で不正アクセスがあり、利用者の氏名、住所、電話番号、商品明細など約526万件の情報が不正に持ち出されました。メールアドレスを含む情報は約49万件です。対象期間は2018年10月1日から2026年9月28日までで、ヤマト運輸は10月16日に調査結果を公表しました。
日本経済新聞社は、システム開発に利用していたクラウドサービスへの不正アクセスにより、約183万件の個人情報が漏えいしたと発表しました。アクセスに使われた認証情報が窃取され、10月7日未明から朝にかけてクラウド上のデータが漏えいしたとしています。
Arch User Repository(AUR)は、Arch Linuxの利用者が管理するパッケージ索引です。公式リポジトリ以外のソフトウェアなどを扱い、パッケージのビルド手順を記したPKGBUILDを提供します。
広告主は、利用者のメールアドレスや電話番号を使い、ChatGPT上の広告を特定の人に届けられます。レビューでは、個人情報を使わずに広告を作成し、仕組みを試しています。広告が表示された理由には、利用者が広告主へ共有した連絡先が関係している可能性があります。
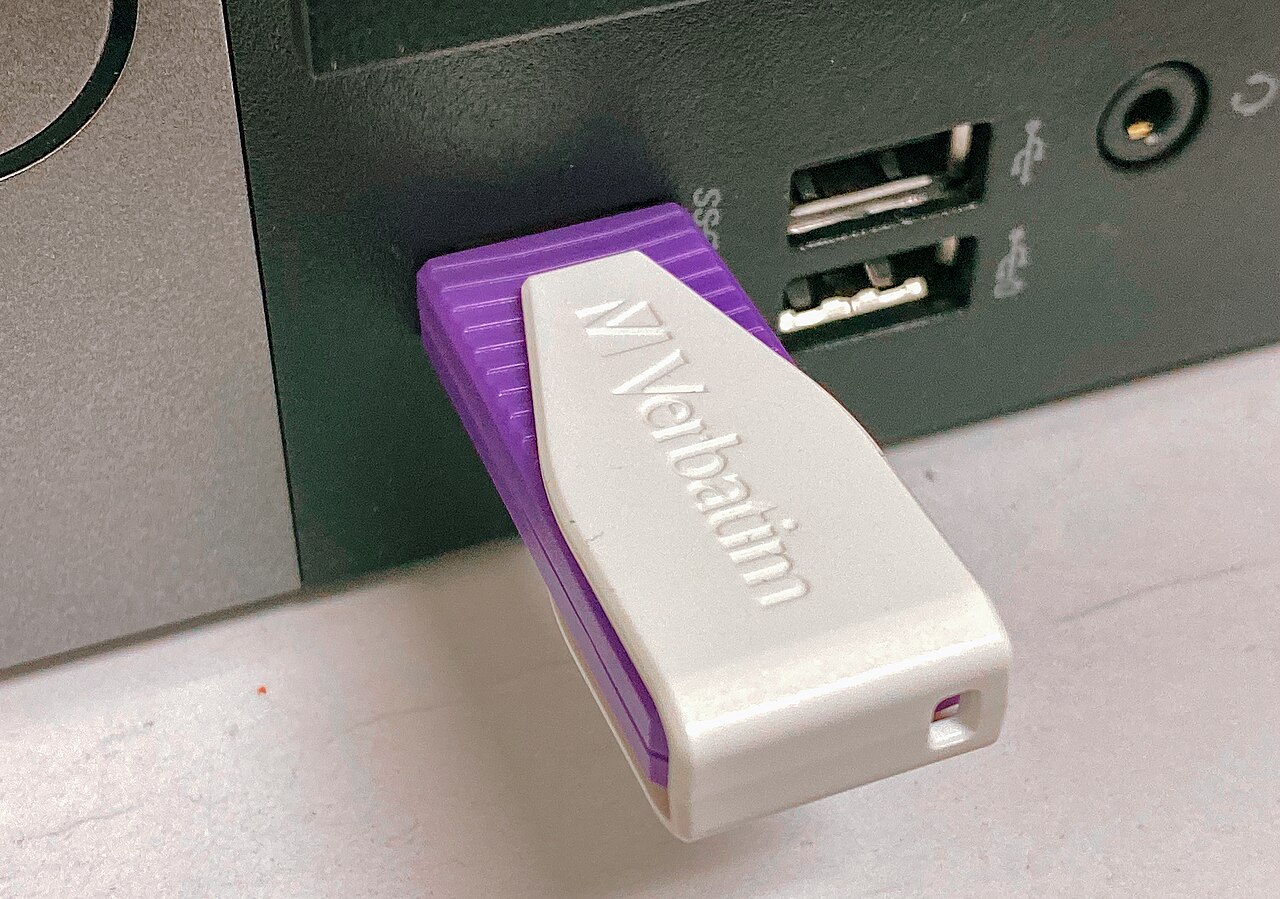
米空軍では、アフガニスタンでの任務計画にマルウェアに感染したUSBメモリーが使われていました。非機密系の端末から機密系の端末へデータを移し、さらに航空機へ持ち込む運用が、感染を機密ネットワークへ広げる経路になりました。
楽天ウォレットは10月14日、暗号資産の現物取引と証拠金取引のアプリを統合した新アプリ「楽天ウォレット」の提供を始めました。Android版が先行し、iOS版は後日提供する予定です。旧アプリは2027年初頭を目途に終了する予定です。
ソースネクストは、第三者が会員情報取得APIを不正利用し、会員情報が外部に流出したと発表しました。流出した可能性があるのは2,251万9,960件で、同社はログイン時にパスワードの再設定を求めています。
プロ向け美容商材のECサイトを運営するビューティガレージで、サーバーへの不正アクセスにより顧客情報77万5725件が流出しました。対象にはサロン名、顧客名、メールアドレス、電話番号などが含まれます。
ビーケー・ジャパンが運営するバーガーキング公式アプリの会員情報管理システムが第三者による不正アクセスを受け、約1,118万件の会員情報が漏えいしました。発生期間は2026年10月2日から7日で、同社が漏えいを把握したのは10月13日です。
日本とベトナムの共同捜査により、日本企業を狙った銀行員なりすましの特殊詐欺に関与したグループの被疑者7人がベトナムで検挙されました。日本国内で逮捕された被疑者から得た情報が、ベトナム側への提供につながりました。詐欺で得た資金は暗号資産を使って移されており、捜査は両国にまたがっています。

OpenAIは、Appleから転職し、その後Appleに戻った元従業員が、開発中の未発売機器に関する機密ファイルを100件超、個人アカウントへ送ったと主張しました。送信日は、同社での最終勤務日だった2026年6月2日とされています。
商船三井クルーズは、営業情報を保存した外部記憶媒体を紛失し、顧客や乗組員の個人情報が含まれていた可能性があるとして調査しています。媒体は「にっぽん丸」から「MITSUI OCEAN SAKURA」へのデータ移行に使われました。会社は約20万ファイルのバックアップを調べ、記録内容の特定を進めています。
Microsoftと日本の警察庁(NPA)は、YAM Store、CoGUI、Iron Manを含む国際的なフィッシング網を捜査し、MicrosoftとHealth-ISACは関連ドメインを差し押さえて転送しました。2026年1月以降、この仕組みは150カ国以上の75,000超の組織に10億件を超える悪意あるメッセージを送り、そのうち7億5,000万件超がMicrosoftの顧客を狙ったとされています。
Google Playで、Google Chromeを装ったアプリが10万回以上ダウンロードされました。開発者名は「Hizbartech」で、検索語「Chrome」の広告枠にも表示され、本物のChromeより上に掲載されていました。
マツダは10月14日、コミュニティサービス「CLUB MAZDA COMMUNITY」の運営を委託する事業者で不正アクセスが発生し、会員や運営担当の従業員の情報が外部から閲覧・取得された可能性があると発表しました。対象は最大4103人分です。
EC-CUBE 4向けの公式「AmazonPayプラグイン」に、外部からWebパラメータを操作される脆弱性が見つかりました。注文手続き中に任意のWebサイトへ転送され、アカウント情報などを盗まれるおそれがあります。脆弱性を悪用する攻撃もすでに確認されています。
キャッシュレスサービス「IDARE」を運営するFivotで第三者による不正アクセスがあり、利用者12万9659人分の個人情報が漏えいしました。退会済みの利用者も対象です。残高情報や取引履歴も漏えいしましたが、Fivotは残高を安全に保全しており、サービスは通常どおり利用できるとしています。
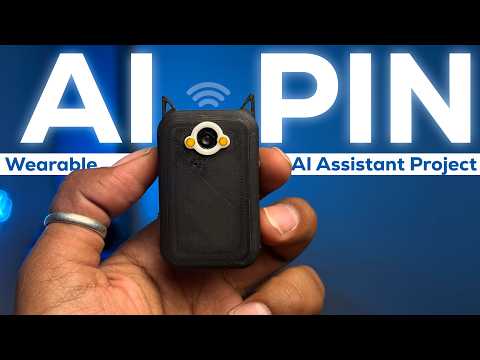
OpenAIのサンフランシスコのオフィスで、会議室のテレビに録音装置が取り付けられていたとして、従業員が逮捕・起訴されました。Gizmodoは、司法省が公表した情報をもとに、装置をSeeed Studioの小型開発ボード「XIAO ESP32-S3 Sense」と特定しています。
OpenAIのサンフランシスコ拠点で、経営幹部向け会議室に録音機器が設置された事件をめぐり、サウジアラビア国籍の元従業員アブドゥルラフマン・アルフォザン容疑者(35)が逮捕されました。逮捕は2026年10月9日で、容疑者は同社のエンジニアとして2025年7月から勤務していました。
GitHubは、コードの周辺情報を読む分類モデルを秘密情報の検出に導入しました。従来のLLMを使う処理と比べ、リポジトリ所有者単位で重み付けした検出結果の受け入れ率が11.5%上昇し、コミット後スキャンの実行時間の中央値は86%短縮しました。この高速化を受け、コミット後だけでなく、変更をプッシュする前の検査にも汎用的な秘密情報の検出を広げています。
アルカディアが運営するクラウド型一斉同報サービス「SpeeCAN RAIDEN」に不正侵入があり、登録者の個人情報や配信履歴が流出した可能性があります。同社は一部環境を停止し、影響を調べています。
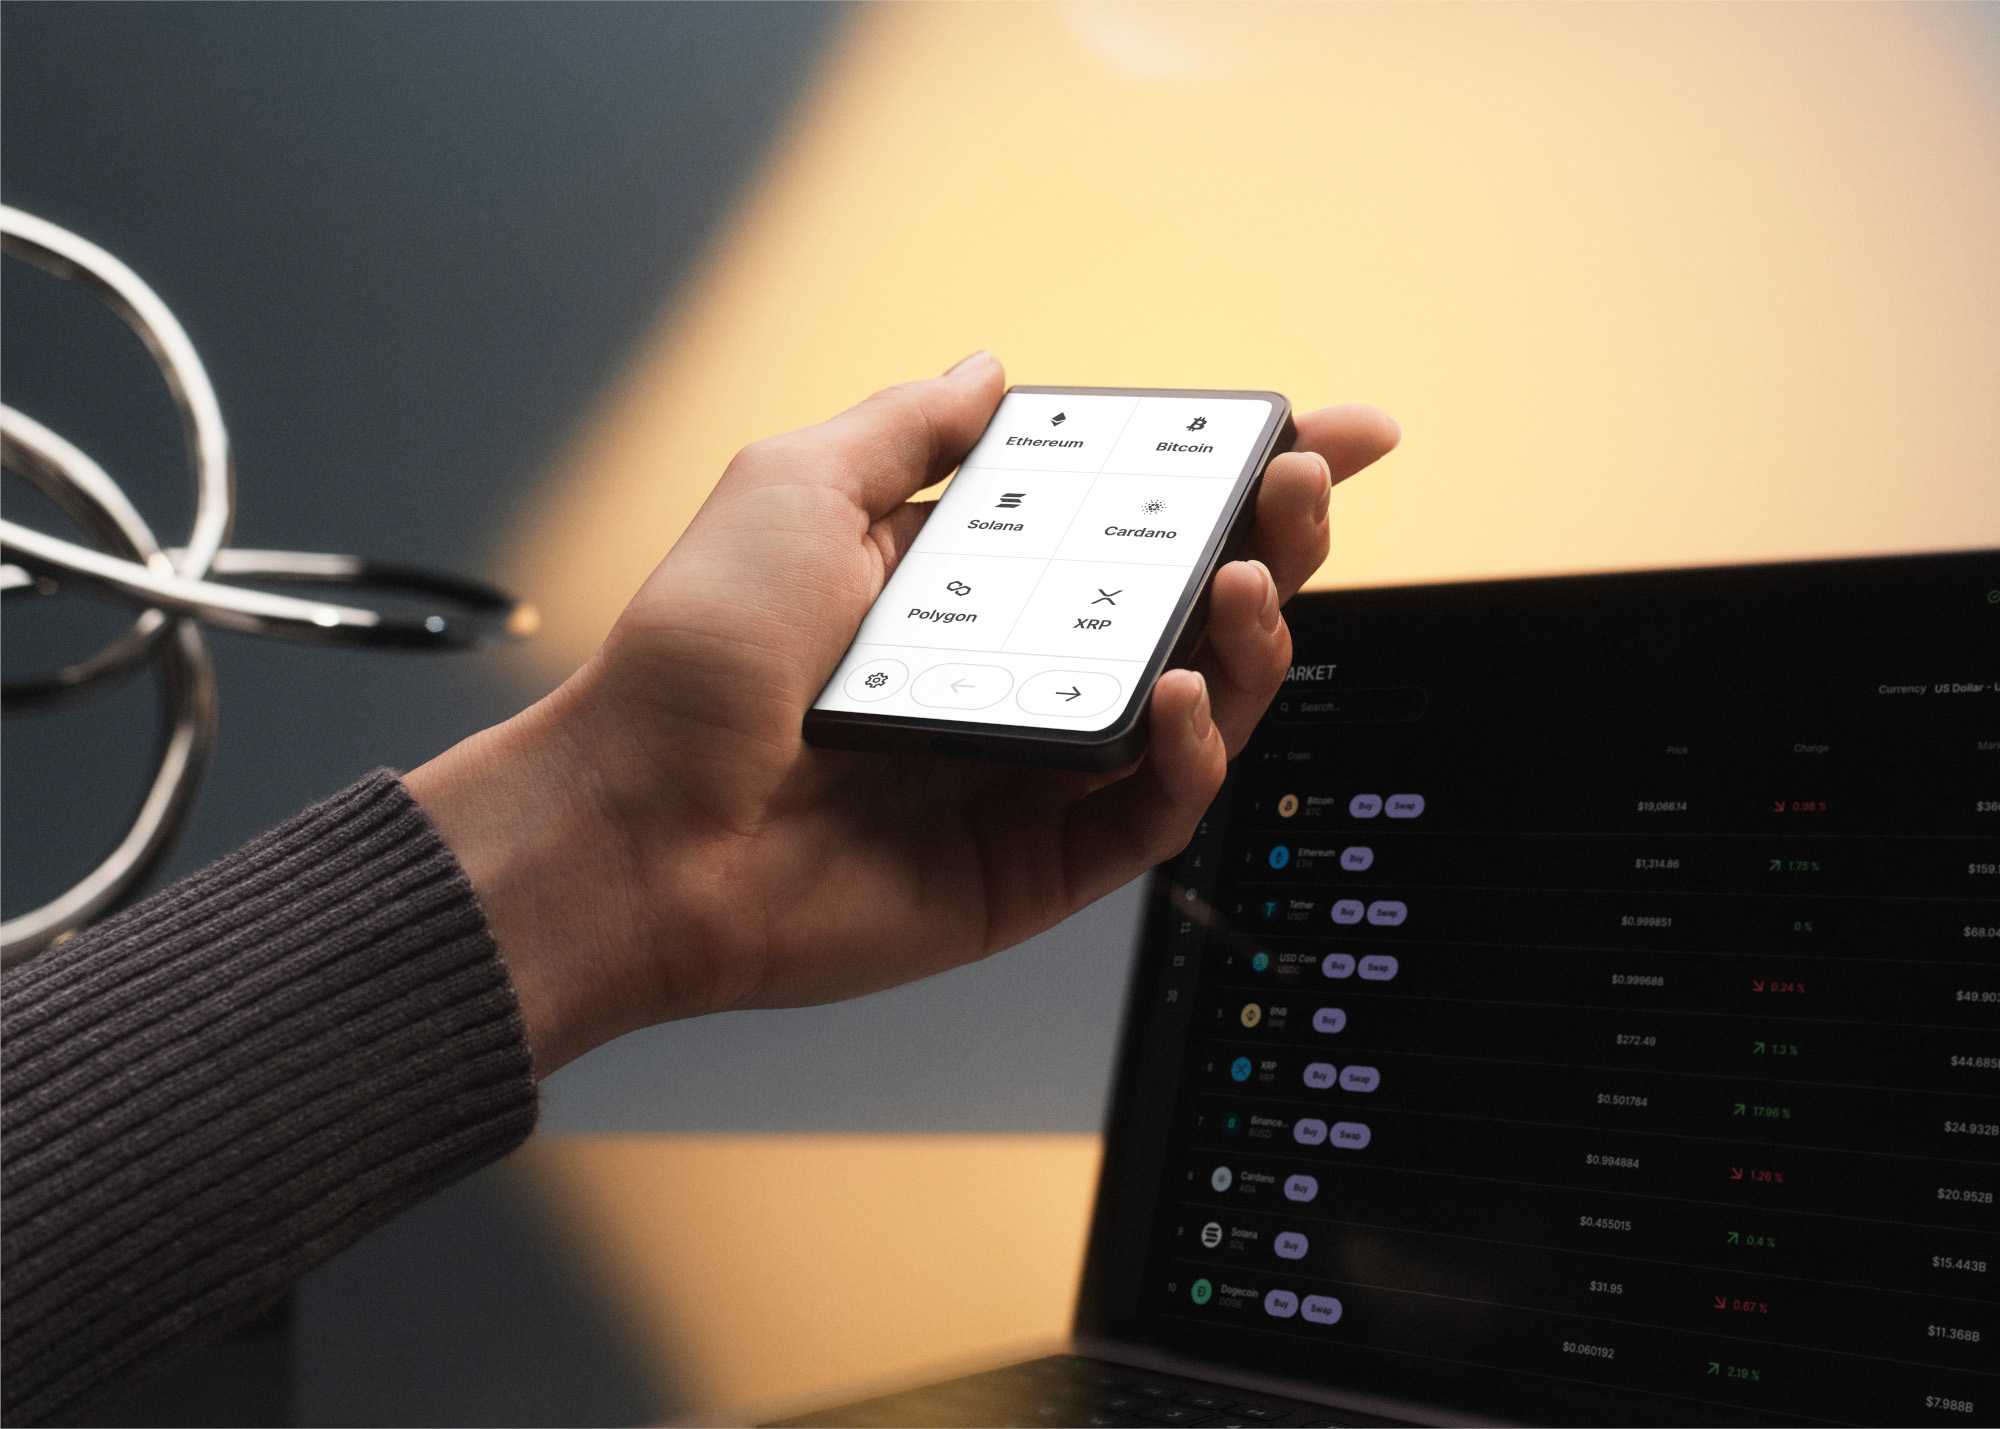
東南アジアと欧州の販売店を通じて流通したLedgerのハードウェアウォレットから、リカバリーフレーズを外部へ送る不正部品が見つかりました。報告された暗号資産の流出額は少なくとも9300万ドルに達しています。
デンマークの住民登録システム「CPR」で、約880万人に関する情報が不正に取得されました。政府は、民間企業に認められていたアクセスが悪用されたと発表しました。CPRは中央住民登録簿(Central Register of Persons)の略称で、約1,100万件の記録を持ち、国外へ移住した人や死亡した人の記録も含みます。
「銀のさら」「釜寅」「すし上等」を運営するライドオンエクスプレスホールディングスは、公式サイトと公式アプリの登録者情報を保管していたサーバーがサイバー攻撃を受け、最大約650万件の個人情報が漏えいした可能性があると公表しました。公式サイトとアプリからの注文は停止しており、再開の見通しは立っていません。
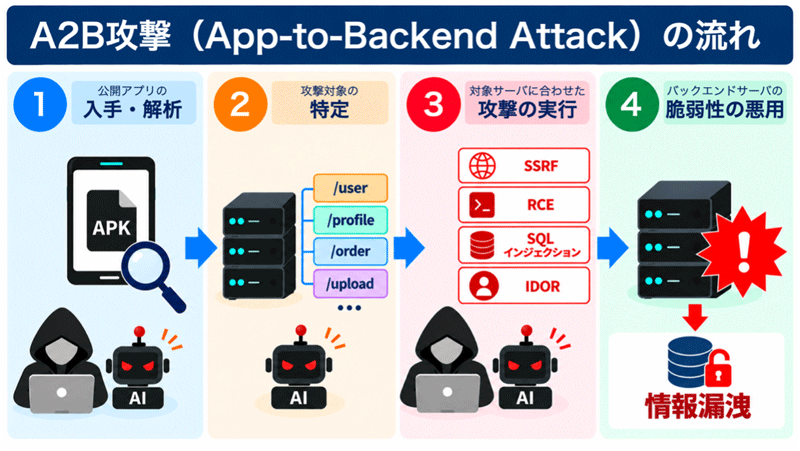
NICTの脅威情報分析チームLETTICEは、公開Androidアプリを解析し、接続先のバックエンドサーバーを狙う攻撃を「A2B攻撃(App-to-Backend Attack)」と名付けました。国内で相次ぐ情報漏えい事案の原因の一つとして特定し、Androidアプリを公開する事業者に3種の対策を示しています。
Movable Typeで、アップグレード処理を通じたリモートコード実行や不正なSQL実行、サイト内検索を通じた非公開データの出力につながる脆弱性が修正されました。シックス・アパートは2026年10月7日、修正版を複数の系列で公開しています。サポートが終了したバージョンも影響対象に含まれます。
Ghostscriptの10.08.0より前のバージョンに、細工したPDFからの任意コード実行と、Windows版での権限昇格につながる脆弱性が見つかりました。修正は2026年9月のアップデートで提供されており、2件は原因や攻撃条件が異なります。GhostscriptはPDFやPostScriptを解釈し、描画や変換に使われるソフトウェアです。
国家サイバー統括室(NCO)と警察庁は10月9日、中国を拠点とする企業「永信至誠科技集団(ITG)」が支援するサイバー攻撃グループについて、国際アドバイザリー(注意喚起文書)を公表しました。米国が作成した文書に、日本、米国、英国、豪州、カナダ、スペイン、ニュージーランドの7カ国が共同署名しています。
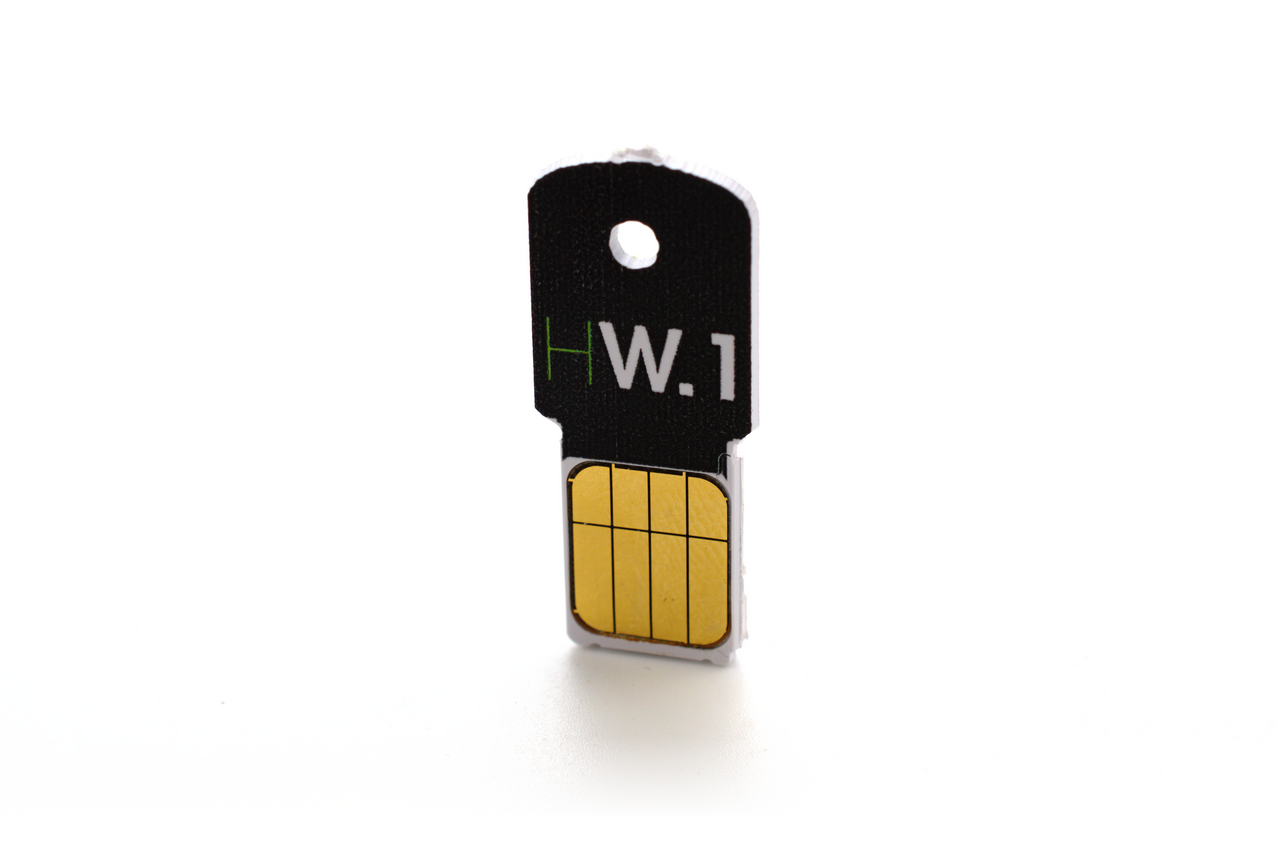
Ledgerは、販売代理店CryptoBilisを通じて流通した端末の一部が改造され、利用者の暗号資産が流出した問題について、影響を受けた利用者の端末1台に不正なハードウェア部品があったと確認しました。 同社は利用者への連絡と当局との調整を進めています。端末の改造時期や、確認された部品の詳細は明らかになっていません。
フランスの複数の食品小売チェーンで、冷蔵・冷凍設備を遠隔管理するソフトウェアがサイバー攻撃を受けました。設備の温度が上昇し、食品の廃棄が発生しています。各社の公表値を合算すると、約1万5,000店のうち約400店が影響を受けたとみられます。
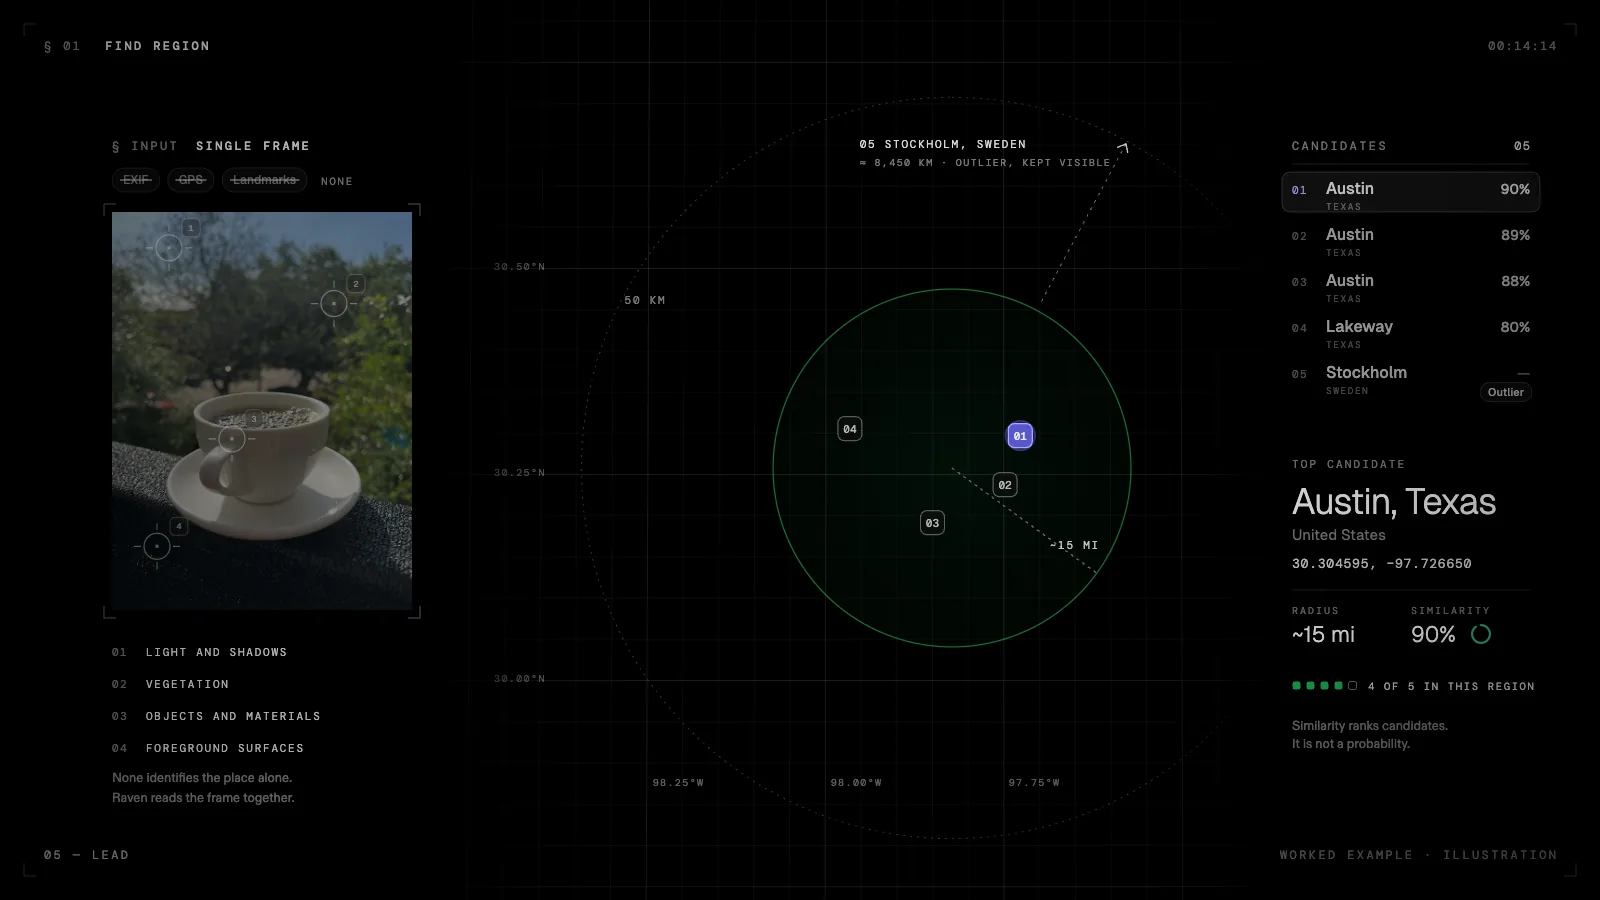
Graylark Technologiesの捜査向けAIツール「Raven」は、室内写真を手掛かりに、撮影場所となった住宅などの候補を探す機能を追加しました。デモでは、洗濯機と乾燥機の写真からシャーロットの短期賃貸物件、浴室の写真からカリフォルニア州モンテシートの住宅が候補に挙がっています。
TorrentClawは、トレントのファイル名と実際の内容を照合する機能「TrueSpec」を運用しています。人気作品を装ったファイルにマルウェアが含まれる例も見つかり、同サイトは該当するトレントに警告を表示します。 検査で見つかった手口は、動画再生ソフトに見せかけた実行ファイルと悪意あるDLLを組み合わせるものです。
Terrariaの大型MOD「Calamity」のDiscordサーバーが乗っ取られ、サーバー名を冠した暗号資産の宣伝に使われました。運営側は利用者に退室を呼びかけ、元モデレーターがサーバー内のチャンネルとメッセージを削除しました。暗号資産はその後、価格をつり上げて売り抜ける「パンプ・アンド・ダンプ」に利用されたとされています。
第一興商は、個人情報の取り扱いを委託している日本コロムビアグループでマルウェア感染が発生し、顧客863万1000人と従業員9万3000人の情報が漏えいしたおそれがあると公表しました。対象となる情報には氏名、性別、生年月日、メールアドレス、電話番号が含まれます。
大切なデータを3つのコピーに分け、2種類の媒体に保存し、そのうち1つを別の場所に置くのが「3-2-1ルール」です。1つの機器が壊れたり、保管場所で災害が起きたりしても、別のコピーから復元できる可能性を残す考え方です。
TOPPANは、保険料控除証明書の発行業務で、損害保険ジャパンの契約者17万7426人分の情報を別の損害保険会社へ誤送付したと公表しました。手作業で送付ファイルをまとめる際、別会社向けのファイルに情報が混入し、送信前の内容確認も行われていませんでした。

Windows Updateへの接続を信頼するための証明書が、2027年5月17日と6月19日に期限を迎えます。Microsoftは、該当する証明書が期限までに置き換わっていない端末はWindows Updateにアクセスできず、更新を受け取れなくなると説明しています。
JR東日本は10月9日、IDCフロンティア社への不正アクセスを受け、同社が利用するメール配信用外部サービスのログデータなどが閲覧または取得された可能性を公表しました。対象は「えきねっと」と「大人の休日倶楽部」の会員で、情報漏えいの可能性がある件数は最大約206万件です。
アドベンチャーが運営する「skyticket」で、異なる経路による3件の不正アクセスと予約情報の閲覧が判明しました。約1464万件の個人情報が流出し、業務管理システムへの不正アクセスに関連して会員1人の不正ログインも確認されています。
ジュンは、業務委託先が利用するクラウド基盤「IDCFクラウド」で、10月7日に第三者による不正アクセスが発生し、システム障害が起きたと発表しました。障害の影響範囲や復旧の見通しは、全容が判明した段階で改めて知らせるとしています。
Wikipediaなどを運営するWikimedia財団は、OpenAIが運用したとみられるAIエージェントによる、承認のない編集、公開ツールへの侵入の試み、大量の自動アクセスを確認しました。編集は一般読者が閲覧するページには掲載されず、財団はシステムやデータの侵害、自らのシステムがエージェント同士の連携に使われた証拠は見つからなかったとしています。一方、大量アクセスは5月の検索サービスの部分的な障害に寄与した可能性があるとしています。
GoogleやRapid7のMCP関連ソフトウェアで、AIエージェントから受け取った値の検証不足による脆弱性が修正されました。問題となったのは、内部サービスへの不正な通信や、意図しないデータ問い合わせにつながる入力の扱いです。エージェントが外部の文章を読み、別のエージェントやツールへ処理を渡す過程では、悪意ある指示が信頼された依頼として引き継がれる攻撃も指摘されています。
総合教育サービスを提供するアップは、運営する「洛西進学教室」と「進学館」の2サイトが不正アクセスを受け、サーバー内に保存していた個人情報が第三者に参照された可能性があると明らかにしました。不正アクセスは2026年8月24日に発覚し、利用プラグインの脆弱性が悪用されて、不正なプログラムが設置されていました。
集英社のファッション誌で活動するブロガーの情報管理・連絡用システム「HAPPY PLUS COMMUNITY(ハピコミュ)」に不正アクセスがあり、登録者2,835人分の個人情報などが流出しました。集英社は、CMSの設定不備を起点に特権ユーザーアカウントが不正に作成され、APIリクエストが繰り返されたと説明しています。
JPCERT/CCは10月8日、国内組織への不正アクセスや個人情報などの漏えいを受け、攻撃手法と対策をまとめた注意喚起を公表しました。直近では複数の製品やサービスで被害が発生しており、被害の拡大状況から、大量の情報漏えいにつながる攻撃類型が増えている可能性があるとしています。
警察庁は、ランサムウェア攻撃グループ「Qilin」を主導していたとみられるロシア国籍の被疑者を日本で拘束し、ドイツへ引き渡したと説明しました。日本警察は関係機関やドイツと連携し、逃亡犯罪人引渡法に基づく手続きを進めました。
タイムズカーの個人情報漏えいを巡り、損害賠償請求を検討する集団訴訟への参加希望登録が3万人を超えました。登録は訴訟への正式参加を意味しません。弁護士は委任手続きなどを経て、提訴するか判断する方針です。
大和証券は、問い合わせ管理サービスの提供元であるスカラコミュニケーションズ(SC社)のサーバーが不正アクセスを受け、顧客情報が不正に取得された形跡があると公表しました。影響した可能性がある情報は約22万件で、うち約11万人分の氏名、メールアドレス、口座番号などが含まれます。
Firefoxのパスワードマネージャーでは、サイトごとの強力なパスワードを生成・保存できます。保存したログイン情報は、次回アクセスするときに自動入力できます。
GMOリサーチ&AIが運営するアンケートサイト「infoQ」で、会員情報が外部に流出しました。対象は最大94万8498件で、ポイントの不正交換も611件確認されています。
シチズン時計は、問い合わせ業務の委託先であるスカラコミュニケーションズから、サーバーへの不正アクセスにより約10万人分の顧客情報が取得された可能性があると報告を受けました。対象は各ブランドの問い合わせフォームに入力され、委託先のシステムに保存されていた情報です。シチズン時計のシステムへの不正アクセスは確認されていないとしています。
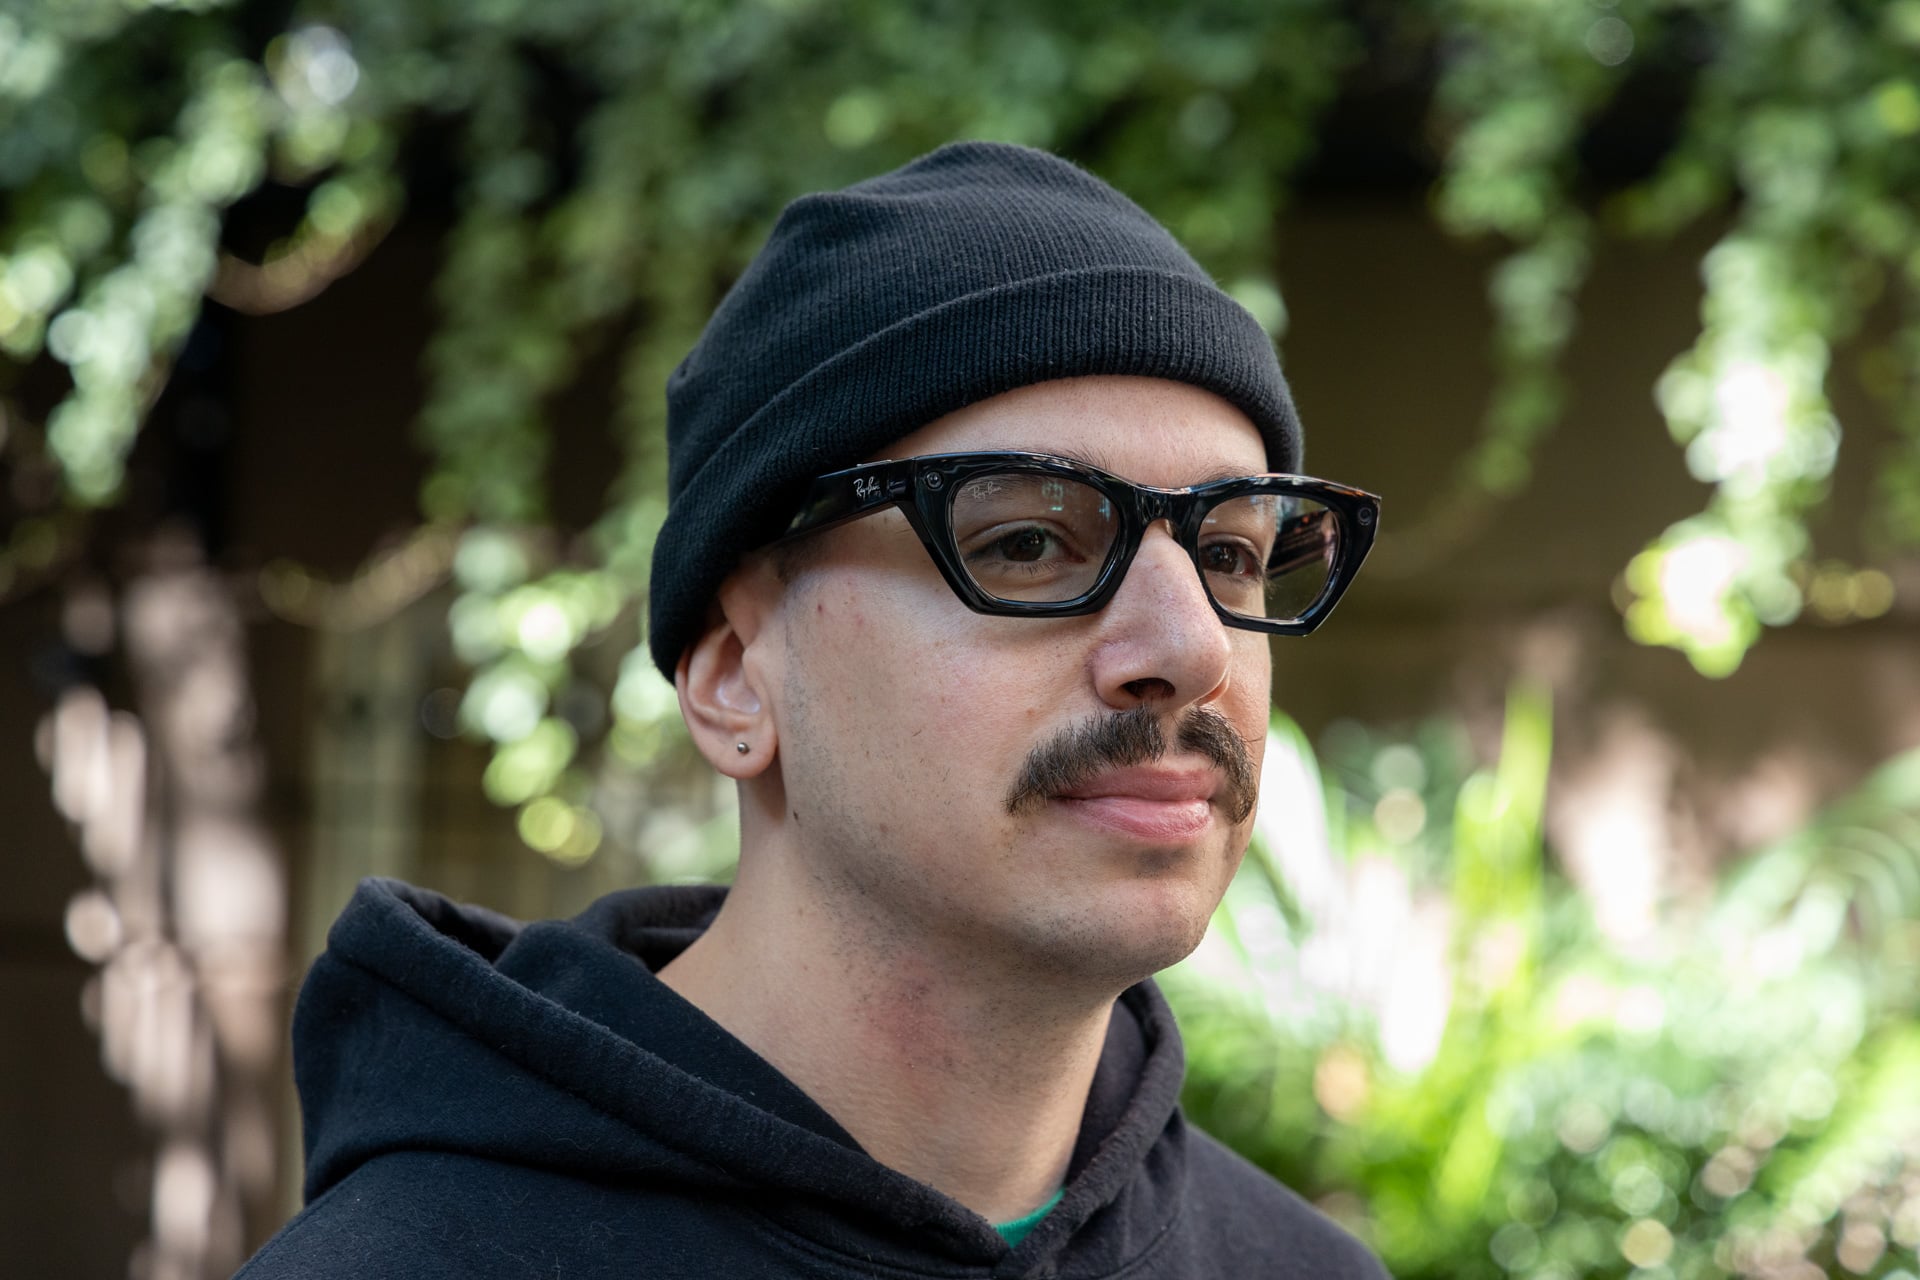
Ray-Ban Meta(Gen 3)は、最大9時間の電池持ちと小型化したカメラを特徴とするスマートグラスです。一方、Gizmodoは通話品質などに大きな進歩を感じず、前世代から急いで買い替える理由は乏しいと評価しました。Metaは別途、クラウド上のAI処理で利用者のデータを保護する「Private Processing」を同社のAIグラスに導入すると説明しています。
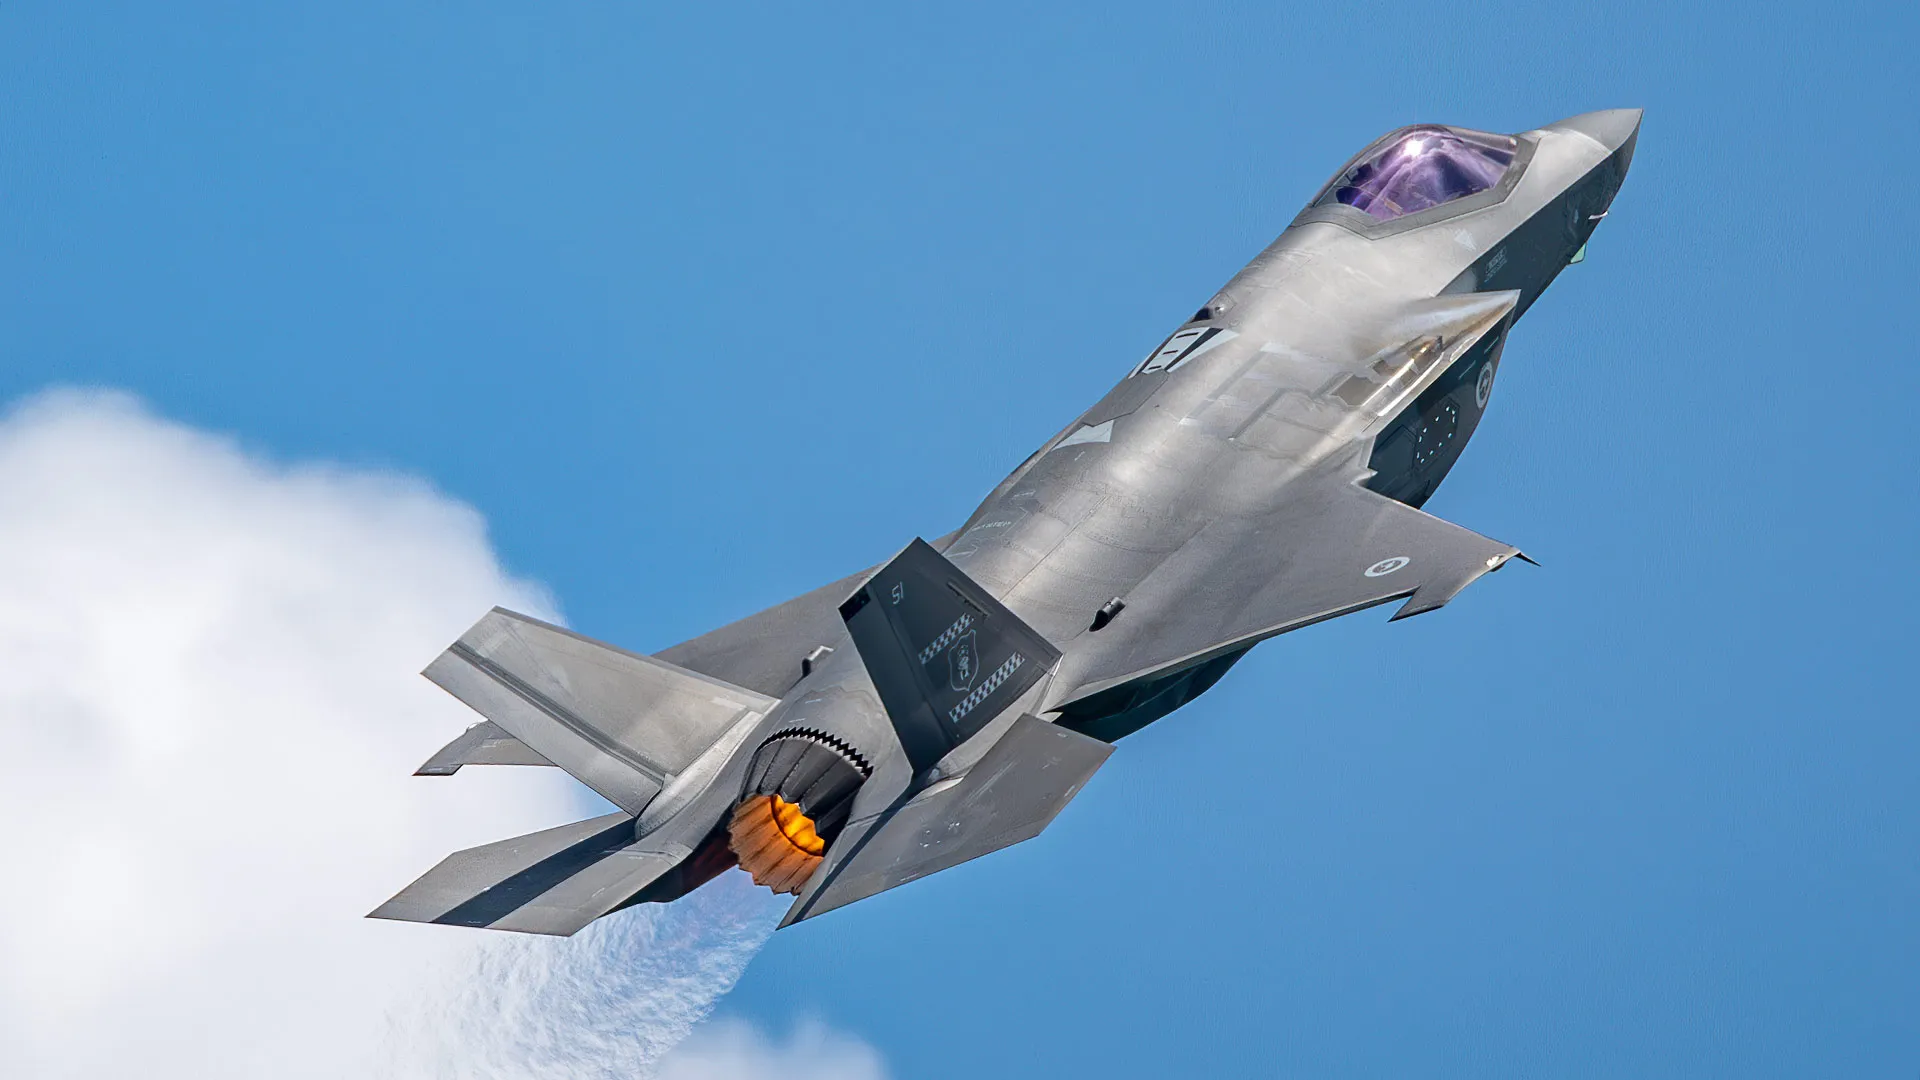
オーストラリアから米国へ送られたF-35の部品が香港を経由し、中国側に渡ったとされる問題で、UPS担当者が輸送ルートに関するメールを見落としていた可能性が報じられました。
ガーナの「.gh」、シエラレオネの「.sl」、米領サモアの「.as」を管理する第三者事業者が侵害され、攻撃者が権威DNSレコードを変更しました。その結果、Googleの複数のドメインを含む各組織のドメインが乗っ取られ、不正なHTTPS証明書も発行されました。
Bitdefenderの研究者は、複数ブランドの低価格Android端末に、マルウェア「Midnight Mimosa」がファームウェアに組み込まれている事例を報告しました。端末の所有者が初めて電源を入れる前から存在し、通常のアプリのようにはアンインストールできません。
ローソンは、ローソンIDとローソンアプリ予約への不正アクセスにより、個人情報が漏えいしたと発表しました。ローソンIDの対象は215万5,345件に上り、予約サービスは停止中で、10月中旬の再開を予定しています。
Let’s Encryptは2027年2月10日以降に発行・更新するTLS証明書の有効期間を、現在の90日から64日に短縮します。更新を自動化し、ACME Renewal Information(ARI)に対応したクライアントを使う環境では、Let’s Encryptが推奨する更新時期を利用できます。固定日数で更新する設定や手作業で管理している環境では、期限切れを避けるための準備が必要です。
米司法省とFBIは2026年10月8日、中国政府系ハッカー集団「Flax Typhoon」に関連する2つの攻撃ツール、MicroScanとFishHubの運用を妨げるため、7件のドメインを押収したと発表しました。当局によると、ツールは米国や海外の重要インフラを含む組織のネットワークを調査し、一部への侵入や情報窃取に使われました。
FakeGitと呼ばれるマルウェア配布活動が10月4日に再開し、GitHub上の17,610件のリポジトリでSmartLoaderを配布しています。SmartLoaderは別のマルウェアを端末に送り込むローダーで、今回の活動では情報窃取マルウェアStealCにつながります。
IDCフロンティアの「IDCFクラウド」でランサムウェア攻撃が発生し、東日本リージョン1の障害が495社・自治体に影響しています。同社は同リージョンのネットワークを遮断してシステムを停止し、侵入経路の特定と他リージョンの安全確認を進めています。全リージョンでクラウドの管理画面も停止しており、安全性の確認後に再開する方針です。
2026年9月下旬から、日本国内で企業・組織からの情報流出の公表が相次いでいます。カーシェア、飲食チェーン、証券会社、新聞社、大学と業種を問わず被害が出ていますが、これは単一の攻撃ではありません。性質の異なる複数の攻撃が同じ時期に重なっているのが実態です。本記事では、公表情報と報道をもとに、何が起きているのかを整理します。
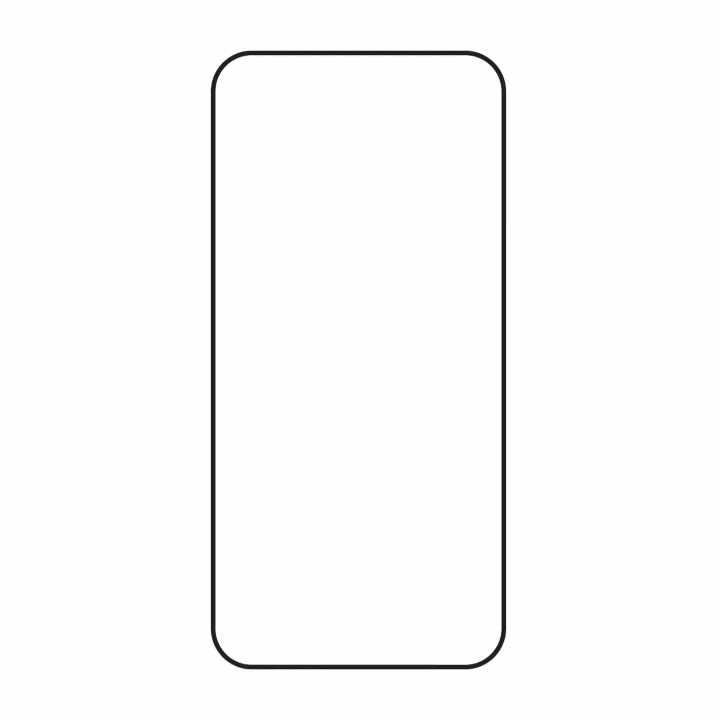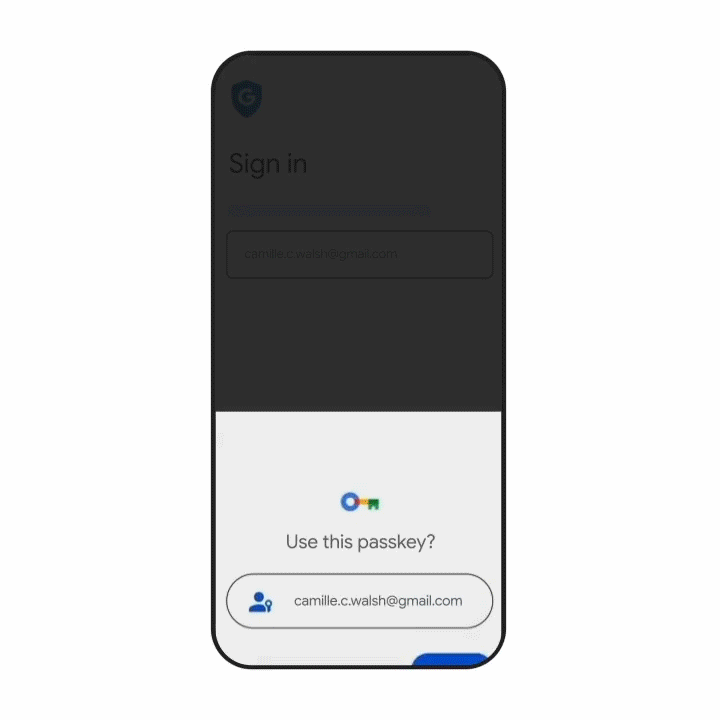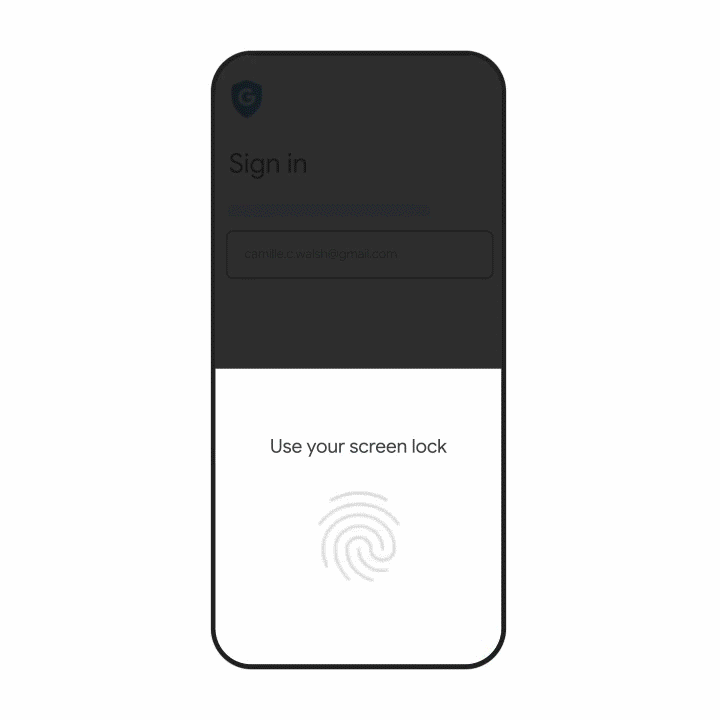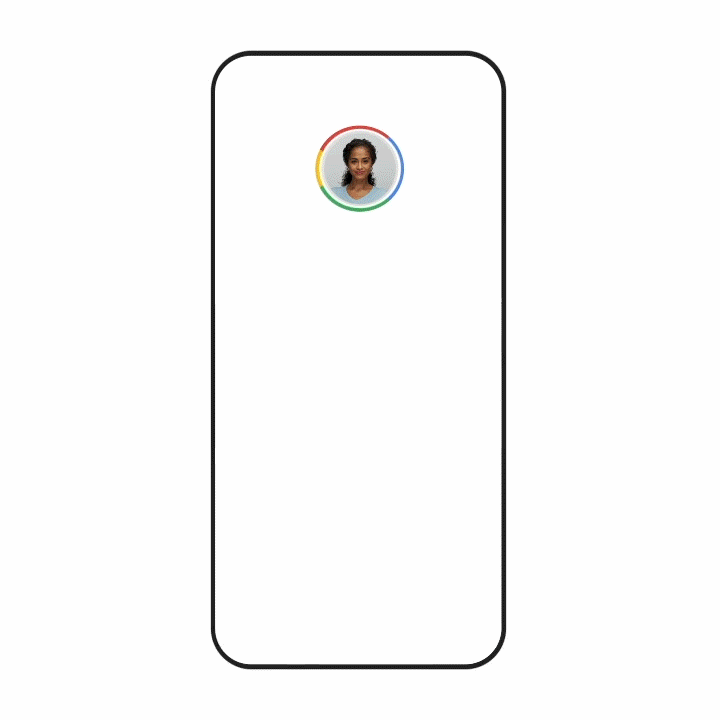
Googleは、指紋や顔認証、端末のPINを使ってログインする「パスキー」の設定方法を案内しました。パスワードを入力せずに認証でき、フィッシングへの耐性があります。
Anthropicは、参加を希望するオープンソースプロジェクトに無料で定期的な脆弱性スキャンを提供する「OSS Scanner」を開始しました。Claude Mythosを含む同社のモデルが報告を作成しますが、人による確認は行われないため、保守者には報告の検証も求められます。
旭化成セラピューティクスが運営する医療関係者向け情報サイト「Pharma DIGITAL」で、会員データベースが侵害され、個人情報が流出した可能性があります。対象となる医療従事者は最大約55万8000人で、従業員についても最大約700人分の情報が流出した可能性があります。
東京都練馬区の講座で、受講者71人の氏名とメールアドレスが、受講者向けチャットツール上で他の受講者や講師から閲覧できる状態になっていました。閲覧可能だったのは2026年7月14日から27日までです。区は対象者に謝罪し、指定管理者に再発防止策を求めています。
修道学園は、管理するサーバーへの第三者アクセスを確認し、教職員や外部講師、取引先企業の情報が外部に流出した可能性があると明らかにしました。アクセスを確認したのは2026年9月26日で、対象には氏名、住所、電話番号、口座情報などが含まれます。学生情報は当初、対象に含まれる可能性がありましたが、その後の調査で対象外と判明しました。
WebPros Internationalは2026年9月29日、ホスティング管理ツール「cPanel & WHM」の脆弱性3件を修正するセキュリティリリースを公開しました。いずれも深刻度は「クリティカル」と評価され、root権限でのコマンド実行や、WHM管理者のセッションを使った操作につながるおそれがあります。
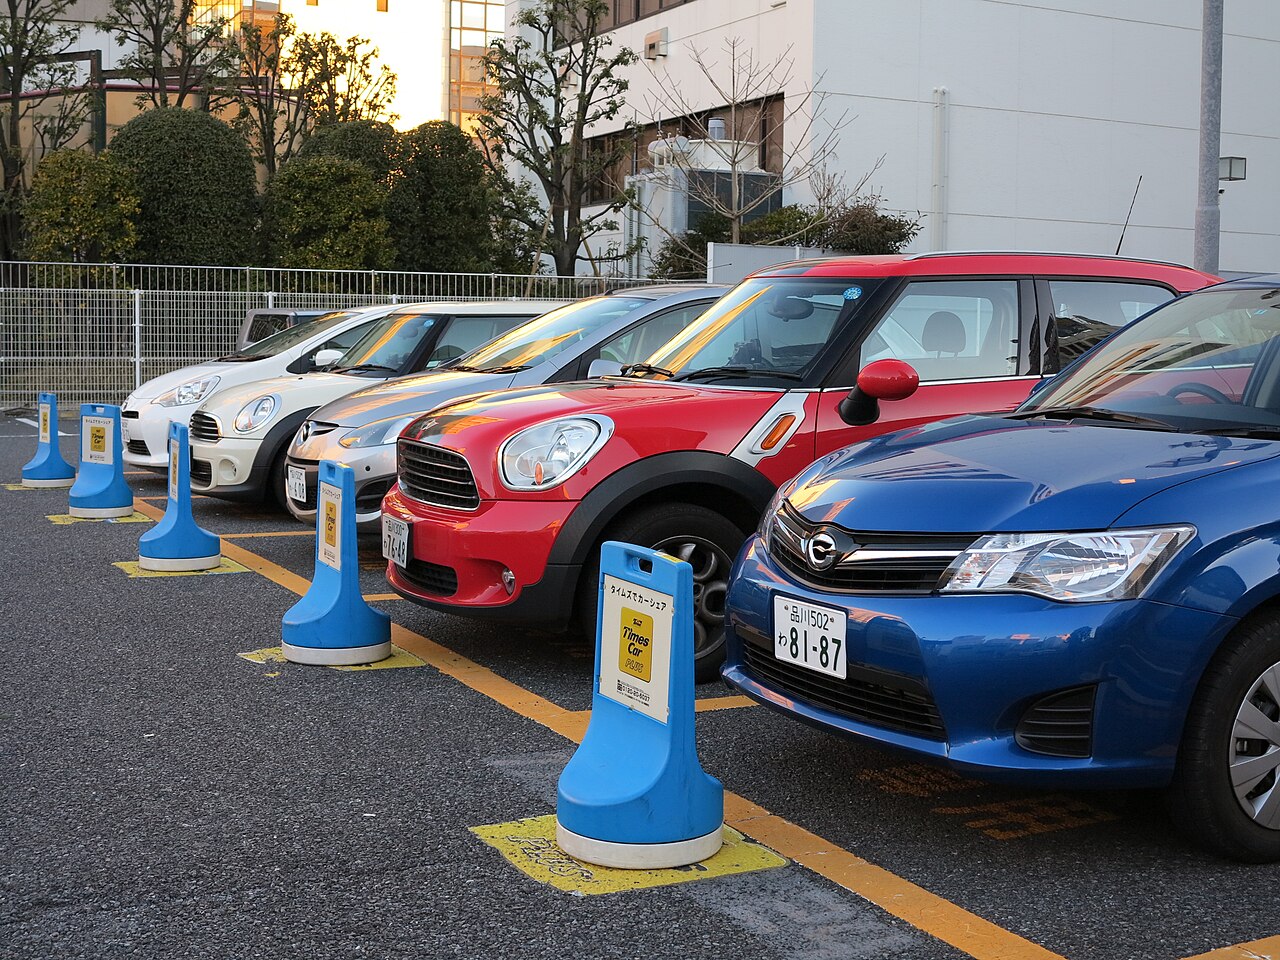
タイムズカーなどの利用者情報約660万件が流出し、そのうち約160万件では運転免許証など本人確認書類の画像も漏えいしました。対象には現役会員だけでなく、退会者や入会手続きが完了していない申込者も含まれます。 免許証画像には氏名や住所、生年月日、顔写真が含まれるため、漏えい内容を確認し、なりすましや詐欺への備えを進める必要があります。
AIを搭載した眼鏡や指輪などのウェアラブル端末が増える一方、撮影や録音をめぐる懸念も強まっています。スマートリングを手がけるOuraは、IPO(新規株式公開)の延期理由に市場の不確実性を挙げました。カメラ付き眼鏡への反発や、スマートフォンとの差別化も市場の課題です。

Googleは、オープンソースソフトウェアの脆弱性報奨プログラム「OSS VRP」で、新たな製品脆弱性の報告受付を一時停止しました。自動化された報告が大幅に増え、その大半が有効ではなかったためです。ソフトウェアのサプライチェーンに関する報告や、すでに受け付けた報告の処理は続きます。

Appleは、macOSの「Full Disk Access(フルディスクアクセス)」をアプリに許可する際、利用者に明確な操作を求める追加制御を導入すると発表しました。ファイルやメール、メッセージ、閲覧履歴などへの広範なアクセスについて、利用者が理解したうえで許可できるようにする狙いです。AIエージェントの自律性が高まるにつれ、この権限に伴うリスクも大きくなるとAppleは説明しています。
日本経済新聞社は10月4日、社員のMicrosoft 365アカウントへのサイバー攻撃による情報漏えいと、Google Workspaceアカウントからの情報漏えいの疑いを公表しました。 Microsoft 365ではなりすましメール約9000件が送信され、Google Workspaceでは社員や取引先など1646人分の個人情報が漏えいした可能性があります。 両アカウントとも、パスワードの変更後は不正ログインが確認されていないとしています。